Поставьте такой https://www.wifi-stock.com/prods/ubnt_poe_24_12w.jpg
там же в комплекте есть, если уж не заведётся или будут проблемы тогда уж подумаем....
 Алексей


 Mihail
Комплектный БП 0.38А
 Artem
Ребят, на каком микротике можно получить 100мб/сек ипсек чтобы проц в 100% не уходил
Artem
надо для дома
Artem
Mikrotik RB951G-2HnD
 Сергей
hap ac2
Artem
держат 100мб/сек?
Artem
мне нужно организовать доступ к моей таймкапсуле удаленно
Artem
а както бекапиться 10мб/сек тоскливо
Artem
Apple time capsule бэкапы для яблоков
Artem
ну и плюс в дом хочу нат воткнуть и кватиры завязать с домом чтобы и капсула и нас были отовсюду видны
Artem
вот думаю насчет желехок
Artem
Mikrotik RB760iGS
Artem
мне нужно 100мб/сек, а удачная или нет все равно
Artem
и чтобы при этих 100 небыло нагрузки cpu под 100:
 Alan (Александр)
и чтобы при этих 100 небыло нагрузки cpu под 100:
ну дак тут явно небудет 100 процентов))
Alan (Александр)
там 4 ядра
Artem
значит надо 3 AC2 покупать
 Roman
Добрый день, столкнулся с такой проблемой на rb3011 , отвалился 7 порт, через 2 месяца 8 , перегрузил микрот не помогло, выключил включил вюпитание,вернулся 8 порт а 7 тишина , через месяц отпал снова 8 и 9, выключал включал - уже не помогает ... И это уже второй такой 3011, кто то сталкивался ? Гарантия уже прошла .
Alan (Александр)
2 меня вот 2 951G с мертвыми WAN интерфейсами
Илюха
2 меня вот 2 951G с мертвыми WAN интерфейсами
У тебя еще 3 запасных WAN Интерфейса там по сути )))
Alan (Александр)
епс те WLAN тоесть, запосных нет
Илюха
Аааа... да. У меня тоже есть 951Ui и 951G с мертвой вафлей...
 Сергей
Это косяк пайки или самого железа? Никто не разбирался?
PS не видел не одного косячного девайса
Roman
Это косяк пайки или самого железа? Никто не разбирался?
PS не видел не одного косячного девайса
Много есть , смотря кто производит , появился с 2017 второй завод у них и вот пошли косяк и
Alan (Александр)
у меня 951G китай
Alan (Александр)
а вот купил hap ac v2 латвия написано
Виталий
Народ, 6.41.3 уязвимая по винбоксу?
Mikе
Всем привет. Как ограничеть доступ к ресурсу за микротик, только с конкретных внешних адресов и mac ? В адрес лист заносим тех кто нужен. А как указать кого откинуть?
 Владимир
Всем привет. Как ограничеть доступ к ресурсу за микротик, только с конкретных внешних адресов и mac ? В адрес лист заносим тех кто нужен. А как указать кого откинуть?
Имеется виду чтоб определённые адреса не имели доступ к проьрошенным портам?
Владимир
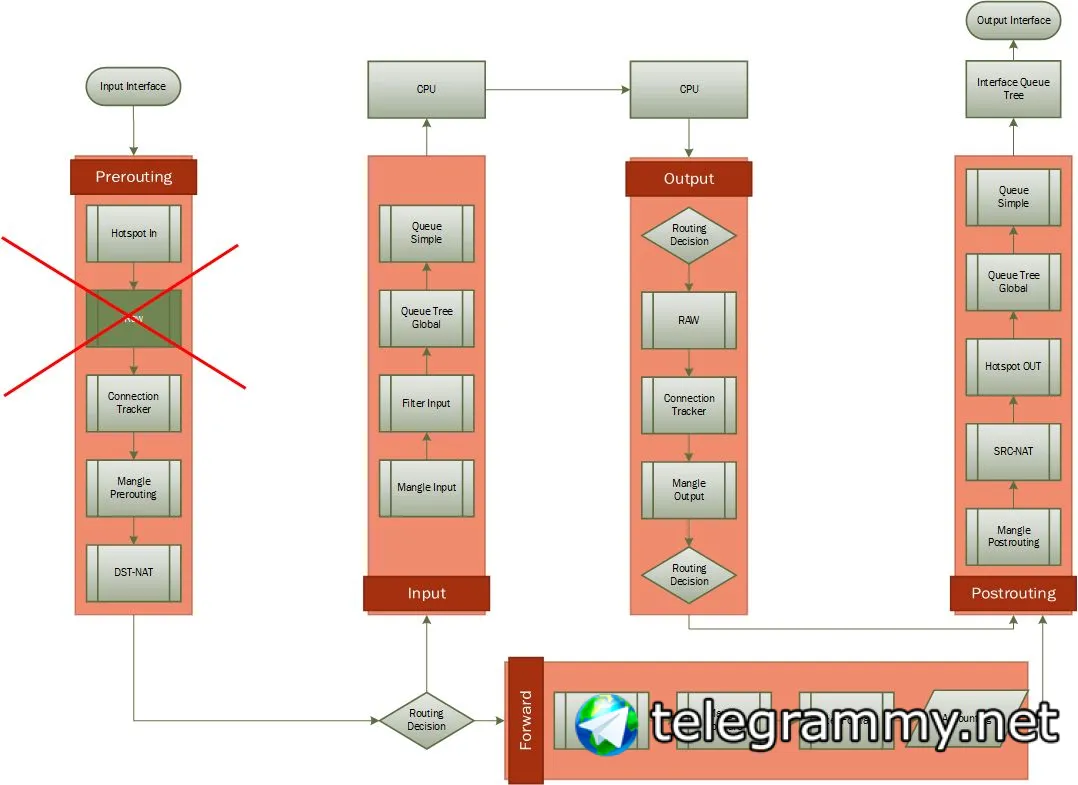
На вкладке raw в фаерволе
Mikе
Имеется виду чтоб определённые адреса не имели доступ к проьрошенным портам?
Чтобы определенные имели, а остальных за борт
Владимир
Так же на вкладке рав
 Игорь
А вообще надо дропать всех
Владимир
Фаервол фильтры натнутные порты не трогают... Только рав
Владимир
Ибо нат работает до фаерволФильтров
Игорь
Там про проброс не говорили
Игорь
Только про айпи😏
Игорь
Да и исключения никто не отменял
Игорь
Сначала дропаешь блэклист, а потом разрешаешь проброс
Игорь
Только это как-то через жопу, ИМХО
Игорь
Можно в Nat через исключение списка src.address list
yes_future2021
Всем привет! Я придумал, как решить мою задачу: как пустить трафик до определённого адреса в локальной сети филиала через 2-й GRE туннель, в то время как активный маршрут идёт через 1-й GRE туннель
yes_future2021
Для этого нужно требуемый адрес (либо диапазон) загнать в другую подсеть. Затем проложить из центра маршрут в эту подсеть через шлюз GRE2 туннеля
Игорь
Только вместо блэклиста дропаешь всех. Но перед этим правилом разрешаешь определённым ИП проходить
Vladimir
Для этого нужно требуемый адрес (либо диапазон) загнать в другую подсеть. Затем проложить из центра маршрут в эту подсеть через шлюз GRE2 туннеля
То есть, вы пришли к частично статической маршрутизации?
yes_future2021
То есть, вы пришли к частично статической маршрутизации?
Вот именно, что это мне не нравится. Но на курсах по роутингу я не был, поэтому не умею в тонкую настройку OSPF
Владимир
Да ладно. Форвард запретил - и нат не работает
Фаервол фильтры работают после ната. Так что не проканает
Владимир
Грохать надо на прероутинге
Игорь
Фаервол фильтры работают после ната. Так что не проканает
Я же написал как проканает. И рав там не нужен вовсе. И разрешение и запрет в 1 правиле нат
yes_future2021
А если я опишу свою ситуацию, сможете подсказать по OSPF?
 😷Драничек
Дроп на прероуте соответственно меньше проц грузит?
Игорь
И в фильтре можно и в нате (исключением)
Игорь
 Myname_vladimir
светится 6 порт всё равно
две таких же железки со "таками же портами", третья с одним расплавленом портом.
Anonymous
завтра повезу на диагностику в mikrotik.ru, отпишусь потом что да как )
Vladimir
Фаервол фильтры работают после ната. Так что не проканает
Попробуйте запретить форвард для ip снаружи, а потом с этого ip попробуйте попасть на сервис внутри сети, который отмаплен наружу.)
yes_future2021
Спрошу так: бывает ли такая настройка, чтобы в OSPF интерфейсах было два OSPF интерфейса для одного и того же интерфейса, но с разным Area
Владимир
Попробуйте запретить форвард для ip снаружи, а потом с этого ip попробуйте попасть на сервис внутри сети, который отмаплен наружу.)
Попробую) раньше данная фича не работала... 100%