 Alexey


но там цисковская консоль
Alexey
IKE сессия не поднимается
Alexey
в логах invalid traffic request
Alexey
нихрена не понимаю что ему надо, в гугле пусто
Alexey
в доках стерры тоже
 Vladimir
я-то был со стороны микрота.
Vladimir
А в логах микрота что по топику ipsec ?
Alexey
в политиках в состоянии ph2 - msg 1 sent
Vladimir
а в этой стерре состояние первой фазы можно посмотреть?
Alexey
а в этой стерре состояние первой фазы можно посмотреть?
Jul 10 14:14:02 localhost vpnsvc: 10000001 <2:57> Start IKE session, Request: Inbound ISAKMP packet, type Quick, peer 1.1.1.1, sessionId 9ABA9A0425723950.8591B9C8
Jul 10 14:14:02 localhost vpnsvc: 1000000b <2:57> Receive traffic request: (1.1.1.1,,47)->(2.2.2.2,,47)
Jul 10 14:14:02 localhost vpnsvc: 10000018 <2:57> IKE session stopped at [Quick Mode, Responder, Packets 1,2][Check incom IDs], Reason: Invalid traffic request
Jul 10 14:14:02 localhost vpnsvc: 0010011c <2:57> Incoming connection failed: [Quick Mode, Responder, Packets 1,2] [Check incom IDs] : Invalid traffic request. Peer 1.1.1.1, id "1.1.1.1", IKERule IKERule:CMAP:2
Jul 10 14:14:02 localhost vpnsvc: 10000001 <2:58> Start IKE session, Request: ISAKMP notification, type Informational, peer 1.1.1.1, sessionId 9ABA9A0425723950.CE58D70B
Jul 10 14:14:02 localhost vpnsvc: 1000001b <2:58> Sending notification [NO-PROPOSAL-CHOSEN] for <2:57>
Jul 10 14:14:02 localhost vpnsvc: 10000002 <2:58> Session completed
Vladimir
так это, оно вон говорит no proposal choosen
Vladimir
у микрота включите в логгинге топик ipsec
Vladimir
подробнее тогда лог микрота будет
Vladimir
вообще во второй фазе скорее всего параметры не совпадают. Ну и время на устройствах сверьте. Если большая разница - бывают спецэффекты
Alexey
информативнее стало
Alexey
время синхронизировал уже
Alexey
пошел спам на микроте, пойду разбирать)
Anton
Коллеги, вопрос назрел. Копюсь в Трафик Генераторе. Заинтересовала кнопка Inject Pcap, но докухи на всё это добро адекватной найти не могу. Вопрос такой: при инжекте pcap трафик генератором, куда и как оптравляется этот файл? Просто я что-то не вижу пакетов выходящих от Микрота в сеть. Такое ощущение, что весь трафик генератор работает только внутри роутера, а наружу все эти пакеты автоматом убивает. Так ли это?
Anton
Конфигурация - в ноль. Настроил только ДШЦП на одном порту (собсно и дифолтный мршрут прописался), чтобы через него стримить сниффером и смотреть что проходит по другому порту, на который натравил генератор с pcap.
 Maxim
Коллеги, вопрос назрел. Копюсь в Трафик Генераторе. Заинтересовала кнопка Inject Pcap, но докухи на всё это добро адекватной найти не могу. Вопрос такой: при инжекте pcap трафик генератором, куда и как оптравляется этот файл? Просто я что-то не вижу пакетов выходящих от Микрота в сеть. Такое ощущение, что весь трафик генератор работает только внутри роутера, а наружу все эти пакеты автоматом убивает. Так ли это?
Вы где-то собираете трафик например ваершарком. Потом сохраняете его в pcap. И тут можете его подсунуть трафикгенератору, чтобы он не генерил трафик, а просто из вашего дампа начал слать пакеты через нужный интерфейс
Maxim
https://wiki.mikrotik.com/wiki/Manual%3ATools/Traffic_Generator
Maxim
inject-pcap () Inject raw data directly from pcap file.
Anton
Это я понимаю, тут всё яснее некуда. Я не могу догнать куда этот трафик гонится? Т.е. Я вот натравил пикап инжектор на интерфейс, затем слушаю его с другой стороны ваершарком, а там пусто. Если даже быть точнее - натравливаю и слушаю wifi и там нет моих пакетов. Вот и заинтересовался, может этот пикак инжектор сделан как-то не так, как я полагаю и он инжектит пакеты не в эфир, а на интерфейс, где они дохнут?
Maxim
Это я понимаю, тут всё яснее некуда. Я не могу догнать куда этот трафик гонится? Т.е. Я вот натравил пикап инжектор на интерфейс, затем слушаю его с другой стороны ваершарком, а там пусто. Если даже быть точнее - натравливаю и слушаю wifi и там нет моих пакетов. Вот и заинтересовался, может этот пикак инжектор сделан как-то не так, как я полагаю и он инжектит пакеты не в эфир, а на интерфейс, где они дохнут?
он должен гнаться с процессора наружу через указанный интерфейс. Если у вас настроен фаервол - может он и погибает где-то не выходя из интерфейса
Anton
Неа. Конфигурация в ноль. Никакого фаервола и т.д. Пикап файл шлю через вайрлес. С другой стороны слушаю таким же Микротом Вайрлес сниффером. И ничего. :( Прям пичаль.
Anton
Естественно посылаю не один пакет, а в лупе. За минуту набегает пару тысяч. Но в ваершарке всё, кроме нужной мне информации.
Anton
Просто может кто подобную конфигурацию строил и сталкивался. Вот только на это и рассчитываю. А то совсем уже идей нет, что не так с беднягой.
Maxim
а по кабельным интерфейсам пробовал?
Anton
Вот сейчас ковыряюсь. Тоже ничего. Прям странно.
 Evgeny
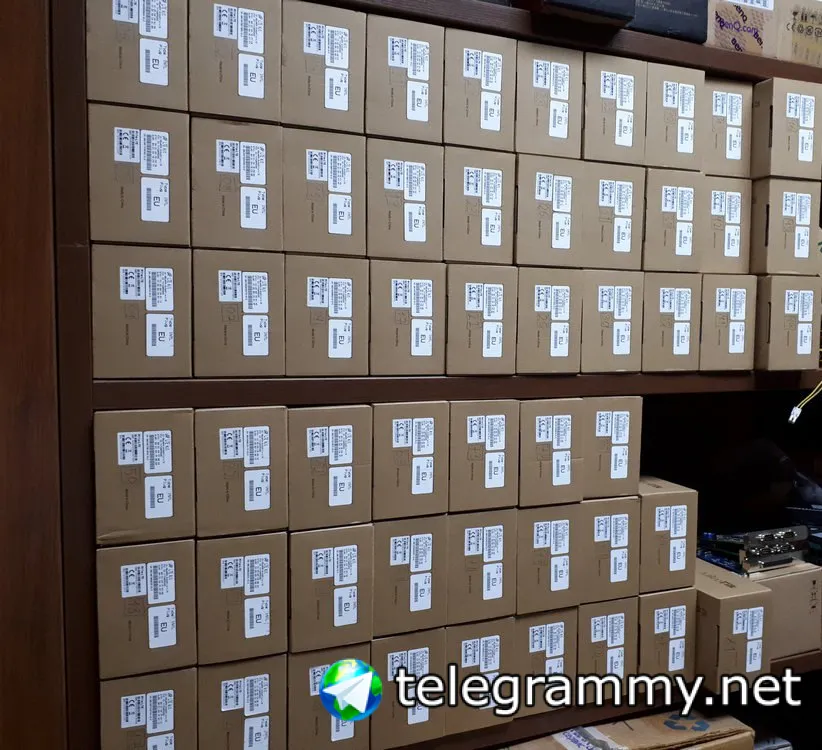 Evgeny
Донастроил сегодня wAP LTE Kit инженерам на установку на объекты
Evgeny
Думаю, через годик будет какой-то опыт эксплуатации в уличных условиях лето +30/зима -30
Evgeny
Всего примерно 80 девайсов на текущий момент
𝐒𝐀𝐋𝐀𝐙𝐀𝐑
вечер добрый подскажите в локалке прокси как сделать проброс портов чтобы пользователи не смогли снять галку использовать прокси??
𝐒𝐀𝐋𝐀𝐙𝐀𝐑
проброс 80 и 443 порта на 3128 и 3129 соответственно
 Sergey
 Михаил
подскажите пожалуйста по layer7 в микротике, на данный момент в фаерволе микротика разрешены только внутрненние сервера, остальное всё заблочено. сейчас понадобилось добавить пару сайтов на досутп. не могу разобратсья как сдлеать, везде только инструкции как заблочить ((
Andrey
𝐒𝐀𝐋𝐀𝐙𝐀𝐑
потому что он шлюз
Михаил
ну вобщем то да, как мне в микротике настроитьь на прохождение этого сайта по layer7
Alexey
пошел спам на микроте, пойду разбирать)
короче ничего не накопал, вторая фаза не проходит, хоть ты тресни 😡
Alexey
результат один - NO-PROPOSAL-CHOSEN
Evgeny
результат один - NO-PROPOSAL-CHOSEN
Скорее всего дело в том, что Макбук не может выбрать пару хэш/шифр из тех, что он поддерживает. Проерьте, что Микрот выдает пару SHA-1/AES-128(256). Если не ошибаюсь, Макось умеет именно это
Alexey
Alexey
у меня криптошлюз
Alexey
S-Terra
Alexey
на обоих sha+aes128
Evgeny
А, сори. Кто-то тут спрашивал вроде про Мак, попутал видимо. Но все равно проблема в соответсвии хэша/шифра скорее всего
Alexey
уже пробовал крутить и через des, md5 и т.д
Alexey
не взлетает 2 фаза и все
Evgeny
Проверьте еще галочку Proposal-PFS Group. Должно быть одинаковое на обоих концах тоннеля, в свое время из-за этого параметра долго не мог поднять IPSEC с Зюхелем
Alexey
отключил
Evgeny
Микротик ребутали после перепроверки настроек? Бывает спасает
Anton
а по кабельным интерфейсам пробовал?
В общем что заметил: если включить вайрлес сниффер на том же Микроте, где и Инжект Пикап - то явно пакеты Трафик Генератора не проходят через интерфейс, ибо за пару секунд счётчик Инжект Пикапа уже в тясчах пакетов, а счётчик Сниффера - в сотнях. По проводу тот же файл работает нормально.
Alexey
IKETransform crypto:isakmp:policy:2
(
CipherAlg = "AES-K128-CBC-7"
HashAlg = "SHA1"
GroupID = MODP_1024
RestrictAuthenticationTo = PRESHARED
LifetimeSeconds = 28800
)
ESPProposal TILC:ESP
(
Transform* = ESPTransform
(
IntegrityAlg* = "SHA1-H96-HMAC"
CipherAlg* = "AES-K128-CBC-12"
LifetimeSeconds = 3600
LifetimeKilobytes = 4608000
)
)
IKERule IKERule:CMAP:2
(
IKEPeerIPFilter = 1.1.1.1
Transform = crypto:isakmp:policy:1, crypto:isakmp:policy:2
AggrModeAuthMethod = Preshared:KEY_ILC
MainModeAuthMethod = Preshared:KEY_ILC
DoNotUseDPD = TRUE
Priority = 20
Alexey
это из конфига стерры
Alexey
сейчас попробую поиграюсь
Vladimir
Pfs group вы галку если сняли - поставьте обратно на 1024
Evgeny
Ну судя по конфигу, у Вас на Микроте должно быть включено aes-128 cbc
Alexey
у меня на стерре - DoNotUseDPD = TRUE
Maxim
В общем что заметил: если включить вайрлес сниффер на том же Микроте, где и Инжект Пикап - то явно пакеты Трафик Генератора не проходят через интерфейс, ибо за пару секунд счётчик Инжект Пикапа уже в тясчах пакетов, а счётчик Сниффера - в сотнях. По проводу тот же файл работает нормально.
быть может особенности реализации с ваерлес интерфейсами, нужны параллельные тесты кем-нибудь ну и письмо в сапоорт. А там или подтвердят баг и исправят, или скажут что это фитча и наверное пояснять почему)
Evgeny
DPD - это же проверка живости собеседника, не? PFS - это другая тема
Alexey
Ну судя по конфигу, у Вас на Микроте должно быть включено aes-128 cbc
а ну хотя да, в конфиге даже видно, что cbc
Vladimir
А, в конфиге вроде для фазы два dh отключено
Vladimir
У меня с фортигейтом не завелось с aes, другое подбирать пришлось для второй фазы
𝐒𝐀𝐋𝐀𝐙𝐀𝐑
вечер добрый подскажите в локалке прокси как сделать проброс портов чтобы пользователи не смогли снять галку использовать прокси??
проброс 80 и 443 порта на 3128 и 3129 соответственно
𝐒𝐀𝐋𝐀𝐙𝐀𝐑
есть кто такое настраивал?
𝐒𝐀𝐋𝐀𝐙𝐀𝐑
прокси кальмар
 😷Драничек
𝐒𝐀𝐋𝐀𝐙𝐀𝐑
а при чем здесь ie
𝐒𝐀𝐋𝐀𝐙𝐀𝐑
сеть не в ad
𝐒𝐀𝐋𝐀𝐙𝐀𝐑
броаузеры и ie и chrome и лиса