 Ettercap


Прилепил в итоге радиатор на термоклей и стянул хомутом на всякий случай. С Нового Года полет нормальный.
 Александр
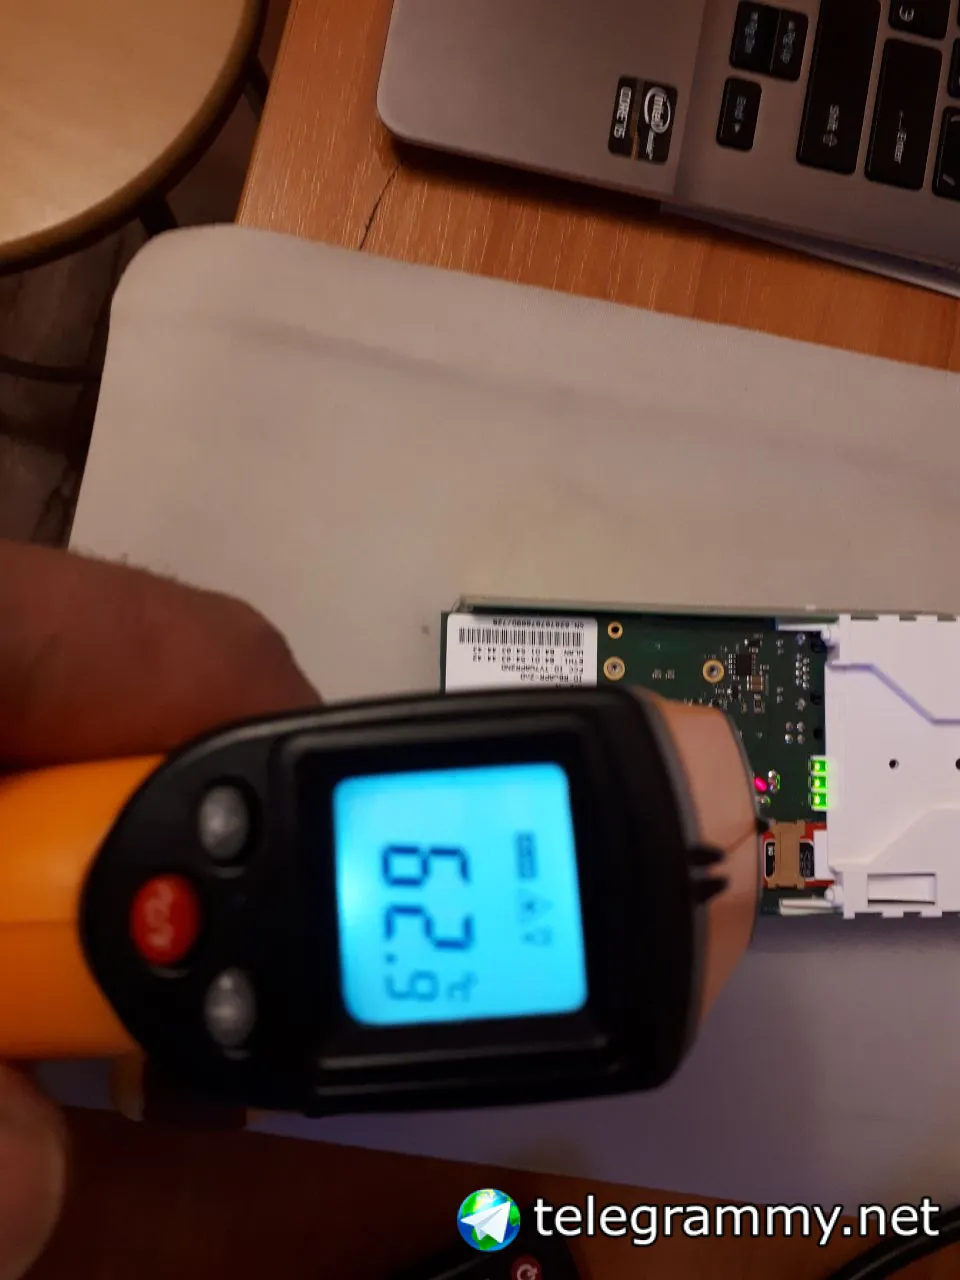
Лицевая сторона через 50 секунд после включения. Но тут температура может быть выше - в термометре нет регулировки коэффициента отражения.
Александр
 Александр
Обратная сторона через 80 секунд после включения.
 Evgeny
А кто-то изучал, где на плате wAP LTE Kit термодатчик? Не видел там таких значений по температуре в System Health
 Вячеслав
 Вячеслав
 Вячеслав
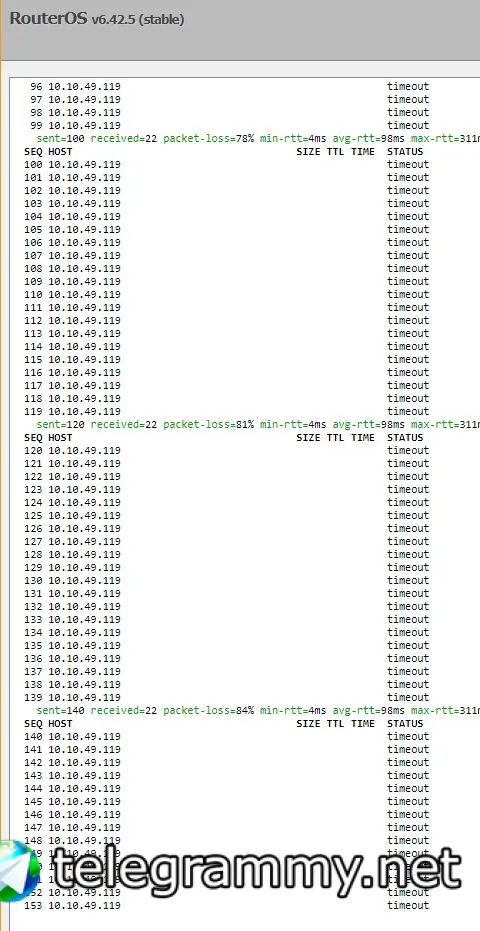
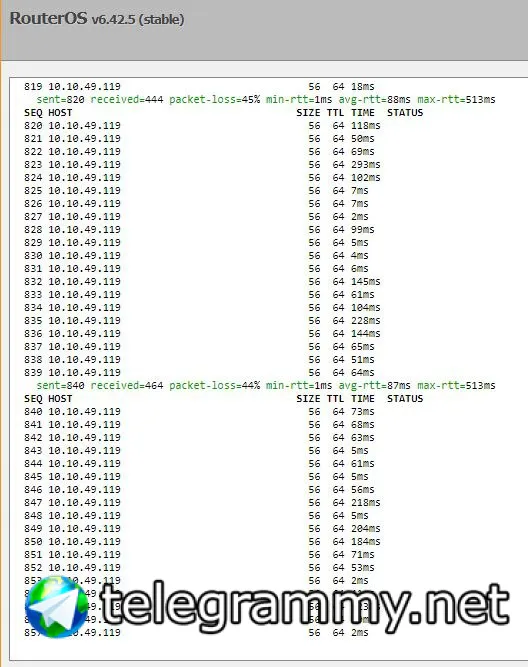
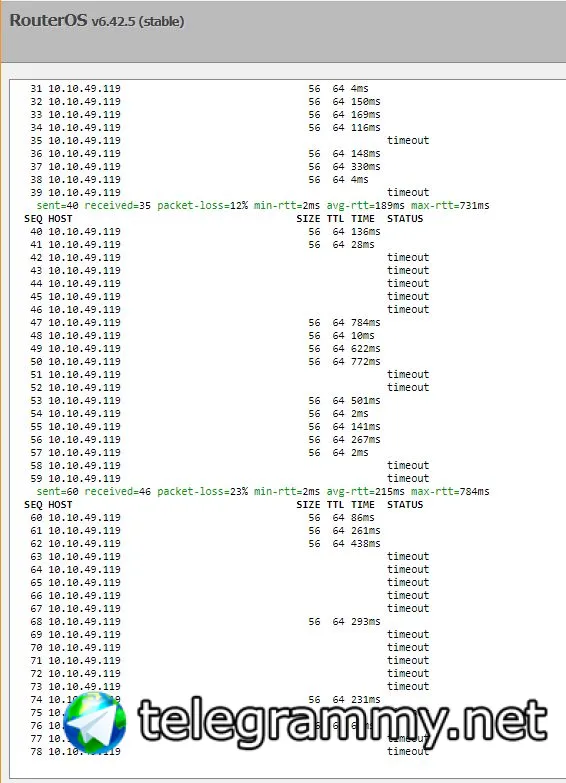
объясните plz, как такое может быть?
Вячеслав
119й адрес подключен, а пинга к нему нет
 Dmitrii
закрыт пинг? От него-то есть?
 Maksim
ну так может там windows с включенным фаерволом.
 Sorendo
Что это вообще такое, он вообще пинговаться должен?
Вячеслав
да, это мой телефон. он периодически пингуется
Вячеслав
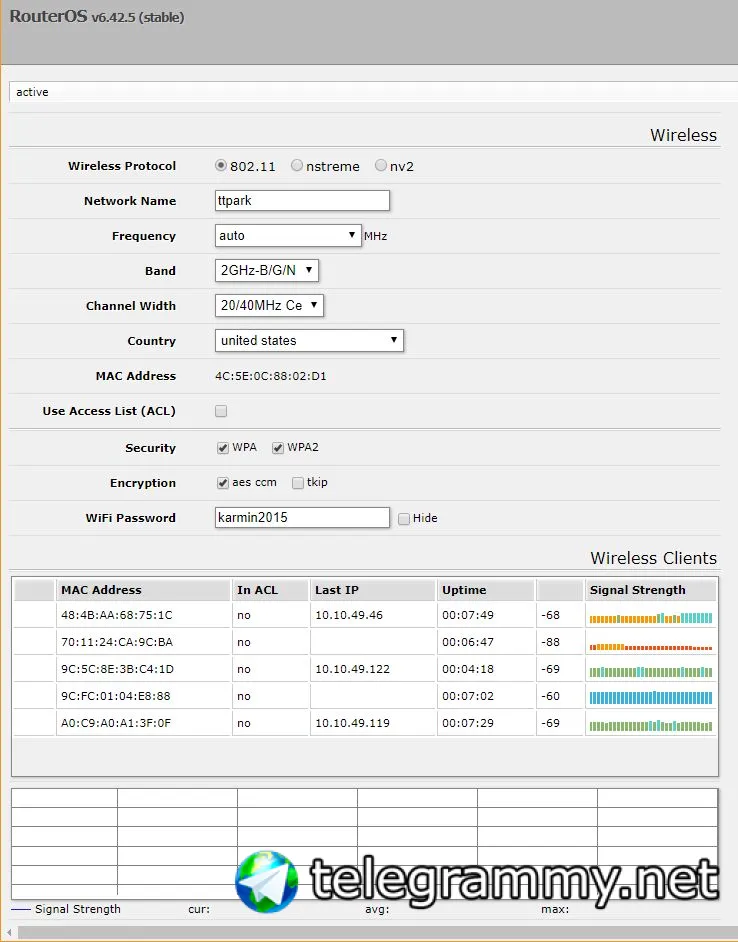
но какие-то проблемы с вафлей
Вячеслав
при чем это не только с моим телефоном так. включал wifi свисток в ПК. так же периодически пропадает пинг
Вячеслав
 Вячеслав
вот пинг появился
 Алексей
я бы попробовал компьютер проводом подключить и проверить, чтобы исключить фактор провайдера или какой-либо другой настройки устройства, если там пинг хороший и не пропадает, значит копать в сторону вафли, корректная настройка сканирование эфира подбор наиболее подходящей в текущей ситуации частоты и прочие отпимизации...
Вячеслав
по проводу эта точка доступа пингуется без проблем.
Вячеслав
проблема как раз в вафле
Вячеслав
подскажите, где копать, как оптимизировать частоты и т.д.
Вячеслав
Не, точка не поддерживает вроде
Marat
Вячеслав
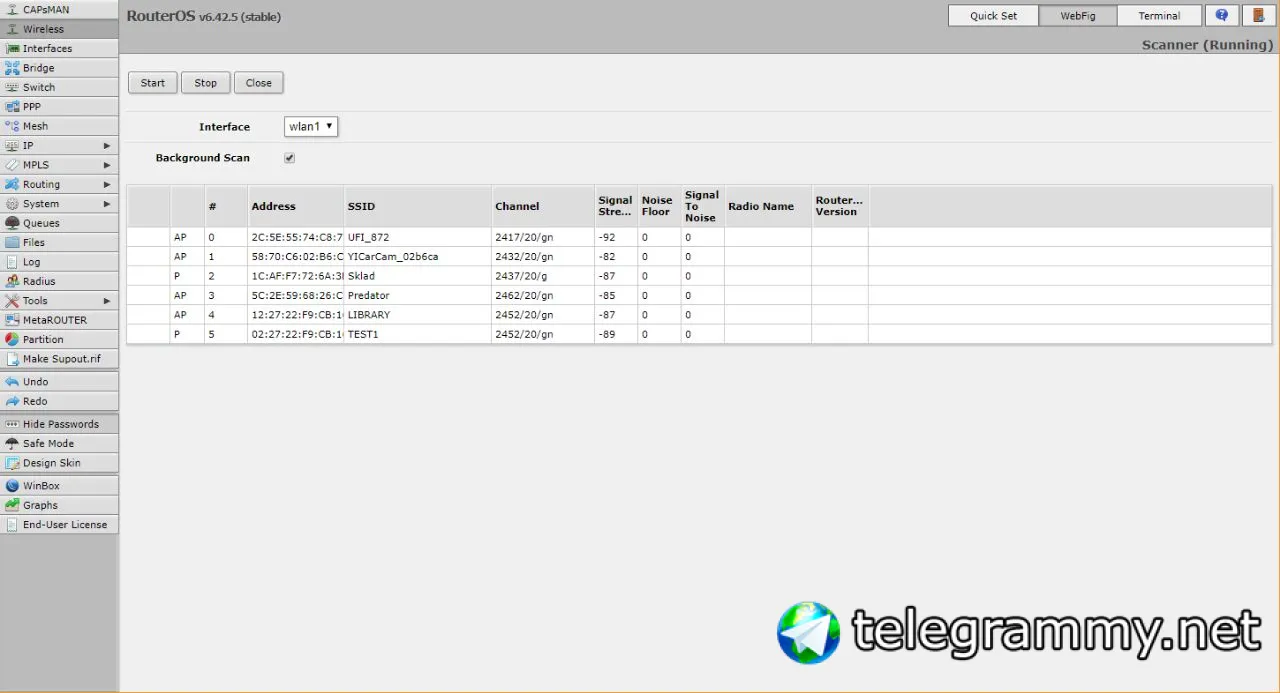
кроме моей точки никакие другие не обнаруживаются. может действительно скрытая есть. а как тогда исключить пересечение частот?
Dmitrii
посмотрите wireless - scanner
только поставьте галочку background scan
Вячеслав
 Вячеслав
может еще просканировать частоты?
Marat
Marat
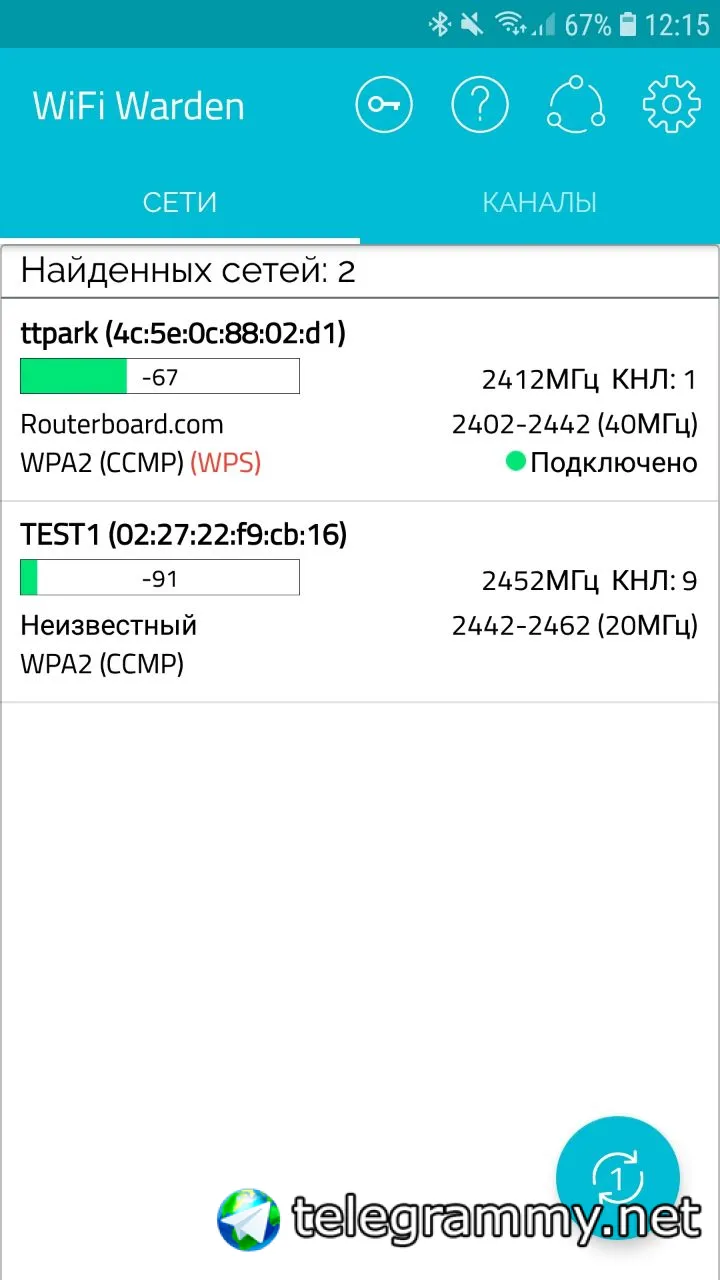
На телефоне есть приложение Wi-Fi warden? Хороший сканер тоже.
Вячеслав
неа, ща поставлю
Вячеслав
 Вячеслав
периодически ловит левые сети. но моя ttpark ловит хорошт
Вячеслав
а канал не стоит менять?
Вячеслав
вроде более или менее свободны они
Вячеслав
 Вячеслав
сделал 20 Мгц щирину
Вячеслав
еще хуже вроде стало )
Marat
Marat
Попробовать с другим роутером на тех же частотах и этот роутер в другом месте.
Evgeny
а канал не стоит менять?
Для начала частотный план поставьте russia3 вместо united states. Или Вы в США?
Вячеслав
нет, с России
Вячеслав
это я экспериментировал с частотами.
Evgeny
Ну вот, начните с упрощения конфига. Russia3. Режим g/n если нет древних устройств и 20МГц канал чтобы уменьшить помехи
Вячеслав
а принудительно канал задавать стОит?
 Constantin
Подскажите пожалуйста, это норма что winbox под wine игнорит указанный ему порт для подключения?
Anonymous
Парни, помогите пожалуйста:
Овпн сервер на Микротике, key usage - tls server, subject alt name - DNS vpn-сервера, при подписании сертификатов указывал его.
Далее - сертификат клиента - key usage - tls client, subject alt name Не указывал.
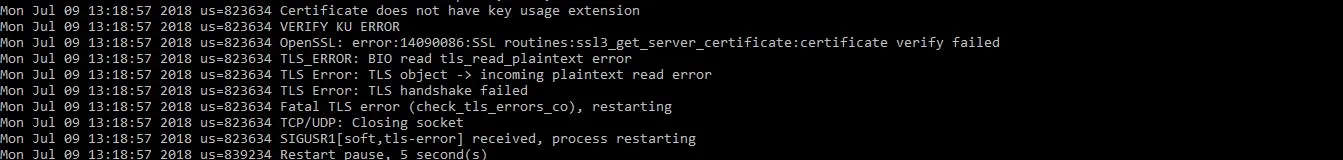
При подключении из винды наблюдаю вот это:
Anonymous
 Anonymous
конфиг:
dev tun
proto tcp-client
remote vpn.server.address
port 1194
nobind
persist-key
persist-tun
tls-client
remote-cert-tls client
ca CA-NAME.crt
cert USERNAME.crt
key USERNAME.key
auth-user-pass auth.txt
askpass key.txt
verb 5
mute 10
pull
cipher AES-256-CBC
auth SHA1
auth-nocache
dev-node ovpn
ifconfig 172.22.254.2 172.22.254.1
Anonymous
remote-cert-tls server не меняет ситуацию
на микротике пробовал Require client certificate с галочкой и без неё
Anonymous
при этом схожий конфиг для клиента на микротик, только в Subject alt name прописан Ip микротика и всё работает
Anonymous
 Anonymous
полагаю, что проблема кроется в этом сообщении:
Алексей
я бы использовал only-n
Dmitrii
смотрите какая история. Если вам внешний доступ не нужен совсем - то просто дропайте все сразу и добавьте, напрмер, только себя в разрешенные. Будет дешевле по рессурсам.
Тонкости начинаются когда вам нужно что-то пробросить и разрешить.
Dmitrii
В этом случае имеет смысл делать лист на основании honeypot-ов, и этот лист дропать даже если они на разрешенный порт стучатся
 Sergey
может просто всё кроме icmp запретить к микротику
Sergey
а нужное открыть
Sergey
нахрена это портянка на инпуте
Dmitrii
нахрена это портянка на инпуте
например, чтобы эти товарищи не ломали сервисы, проброшенные на микроте наружу, вебку внутреннего сервера, RDP и так далее
Sergey
/ip firewall filter
add action=drop chain=input
Sergey
например, чтобы эти товарищи не ломали сервисы, проброшенные на микроте наружу, вебку внутреннего сервера, RDP и так далее
хз я открываю службы только для нужного списка ип
Dmitrii
ну если есть такая возможность - прекрасно, это лучше вариант, чем банить "сканеров"
Sergey
неее
Sergey
вообщ не делай если непонимаешь зачем
Dmitrii
короче, нет пробросов - все закрывай кроми icmp и все
Sergey
сейчас закрыватб icmp это не хороший тон, это пережиток 90-2000х
Sergey
помните раньше даже веб сайты блокирвоали эхо запросы / ответы, а теперь вроде как все отвечают
Алексей
сейчас закрыватб icmp это не хороший тон, это пережиток 90-2000х
Эт кто такое придумал? А как же атаки с использованием этого протокола?
 Innokentiy
а, да-да, Страшные Ужасные Хакирские Атаки на ICMP
Innokentiy
ping of death
Innokentiy
(это не шутка, есличо)