 toper


ис соседнего чата подсказывают, что весь баттлнет через еоип игры сами не лезут, а через гре лезут)
toper
ну гре+ипсек ясно
toper
К сожалению нет, могу дать ник только говорившего, и то завтра
toper
Спать ушел, почти 2 ночи
 Сергей
Фича. Никак без костылей. В роли костылей можно кинуть еоип внутри л2тп
Спасибо, всё работает на ура)
на последок ... FORBID устанавливается на тот порт , на котором не нужен ROMON??
тоесть если я его поствлю на ALL и создам добавочно eoip, то ROMON будет залочен везде - кроме EOIP
так?
 Nikolai
День добрый.
у Romon есть настройка порта, но нельзя в ней выбрать l2tp(( это баг или фича
как передать Romon только по тунелю l2tp???
RoMon требует наличие MAC-адресов. В IP-туннелях таковых не наблюдается. Только поднимать L2(EoIP)
Сергей
уже)) сейчас полирую
Сергей
Пытаюсь создать на одном mikrotik несколько dhcp серверов в одном адрестном пространстве , но с разными pool и гетвеями
Это реально сделать?
Сергей
Как пример:
Два dhcp.
Первый на eth1 192.168.1.1/24 pool 192.168.1.2-192.168.1.100 GW 192.168.1.1
Второй на eth2 192.168.1.101/24 pool 192.168.1.102-192.168.1.254 GW 192.168.1.101
 Marat
evgenii76
evgenii76
Потому и бред
Сергей
А почему вы поняли, что не взлетит?
Не даёт добавить адресное пространство
Нет ничего бредового в двух dhcp с разными пулами и гетвеями в одном адресном пространстве
Сергей
Никакому RFC не противоречит
evgenii76
У маршрутизатора два маршрута директли Коннект на двух интерфейсах. С одной сетью. Вот как он поймет пакет с дст 192.168.1.100 на какой интерфейс кидать? Он подходит и для етх1 и етх2
Сергей
Где согласно dhcp данный адрес, туда и кидать
Сергей
вот, два интерфейса в одном адресном
Сергей
Mikrotik нормально такое переваривает
evgenii76
вот, два интерфейса в одном адресном
Где в одном? Етх1 192.168.100.0 а етх2 192.168.110.0.
Сергей
смотри на wlan2 и wlan3
evgenii76
А, етх2 нет)
Сергей
да, eth2 нет
его писал как пример (проще набирать)
это map lite
тоже самое не проблема сделать с eth
evgenii76
Вот мне интересно, а какая логика рождения такой конфигурации?
Сергей
даже не знаю как ответить) создание лабараторной в ночное время усложняя её на ходу)
Сергей
к сожалению до сих пор много пограм требующих бродкаст
Сергей
@umatrix ,можно) .... получилось
Сергей
Я не волшебник, я только учусь)) ждём 7 ROS
 Алексей
Я не волшебник, я только учусь)) ждём 7 ROS
Адреса из одной подсети на разных интерфейсах одного устройства это точно бэд дизайн
Nikolai
Наверное ТЗ))) в котором говорится что она 24)))
Учтоните, у кого именно должна быть маска /24. У клиентов? У микротика?
Сергей
Уже решено) нашёл простой способ
Nikolai
Про "два адреса из одной подсети на РАЗНЫХ интерфейсах".
Вот, в эти разные интерфейсы в оба и будет бродкастить
Сергей
Про "два адреса из одной подсети на РАЗНЫХ интерфейсах".
Вот, в эти разные интерфейсы в оба и будет бродкастить
А если делается для ради бродкаст трафика?
Nikolai
Давайте уточним. Кто должен бродкастить для кого?
Вы между клиентами на разных интерфейсах бродкаст хотите?
Сергей
Клиенты между собой
Сергей
Бродкаст общий, настройки разные
Nikolai
Тогда объединять интерфейсы в свитч/бридж
Nikolai
Костыль в виде проксиарп не пропускает бродкасты насквозь
Сергей
Костыль в виде проксиарп не пропускает бродкасты насквозь
Может для этого сгодится local-proxy-arp??
Nikolai
Нет. По факту у вас два разных l2 сегмента. L2 бродкаст только в пределах сегмента летит.
Nikolai
Proxy заставит микротик отвечать СВОИМ собственным маком на широковещательный арп-запрос. При этом сам запрос в соседние сегменты НЕ транслируется.
Сергей
Local-Proxy ARP — позволяет маршрутизатору отвечать на ARP-запросы, даже если целевой IP-адрес находится в той же IP-подсети, откуда ARP-запрос поступил. Данная настройка может пригодится, если мы хотим, чтобы трафик в рамках одного широковещательного домена шёл через интерфейс нашего маршрутизатора.
Сергей
Видно как то не правильно я понимаю фразу "через интерфейс маршрутизатора"
Nikolai
Ну, вот смотрите: у вас есть два сегмента сети - один на ether2, другой на ether3.
Комп в сегменте 2 отправит бродкаст-запрос. Этот запрос в сегмегт 3 не попадёт, если порты 2и3 не собраны в бридж/свитч
Сергей
Ну, вот смотрите: у вас есть два сегмента сети - один на ether2, другой на ether3.
Комп в сегменте 2 отправит бродкаст-запрос. Этот запрос в сегмегт 3 не попадёт, если порты 2и3 не собраны в бридж/свитч
Кажется понял свою ошибку))
А есть способ передачи бродкаста между интерфейсами?(кроме бриджа)
Nikolai
Свитч 😉
Nikolai
Можно еще покостылять с трансляцией адресов. Но это в двух словах не передать.
Nikolai
Хотя, вряд ли в одной IP-подсети получится.
 Dmitrii
Какая конфигурация получилась в итоге? Два разных ip на двух интерфейсах в одной подсети? И на эти интерфейсы навешаны по 2 dhcp-pool?
 Moneron 🇷🇺
Не даёт добавить адресное пространство
Нет ничего бредового в двух dhcp с разными пулами и гетвеями в одном адресном пространстве
Только два дхцп на одном интерфейсе не поднимаются, а так – норм
Moneron 🇷🇺
Но если про разные интерфейсы – тогда, может, и получится с врф-ами
Moneron 🇷🇺
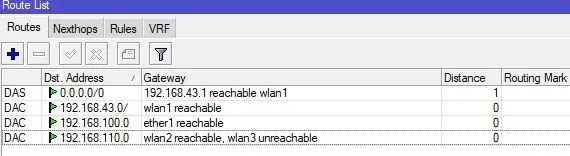
 Innokentiy
+1
Innokentiy
назначить адреса дает, по факту использует всегда один интерфейс
Moneron 🇷🇺
Нет. По факту – не угадаешь, куда выплюнет. Используется ецмп-шная логига
Innokentiy
второй неработоспособен, если попытаетесь обратиться к узлам за ним - не сможете
Innokentiy
так unreachable же?
Moneron 🇷🇺
Анричабл – интерфейс в дауне.
Moneron 🇷🇺
Будет в апе – будет ричабл
Innokentiy
а
Dmytro
Добрый день! Есть, Кто занимается хот спотом с доступом в инет только после оплаты картой?
Сергей
Ну так то да))
Semyon
Добрый день! Есть, Кто занимается хот спотом с доступом в инет только после оплаты картой?
Именно картой? Смс не подойдет?
Oleg
Добрый день! Имеется CRS326-24G-2S+RM ROS 6.42.5. Ни с него, ни через него не пингуется часть хостов. Если заменить тупым шмылинком, то пинг идет. Куда копать?
 Alan (Александр)
Oleg
ко мне самому обратились за помощью
Oleg
помогаю удаленно
 Андрей
Oleg
есть хосты с адресами 192.168.1.141-144 и 192.168.1.131-134