Nikolai
Ok
Roman
теперь как я понял ждем падения ... и тогда разбор полетов
Roman
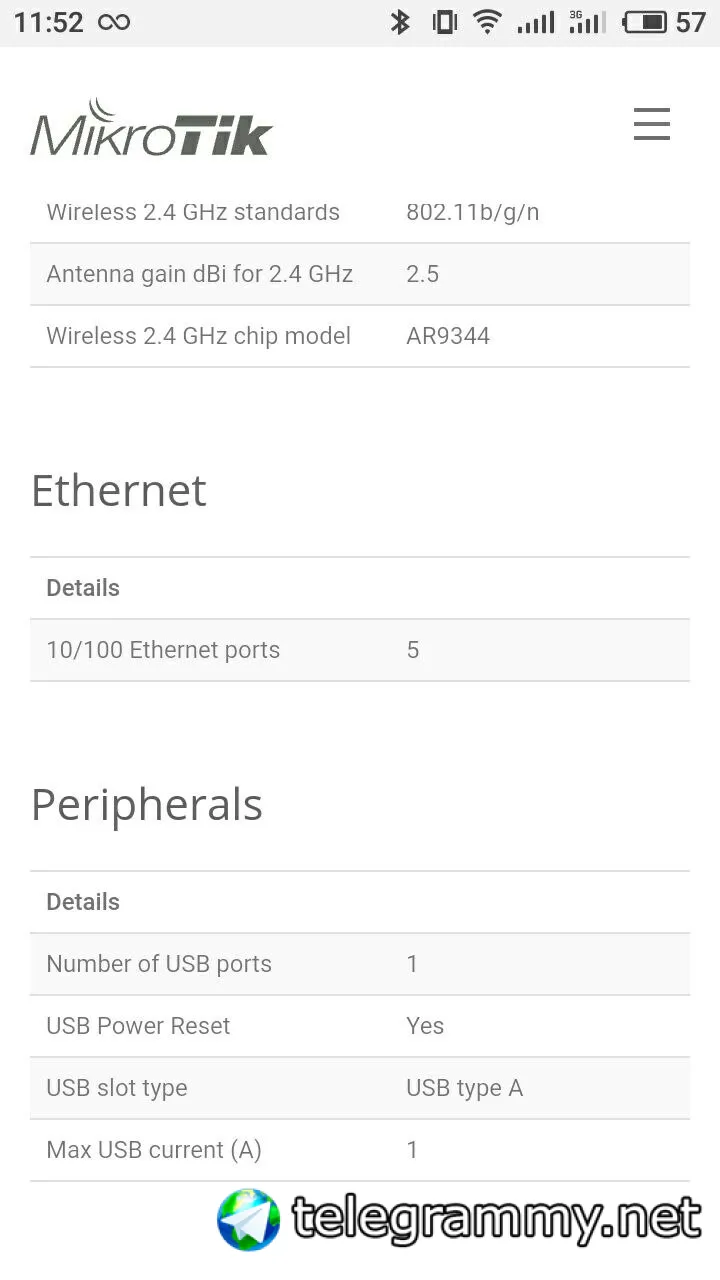
Screenshot (11:52AM, июня 17, 2018)
Roman
Это скрин по поводу отпадагия lte модема в микроьике, порт юсб даёт до 1 Ампера, получается что модем ещё больше кушает !?
Roman
Это скрин по поводу отпадагия lte модема в микроьике, порт юсб даёт до 1 Ампера, получается что модем ещё больше кушает !?
Купили хаб, там БП 1.5 Ампера и также картина , вкчают этот модем в зуксель все гуд работает
Сергей
не мог не переслать)
Сергей
вброшу
Denis
вброшу
Простите, но я не соглашусь. Любой нормальный сетевой инженер за час адаптируется к представлению информации на Микротиках. А если человек Циску настраивает по конспекту, то да. У него будут сложности. Достаточно на приличном уровне понимать как работает сеть, чтобы настроить МТ. И опять же вопрос, что надо настраивать. Различная пропроетарщина начинается у этих вендоров в глубоких деталях. Тупа раздать интернет - не проблема.
Сергей
@Typhoon80 , я с вами польность согласен. Однако по воле судьбы (видно много грешил в прошлой жизни) часто встречаю на жизненном пути свидетелей Cisco. Люди прошедший курс CCNA , отказывающиеся использовать что угодно кроме EIGRP , не способные обьяснить зачем они покупают "эту железяку за 100 000 деревянных" , свято уверенные что "mikrotik гов#о" так как им кто то такое сказал.
Сергей
и да, не способные настроить mikrotik за 3 часа))) так как пользуются кривыми конспектами по mikrotik из всеоблемлещего интернета
Roman
Честно говоря я не встречал мульти сетевого инженера!!! Кто то выберет себе 1-3 бренда и строит на них, и начинает глубоко копать в этих брендах , если админ много мультибредоаый то .... В итого как вы пишите много кастылей будет , это я за себя тоже говорю ! Может есть уникальные люди админы сетевнки которые все изучили досконально.
Bomberman
Привет всем. Есть проблема. На центральной точке 1100AHx4 Dude Edition. Пару раз зависал ни с того, ни с сего. Ни с инета, ни из локальной сети становится недоступен. В логах чисто (специально сделал запись ошибок на внешний диск). Ещё обновление скачивается, но не устанавливается… Версия RouterOS 6.42.2. Что может быть?
😷Драничек
Залейте обнову нетинсталлом
😷Драничек
А Дудь включен?
Bomberman
Был включен, сейчас выключил, буду наблюдать
lOoOl
Ребята скажите пж чем отличается ipsec с мануалов который настроить целая эпопея от того что в дефконфиге идет?
lOoOl
lOoOl
а то я чтот призадумался довольно сильно
Владимир
Ничем))))
Sergey
жаль что нет нормального впна с аесомами и по удп
Sergey
а не этот кастыль ипсечный
Владимир
а то я чтот призадумался довольно сильно
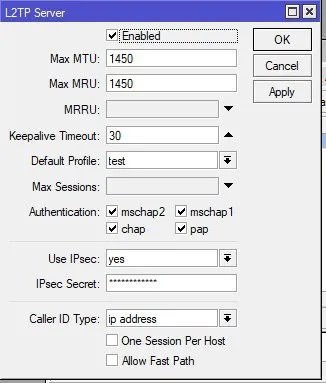
В мануалах учат как настроить чистый айписек или айписек поверх чего либо. А в л2тп он настраивается методом добавления галочки и пароля
Sergey
ипсек поверхчегото?
Владимир
Гре, ипип....
Sergey
чем это отличается от ипсек поверх интернетов?
Сергей
ипсек поверхчегото?
скорее наоборот, сначала ipsec а потом что-то: l2tp и тд )
Сергей
а то я чтот призадумался довольно сильно
"галочка" создаст динамический пир (в IP IPsec) c определенными параметрами
Eugene
Купил значит 8-портовый пое-свитч crs112-8p-4s. Модель новая вроде. Так у него в бланке проц грузится на 20-25%,в основном management. Это нормально?
Eugene
А когда через него трафик идет, ему совсем плохо становится 😔
Сергей
Экспорт в студию)
Eugene
Слишком просто 😅 а как же воображение?
Moneron 🇷🇺
А когда через него трафик идет, ему совсем плохо становится 😔
А это – не нормально. Не забывайте, что это свитч
Eugene
Создал бридж, запихнул в него все порты, имеем hw offload. Гигабитный линк к 951g, запускаю btest на свитче, прокачивает 65мб на отдачу и 150 на прием, загрузка цп 100%. Грустно как-то.
Владимир
Создал бридж, запихнул в него все порты, имеем hw offload. Гигабитный линк к 951g, запускаю btest на свитче, прокачивает 65мб на отдачу и 150 на прием, загрузка цп 100%. Грустно как-то.
Соглашусь с предыдущим оратором. Бтест очень круто грузит проц. Им можно каналы где-то до 10мбит тестить. Дальше уже идут просадки за счёт ограничения производительности цпу
Moneron 🇷🇺
Ну и присоединюсь к коллегам. Не юзайте бтест, да.
Eugene
Предположу, что проц грузится генерирующим трафик устройством. Принимающая сторона только обрабатывает полученное, так по логике?
Eugene
Хотел этот девайс под capsman использовать, был бы неплохой комбайн. Видимо, увы.
Moneron 🇷🇺
Хотел этот девайс под capsman использовать, был бы неплохой комбайн. Видимо, увы.
Если с local forwarding – то норм на несколько точек. Не нагружайте свитч функциями роутера
Roman
Соглашусь с предыдущим оратором. Бтест очень круто грузит проц. Им можно каналы где-то до 10мбит тестить. Дальше уже идут просадки за счёт ограничения производительности цпу
Я использую Iperf, очень хорошо грузит канал и можно много потоков , в свое время когда начал заниматься cisco , ставил Iperf на компы и грузили свичи по полной, и как написано пропускная способность у свича 8.4 G в секунду так и есть , но больше проблема это были дешёвые сетевые карты на пк , они больше 80 мб не тянули а гиговые до 500-600, когда запустили на интеловых на гиговые каналы , полет гуд , и на 100 порты посадили компы dell hp lenovo - тоже все 100 мб в сек загрузки, микротик новый не тестировал , но как только будет возможность попробую .
Руслан
Добрый день! Подскажите пожалуйста, как включить dns кеширование на микротике?
Andrei
а он разве не включен по-умолчанию?
Igor
ip - dns
Igor
там настраиваешь
Andrei
ip -> dns
Руслан
Спасибо
Albert
Подскажите пожалуйста Для того что бы capsman работал в другой сетке мы создаем бридж, создаем пул адресов на этом бридже для DHCP и задаем его в datapath?
Владимир
При локал форвардинге бридж можно указать на клиенте
Moneron 🇷🇺
Подскажите пожалуйста Для того что бы capsman работал в другой сетке мы создаем бридж, создаем пул адресов на этом бридже для DHCP и задаем его в datapath?
Штоооо‽ Капсман – это немного не про адресацию. Если Вы спрашиваете: как сделать, чтобы капы подключались к менеджеру, который находится в другом бродкаст-домене – то на капах просто указываете капсман-адрес при настройке. Остальное сделает маршрутизация (если она, конечно, есть)
Albert
Хотелось сделать гостевую сеть которую потом можно отделить от рабочей
Moneron 🇷🇺
Так это не "капсман в другой сети", а хотя бы "две сети с помощью капсмана". Создаёте разные конфиги, в провижнинге провижите мастер и слейв конфиги. Для слейвов не нужны параметры частот и рейтов.
Albert
то есть с помощью капсмана мы просто цепляем устройства. адресации он не касается?
Innokentiy
капсман очень правильно называется
Innokentiy
попробуйте перевести название на русский
😷Драничек
Капсман рулит точками. А маршрутизацией - маршрутизатор
Сергей
День добрый. Решил сделать дома WIFI скрытым, но телефоны отказываются к нему цепляться((( В чём беда? кто сталкивался?
Сергей
PS Само собой точка mikrotik
Сергей
Эмм... как он может быть не тем? 802.11
vsevolod
Может авто стоять
Сергей
к Wifi цепляется, но стоит сделать скрытым - сразу исчезает
Сергей
проверялось на разных аппаратах(у ноутов с этим проблем нет)
Сергей
Может авто стоять
нет, с этим всё ровно
Bomberman
Не знаю,у меня к МТ телефон на работе цепляется на ура. Точка скрыта
Сергей
А как делал?
на телефоне в ручную добавлял сеть
Bomberman
Сергей
галочкой Hide SSID
Bomberman
Хм… странно, сейчас на своём ац лайт попробую
Сергей
Хм… странно, сейчас на своём ац лайт попробую
Более подробно set [ find default-name=wlan1 ] band=2ghz-onlyn bridge-mode=disabled country=russia3 default-authentication=no default-forwarding=no disabled=no distance=indoors \ frequency=2427 frequency-mode=regulatory-domain hide-ssid=yes mode=ap-bridge radio-name=HOME_Z rx-chains=1 security-profile=Home ssid=Zengis tx-chains=0 \ wireless-protocol=802.11 wps-mode=disabled
Andrey
галочкой Hide SSID
Так, для статистики... зачем?
Сергей
По тому что могу)