На хаплайте с 6.29.1 различие только в пакете wireless, он там wireless-cm2. Пакеты отдельно не удалить. Почему так раздут каталог, не пойму...
У меня 3шт hap lite. Обновляюсь регулярно по мере выхода. С 6.42.2 была такая ситуация. Удалил из корня бэкап конфига и обновление стало. После этого обновления становились нормально и не ругались на нехватку, даже не смотря, что там бэкап лежит.
 Andrei

 Andrei
уже 3й подобный случай за неделю 🤔
Ну да, как-то часто в канале стал этот вопрос встречаться. Может подбить статистику по моделям и версиям ros?
 Евгений
 Danil
Господа а как насчёт уязвимости микротиков к вирусу VPNFilter?
Актуально для прошивки 6.42.2 ?
Alexey
писали что уязвимы серий ccr
Danil
Просто пишут что вирус активно модифицируется
Alexey
Наверно это все фуфло
Anonymous
Может уже кто выступит на муме как ломать микроты вирусом?)
Alexey
Сами разрабы этого не допустят
Alexey
если только на хак-метапах выступать
Anonymous
А всем бы было интересно))
Alexey
Разрабы быстро стали закрывать уязвимость
Alexey
Как был случай с ssh
Danil
Ещё вопрос, уязвимость на микротике вроде была связана с открытым на внешку вэб портом?
У меня он открыт на нестандартном и нужен - насколько опасно на актуальных прошивках?
Alexey
Лучше закрыть
Anonymous
Я не понимаю в чем смысл торчать портом винбоксов ssh и прочим в инет?
Anonymous
Почему нельзя торчать ими в ван?
Anonymous
*впн
Alexey
я работаю только через впн
 😷Драничек
Разные ситуации бывают
Anonymous
Типа ты живёшь в Китае или эмиратах и там запрещён впн
Anonymous
Или в России тоже запрещать начинают
 Andrey
Ничо там не запрещено. И тут тоже.
Anonymous
Не в Китае режут
Anonymous
Мне китайцы говорили с канала опенврт
Andrey
Неа, товарищ летал недавно, пользовался впн от меня
Anonymous
Каким если не секрет
Anonymous
L2tp
Andrey
Опенвпн не микротовским удпшным на 443 порту
Anonymous
Иче его никак не отфильтруешь?
Andrey
Это уже другой вопрос.
Andrey
Под хттпс трафик вполне мимикрировать можно
 Moneron 🇷🇺
Господа а как насчёт уязвимости микротиков к вирусу VPNFilter?
Актуально для прошивки 6.42.2 ?
Форум микротика читайте. Там сказано, что только ццры и только в версиях ДО 6.38.5. Во всех последующих пофиксено.
 Dmitrii
Из Китая пользуйтесь shadowproxy с настройкой на внешнем сервере и все. Не будете большой трафик гнать через него - никто вас не забанит в Китае
Dmitrii
Это лучше чем openvpn
Andrey
Спасибо
Vladimir
Форум микротика читайте. Там сказано, что только ццры и только в версиях ДО 6.38.5. Во всех последующих пофиксено.
А вот товарищи из циски утверждают, что практически все модели входят в состав ботнета. Но, конечно, только со старыми прошивками.
 Innokentiy
коллеги, а дудь по данным snmp fdb не умеет карту рисовать?
Moneron 🇷🇺
с портами – нвт, не умеет
Anonymous
Ребят, как правильно реализовать такую вещь:
Есть 3 локалки.
первая - 192.168.0.0/24
вторая - 172.16.250.0/24
третья - 192.168.0.0./24
Есть VPN между 1 и 2 и 2 и 3.
Как мне, находясь в локалке 1 попасть на сервер в локалке 3?)
2 dst-nat делать - первый на роутере 1, второй, на роутере 2?
Anonymous
PS: distance роута 192.168.0.0/24 в локалке 1 =0
 Otto
правильно сменить сеть либо на 1, либо на 3 локалке
Anonymous
невозможно, нужен костыль)
Otto
тогда 2 дст ната
Otto
в зависимости от могут понадобится еще и два срц ната
Anonymous
полетело без src) может есть более изысканный вариант?))
Moneron 🇷🇺
Нетмап. С одной стороны срц, с другой – дст
Bomberman
запилить OSPF)))
Moneron 🇷🇺
Там две пересекающиеся сетки. Оспф-у станет не по себе. Точнее, не станет, но и работать нормально не будет. Можно делать бриджи с фейковой адресацией, включать на них оспф, а дальше – нетмап в помощь
Otto
нене, лучше мплс с врф и врф-лик куда нужно :)
Moneron 🇷🇺
"Вот что я люблю" ©
shagen
Всем привет, подскажите, обновление RouterOS и обновление прошивки это разные вещи ?
 Михаил
 Михаил
 Михаил
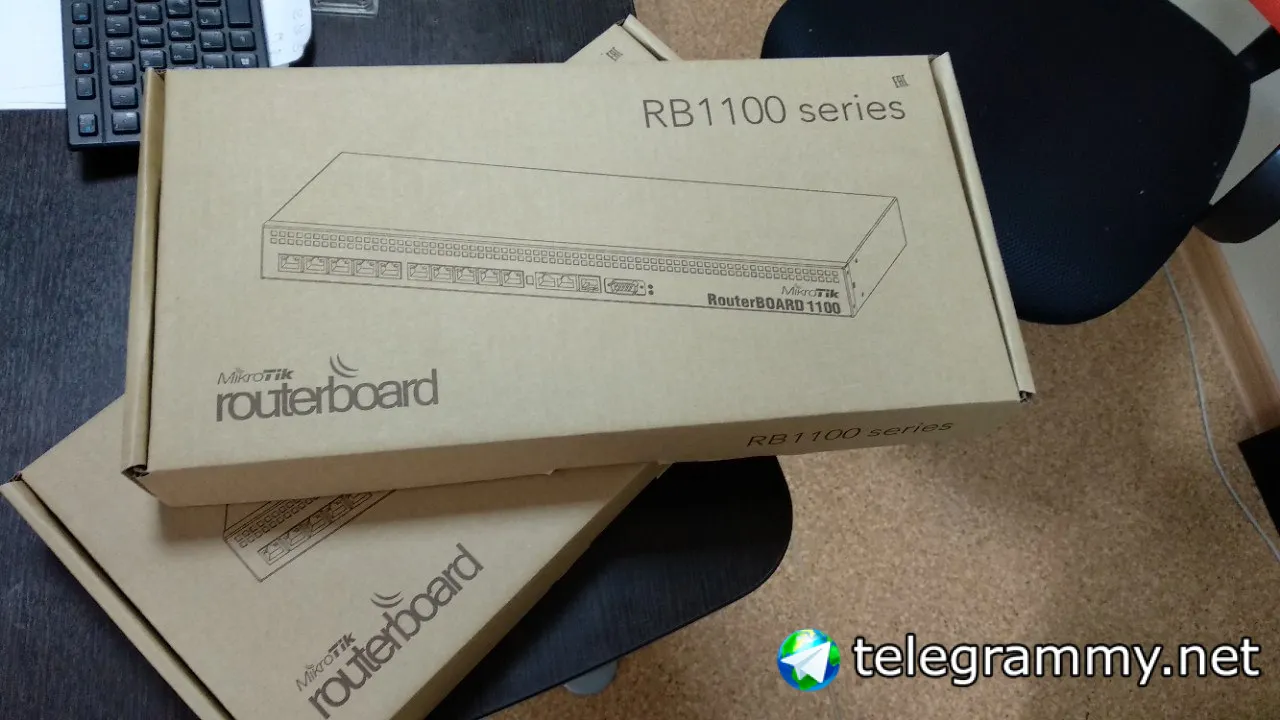
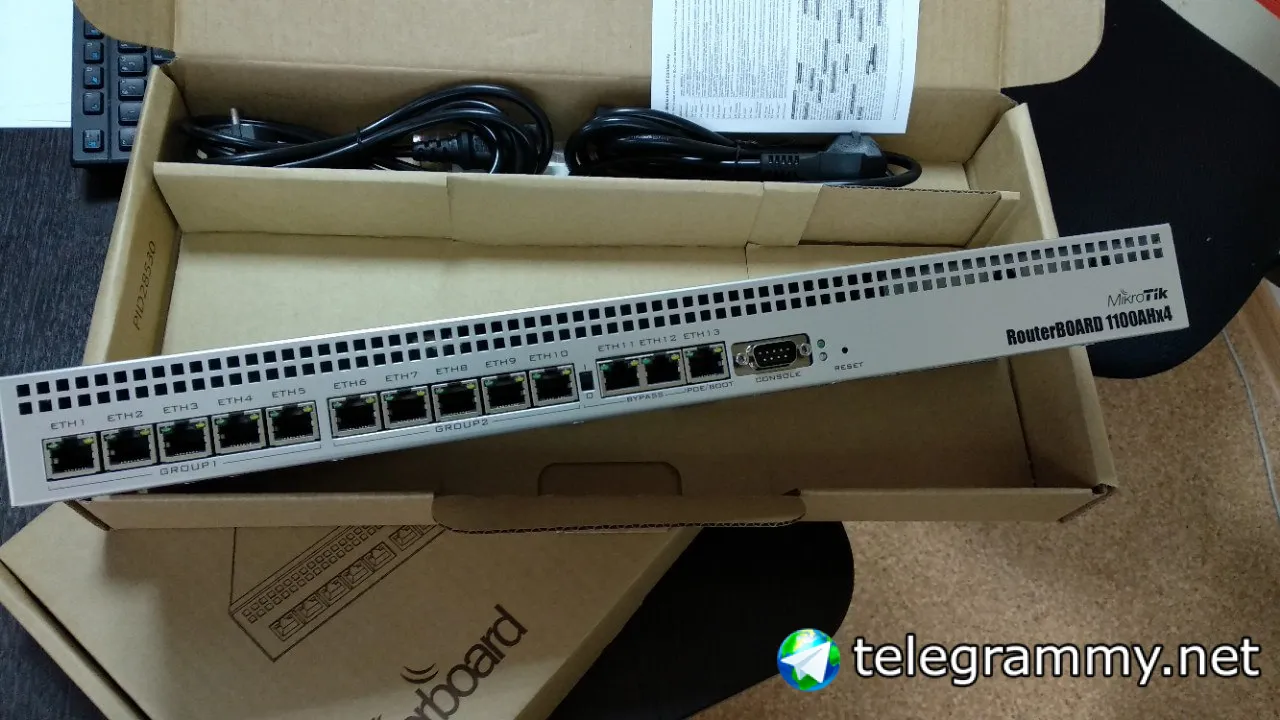
Ништяки приехали)))
Moneron 🇷🇺
Всем привет, подскажите, обновление RouterOS и обновление прошивки это разные вещи ?
Смотря что подразумеваете под прошивкой. Корректнее говорить раздельно об обновлении RouterOS (system-packages-check for updates) и firmware, он же загрузчик (system-routerboard-upgrade)
shagen
вот да firmware
HKA
Михаил
х4 новая модель
Михаил
В цене вроде как нет особых различий
 VD
Офис с 50 юзверями, несколько тунелей, впн-сервер, несколько локалок и т.д.
Максимум было использовано около 200 Мб оперативы из гига.
Зачем докидывать?
HKA
VD
Хотя до этого стоял х2 и его хватало вполне. Но он погиб в неравной борьбе с текущим кондеем
Andrey
Давайте без оскорблений
Andrey
Р/о неделя
Evgeniy
Разве он не прав?
Evgeniy
Если я сделаю ник из слова xyz ?
 Владимир
Не прав
 Kartograf
Не прав
 Валерий
А прикиньте, если его реально так и зовут и это не ник?
Ахмет
Эт вы ещё аватарку не видели!
Andrey
Хм. Провокация. Изначально ник был "Левиафан"
 Albert
Привет всем. Напомните пожалуйста по настройке ospf, если провадер предоставил адреса на двух точках типа 172.22.33.1/29 и 172.22.33.9/29 в таком случае простым добавлением сеток в networks не обойтись?
Я правильно понимаю что для начала придется строить какой нибудь туннель, потом на этот туннель уже вешать свои адреса попадающие под общую маску?