 Alexey


т.е. гре пакеты инкапсулируются в ипсек, а не наоборот
Alexey
и в связи этим кстати смотри мту
Alexey
MTU стоит 1280
ну вот 1280+gre+ipsec пролезает в мту интерфейса, по которому это добро гуляет?
Alexey
при чем с 2 сторон
 Bomberman
159 бит реальный размер заголовка IPIP? или я что-то не то прочитал?
 Innokentiy
размер заголовка, не кратный 8 битам - зюмо подозрительный
Innokentiy
прям зюмо-зюмо
Innokentiy
и у ipip размер заголовка 0 байт, есличо
 Сергей
Никто не вкурсе когда обявят цену 48-ми портового свича от МТ ??
обьявили о нём в марте, а сейчас июнь уже
или это нормально интригу по пол года тянуть
 Moneron 🇷🇺
Потому что в 99% случаев настраивается что-либо внутри установленного ипсека. А наоборот, имхо, костыли.
Alexey
а я о чем сказал)
Alexey
что работа ипсека не зависит от гре, потому что вероятнее всего гре в ипсеке, чем наоборот
Alexey
Потому что в 99% случаев настраивается что-либо внутри установленного ипсека. А наоборот, имхо, костыли.
наоборот не костыли, а мазохизм)
Moneron 🇷🇺
На костылях =)
Alexey
😁
Innokentiy
Что?! https://en.m.wikipedia.org/wiki/IP_in_IP
ну да. никакого специального заголовка нет,
Innokentiy
пассажирский пакет вкладывается сразу в транспортный
 Nikolai
ну да. никакого специального заголовка нет,
Заголовок IP-протокола добавляется. Поэтому, утвержать, что "размер заголовка 0 байт" неверно
Innokentiy
ok
Innokentiy
дополнительных промежуточных заголовков, типа GRE, нет.
Innokentiy
так лучше?:)
Nikolai
Да, спасибо. Так гораздо лучше.
Roman
 Roman
Vladimir
Главное, до сих пор непонятно, что такое маршрутизация вланов
Vladimir
Ну, маршрутизация - это откуда-то с третьего уровня OSI, а вланы - где-то со второго.
Roman
Главное, до сих пор непонятно, что такое маршрутизация вланов
Как я понял , у человека 5 аланов ( разный подсетей) и он хочет роутиьь и натить эти 5 разных сетей
Roman
Да вланы со второго
Roman
Ну, маршрутизация - это откуда-то с третьего уровня OSI, а вланы - где-то со второго.
Роут аланов вроде осуществляется нам3 уровне
Vladimir
Ну, так это просто маршрутизация, вланы там или нет - не имеет значения. Но спасибо, вы мне открыли завесу тайны
 Ettercap
 Dmitriy
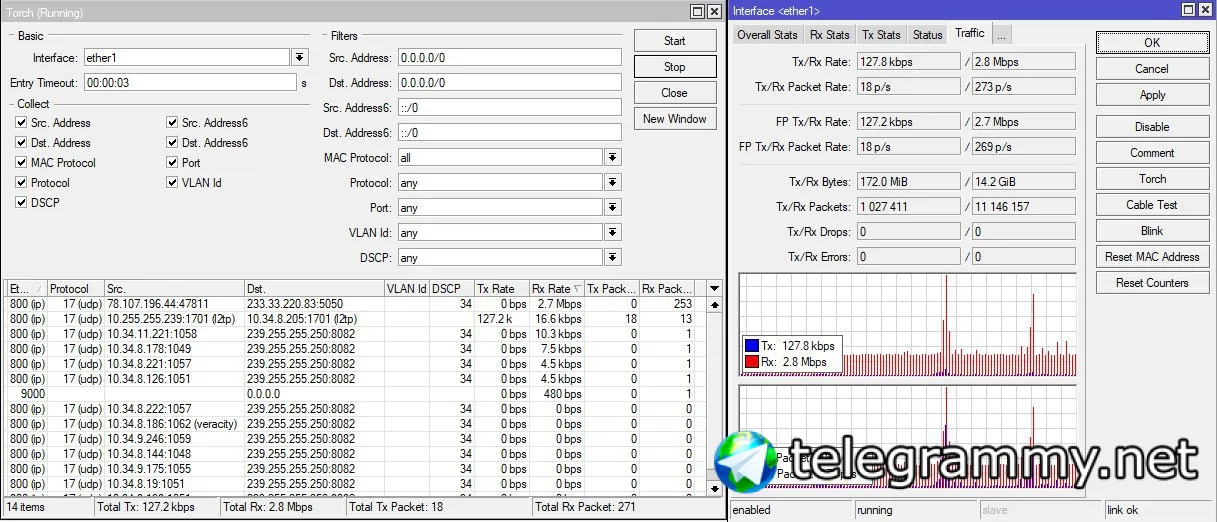
А смысл добавлять работы своей железке?
Dmitriy
Если нет получателя в твоей сети, то пакеты и так умрут на мт
Ettercap
А смысл добавлять работы своей железке?
Это нормальная ситуация получается? Так то все работает.
Dmitriy
Если коротко, - сойдёт. Нагрузку же не создаёт?
Ettercap
Да нет, все штатно работает. Просто подумал, что это не нормальная ситуация....
Dmitriy
Вообще, такого рода трафик на свичах у провайдера срезается. Если провайдер в этом заинтересован. Видимо, нет.
 Otto
Роут аланов вроде осуществляется нам3 уровне
роут вланов не осуществляется:) осушествляется МЕЖвлановый роут. то есть, как верно замечено где-то тут же недалеко - роут между сетями, которые кто-то зачем-то в эти вланы запихнул
 Evgeny
Столкнулся вот с чем. Есть CCR1009-8G-1S-1S+
При поднятом L2TP/IPSec тоннеле (сервер на самом микроте) с SHA256/AES-CBC не появляется флаг H в разделе Installed SAs. Означает ли это, что аппаратная обработка ipsec не работает? В чем может быть затык?
Судя по мануалу на сайте, все CCR поддерживают аппаратно данное сочетание SHA/AES
Moneron 🇷🇺
Если флага h нет – значит, программно шифрует, да.
1. Увеличьте ширину колонки с флагами, возможно, вы просто его не видите
2. Сверьте с вики хэш-алгоритм, потому что не все хэши не на всех устройствах считаются аппаратно.
Evgeny
Обоже, вот я лошара. И ведь не первый день Микротики админю. Реально проблема была в колонке в винбоксе.
@moneron Вы гений просто :D
Moneron 🇷🇺
Спасибо, но нет. У меня просто чуть больше опыта =) А по поводу этой колонки надо написать им.
Evgeny
Собственно, у меня в этом плане осталась проблема еще с CHR. Вот там при таких же настройках IPSec аппаратное шифрование не работает. CHR находится на Digital Ocean. И куда копать - не понятно. Они не виртуализируют расширение AES-NI? иил как вообще это диагностировать? Есть какие-то рекомендации? Или вся проблема в том, что AES-CBC на CHR в принципе работать не будет, как пишут на форумах?
Сергей
А на chr должно работать аппаратно? Я думал там только программно...
 Алексей
 Danil
На процессорах х86 есть аппаратное ускорение шифрования, но не отдельным блоком и задействовано оно должно быть в коде ещё до компиляции в бинарники.
В принципе для виртуальных машин это ускорение может быть как доступно, так и наоборот
Danil
Но это совсем не то же самое что использование аппаратного ускорителя шифрования в физических железках микротик
Виталий
Добрый день
На rb3011 аппаратное шифрование так и не врубили?
Bomberman
нет, по таблице на вики - нет
 Evgeny
Спасибо за пояснения про chr. Сейчас активирую лицензию и займусь тестами, сколько программно прожмет. Поидее должно хватить :)
 Никита
Приветствую, вопрос из рубрики "нубские вопросы", для rb2011 блок питания "Mikrotik GM-2410" пойдет?
Виталий
Подойдёт любой блок питания с подходящим штекером до 24в включительно. Если не будете юзать PoE-out.
Evgeny
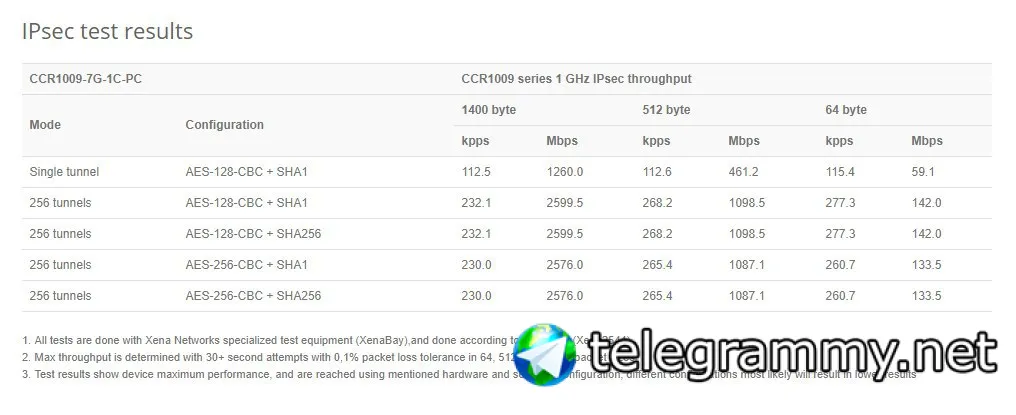
Возник еще вопрос по хардварному IPSec. Он, как и софтварный, однопоточный? Потому что на данный момент на CCR1009 я упираюсь в 260 Мбит и одно ядро 100%, остальные курят. В многопоточке пока потестить нет возможности, к сожалению.
Никита
 Innokentiy
ваша строчка Single tunnel
Evgeny
Да, я про это в курсе. Но по CCR1009-8G-1S-1S+ таких данных нет, модель в архиве. Вот меня и интересует, упирается IPSec в одно ядро или нет :)
Innokentiy
один туннель рулится одним процом, если вы про это
 Артем
один туннель - это 1 Policy
Артем
???
Артем
если у меня есть 10 подсетей и, соответственно 10 Policy, но ESP идет только с SA Src на SA Dst. Сколько ядер проца будет задействовано?
Innokentiy
я думаю, это одна SA
Innokentiy
но лучше проверить, это лишь гипотеза
Victor
MikroTik newsletter:
- hEX S, new five Gigabit port router with SFP
- new, improved SXT LTE kit with two Ethernet ports
- RB450Gx4 with 4-core CPU, 1 GB of RAM and hardware IPsec encryption
- small size low cost SXTsq Lite2 CPE for 2.4Ghz
- LDF 2 for ultra-long 2.4GHz links
- 60 GHz updates
- Upcoming MUM events in 2018
- Train the Trainer in Riga and Bangkok
Download the newsletter here:
https://download2.mikrotik.com/news/news_83.pdf
Evgeny
один туннель рулится одним процом, если вы про это
т.е. для многопоточки можно поднять 5 туннелей, прописать ECMP роут и оно должно разогнаться? Я верно понимаю?
 mk
 mk
 mk
 mk
Часто настраивал, с таким не сталкивался.
Nikolai
Если у tp-link отсутствует Default Route, то это глюк тплинка
evgenii76
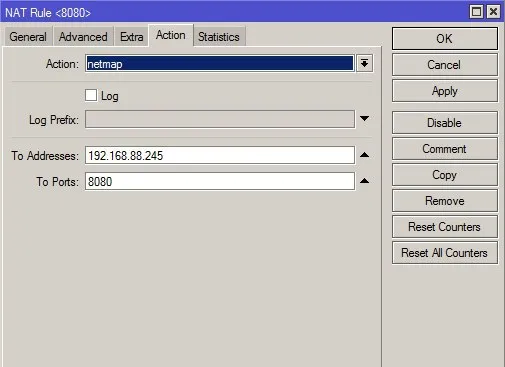
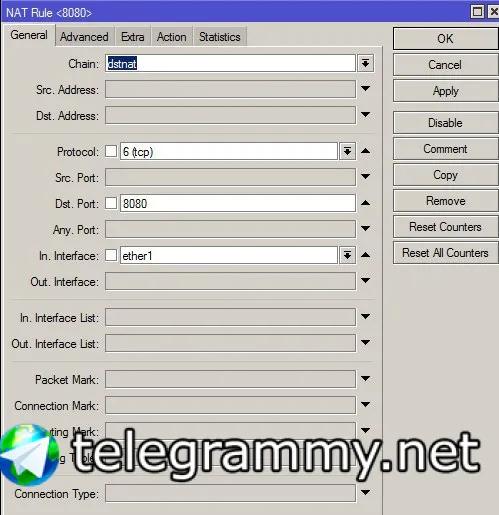
А почему netmap, а не dst nat?
Nikolai
Веб-морда подставляет свой ИП
Nikolai
Считая, что он "белый"