 Anonymous


ок спасибо, буду перепроверять.
Anonymous
Коллеги, как правильно добавить группу динамических роутов в разные подсети при ppp подключении клиента?
пробовал ip route add в profile -> if up script
получается, что добавляются статические роуты- каждый раз новые записи при неудаляемых старых.
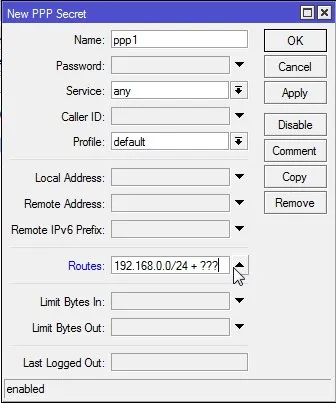
Есть поле в secret, но что-то я не пойму синтаксис, например, роут до 192.168.0.0/24 добавляется, пытаюсь указать через пробел, через запятую 10.0.0.0/25 в логе ошибка префикса
Vladimir
The route format is: "dst-address gateway metric" (for example, "10.1.0.0/24 10.0.0.1 1"). Several routes may be specified separated with commas
Anonymous
this is a righit way if you adding route via script or terminal, but my question is: how to add dynamic route when ppp connection up
Anonymous
 Anonymous
короче, через это поле как можно добавить несколько подсетей:
Vladimir
ну так указать в формате сеть шлюз метрика, как в терминале указано - не выходит?
Vladimir
сеть шлюз метрика,сеть шлюз метрика,сеть шлюз метрика
Anonymous
смотрите - если я укажу только 192.168.0.0/24 то маршрут появляется. с гейтвеем и метрикой. сам.
Anonymous
как впихнуть рядом ещё пару подсетей, чтобы роуты до них также поднимались динамически
Anonymous
можно через
Anonymous
 Anonymous
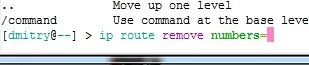
но неудобно, т.к. удалять роуты нужно по номеру
Anonymous
 Anonymous
@moneron гуру, хелп ми, плиз!
Vladimir
вот в таком виде 192.168.2.0/25 192.168.2.2 1,192.168.3.0/25 192.168.2.2 1 прекрасно добавились два маршрута
Anonymous
вот в таком виде 192.168.2.0/25 192.168.2.2 1,192.168.3.0/25 192.168.2.2 1 прекрасно добавились два маршрута
Благодарю.
Хотя не совсем логично - коль мы привязываем роуты к профилю - адрес шлюза же может меняться. если, например, ip клиента динамический))
Anonymous
Думаю, стоит задать этот вопрос в саппорт
 Pro.Bizz...
приветствую!
заметил что в netwatch-е когда работа сценария доходит до запуска скрипта командой "/system script run udp_sip_drop;" выполнение сценария останавливается и срипт не выполняется, в логах пусто.
куда копать?
Vladimir
но неудобно, т.к. удалять роуты нужно по номеру
/ip route remove [/ip route find where условия-по-желанию]
 Evgeny
Начали массовую установку wAP LTE Kit.
Пока что на объектах по PoE от 2011 ни один не запустился. Длина трасс ок. 10метров. При этом с патч-корда метрового запускается.
Отсюда вопрос: сколько же по факту на 2011 сила тока на 10 порту? Или все дело в потреях? Кабель хороший, цельно медный Hyperline cat. 5e
Anonymous
👍
Bomberman
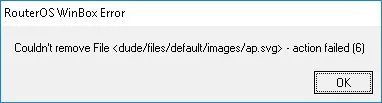
как удалить файлы от dude?
Bomberman
 Михаил
Останови дуду
Bomberman
кто скажет, почему МТ не видно по МАКу, хотя по IP заходит нормально
при чём, если вбить МАК руками - заходит
evgenii76
Bomberman
Это понятно. Проблема решена. Почему надо выставлять там интерфейс лист, если он в тулс-мак винбокс сервер уже стоит. Я думал это относится только к обнаружению устройств помимо моего МТ
 Moneron 🇷🇺
Дискавери и мак-сервер – разные непересекающиеся вещи. Одна от другой никак не зависит
Roman
 Roman
 Dmitrii
Всегда надо было
Dmitrii
Без пула там?
Dmitrii
Могло работать если там указано пул
Roman
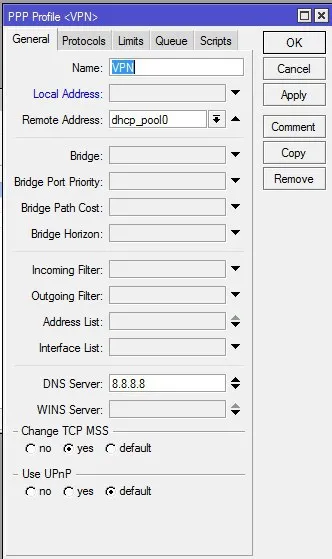
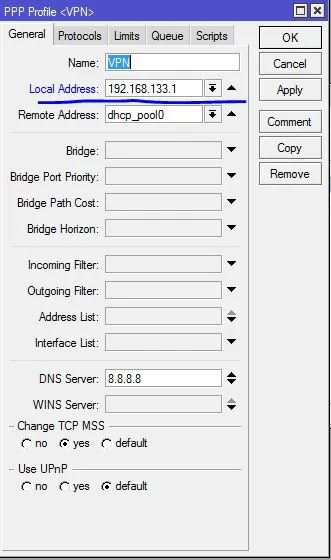
До прошивки с пулом но без локал адрес
Roman
После прошивки пул+ локал адрес
Moneron 🇷🇺
До прошивки с пулом но без локал адрес
Если хотя бы одного адреса нет – IPCP не согласуется, и работать ничего не будет
Roman
Если хотя бы одного адреса нет – IPCP не согласуется, и работать ничего не будет
хорошо , тогда как в старой прошивке работает? или это был баг чтарой прошивки?
Moneron 🇷🇺
Не могло такого быть априори
 ping win.us
пс, как опен впн клиента настроить к сереверу на pritunl ?
Roman
Кто сталкивался с сип телефониней , когда телефон пускаешь в ребут или отключаеться , а сесия сип висит, теелфон включился и не может законектиться так как сип сесия старая висит, на новой прошивке не пофиксили это тоже, заходишь удалчешь конекты , и тогда только теелфон регаться, а бывает такое что даже сип конекты обрвал в конекшионе но все ранво нет соедингения телефона, перегружаешь роутер и телефон подымаеться, телефоны конектяться в битрикс 24, битрикс конеткор
Max
http://videooko.net/?p=443
Moneron 🇷🇺
Лучше всего про SIP рассказал Васильев Кирилл на этом муме. Слушайте правильную информацию: https://mum.mikrotik.com/2018/RU_PT/agenda/EN
 Nikolai
http://videooko.net/?p=443
Опять костылестроение с неправильной маршрутизацией.
При отвале VPN пакеты идут в другой шлюз, а должны убиваться unreacheble|prohibit маршрутом с бОльшим distance.
Тогда неправильные коннекты не пройдут и резать скриптами ничего не надо.
Max
Можете в деталях с примером описать,думаю многим будет интересно?
Nikolai
Допустим, есть сеть с корп.сервером asterisk - 198.51.100.0/24
Есть сеть удалённого офиса - 192.0.2.0/24 , где подключены SIP-телефоны использующие центральный asterisk-сервер из корп.сети.
Две сети связаны vpn-туннелем. Например, L2TP (интерфейс на стороне удалённого офиса называется "l2tp-out1"). Маршрут в корп.сеть прописан в виде :
/ip ro add dst-address=198.51.100.0/24 gateway=l2tp-out1 distance=1
Добавляем запрещающий маршрут с большим distance:
/ip ro add dst-address=198.51.100.0/24 distance=10 type=unreacheable
Тогда при падении интерфейса l2tp-out1 первый маршрут станет неактивным, а второй активируется и заблокирует установку новых соединений через неправильный шлюз
Nikolai
Для stateless-туннелей, на первом маршруте нужно будет еще использовать check-gateway
 Alexey
раскидал IP по 30-й маске и все взлетело
 Сергей
откуда в поинт-ту-поинт маска /24 ?
rustam
 rustam
 rustam
 Карен
Nikolai
откуда в поинт-ту-поинт маска /24 ?
В примере приведена адресация в локалках. Адресация у туннеля point-to-point в примере не указана и не важна. Для маршрута через stateful-интерфейс (l2tp) абсолютно не важна.
Сергей
Николай, я спрашивал у Alexey Jericho в ответ на "маска похоже бралась по умолчанию 24."
 Maksim
А у дудки веба теперь нету?
Alexey
 Alexey
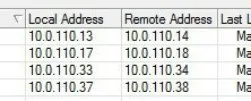
работает только в таком варианте
Alexey
если какому то хосту назначить IP, который будет адресом сети или широковещательным по 30 маске, то туннель поднимается, но трафик через него не ходит
Moneron 🇷🇺
Alexey
если я 17-18 заменю на 15-16 то не работает
FoxPDLL
Насколько я понимаю это п2п. Там по идее должно быть /32 но адреса то назначены как на /30
Lak
Насколько я понимаю это п2п. Там по идее должно быть /32 но адреса то назначены как на /30
на концах тунеля адреса /32
FoxPDLL
если я 17-18 заменю на 15-16 то не работает
А зачем вам локал адрес каждый раз разный? В этом есть тайный смысл?
FoxPDLL
на концах тунеля адреса /32
А разве кто то запрещает на том конце повесить не 32? А например 24?