 Alex


ПРивет. Кто-нибудь делал мониторинг по snmp ? Вобщем есть задача мониторить состояние hdd на сервере windows через dude. На сервере включил службу snmp настроил агент, комьюнити. Сам сервер добавил на карту дуда, создал профиль snmp, нужно добавить переменную. Вопрос - как искать мне нужную переменную? запутался в гуглах, там люди опрашивают что хотят. В этом древе в snmp браузере я облазил все , не нашел нужных мне переменных. что я делал не так?
 Moneron 🇷🇺
1. ставишь статический роут до проверяемого хоста (например 8.8.4.4) через основной канал
2. добавляешь этот хост в нетвотч.
3. выставляешь требуемый интервал и таймаут в зависимости от говенности основного канала.
4. когда 8.8.4.4 перестает отвечать через основной канал, по событию on-down ставишь дистеншн резервного канала меньше основного.
5. когда 8.8.4.4 начинает снова отвечать, в событии on-up возвращаешь как было.
кто тут за кем должен успеть? я не пойму
Вы костылите роутинг скриптами. Не надо так. Мы говорим про переключение основного канала с использованием рекурсивной маршрутизации
 Артем
Кто может помочь? Есть микротик на работе, но по логину и паролю не пускает. Есть возможность выгрузить конфиг при физ.доступе?
 Bomberman
 Andrey
Артем
6.23
Артем
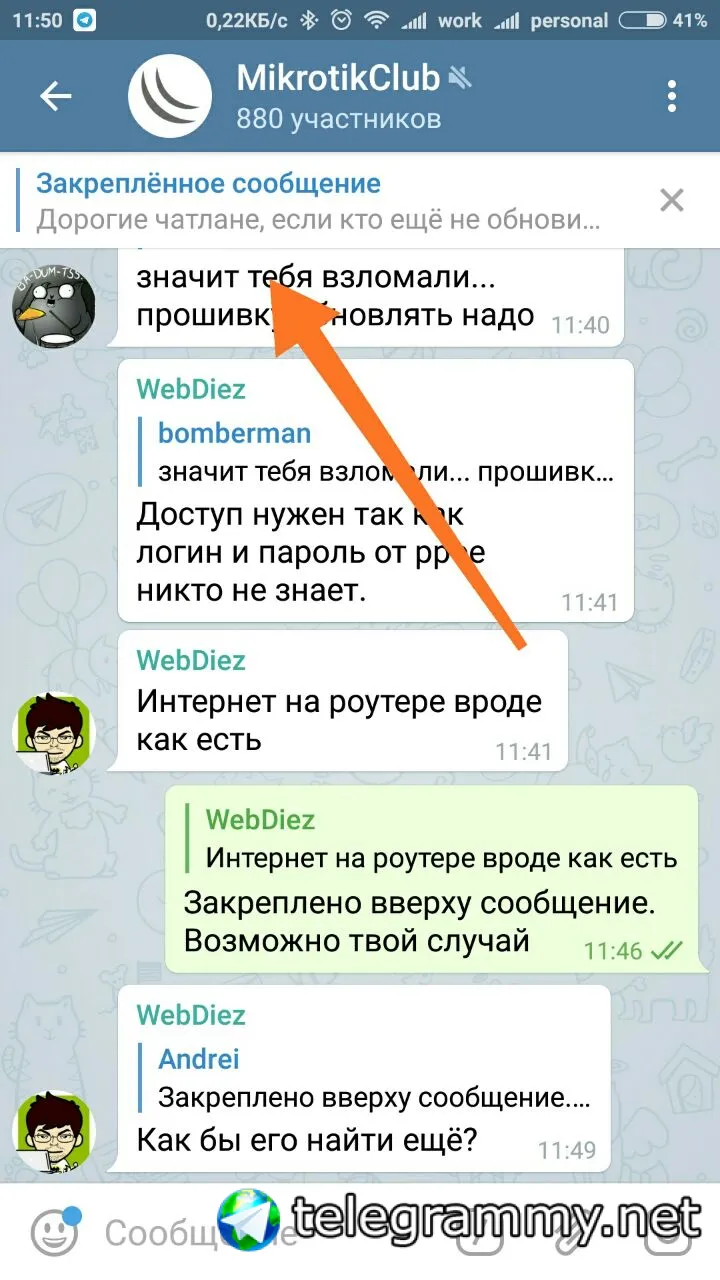
значит тебя взломали... прошивку обновлять надо
Доступ нужен так как логин и пароль от ppoe никто не знает.
Артем
Интернет на роутере вроде как есть
 Andrei
Тыцни туда
Артем
 Артем
Поиском нашёл.
Артем
Уязвимости в моей версии этой нету
 Alexey
подскажите плз, как проще решить такую задачу:
есть 2 микротика. один как гейт в инет, другой в локальной сети используется как точка доступа wifi в режиме бриджа. на точке 2 сети. нужно для одной wifi сети закрыть доступ в инет.
как лучше сделать без выделения отдельной подсети и отдельного dhcp клиентам без инета?
 Alan (Александр)
подскажите плз, как проще решить такую задачу:
есть 2 микротика. один как гейт в инет, другой в локальной сети используется как точка доступа wifi в режиме бриджа. на точке 2 сети. нужно для одной wifi сети закрыть доступ в инет.
как лучше сделать без выделения отдельной подсети и отдельного dhcp клиентам без инета?
На интерфейс повещать правило дропа
Alexey
на точке? первое что пробовал. написал мне что бы я шел лесом, потому что интерфейс находится в бридже
Alexey
что логично. на уровне коммутации он ip не видит
Alan (Александр)
что логично. на уровне коммутации он ip не видит
Шото я не понял про 2 сети на точке и бриджи. Что вы там наворотили?
Alexey
Шото я не понял про 2 сети на точке и бриджи. Что вы там наворотили?
две сети с разными SSID и ethernet в сторону гейта в одном бридже. больше ничего.
Alexey
на гейте интерфейс в сторону точки в бридже с остальной локальной сетью
Alan (Александр)
зачем же эти 2 сети в обном бридже?
Alexey
ну хорошо, разнесу их в разные бриджи, и что дальше?
Roman
подымите 2 vlan , один рабочий второй гостевой, на точке забриджуйте wlan на vlan нужный, выдйи ип на влнаы
Alan (Александр)
я что то несовес понимаю, всеравно как вы там наворотили
Roman
и пропишите закрытие доступа в другие сети с фри и с других во вфи
Roman
Ребята есть хорошая статься про КапсМен и лоад баланс , с вланами (можно и без ниХ)???
 Роман
Всем привет!
Прошу подтвердить или развеять сомнения: RB951Ui-2HnD нельзя запитывать от БП 48POW?
Alexey
подымите 2 vlan , один рабочий второй гостевой, на точке забриджуйте wlan на vlan нужный, выдйи ип на влнаы
я вланами эти сетки до гейта по отдельности то прокинул, дальше вот как их в одну подсеть с одним dhcp запихнуть
Roman
а зачем с одним дхцп и пуклом адремов ?
Roman
конечная задача ?
 Сергей
Интересно, как при статической маршрутизации Вы не зная подсетей её настроили?
Не правильно выразился. Трафик потрошиться и каждый идёт в свой канал , дефолтом стоит один из каналов + выступает иногда для транзита трафика
PS основную мысль я уловил. Уже спросил возможные внутренние адреса для добавления в разрешенные
Anonymous
 Anonymous
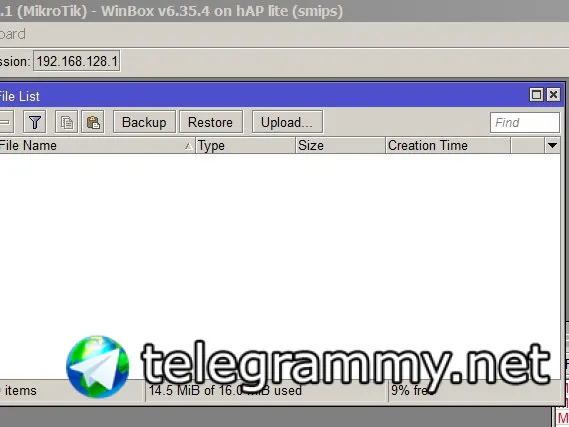
как обновить Hap Lite
Anonymous
нет места, не понятно чем занято
Сергей
Сбрось в дефолт кнопкой, обнови, настрой требуемую конфигурацию
Anonymous
ок спасибо попробую
Roman
сбрасывать не надо, нажмите обновить в quick Set , скажет нет места ерор , пустите в пеергузку и все у вас заработает
Roman
Ребята есть хорошая статься про КапсМен и лоад баланс , с вланами (можно и без ниХ)???
Никто не делал с лоад балансом ?
Alexey
а зачем с одним дхцп и пуклом адремов ?
потому что у меня эти подсети летают по osfp по всей России и не хочу лишний раз засорять эфир и портянку в таблицах маршрутизации. один офис - одна подсеть
Alexey
в каждом офисе просто нужно части беспроводных клиентов закрыть инет
Roman
потому что у меня эти подсети летают по osfp по всей России и не хочу лишний раз засорять эфир и портянку в таблицах маршрутизации. один офис - одна подсеть
хм, у нас в одном офисе :
vlan free
vlan work
vlan ip phone and ip phone station
vlan cctv (video nvr and ip cam)
vlan support device
Roman
vlan work участвуем в маршрутизиции между офисами и серврами
Roman
суппорт тоже
Roman
видео по запросу
Roman
в каждом офисе просто нужно части беспроводных клиентов закрыть инет
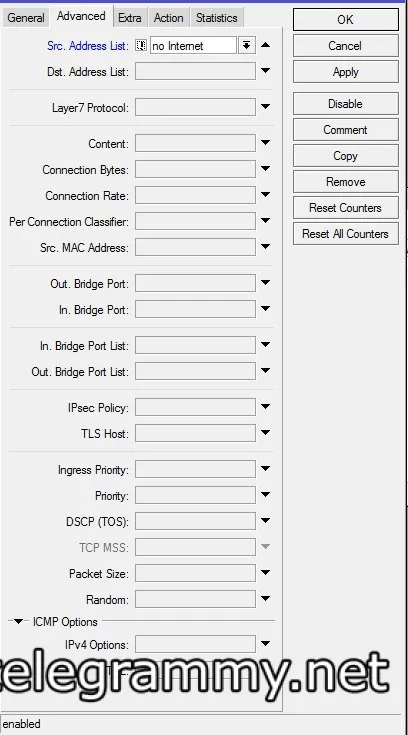
если нужно закрыть инет. то в нате в маскараде , сделайте адрес лист бан , и все кто в листе бан все кто не в нем нет бана
Roman
 Alexey
задача в том, что бы выделить src кого блокировать
Roman
так вы видете ип блокируете в адрес листе
Roman
если синиме галочку то всем будет запрет а разрешет кто в списке, тогда любой новый клинт будет без инета и будет у вас просить инет
Alexey
и каждый ип в каждом офисе я буду постоянно отслеживать?
Roman
вам надо чтоб новые кто получат дхцп новое не были в инете?
Alexey
повторяю: как запретить я в курсе. нужно выделить кому запрещать при условии хаотичной ротации девайсов, которым можно в инет и которым нельзя
Alexey
самое логичное - отдельный SSID и этих клиентов фильтровать
Roman
по маку надо что то думать, и делать адрес лист по маку и заливать их везде, или вариан радиус сервер , мини билинга , там все по маку , без разницы где он выплывет и к ниму приметиться правило \
Roman
у вас много ротацмй в день?
Anonymous
Alexey
у вас много ротацмй в день?
в день немного. может быть много. может директор приехать в какой то филиал в выходные и потребовать доступ в инет для какого нибудь своего нового девайса. а я не хочу отрываться от шашлыков и пива например и лезть добавлять что то там в адрес-листы с телефона
 Dmitrii
портал авторизации замутить?
Alexey
объяснить что такое браузер - проблема)
Dmitrii
нене, смотри, к вай-фай подключаются все, доступ только к порталу авторизации. Если человек знает логин и пароль - его мак добавляется в белый список и разрешается выход в инет
Dmitrii
портал откроется сам если сделать правило редирект для недоверенных маков
Alexey
решение в принципе есть. натить эту сетку. но потом могут спросить с какого девайса отправили что то и не отследишь
Dmitrii
https://mum.mikrotik.com/2018/RU_PT/agenda/EN
Dmitrii
две повестки для вас - Радиус и SMS
Alexey
и как радиус поможет?
Roman
С мобильного зайти прописать мак
Roman
Или он есть в списках и везде пускает
Roman
Чтоб а что мешает добавить директора с мобильного
Roman
Или его все таки прописать у всех роутерах
Roman
?
Dmitrii
Радиус поможет записать мак в лист доступа к интернету и выпустить его в инет
 Расим
Доброго дня! Как заблокировать онлайн радио?
Расим
Имеется rb951ui-2hnd