 Александр


Странные вы
 Андрей
Проверять просто - по версии RouterOS и доступности winbox порта
 Alexey
Странные вы
Что странного? О проблеме тебе сообщили, как проверить есть ли у тебя она тоже, как решить - все расказали. Живи и радуйся.
Андрей
Если не закрыть доступ к управлению микротиком - нет гарантии что через час\неделю\месяц не обнаружится еще одна уязвимость нулевого дня предоставляющая те же возможности.
Roman
Что странного? О проблеме тебе сообщили, как проверить есть ли у тебя она тоже, как решить - все расказали. Живи и радуйся.
Так чем проверить то? Сделали скрин и удалили
Александр
Да мутные они, я думаю это просто самореклама
Roman
Да мутные они, я думаю это просто самореклама
Пустили в чат скрин , и потом удалили, а кому надо реально проверить дырки - нет возможности!!!
Андрей
Смотрите на версию RoS (уязвимы все между 6.27 и 6.42, за исключением 6.40.8). и доступность винбокса из недоверенных сетей
Андрей
Чего вам еще не хватает?
Roman
Запустить нужную утилиту, и посмотреть реакцию своего роутера
Андрей
К тому же проге требуется включенный www интерфейс (видимо по нему она определяет, что это микротик) - что уже предоставляет погрешность
Александр
Не хватает возможности проверить самостоятельно,
Roman
Андрей
Выключенный www интерфейс не спасает от уязвимость, но прога её уже не определяет
 Andrey
более того, прога по-умолчанию сканит 80, 1080 и 8080 порт, если веб-морда на другом - опа. если https - опа.
Roman
Вот надо проверить при открытом ssh и winbox, остальные все отключено , также стоит файл ту бан на winbox and ssh
Andrey
но это не спасёт от точечной эксплуатации уязвимости ручками
Андрей
Вот надо проверить при открытом ssh и winbox, остальные все отключено , также стоит файл ту бан на winbox and ssh
Увы, данная прога не даст корректный результат в вашем случае
Андрей
какая версия RoS?
Roman
6.41.3
Андрей
Будет уязвима. Но прога этого не скажет
Roman
Она вытащит или нет базу логинов и паролей ?
Андрей
Точнее при определенных манипуляциях удастся эксплуатировать даже в вашем случае например (микротик с включенным www, и dst nat tcp 8291 на ваш микротик)
Андрей
вытащить можно (если не указаны доверенные сети, а просто fail2ban)
Roman
Хорошо , вопрос , на диске с в юзере в котором вы пользуетесь , если у вас сохранены пароли в винбоксе , они все логины пароли и адреса в открытом виде! Это пофиксили?
 Moneron 🇷🇺
Пустили в чат скрин , и потом удалили, а кому надо реально проверить дырки - нет возможности!!!
Дайте мне в личку адрес роутера с винбоксом наружу и версиями ниже указанных, а я вам отдам все ваши пароли от всех пользователей. Вот и посмотрим, реклама или нет
Roman
И если вход по сертификату через ссх тоже дырка ?
Moneron 🇷🇺
Андрей
Не требуется
Почему-то она не определяла пароли, ровно до того момента как я включил www интерфейс
Moneron 🇷🇺
более того, прога по-умолчанию сканит 80, 1080 и 8080 порт, если веб-морда на другом - опа. если https - опа.
Есть способ натравить её на нужный адрес и с закрытой вебмордой.
Андрей
порт винбокса не прописывал, возможно именно поэтому такое впечатление создалось)
Moneron 🇷🇺
Почему-то она не определяла пароли, ровно до того момента как я включил www интерфейс
Если один инструмент использовать – то да. Если комплекс – то нет.
Андрей
К сожалению, только один из тех инструментов знаю и тестировал ( тот, что был на фоне)
Alexey
Если один инструмент использовать – то да. Если комплекс – то нет.
А если голову и эксплойт, то смена порта винбокса уже не поможет ...
Alexey
Бинари раньше потрошили, пока их шифровать не начали
С какой версии? А то смотрю описание к 6.43rc17 (2018-May-23 11:52):
user - all passwords are now hashed and encrypted, plaintext passwords are kept for downgrade (will be removed in later upgrades);
Alexey
Да и:
backup - do not encrypt backup file unless password is provided;
Moneron 🇷🇺
Написано же в запиненном сообщении. В рц пофиксили, само собой. А в последнем ещё и зашифровали, да. И это хорошо
 Сергей
Коллеги давайте на данной волне вспомним замечательный Port knocking
Который прекрасно защищает от незванных гостей и их пакетов в принципе
Moneron 🇷🇺
 😷Драничек
И honeypot
Roman
 Roman
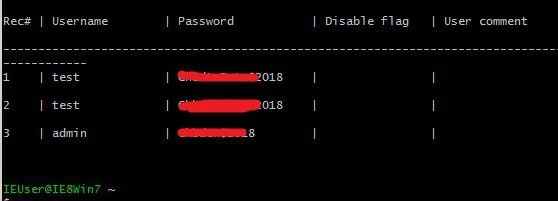
Только чтоб был проверел 6 40 5
Roman
закрытым вебом , откртытым ссх и винбокс
Roman
юзера все в скрине и пароли!
Roman
Спасибо за тест Alex Trainer !!!
😷Драничек
А почему нет?
 Алексей
Предвосхищая блочить :)
Anton
Разьве он предназначен для того что бы защищать?
http://papa-admin.ru/mikrotik/132-honeypot-mikrotik.html
Сергей
Honeypot
https://ru.m.wikipedia.org/wiki/Honeypot?wprov=sfla1
Сергей
http://papa-admin.ru/mikrotik/132-honeypot-mikrotik.html
Я вас разочерую , но honeypot это нечто иное. А то что указано это ограничение на количество попыток
Anton
Ага, уже понял
Сергей
Хотя тоже отличная штука
Алексей
Я вас разочерую , но honeypot это нечто иное. А то что указано это ограничение на количество попыток
Нормальный ханипот, разные действия можно под конец предпринимать, в любом случае будешь блокировать в итоге.
Алексей
Ну, в контексте разговора :)
Roman
Проверял не я!
Roman
проверка была сделана Alex Trainer
Evgeniy
Понял, какой прогой проверять уязвимость ?
Roman
мне не известно
Roman
как говориться - я проверил факт - факт на лицо - пипец полный!
 jabb3rd
А то по описанию уязвимости прям было не ясно, что полный 😂
 Михаил
Всем доброй ночи
обновилась у меня винда 10 до 1803 и там как оказалось выкосили поддержку 6to4 тунеля
как теперь тунелироваться ? может кто подскажет ?
 Max
Подскажите чем можно победить урезание трафика от 100мб до 30мб при использовании sstp?
Alexey
Михаил
микротик на работе , дома только w10 и ipv4
 Аня 🕊
тогда вам в этот чат только на работе можно заходить!
Alexey
Ну вот, чем не повод заиметь дома
Аня 🕊
прямо в комп воткнуть что ?
у вас хоть какой-то маршрутизатор дома есть? или подключен один комп напрямую и все
Аня 🕊
если есть, то м.б. там поддерживается 6to4?