 Сергей


А что мешает построиться под тот кост что есть?
 Nikolai
не, статикой биндить не вариант - предполагается около сотни динамических туннелей на один секрет.
Изучайте route->filters. Там есть возможность по критерию назначать distance
 Mikhail
Слушайте, а не появилось так и у микрота возможности указать кост для динамического интерфейса по оспф? Вижу что напрямую нет, но может есть какой-нибудь хитрый трюк?
Если одинаковый кост для всех динамических интерфейсов, то можно создать статическую запись для интерфейса с именем all. Это будет умолчание для всех динамических интерфейсов.
 Михаил
Подскажите пожалуйста, на сколько мне известно было парочку уязвимостей в микротик. Если обновляться до версии 6.40.8 bugfix, решит ли это уязвимости или это только current прошивки выше 6.41 и 6.42?
 Андрей
Решит. Bugfix на то и bugfix, что исправления уязвимостей еще выпускаются
Михаил
спасибо, а сцу обновляться выше 6.41 из за отсутствие мастер порта ))не знаю как себя поведёт микротик
 Moneron 🇷🇺
Нормально всё себя ведёт. Конфигурация мастер-порта, дискавери и мак-сервера автоматически конвертируется в бридж и интерфейс-листы
 Andrey
Если железка ваще заведётся 😜
Bomberman
RB 750 - это MIPSBE?
Boris
да
Boris
А серия RB7xx - это MIPSBE
Bomberman
Извините, поторопился. RB750Gr3 - это MMIPS, если вы про hEX спрашивали
нет, у меня древний RB750
Boris
Значит MIPSBE
Anonymous
привет, часто подвисает sst подключение, что подскажете?
Nikolai
Зарядить netwatch, чтобы были "искусственные keepalive"
 Evgeny
Товарищи!
Вопрос про новый бридж с hardware offloading.
В предыдущих версиях прошивки работал такой метод - вешаем софтварный vlan на порт, добавляем порт в бридж, в итоге vlan работает только на этом порту (т.е. подключенные в другие порты в этом же бридже девайсы этот vlan в тегированном виде не видят). Это было полезно, например, когда на 10 порт с пое вешаешь точку доступа и нужно гостевую сеть завернуть в vlan.
В новой версии из-за переноса функционала свитча в бридж вопрос снова возник. При конвертации конфигурации после обновления прошивки порт, на который повешен софтварный vlan, не получает автоматом галочку hw offloading. Самое интересное, что схема продолжает исправно работать даже если галочку поставить.
Отсюда вопрос - это баг или фича? Не могу до конца раскурить, т.к. не совсем догоняю как hw offloading вписывается в стандартный packet flow.
Evgeny
Забыл добавить - в новой версии бридж без vlan filtering, т.е. только хардварные vlan'ы
 Алексей
Забыл добавить - в новой версии бридж без vlan filtering, т.е. только хардварные vlan'ы
хв офлоад жеж по сути просто включает свич чип.
Андрей
Кто-нибудь в курсе, wAP ac умеет пассивное пое?
Evgeny
хв офлоад жеж по сути просто включает свич чип.
По сути да. Меня больше интересует именно данная фича с точки зрения ROS. Для себя пока не могу решить, это bad practice или нормально. Поидее это несколько путает конфигурацию.
Алексей
По сути да. Меня больше интересует именно данная фича с точки зрения ROS. Для себя пока не могу решить, это bad practice или нормально. Поидее это несколько путает конфигурацию.
бэд практис, то что автоматически не включается галочка хв офлоад?
Evgeny
бэд практис, то что автоматически не включается галочка хв офлоад?
Скорее то, что с одной стороны порт в бридже, и тегированные фреймы тоже должны пересылаться внутри бриджа. С другой - vlan только на одном порту. Возникает некая неоднозначность
Bomberman
скажите, а можно как-то роут -лист создать?
больно много айпишников....
Petr
скажите, а можно как-то роут -лист создать?
больно много айпишников....
Адрес-лист, маркировка, а потом по метке
 Андрей
судя по сайту - активное. gigabit poe
это где? Вы WAP-AC смотрите чтоли? у обычного wap вроде 100 мегабит
Андрей
это где? Вы WAP-AC смотрите чтоли? у обычного wap вроде 100 мегабит
Ну так про wap ac я изначально и писал
 Аня 🕊
скажите, а можно как-то роут -лист создать?
больно много айпишников....
/ip firewall address-list
add address=149.154.167.220 comment="telegram Bot API" list=VPN
add address=149.154.167.99 comment="telegram homepage" list=VPN
add address=149.154.164.11 comment="telegram telegraph" list=VPN
/ip firewall mangle
add action=mark-routing chain=prerouting dst-address-list=VPN new-routing-mark=vpn passthrough=yes
/ip route
add distance=1 gateway=ovpn-client routing-mark=vpn
Аня 🕊
вот пример из моего конфига
Аня 🕊
составляем список, маркируем всё, что до списка каким-то названием, а потом роутим в шлюз всё, что имеет это название
Bomberman
я понял, спасибо, уже делаю)
Bomberman
что-то не заворачивается трафик... ((
Moneron 🇷🇺
Зачем по дст делать маркировку, если это умеет просто таблица маршрутизации?
Moneron 🇷🇺
Просто делайте маршруты до нужных адресов, это в разы дешевле, чем фаервол
 Innokentiy
но как же задолбаться?
Виталий
Всем привет!
Нужна помощь с одним извратом.
МТ 951g, настроено 2 провайдера и failover, через рекурсию, все работает, все пучком. Клиент родил хотелку: чтобы когда нет основного инета, резервный работал только для одного сервера (а вся остальная сеть курит бамбук и ждёт основной инет).
Виталий
Не соображу что-то, как сделать. Поковырять снат - так надо чтобы при рабочем основном через резервный можно было ходить снаружи внутрь
Moneron 🇷🇺
Смотрите mum Мск15, Андрей Сычёв про это рассказывал
Виталий
Это Рамилю или мне?
Андрей
Парни, подскажите - на каких микротиках, помимо wap ac по умолчанию доступ только через радио?
Moneron 🇷🇺
На всех однопортовых
Moneron 🇷🇺
Не помню только, на вап лте кит, возможно, есть доступ с порта. Но это не точно
Андрей
Вроде грувы не страдали этим
Moneron 🇷🇺
Грувы немного в другом классе. Да, у них дефолт-конфиг вряд ли блочит доступ с порта
Moneron 🇷🇺
https://wiki.mikrotik.com/wiki/Manual:Default_Configurations#AP_Router
Андрей
Поэтому и хотелось бы понять, на каких доступ блочится -а на каких нет. Могу только предположить, что на радиомостах не будет блочиться, а на однопортовых точках доступа будет
Андрей
https://wiki.mikrotik.com/wiki/Manual:Default_Configurations#AP_Router
О, спасибо! То, что нужно
 C1-49
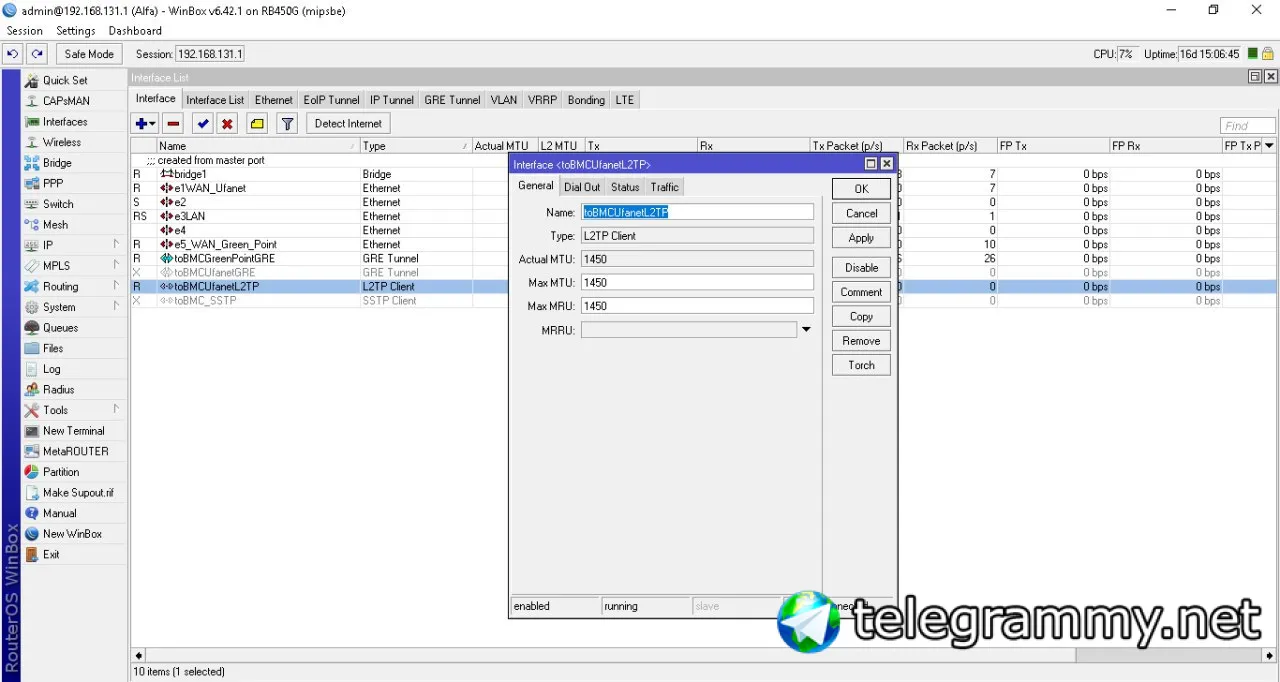
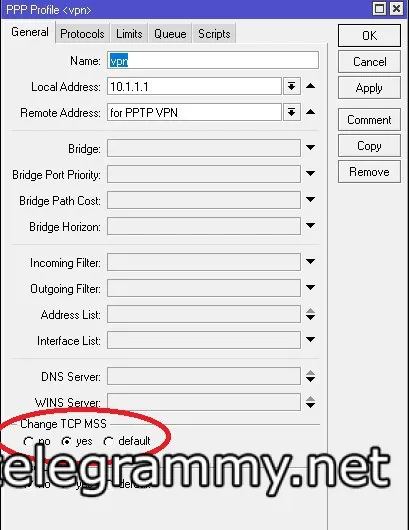
Ребят, всем привет! Подскажите плиз ...железка rb750g...подымает ppoe до Ростелекома, по верх подымает pptp до vpn сервера рашенпрокси. Все работало нормально до чудес с Телеграмм, а сейчас сплошные тормоза. То совсем не открываются страницы то очень медленно. Админ рашенпрокси говорит что что то с каналом, трасерт обрывов и потерь не показывает до ВПН сервера. Телекомовское ppoe работает нормально. Маршрутизация настроена классически. Все работало ранее нормально. Пробовал менять mtu на интерфейсе и в мангле в правиле...по барабану. Хз чё куда копать. Спасибо за советы!
Moneron 🇷🇺
Фиксить MSS нужно
C1-49
Подробней можно?
 Moneron 🇷🇺
Можно в интерфейсе поставить Clamp TCP MSS, можно мангл напрячь
Bomberman
Можно в интерфейсе поставить Clamp TCP MSS, можно мангл напрячь
не могу найти где это)))
мне для себя тоже надо
Moneron 🇷🇺
В ппп-туннелях в профиле, в гре-ипип-еоип в самом туннеле
Bomberman
 Maksim
Не помню только, на вап лте кит, возможно, есть доступ с порта. Но это не точно
С заводской ROS 6.39.2 - так было. На свежих по-умолчанию ethernet добавили в лист к WAN.
 Damir
Всем привет. Продолжаю колупать WAP LTE KIT и один из вариантов использования рассматривал совместно с 951 и WiFi брать с него. НО мне показалось, что при выключеном модуле беспроводной сети WAP LTE KIT стал хуже ловить сигнал. Такое возможно?
Moneron 🇷🇺
Это вряд ли
 taksa
В 2011 с штатными антеннами нужна antenna gain править ?
Moneron 🇷🇺
По-идее, на любой железке нужно
taksa
Всем привет. Продолжаю колупать WAP LTE KIT и один из вариантов использования рассматривал совместно с 951 и WiFi брать с него. НО мне показалось, что при выключеном модуле беспроводной сети WAP LTE KIT стал хуже ловить сигнал. Такое возможно?
Смотря в каком band kit работает , у меня если в 2600 антена рядом lte принимает wifi включенный вблизи ухудшает прием
taksa
Если на b3 норм
Mikhail
В 2011 с штатными антеннами нужна antenna gain править ?
antenna-gain имеет смысл только если выставлен frequency-mode=regulatory-domain и влияет только на автоматический рассчёт максимальной разрешенной мощьности передачи.
Evgeny
Товарищи. Кто хорошо шарит в WiFi? Написал небольшую заметку про отличия частотных наборов russia, russia2 и russia3 в Микротике. Можете посмотреть на предмет неточностей? Заранее спасибо.
http://adminzam.blogspot.ru/2018/05/russia-russia2-russia3-mikrotik.html
Bomberman
Если прокси-арп выключить в ппп, будут ли видны компы за МТ?
Если он там вообще выключается…
🧙♂️
Если прокси-арп выключить в ппп, будут ли видны компы за МТ?
Если он там вообще выключается…
если микротик вообще выключается - за ним ничего не будет видно 😂😂😂
Bomberman
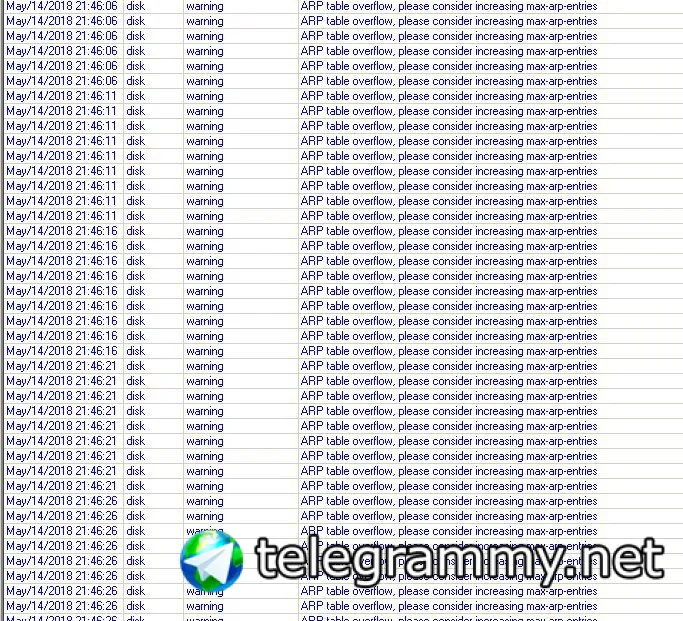
С чем связано?
Bomberman
 Moneron 🇷🇺
С гейтвеем на интерфейс