либо если не хочется морочится с виртуалкой - массивная сборка просто по подсетям от @Zzengis https://pastebin.com/mhk1B29W
спасибо
 Alexey


 S
согласен. пул другой создать
а где указать какой пул использвать ? запихнуть pptp в бридж и уже на бриж вешать пул ?
Bomberman
нет
Bomberman
можно в настройках PPTP-сервера
Bomberman
 Dmitrii
Итак, моя проблема подтверждается, сбросил в бланк свой тестовый CHR на Hyper-v
настроено внутренний ether2 - внешний ether1.
назначаем ip-адреса на интерфейсы. Добавляем шлюз.
Делаем 4 простейших правила на доступ и одно на удаленное подключение на микрот
Создаем бридж, порты в него не добавляем. Все работает.
Вешаем на бридж любой ip-адрес, даже 10.0.0.1/24 - работает.
Вешаем на бридж адрес из подсети провайдера, соседний с адресом, назначенным на ether1 - отваливается наглухо внешка, Ether2 - внутренний адрес работает.
Кто знает, как интерпретировать?
конфиг тут https://pastebin.com/H5qW8n9L
 Сергей
Это возможно, если все точки доступа, к которым будете подключаться, будут работать на одном канале.
Очень не удобное ограничение(((
Dmitrii
из инета
Dmitrii
то есть перестает работать ip на ether1
Сергей
Понимаю
Dmitrii
правило есть на allow all для моего ip
Bomberman
а где указать какой пул использвать ? запихнуть pptp в бридж и уже на бриж вешать пул ?
ни в коем случае))
в личке скриншоты отправил
Dmitrii
да
Dmitrii
оно отрубает для всех, то есть для соседей по подсети тоже
🧙♂️
Итак, моя проблема подтверждается, сбросил в бланк свой тестовый CHR на Hyper-v
настроено внутренний ether2 - внешний ether1.
назначаем ip-адреса на интерфейсы. Добавляем шлюз.
Делаем 4 простейших правила на доступ и одно на удаленное подключение на микрот
Создаем бридж, порты в него не добавляем. Все работает.
Вешаем на бридж любой ip-адрес, даже 10.0.0.1/24 - работает.
Вешаем на бридж адрес из подсети провайдера, соседний с адресом, назначенным на ether1 - отваливается наглухо внешка, Ether2 - внутренний адрес работает.
Кто знает, как интерпретировать?
конфиг тут https://pastebin.com/H5qW8n9L
так а вы чего ожидаете? что он отваливаться не будет снаружи когда вы на бридж вешаете адрес из той же подсети куда уже и так смотрит ether1?
Dmitrii
да, я не понимаю, почему он отваливается. 1. В бридже нет никаких интерфейсов. То есть ether1 никак не Slave.
два интерфейса совершенно прекрасно могут работать с разными адресами из одной подсети, почему нет?
Dmitrii
пролверил сейчас - если соседний локальный адрес повесить - отваливается локальная сетка. Не могу объяснить механику. Может кто-то растолковать?
Dmitrii
бридж более приоритетен, и он кидает все пакеты туда?
🧙♂️
попробуйте к своему конфигу в роутах вместо 1.1.1.1 прописать 1.1.1.1%ether1
Dmitrii
локальный интерфейс тоже отваливается, если на бридж навесить соседний адрес из подсети ether2, то есть тут вообще не в роутах дело.
Bomberman
а зачем вообще бридж то?
🧙♂️
локальный интерфейс тоже отваливается, если на бридж навесить соседний адрес из подсети ether2, то есть тут вообще не в роутах дело.
а чего файрвол такой странный то? как вы проверяете доступность извне?
Dmitrii
изначально задумка выросла, когда потребовалось прокинуть через EoIP внешний ip в другой филиал. Нужно забриджевать ether1 с тунельным интерфейсом.
Для этого нужно сделать бридж, и чтобы не потерять доступ - хотелось навесить на него один из свободных ip, и после включения в него ether1 - чтобы был доступен инет.
Dmitrii
а чего файрвол такой странный то? как вы проверяете доступность извне?
там input разрешающий все для моего ip, с которого я проверяю
🧙♂️
а схема с еоип вам как? нормалды?
Dmitrii
да, сейчас оно работает, просто выход EoIP сейчас натить приходится. Хочется сделать прилично чтобы лишних правил не грузить и управлять удобнее было
Dmitrii
проверил на hEX - конфигурация работает, отрабатывает как положено. доступ не пропадает. Сможет кто-то на CHR у себя проверить, подтвердить?
Dmitrii
только safe mode включайте :)
 Moneron 🇷🇺
Dmitrii
ага, в хексе неправильная конфигурация была, он тоже падает.
Tymur
Без vrf и доп настроек никак не будет нормально работать при 2х одинаковых подсетях на разных интерфейсах
Moneron 🇷🇺
Одинаковые подсети на разных интерфейсах роутера ломают концепцию айпи
Dmitrii
Шта? Вообще-то, нет.
почему нет? Бридж приоритетен? Почему он не может отправить пакет, не может выбрать интерфейс?
Moneron 🇷🇺
Цыска без врф вам даже повесить адрес из существующей подсети на другой интерфейс не даст
Moneron 🇷🇺
почему нет? Бридж приоритетен? Почему он не может отправить пакет, не может выбрать интерфейс?
Если упоминая приоритет в контексте бриджа, вы не имеете ввиду рстп, то всё остальное ошибочно.
Tymur
И вообще, нарисуйте нам проще схему, зачем вы вообще хотите одинаковые подсети?
Dmitrii
да как временное решение при переезде с назначения IP на Ether1 к назначениею ip на Bridge с включенным внутрь ether1 чтобы не потерять доступ в процессе выполнения действий.
Dmitrii
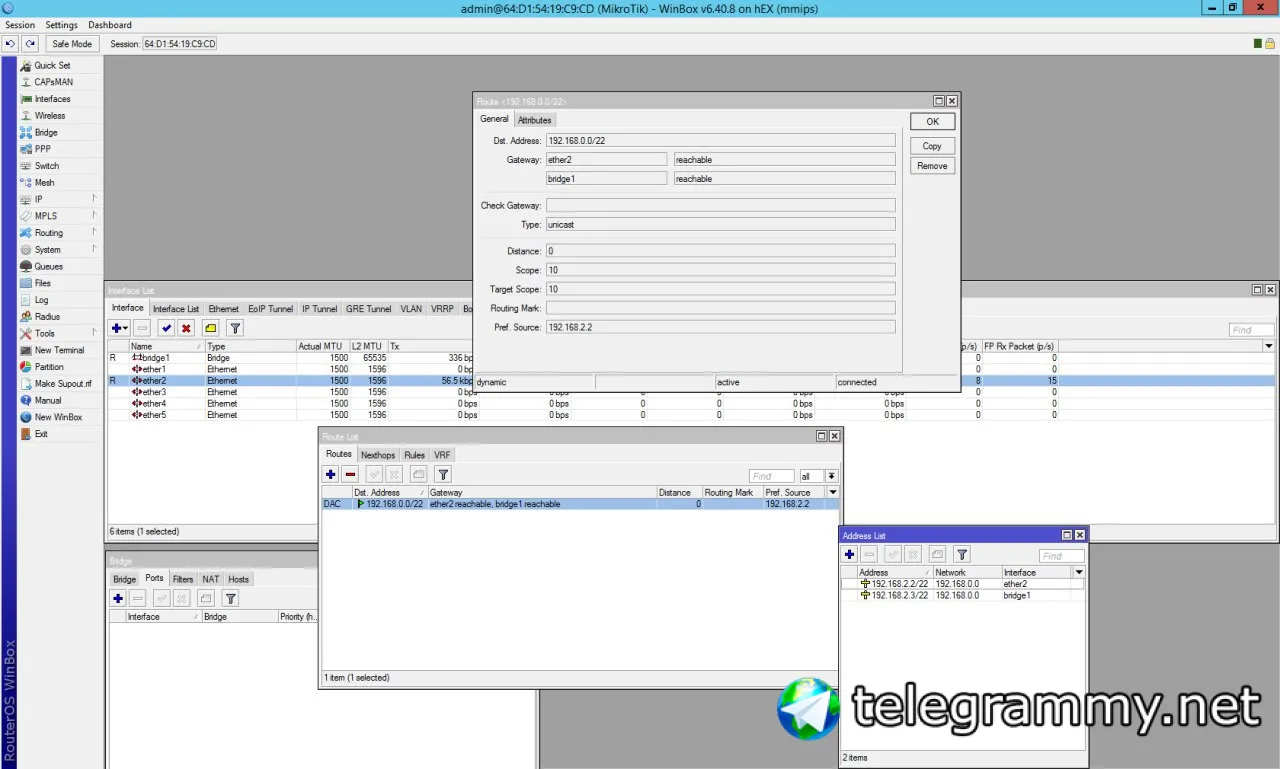
а пока я вот выяснил границы своего глубинного непонимания. в хексе примитивно собранная схема с двумя ip выглядит так, что создается ECMP DAC маршрут в локалку, с pref source с правильного адреса. Но не работает.
Dmitrii
 Tymur
К сожалению, понятней не стало) Если он чисто для управления нужен, почему консолью временно не воспользоваться тогда?
 Сергей
да как временное решение при переезде с назначения IP на Ether1 к назначениею ip на Bridge с включенным внутрь ether1 чтобы не потерять доступ в процессе выполнения действий.
Лучше выходные потерять, но сметить адреса второй сети и не парится по этому поводу
Dmitrii
К сожалению, понятней не стало) Если он чисто для управления нужен, почему консолью временно не воспользоваться тогда?
консолью временно воспользоваться нельзя, ибо надо ехать в ДЦ, а ночью, когда можно операции проводить этого делать не хочется :)
Обойти это конечно можно, придумаю как, просто хочется понять почему это происходит
🧙♂️
консолью временно воспользоваться нельзя, ибо надо ехать в ДЦ, а ночью, когда можно операции проводить этого делать не хочется :)
Обойти это конечно можно, придумаю как, просто хочется понять почему это происходит
пушо если он смотрит и туда и сюда - как он поймет в какой именно интерфейс перекладывать пакетик?
Tymur
Он, скорее всего, будет в случайном порядке слать пакеты то туда, то сюда. С udp может ещё что то бы и проканало, а вот tcp так работать не будет
🧙♂️
и да, EoIP нинужен
 Dmitrii
тогда BestPractice для выхода на филиале под ip из пула в ДЦ? NAT?
 😷Драничек
А почему бы и нет?
Dmitrii
потому что как минимум приходится писать дополнительные правила проброса не на филиале, а в ДЦ. при большом количестве правил не очень удобно и шустро.
😷Драничек
А задача - выйти в интернет из-под ИП ДЦ?
Dmitrii
да, и соответственно сделать пробросы, правила доступа снаружи для некоторых хостов, дальше все как обычно.
😷Драничек
Я бы занатил
😷Драничек
А филиалы с ДЦ как соединены?
🧙♂️
Задонатил*
🧙♂️
чо схемы то какие то слажные?
🧙♂️
есть ДЦ, есть филиал, есть маршрутор
🧙♂️
настраиваем маршрутизацию, всё работает
Dmitrii
в филиалах некоторых нет белого ip, есть йотки.
😷Драничек
У меня из 17 филиалов в каждом нектороые хосты должны ходить в инет из HQ. Я им тупо defaul gateway прописал центральный и манглом с IP этих хостов запускаю в него
🧙♂️
в филиалах некоторых нет белого ip, есть йотки.
тут тоже наверняка можно что то придумать, вплоть до покупки VPS
Dmitrii
зачем городить VPS? вариант @uassya вполне нормально, но опять же натить.
😷Драничек
🧙♂️
зачем городить VPS? вариант @uassya вполне нормально, но опять же натить.
еще параллельно организовать белые публичные адреса, цены не кусаются, а пользу от них переоценить сложно
Dmitrii
если вы хотите больше одного адреса получить на свой VPS - то цены очень даже кусаются. А в ДЦ центральном у меня нормальная широкая подсеть уже есть.
А есть какая-нить статья, почему L2=bad design?
🧙♂️
если вы хотите больше одного адреса получить на свой VPS - то цены очень даже кусаются. А в ДЦ центральном у меня нормальная широкая подсеть уже есть.
А есть какая-нить статья, почему L2=bad design?
есть хорошая, да.
Perlman, Radia (1999). Interconnections: Bridges, Routers, Switches, and Internetworking Protocols (2 ed.).
🧙♂️
если вы хотите больше одного адреса получить на свой VPS - то цены очень даже кусаются. А в ДЦ центральном у меня нормальная широкая подсеть уже есть.
А есть какая-нить статья, почему L2=bad design?
потому что бродкаст домен растягиваете как кишку, потому что элементарно это не сексуально, потому что судя по тому какие вводные были озвучены - никаких технических предпосылок к такому техническому решению и не было изначально
Moneron 🇷🇺
 Innokentiy
Bulakhovskiy
Ребята а openvpn по сути медленный тунель? Чё та скорость не радует через него
Innokentiy
вы, конечно, можете задизайнить форму провода, но это будет немножко по-мужеложески
Innokentiy
все, что перекладывается между проводами - это L3
Innokentiy
фишка в том, что в коммутируемом Ethernet это L3-взаимодействие происходит абсолютно прозрачно для пользователя в большинстве случаев за счет маклернинга
 Innokentiy
поэтому коммутируемую сеть Ethernet все называют L2, хотя на самом деле это эмулированный широковещательный домен, состоящий из многих отдельных L2 (доменов коллизий)