 Sergey 🌵


смотришь сниффером именно на одной стороное бриджа трафик есть, смотришь на другой трафика нет. Т.е из вилана в vxlan трафик не просачивается :)
Sergey 🌵
при этом вилан работает пинги ходят, вхлан работает тоже все ок, но видан в вхлан нет.
 Stan&slav
Доброе утро, ребят снова я) ситуация такая, wifi , один микротик hap ac, настройки самые простые без капса,
две офисные сети wifi 2.4 и 5
две гостевые сети wifi 2.4 и 5
настроены одинаково обе по частотам и тд, фаервол отключен,
офисные через radius подключаются через wpa2 eap2
суть в чем, есть два устройства iphone и android, каждый день, то в одной доступ в интернет пропадает то в другой, подключение есть, в регистрации висят устройства, вот только трафик килобитики у тех у кого доступа нет...
т.е. в гостевой может работать интернет у андройда у айфона не будет или наоборот и так жеис офисными, каждый день по разному, не знаю куда копать... приезжаю со своего андройда проверять всё работает....
Stan&slav
С самого простого начать -
Получает ли устройство айпишник?
да, авторизация проходит через radius, вижу в списке подключенный устройств в микротике, а вот трафик не идёт, нет доступа к интернету на устройствах, TX RATE 1mb всегда у них
 Руслан
ну видимо днс им не даете или еще что
конфиги в студию
Stan&slav
ну видимо днс им не даете или еще что
конфиги в студию
попозже смогу выхожить, врядли с днс проблемы и айпи, проблема то в другом, сегодня Айфон подклчается без проблем, но вчера у айфона таже беда была, подключается но без доступа к сети и инернету, айпишник выдаёт днс получает... в общем мистика какая-то...
 Алексей
Народ, привет! Направьте меня в нужную сторону! Чёт я совсем дупля не отстреливаю! Есть R1 и R2, настраиваю между ними SSTP, маркерую траффик, направляю по маршруту через SSTP(маскарад включен на интерфейсе), все работает. Если делаю тоже самое, но через WireGuard, то пинг есть, до R2 и обратно, из ЛВС есть пинг до R2. Маркерую траффик, пускаю по маршруту через WireGuard и ничего не работает.... С WireGuard есть какие-то особенности может или это просто у меня кривые руки? Никаких фаерволов в тестовом режиме и т.д.
Stan&slav
Народ, привет! Направьте меня в нужную сторону! Чёт я совсем дупля не отстреливаю! Есть R1 и R2, настраиваю между ними SSTP, маркерую траффик, направляю по маршруту через SSTP(маскарад включен на интерфейсе), все работает. Если делаю тоже самое, но через WireGuard, то пинг есть, до R2 и обратно, из ЛВС есть пинг до R2. Маркерую траффик, пускаю по маршруту через WireGuard и ничего не работает.... С WireGuard есть какие-то особенности может или это просто у меня кривые руки? Никаких фаерволов в тестовом режиме и т.д.
а если не маркировать работает? ip адреса добавили в allow самих себя?
Алексей
а если не маркировать работает? ip адреса добавили в allow самих себя?
да, самих себя в allow добавил, если не маркеровать, тоже не работает, если просто например на 2ip.ru пустить через маршрут(((
Stan&slav
тут только смотреть активные соединения в каких таблица, мне кажется там немного по разным путям идёт, может маршрут где не пробросили
Stan&slav
задача какая, чтобы микрот подключался по vpn и через него лезли в инет?
Алексей
ну суть вопроса в том, есть ли у WireGuard какие то особенности, о которых надо знать
Алексей
задача какая, чтобы микрот подключался по vpn и через него лезли в инет?
ютуб трафик пускаю по нему
Алексей
черерз SSTP работает, но накладные расходы сильно большие
Алексей
хотел попробовать через WireGuard, узнать сколько выйграю
Stan&slav
ну суть вопроса в том, есть ли у WireGuard какие то особенности, о которых надо знать
лично я не знаю таких, всё работает без проблем.. раз вы говорите что роутер другой пингуется, значит канал поднят. а если не пингуется то режут ваш впн особенно если он забугром
Алексей
не, все пингуется, если особенностей нет, значит у меня кривые руки, пойду разбираться тогда, возможно проблема на поверхности
Stan&slav
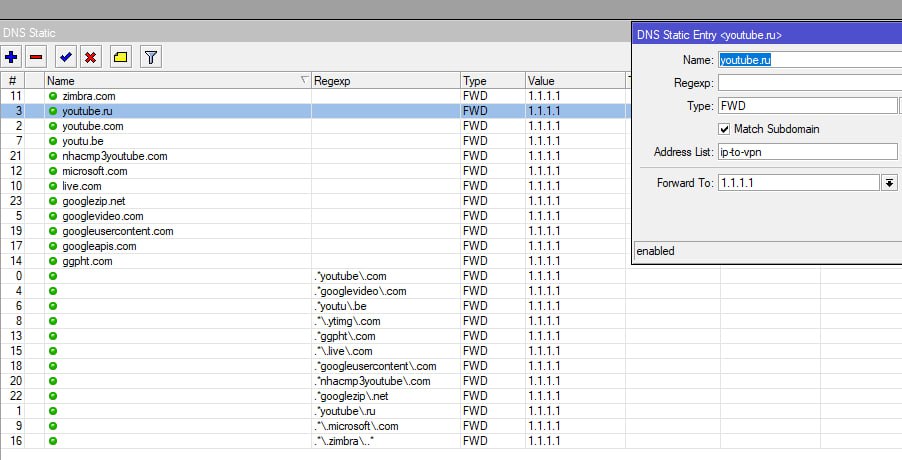
если вы маркируете через DNS может там где ошиблись
Stan&slav
в микротике tools ping выбираете интерфейс и пингуете нужный адрес
Stan&slav
я бы так проверил
Алексей
✌🏻
Алексей
спасибо
Stan&slav
разница с SSTP есть, но честно особо её не заметил, вот openvpn это да режет так режет
Stan&slav
sstp чуть более тугой, но быстро к этому привыкаешь)
Алексей
разница с SSTP есть, но честно особо её не заметил, вот openvpn это да режет так режет
Вы про накладные расходы имеете ввиду на VPN?
Stan&slav
да, к примеру на WG у меня 80 мб, SSTP 65-70, OpenVPN 15-20
Алексей
даже если разницы особо нет, тут уже дело принципа, мне надо победить)))
Stan&slav
мне просто показалось что через SSTP чуть задержка больше, но может и от другой стороны зависит иногда бывает всё норм
Алексей
ну он же TCP'шный, по этому да, задержка есть
Stan&slav
 Stan&slav
 Stan&slav
 Stan&slav
 Stan&slav
 Stan&slav
 Stan&slav
 Stan&slav
ну он же TCP'шный, по этому да, задержка есть
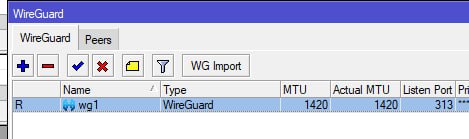
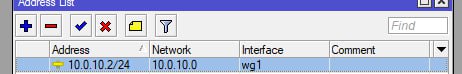
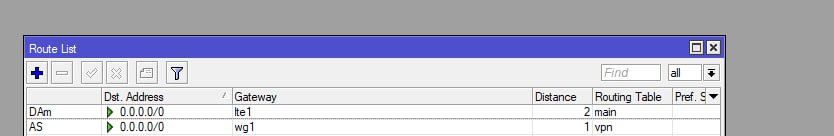
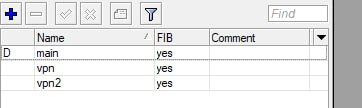
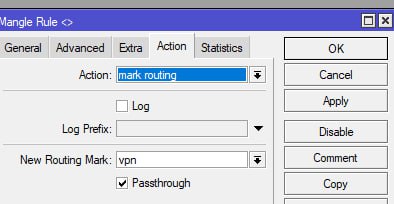
скинул скрины всех настроек своих так работает
Алексей
ну примерно тоже самое, только без DNS
Stan&slav
ну примерно тоже самое, только без DNS
маскарад ещё не забыть на интерфейс Wg я не сделал скрин
 $continue$
Всем привет. У кого то адрес листы для WhatsApp уже есть?
Stan&slav
Всем привет. У кого то адрес листы для WhatsApp уже есть?
☺️чтобы в дроп их отправить?))) у вас тоже голосовая связь жутко глючит?
$continue$
☺️чтобы в дроп их отправить?))) у вас тоже голосовая связь жутко глючит?
Так вот новость была 30 минут назад
$continue$
ТГ/ватцап звонки всё
Stan&slav
типо переходите на макс?
$continue$
😁
Руслан
Всем привет. У кого то адрес листы для WhatsApp уже есть?
тем же методом с днс, зачем списки?
Stan&slav
он в бета-тестировании. официально не представлен
мне не понравилось, что слишком много трафика уходит из за этого макса куда-то, удалил я его
 Alex
мне не понравилось, что слишком много трафика уходит из за этого макса куда-то, удалил я его
Не куда то а товарищу майору))) 🤣
$continue$
мне не понравилось, что слишком много трафика уходит из за этого макса куда-то, удалил я его
Очевидно к товарищЬ майору на сервер 😁
Руслан
стоит тут обсуждать всякие недоприложения для смартфонов?
ведите себя по-джентельменски, пожалуйста
@iAbadk
Всем привет. У кого то адрес листы для WhatsApp уже есть?
у них для голоса используются стун сервера, а вот списка этих адресов нет. дропают трафик в эти сервера. можно попробовать удп трафик по протоколу стун изолировать)
Stan&slav
у них для голоса используются стун сервера, а вот списка этих адресов нет. дропают трафик в эти сервера. можно попробовать удп трафик по протоколу стун изолировать)
ну для себя вы сделаете, а для других ? по-моему это бесполезная затея
@iAbadk
ну для себя вы сделаете, а для других ? по-моему это бесполезная затея
да. в этом то и проблема. Это как мерять скорость спидтестом в тунеле впн.
$continue$
ну для себя вы сделаете, а для других ? по-моему это бесполезная затея
Ну кейсы то есть. Если вы через ватцап общаетесь с родственниками, которые не в РФ, то смысл есть
Stan&slav
 Stan&slav
 Stan&slav
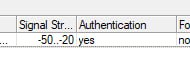
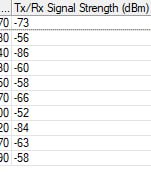
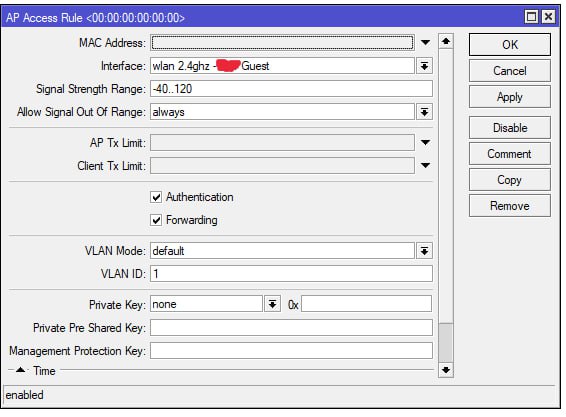
Выбирал ANy интерфейс и ALL и так же -40..120 менял, клиент подключаются и висят -80 -70
Руслан
Почему решил что он не работает?
И уже в привычку возьми экспорт нужного участка показывать.
Stan&slav
Почему решил что он не работает?
И уже в привычку возьми экспорт нужного участка показывать.
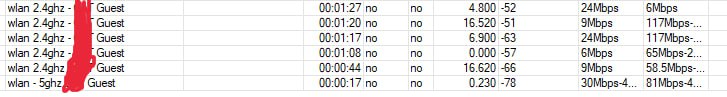
клиенты как висели с уровнем -80-90 так и продолжают висеть, по идеи их должно дропнуть же ?
Stan&slav
Почему решил что он не работает?
И уже в привычку возьми экспорт нужного участка показывать.
я просто не умею экспорт конкретных настроек делать
Stan&slav
 Stan&slav
 Андрей
Stan&slav
Там же. Но без галочки authentication
точно... получается тогда нужно обратные значения писать?
Андрей
да. Тогда запретите подключаться клиентам с определенными сигналами
Stan&slav
да. Тогда запретите подключаться клиентам с определенными сигналами
спасибо вам большое !!! всё получилось
Руслан
точно... получается тогда нужно обратные значения писать?
Нет, надо писать значения при которых клиента дропать
Руслан
я просто не умею экспорт конкретных настроек делать
Переходишь в консоли в нужное меню и делаешь экспорт 😂😂😂
Inter wireless export например
Stan&slav