 Maxim მაკსიმ


Ну лет 15 назад было поинтереснее 🙂
Maxim მაკსიმ
Трава зеленее 🙂
 Daniil Yurevich
до всего что на микроте и добрался
Ну есть вариант запустить тоннель в тоннеле. Ну или как вариант латышский docker.
Kirill
Ну есть вариант запустить тоннель в тоннеле. Ну или как вариант латышский docker.
осталось приаттачить монитор
 Paul
осталось приаттачить монитор
в этом нет ничо сложного
https://aliexpress.ru/item/4001290575087.html
Maxim მაკსიმ
в этом нет ничо сложного
https://aliexpress.ru/item/4001290575087.html
А он какой кодек поддерживает?
Stan&slav
Ну есть вариант запустить тоннель в тоннеле. Ну или как вариант латышский docker.
openvpn на 443 порту с компрессией победил... увы я так понял на микроте сервом нельзя стедалть на opvn
Maxim მაკსიმ
Maxim მაკსიმ
Ну это tcp со всеми вытекающими
Stan&slav
так что тспу блочит
Stan&slav
обидно, что блочат, мне не интересны новости и т.д. мне драйвера банально с HP и Леновы скачать без танцев с бубном )
Daniil Yurevich
даа ) я уже заметил скорость вместо 80мб, теперь 12 )
Попробуй SSTP, возможно поживее будет.
Stan&slav
мне бы варианты на микроте какие возможно развернуть,
 Innokentiy
sstp можно
Stan&slav
хотя лучше хостинг сменить ) у меня с самого начала не задалось с ним )
Maxim მაკსიმ
А попробуй ipip тунель без шифрования
Daniil Yurevich
спасибо ребят, попробую
У меня был кейс прогнать трафик между ROS6 и ROS7.
IPSec - до свидания. ROS6 не умеет в docker и wireguard.
На SSTP и OpenVPN скорость была около нулевая.
Попробовал запустить L2TP (без шифрования) + MLPP. Внутри него IPSec+GRE.
По 40Мбит в каждую сторону качает и ладно. Там задача, что бы хоть как-то трафик бегал и хотя бы 10Мбит было. В там формате работает пару месяцев. Не фонтант, но в ограниченных условиях - сгодится.
 Sergey 🌵
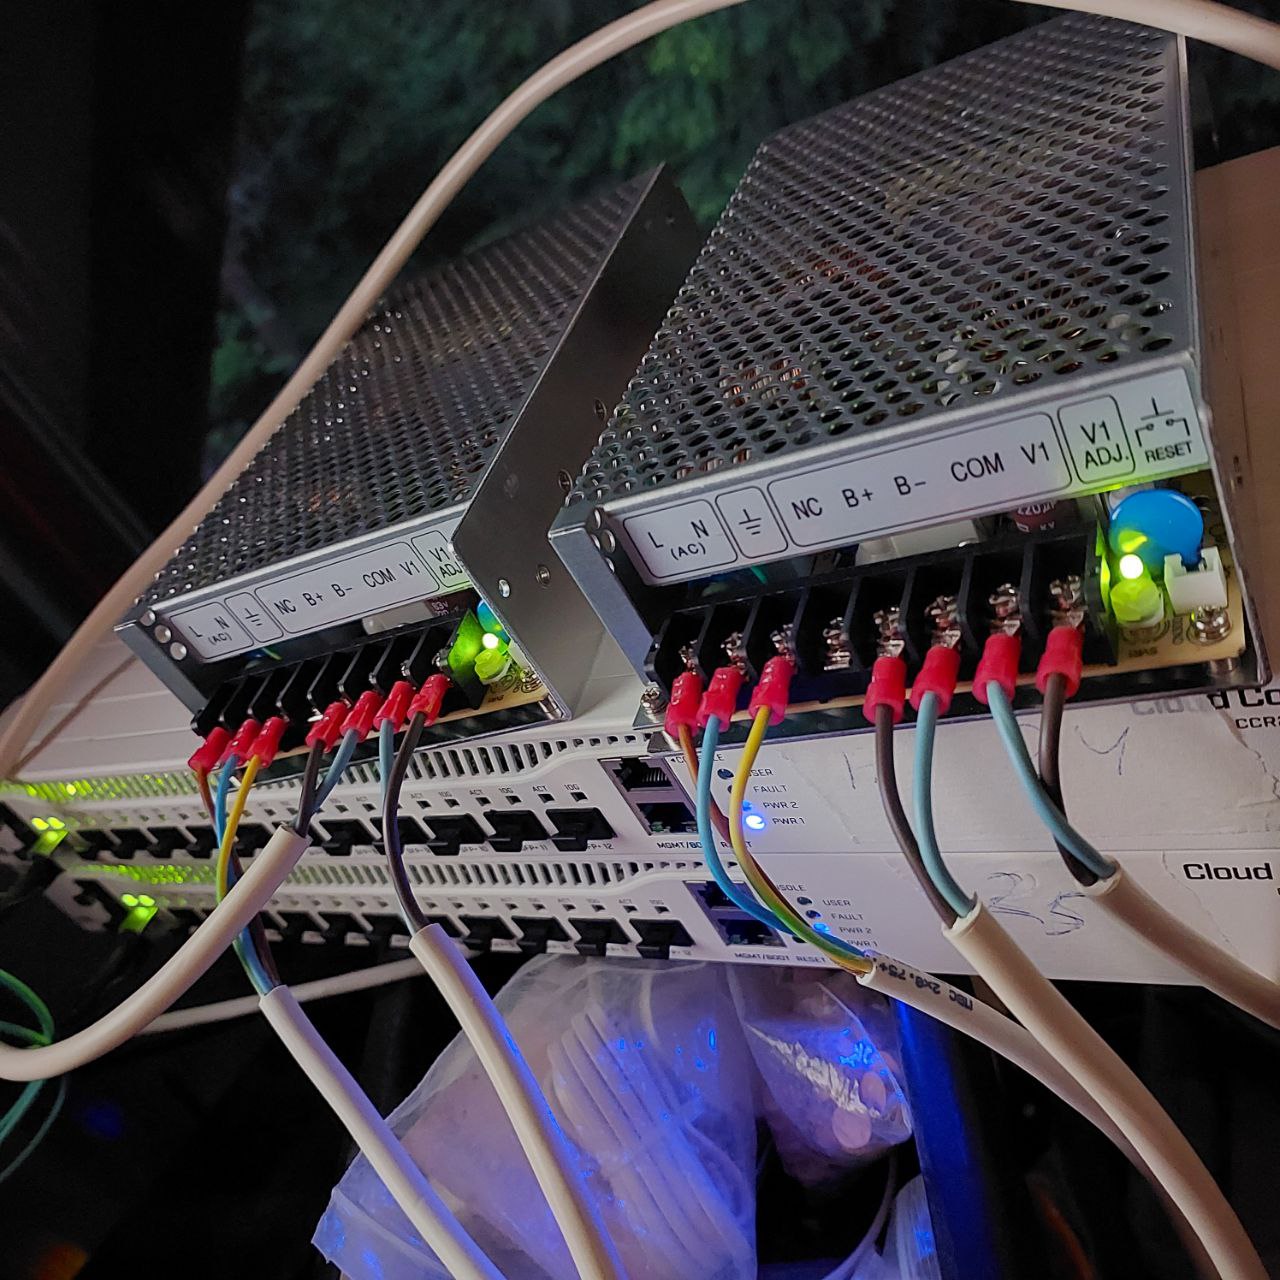 Maxim მაკსიმ
Строителям малярного скотча не достанется 😂
 Alexandr
у родственника вчерась в свитче от убиков поен отгнило
а свитч куплен пару месяцев всего назад
Sergey 🌵
а с родными блоками что случилось?
Это блоки 48В с резервным питанием AD-155C внутри микротов стоит 1 бп на 220В , а второй на 48.
 MrBlack
Всем привет, может кто помочь с вопросом по приоритизации BGP маршрутов в ROS7?
Innokentiy
кто-нибудь наверняка может. как минимум морально поддержать
MrBlack
Остроумно :)
Innokentiy
бестом выбирается маршрут не от того пира?
MrBlack
типа того, между двумя роутерами два канала, один основной, второй резервный.
Но они оба активные, препенд не помогает...
MrBlack
Могу схему скинуть
Innokentiy
до того, как вы написали про препенд, я собирался предположить что у вас на пирах разные настройки, что порождает два разных инстанса bgp, каждый из которых выбирает свой бест независимо и ставит его в таблицу
Innokentiy
но слово «препенд» меня смутило, давайте схему
Innokentiy
классика жанра - например, прописать себе разные routerid на пирах
MrBlack
классика жанра - например, прописать себе разные routerid на пирах
Да да да, вот я сюда же подумал, когда вы упомянули про инстанс...
MrBlack
И походу нашел у себя косяк
MrBlack
классика жанра - например, прописать себе разные routerid на пирах
Именно тут и именно этот косяк и был, спасибо за подсказку :)
Innokentiy
это большая подстава со стороны мт в семерке, что инстансы создаются динамически.
в шестерке был прямо отдельный контекст с инстансами, и это было логично и удобно, а в семерке сделали эти дурацкие шаблоны, которые не пойми как работают
MrBlack
Innokentiy
котаны, а вдруг у кого-то мысли возникнут? есть CHR, сейчас на нем 7.19.1, но проблема длится уже больше года. на нем настроены сервера IKEv2 и L2TP/IPsec.
сразу после загрузки все работает корректно, но через некоторое непредсказуемое время (иногда несколько часов, иногда месяц, чаще всего день-два) отваливаются L2TP-сессии, и новые установить нельзя. IKEv2 продолжает работать стабильно.
помогает выключить-включить л2тп-сервер (ну или полный ребут). в логах ничего релевантного нет (просто пачка <l2tp-username>: terminating... - peer is not responding)
_SvC_
котаны, а вдруг у кого-то мысли возникнут? есть CHR, сейчас на нем 7.19.1, но проблема длится уже больше года. на нем настроены сервера IKEv2 и L2TP/IPsec.
сразу после загрузки все работает корректно, но через некоторое непредсказуемое время (иногда несколько часов, иногда месяц, чаще всего день-два) отваливаются L2TP-сессии, и новые установить нельзя. IKEv2 продолжает работать стабильно.
помогает выключить-включить л2тп-сервер (ну или полный ребут). в логах ничего релевантного нет (просто пачка <l2tp-username>: terminating... - peer is not responding)
такая же фигня дома, уже больше 2 лет
помогает передернуть pppoe к провайдеру
в двух местах ац квадрат и 5009
 licen777
По поводу CHR, никто не сталкивался с тем, что в один момент ipsec начинает пожирать кпу, а его настройки грузятся бесконечно?
Innokentiy
такая же фигня дома, уже больше 2 лет
помогает передернуть pppoe к провайдеру
в двух местах ац квадрат и 5009
у меня там обычный "ipoe" в виртуалке, никакого pppoe
Stan&slav
Всем привет! Может кто знает, как найти IP адреса диапазон, МТС, БИлайн, Мегафон, в поддержке отфутболивают, а нужно фильтр сделать, дсотуп только с моб устройств
 Руслан
По поводу CHR, никто не сталкивался с тем, что в один момент ipsec начинает пожирать кпу, а его настройки грузятся бесконечно?
я сталкивался. обновился на 7.16.1 версию, пока полет нормальный. 21 день проц не нагружается
Sergey 🌵
Всем привет! Может кто знает, как найти IP адреса диапазон, МТС, БИлайн, Мегафон, в поддержке отфутболивают, а нужно фильтр сделать, дсотуп только с моб устройств
Так МТС или Билайн и домашних абонентов массово обслуживают. ПО IP не вариант.
Руслан
Всем привет! Может кто знает, как найти IP адреса диапазон, МТС, БИлайн, Мегафон, в поддержке отфутболивают, а нужно фильтр сделать, дсотуп только с моб устройств
а что мешает мобильному устройству, подключится к вайфай? )))
вот и доступ с мобильного устройства не через оператора связи
 Sasha
Stan&slav
а что мешает мобильному устройству, подключится к вайфай? )))
вот и доступ с мобильного устройства не через оператора связи
задача ограничить вообще доступ, сделать только с операторов мобильной связи,если через wifi сидеть будут только локальном
Stan&slav
Это вам надо базы искать или покупать
на мегафон в интернете нашёл, на мтс что-то никак прям, неужели таких задач никто не делает)
Руслан
Sasha
Sergey 🌵
https://metanit.com/web/javascript/15.2.php
Stan&slav
ничего не понятно
вот представьте что к вашему микротику должны подключаться, только с телефонов оператором мобильной связи, другим пока )
Stan&slav
на мтс не найду нигде диапазон что-то
Руслан
вот представьте что к вашему микротику должны подключаться, только с телефонов оператором мобильной связи, другим пока )
задайте вашему ИБ какой в этом смысл )))
ну или как-нибудь выкручивайтесь еще. я обычно делаю все что в моих силах, дабы не пустить подобный бред в прод
Stan&slav
задайте вашему ИБ какой в этом смысл )))
ну или как-нибудь выкручивайтесь еще. я обычно делаю все что в моих силах, дабы не пустить подобный бред в прод
не знаю даже другого способа, как можно ограничение сделать по операторам
licen777
я сталкивался. обновился на 7.16.1 версию, пока полет нормальный. 21 день проц не нагружается
У меня такое на 7.16.2 происходит
licen777
Если не трогать конфиг, то работает, как только начинаю трогать то есть шанс отвала
Руслан
У меня такое на 7.16.2 происходит
не уверен что на 7.16.1 такого нет, но пока что беда обходит стороной.
может повезло, а может пока что не выстрелило ))
licen777
Я один раз настроил дефолт конфиг ипсека и больше не лезу, ну его, тот ещё ящик пандоры
 Nikita
Как в этом чате задать вопрос напрямую РКН? Есть вопрос технического характера ^_^
Руслан
видимо не в тот чат вопрос адресовали )))
Nikita
Экспериментально выяснил, что если на SSTP клиенте включить SNI, принимающая сторона его на файрволле не понимает по полю tls-host.
При этом если постучаться браузером, счетчики тикают нормально.
/ip firewall mangle
add action=mark-connection chain=prerouting dst-address=x.x.x.x dst-port=443 \
new-connection-mark=connmark-sstp protocol=tcp tls-host="sales.wolf.goat.mask"
Nikita
WireGuard - все
IPSec ike2 - все
l2tp/ipsec - все
OVPN - скоро все
SSTP - держится, если все правильно сделать (но медленно)
Руслан
WireGuard - все
IPSec ike2 - все
l2tp/ipsec - все
OVPN - скоро все
SSTP - держится, если все правильно сделать (но медленно)
я на своих микротиках не ощутил подобного. все работает )))
ВСЕ указанные сервисы работают без проблем
Nikita
я на своих микротиках не ощутил подобного. все работает )))
ВСЕ указанные сервисы работают без проблем
Это не твоя заслуга, а наша недоработка (с)
Руслан
может я счастливчик 🍀 а может айпишники слишком чистые ))
Nikita
может я счастливчик 🍀 а может айпишники слишком чистые ))
нейросеть тебя не заметила, вопрос времени )
Главное в неподходящий момент (в опуске) не бегать с намыленной ж, а быть готовым одной кномкой переключить все
Null
Всем привет! Может кто знает, как найти IP адреса диапазон, МТС, БИлайн, Мегафон, в поддержке отфутболивают, а нужно фильтр сделать, дсотуп только с моб устройств
Эти данные есть в открытом доступе. Ключевые слова: BGP, AS. Например этот инструмент можете использовать:
https://bgp.he.net/AS31133#_prefixes
Null
Руслан
в пределах РФ точно. из-за рубежа мало кто коннектится, но кто коннектится - успешно.
Nikita
в пределах РФ точно. из-за рубежа мало кто коннектится, но кто коннектится - успешно.
а ты попробуй поменять местами направление трафика ^_^
🇷🇺 → 🇪🇺
Nikita
Входящие звонки кстати хорошо работают, даже WG ^_^
Руслан
мне и так норм )
недавно vps взял в нидерландах и поднял туда pptp тунель... прям из дома из серой домрушной сети
Dmitry
Эти данные есть в открытом доступе. Ключевые слова: BGP, AS. Например этот инструмент можете использовать:
https://bgp.he.net/AS31133#_prefixes
да, но помимо мобильной сети указанные там префиксы используются и в шпд. вот это уже никак не узнать. а еще у всех сотовиков несколько as, помимо основных