 Aka


Но уже попробовали не взлетело
Не видит ap
 Олег
значит, нужно трубы 10-метровые ставить (длина труб может быть изменена производителем без уведомления)
 Konstantin
А у вас там 2 разнонаправленных adsl'я от провайдера приходит?
Или дуплексный езернет?
Два разных провайдера. На микроте, который в плане ВПН- сервера выступает 200 Мбит скорость(дуплексного канала нет). На клиентском микроте скорость 100Мбит(дуплексного канала нет).... Даю результат
теста штатной утилитой ping speed:
На головном микроте была усреднённая скорость до подключения второго pptp туннеля 85-87Мбит при пинге.
На клиентском микроте была усреднённая скорость до подключения второго pptp туннеля 67-70Мбит при пинге.
После подключения pptp туннеля на головном микроте усреднённая скорость стала 110-115 Мбит.
После подключения pptp туннеля на клиентском микроте усреднённая скорость стала 107-110 Мбит.
Судя по ping speed - усреднённая скорость возросла примерно на 30%.🤔🤔🤔
Если кому интересно, попробуйте так же, дайте знать пожалуйста, что у вас получилось. Обдумываю применение этой схемы теперь!😃
Konstantin
Два разных провайдера. На микроте, который в плане ВПН- сервера выступает 200 Мбит скорость(дуплексного канала нет). На клиентском микроте скорость 100Мбит(дуплексного канала нет).... Даю результат
теста штатной утилитой ping speed:
На головном микроте была усреднённая скорость до подключения второго pptp туннеля 85-87Мбит при пинге.
На клиентском микроте была усреднённая скорость до подключения второго pptp туннеля 67-70Мбит при пинге.
После подключения pptp туннеля на головном микроте усреднённая скорость стала 110-115 Мбит.
После подключения pptp туннеля на клиентском микроте усреднённая скорость стала 107-110 Мбит.
Судя по ping speed - усреднённая скорость возросла примерно на 30%.🤔🤔🤔
Если кому интересно, попробуйте так же, дайте знать пожалуйста, что у вас получилось. Обдумываю применение этой схемы теперь!😃
А да, забыл сказать, у меня при всём этом ещё OSPF на них настроен, пришлось для двух подключений два Networks настраивать. Вроде всё работает и по ощущениям будто действительно чуть шустрее.🤔🤷♂
Олег
iperf'ом измерьте между хостами в одном и другом офисах (или что это у вас)
Konstantin
А да, забыл сказать, у меня при всём этом ещё OSPF на них настроен, пришлось для двух подключений два Networks настраивать. Вроде всё работает и по ощущениям будто действительно чуть шустрее.🤔🤷♂
И в Firewall тоже для каждого подключения отдельно правила настроил- по сути дублировал просто и входящий интерфейс указал pptp.🙂
 Paul
Полностью Влан-ы поднимать и на капсах и на роутере.
МожноBridge VLAN Filtering задействовать.
На капсах каждый вай-фай интерфейс (основной и виртуальный) подключать к своему влану.
на роутере вланы терминировать с адресами, dhcp/dns-серверами и прочим, настроить файрволл/маршруты для исключения маршрутизации между вланами.
может подскажешь как это делать? щас через Bridge VLAN Filtering все работает, но потерялся HW offload
 Konstantin
может подскажешь как это делать? щас через Bridge VLAN Filtering все работает, но потерялся HW offload
Если я правильно понимаю, то на CAPs с одним аплинком HW-offload ничем не поможет, потому что беспроводной интерфейс обрабатывается программно.
IIyа
 Paul
Если я правильно понимаю, то на CAPs с одним аплинком HW-offload ничем не поможет, потому что беспроводной интерфейс обрабатывается программно.
это верно, через проц. Но есть капы на ас2, и есть капсман
IIyа
может подскажешь как это делать? щас через Bridge VLAN Filtering все работает, но потерялся HW offload
Что за железка? Немногие могут аппаратно Bridge VLAN Filtering, но если проц хороший, можно "забить".
Konstantin
это верно, через проц. Но есть капы на ас2, и есть капсман
Если switch-chip не поддерживает включенные вами фичи, то он конечно переключится в программный режим, что будет суб-оптимально. Хорошие свитч-чипы обычно стоят дороже, что и объясняет разницу в стоимости.
Paul
Что за железка? Немногие могут аппаратно Bridge VLAN Filtering, но если проц хороший, можно "забить".
моя не умеет. потому и спросил как бы через виланы на свиче забабахать
IIyа
моя не умеет. потому и спросил как бы через виланы на свиче забабахать
Посмотрите по ссылкам
https://help.mikrotik.com/docs/spaces/ROS/pages/103841835/CRS1xx+and+2xx+series+switches
IIyа
https://help.mikrotik.com/docs/spaces/ROS/pages/119144611/Bridging+and+Switching+Case+Studies
https://help.mikrotik.com/docs/spaces/ROS/pages/15302988/Switch+Chip+Features
Konstantin
моя не умеет. потому и спросил как бы через виланы на свиче забабахать
Смотрите таблицу поддерживаемых фич вашим свитч-чипом и принимайте решение исходя из условий вашей задачи.
Mikhail
петля?
если бы, вырубал бы мой порт - а там прямо disaster, весь дом звонил провайдеру, когда я включал микротик. У меня понятно тоже не работало, dhcp адрес не выдавал
Paul
я спросил может кто делал и поделится конфигом
 Руслан
может подскажешь как это делать? щас через Bridge VLAN Filtering все работает, но потерялся HW offload
так ведь все равботает, в чем вопрос тогда?
Andrew
если бы, вырубал бы мой порт - а там прямо disaster, весь дом звонил провайдеру, когда я включал микротик. У меня понятно тоже не работало, dhcp адрес не выдавал
некоторые свитчи типа эджкора не вывозят успеть заблокать порт и ложатся. ну еще как вар проблема с совпадением мака
Mikhail
некоторые свитчи типа эджкора не вывозят успеть заблокать порт и ложатся. ну еще как вар проблема с совпадением мака
пересоздавал бридж, сажал туда только одного провайдера с его ether, отрубал все что могло у него вызвать даже подозрение на маршрут или петлю, похрену - только добавляю в бридж vlan - звезда свитчу провайдера. Думал может совпадение по vlan id, - уверили что там >1000
Mikhail
мистика
Причем та же конфигурация на другом порту у Билайна местного - всё работало как и задумано (то есть проблема не в конфиге). Ну может у билайна там тупое как топор устройство, которому было похрену на всё вокруг.
Andrew
Причем та же конфигурация на другом порту у Билайна местного - всё работало как и задумано (то есть проблема не в конфиге). Ну может у билайна там тупое как топор устройство, которому было похрену на всё вокруг.
так до домыслы конечно, хотелось бы технических тестов больше
Andrew
кейс интересный
Mikhail
так до домыслы конечно, хотелось бы технических тестов больше
ну если будет интересно - могу повторить уже в режиме тет-а-тет - сам неделю сидел и чесал репу
Paul
Делал неоднократно. А в чем вопрос-то?
вопрос поделиться конфигом . я не вдуплил как сделать с вайвай.
Konstantin
вопрос поделиться конфигом . я не вдуплил как сделать с вайвай.
Вот пример RB450Gx4. Главное добавить в нужный VLAN порт "switch1 cpu" если есть необходимость обработки в CPU, если VLAN транзитный, то лучше будет убрать. VLAN Filtering на Atheros 8327 включать нельзя, ЕМНИП. Надо смотреть таблицу.
Paul
Вот пример RB450Gx4. Главное добавить в нужный VLAN порт "switch1 cpu" если есть необходимость обработки в CPU, если VLAN транзитный, то лучше будет убрать. VLAN Filtering на Atheros 8327 включать нельзя, ЕМНИП. Надо смотреть таблицу.
а тут ничо не надо ?
/interface bridge vlan
add bridge=br tagged=br,ether5,ether4,ether3,ether2 vlan-ids=20
Konstantin
а тут ничо не надо ?
/interface bridge vlan
add bridge=br tagged=br,ether5,ether4,ether3,ether2 vlan-ids=20
Для таких старых и слабых свитч-чипов как Atheros 8327 нет — должно быть пусто. Но опять же, это только если есть необходимость в использовании wire-speed коммутации. Как уже выше справедливо заметили люди это требуется не всегда.
Konstantin
пасиба! потыкаю.
Посмотрите вот эту таблицу внимательно.
https://help.mikrotik.com/docs/spaces/ROS/pages/328068/Bridging+and+Switching#BridgingandSwitching-BridgeHardwareOffloading
Paul
да видел и не раз спасибо!
Konstantin
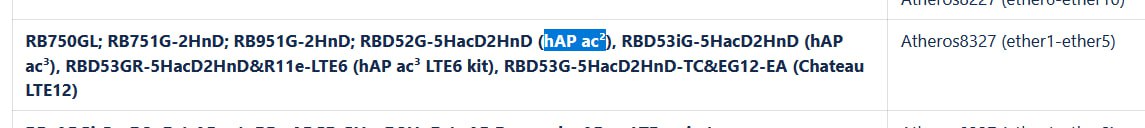
@spb2128506 ваш hAP ac2 — имеет очень слабый switch-chip [IPQ-PPE] и в таблице по нему очень много красных полей, что означает, что почти любые варианты приведут к выключению hardware-offload. Чудес не бывает и за всё надо платить. Многие тут небезосновательно подозревают, что вам эта фича не очень-то и нужна.
Paul
@spb2128506 ваш hAP ac2 — имеет очень слабый switch-chip [IPQ-PPE] и в таблице по нему очень много красных полей, что означает, что почти любые варианты приведут к выключению hardware-offload. Чудес не бывает и за всё надо платить. Многие тут небезосновательно подозревают, что вам эта фича не очень-то и нужна.
 Paul
капсманом у меня взаимно для самых экономных и ушлых GX4
Konstantin
Konstantin
Paul
В одном месте нашёл такое устройство. Тогда у вас добавляется возможность включить Bridge STP/RSTP.
да да, там такой же чип как в GX4
Andrew
господа, почему через туннель ЕОИП трафик tcp едет , а udp нет?
Andrew
мту проверил, тоннель пересобрал, маки сбросил, айпи выставил с обеих сторон
 Sergey 🌵
господа, почему через туннель ЕОИП трафик tcp едет , а udp нет?
У нас через EOIP виланы бегают. Ему глубоко пофигу, что там внутри. Packet Sniffer и смотреть контрольные точки, вход, тоннель, выход.
Andrew
У нас через EOIP виланы бегают. Ему глубоко пофигу, что там внутри. Packet Sniffer и смотреть контрольные точки, вход, тоннель, выход.
да вот тоже влан тегированный внутри туннеля. и работало, но перестало (
Sergey 🌵
те бегает vlan то бегает, но внутри его UDP работает а TCP нет?
Sergey 🌵
не может быть что маршрутизация поломалась где-то и в одну сторону идет через EOIP а в другую другим маршрутом?
Sergey 🌵
Firewall может ? Packet Sniffer сильно поможей
Sergey 🌵
EOIP может не подняться в одну сторону ... для UDP пофигу - пролетает, а TCP сессия не поднимется.
Andrew
те бегает vlan то бегает, но внутри его UDP работает а TCP нет?
наебарот. TCP работает, а UDP нет
Andrew
фаерволла нет
 licen777
Ох уж эти туннели, помню пытался прогнать еоип поверх гре, не проходило
licen777
Как завернул в гре ипсек так сразу все взлетело
licen777
Ну надо было 😁
IIyа
@spb2128506 ваш hAP ac2 — имеет очень слабый switch-chip [IPQ-PPE] и в таблице по нему очень много красных полей, что означает, что почти любые варианты приведут к выключению hardware-offload. Чудес не бывает и за всё надо платить. Многие тут небезосновательно подозревают, что вам эта фича не очень-то и нужна.
IPQ-PPE это в новых hAP ax* и подобных.
8327 - это тот, о котором мы говорили? Что у него косяки с вланами?
Konstantin
IPQ-PPE это в новых hAP ax* и подобных.
8327 - это тот, о котором мы говорили? Что у него косяки с вланами?
Вроде уже разобрались, что в старых hAP ac2 был Atheros. Ну да бог с этими старыми железками.
Я вспомнил с каким железом у меня была проблема с протечкой пакетов между VLANs (я видел пакеты как inbound на тех VLANs на которые они не должны были приходить). Это был не Atheros, а двойной QCA 8337 swtich-chip на RB3011UiAS. Потратил на это несколько дней, но проблема решилась только когда я перенастроил QCA 8337 switch-chip коммутацию на программную.
Конечно ограничения накладываемые установкой двух дешёвых маленьких свитч-чипов вместо одного на все порты неприятны, но таким образом видимо удешевляется производство устройств бюджетного класса. Сам такие не использую, но знакомый попросил оптимально настроить уже имеющийся у него маршрутизатор RB3011UiAS, у меня не получилось, что было неожиданно и поэтому запомнилось.
IIyа
Вроде уже разобрались, что в старых hAP ac2 был Atheros. Ну да бог с этими старыми железками.
Я вспомнил с каким железом у меня была проблема с протечкой пакетов между VLANs (я видел пакеты как inbound на тех VLANs на которые они не должны были приходить). Это был не Atheros, а двойной QCA 8337 swtich-chip на RB3011UiAS. Потратил на это несколько дней, но проблема решилась только когда я перенастроил QCA 8337 switch-chip коммутацию на программную.
Конечно ограничения накладываемые установкой двух дешёвых маленьких свитч-чипов вместо одного на все порты неприятны, но таким образом видимо удешевляется производство устройств бюджетного класса. Сам такие не использую, но знакомый попросил оптимально настроить уже имеющийся у него маршрутизатор RB3011UiAS, у меня не получилось, что было неожиданно и поэтому запомнилось.
Да, меня неприятно удивило в своё время, что у RB493 один свитч-чип на 9 портов (правда 100М), а у гигабитного RB493G - два свитч-чипа. 🧐 А потом это решение у Микротиков оказалось весьма популярным. Ну а чо, ведь у процессоров всё равно ведь 2 выхода RGMII, повешаем на каждый по свитч-чипу 🤣
Stan&slav
Доброго дня ! Ребят раньше пускал трафик ютуба через микрот и впн из статьи в закрепе. сейчас перестало работать..... как у вас дела с этим обстоят?
Sergey 🌵
Зачем?
EoIP требует чтобы оба конца имели реальные IP адреса. Те если один конец работает через NAT, его IP меняется иногда. ТО можно построить VPN и уже внутри него использовать статические внутренние адреса для проброса EoIP.
Sergey 🌵
Захлтелось, например L2 через инет пробросить ... любой каприз за ваше время :)
 Евгений
EoIP требует чтобы оба конца имели реальные IP адреса. Те если один конец работает через NAT, его IP меняется иногда. ТО можно построить VPN и уже внутри него использовать статические внутренние адреса для проброса EoIP.
По этому впн gre?
Который тоже
требует чтобы оба конца имели реальные IP адреса
Sergey 🌵
По этому впн gre?
Который тоже
требует чтобы оба конца имели реальные IP адреса
Ну pptp может тоже GRE использовать
 Maxim
Доброго дня ! Ребят раньше пускал трафик ютуба через микрот и впн из статьи в закрепе. сейчас перестало работать..... как у вас дела с этим обстоят?
У меня изначально по статье взлетело с тормозами. До недавнего времени заворачивал все в туннель, но сейчас там что-то пендосы у товарища в штатах сделали, как только начинаю туда гнать трафик туннели падают
Maxim
Оставил пока только инсту туда. На днях буду пробовать другие варианты
Stan&slav
У меня изначально по статье взлетело с тормозами. До недавнего времени заворачивал все в туннель, но сейчас там что-то пендосы у товарища в штатах сделали, как только начинаю туда гнать трафик туннели падают
у меня последнюю неделю неработает, думал с WG проблемы, через него гнал, но если WG в телефоне включаю проблем нет
Maxim
Ну у меня sstp и l2tp были
Stan&slav
Ну у меня sstp и l2tp были
вот не понимаю на ПК не работает с любых браузерах(изредка работает правда с глюками), а если подключаюсь по wifi с моб. то всё нормально
Maxim
А тут на днях друган сказал интернетчики что-то у него перед домом ковырялись. Связи сначала не было с ним совсем. А потом включили и у меня начались падения туннеля. Хотя у него микрот стоит за его роутером и трафик вроде бы маскарадит
Евгений
вот не понимаю на ПК не работает с любых браузерах(изредка работает правда с глюками), а если подключаюсь по wifi с моб. то всё нормально
Посмотрите в сторону работы днс серверов.
Может они не то отдают или подмена…
Maxim
Пока я не заворачиваю к нему трафик все хорошо, как только включаю дефолт в него впн отваливается. Отключаюсь, поднимается. Если гнать только инсту в него подсетями, ничего не падает
Maxim
Хз что они там подкрутили
Stan&slav
Посмотрите в сторону работы днс серверов.
Может они не то отдают или подмена…
да пробовал запросы в тунель заворачивать и что-то всё равно
Sergey 🌵
Ага, внутри локалки гоняем клиентские виланы до пары гигабит все очень хорошо.
Руслан
Пока я не заворачиваю к нему трафик все хорошо, как только включаю дефолт в него впн отваливается. Отключаюсь, поднимается. Если гнать только инсту в него подсетями, ничего не падает
Видимо проблема локальная, с настройками микротика.
Maxim
Локальная проблема где?