Хорошо, но завтра, наверное
👍
 Гордей


 IIyа
Всем привет. Ткните плиз инструкцией, как настроить vlan на swos свитче, чтобы к нему правильно подключить точки cap ax.
https://help.mikrotik.com/docs/spaces/SWOS/pages/328415/SwOS
 Eugene
https://help.mikrotik.com/docs/spaces/SWOS/pages/328415/SwOS
Спасибо. Оказалось, если ничего на свитче не менять, оно тоже работает 😊
IIyа
Спасибо. Оказалось, если ничего на свитче не менять, оно тоже работает 😊
Ну так не интересно, управляемый свитч юзать без управления... 😂
Eugene
Ну так не интересно, управляемый свитч юзать без управления... 😂
Согласен. Просто везде пугали, что если капы включать не в сам роутер, а через свитч, то на нем надо прописывать те же vlan'ы из datapath. При этом, если ничего не прописывать, они вполне себе передаются как надо 🤷♂️
IIyа
Согласен. Просто везде пугали, что если капы включать не в сам роутер, а через свитч, то на нем надо прописывать те же vlan'ы из datapath. При этом, если ничего не прописывать, они вполне себе передаются как надо 🤷♂️
Нормальные неуправляхи пропускают трафик полностью прозрачно. Но бывают неуправляхи с некоторой фильтрацией или приоритезацией пакетов.
 Аникей
Подскажите, можно ли как-то задать таймаут соединению OpenVPN на ovpn-сервере микротика? Сейчас если со стороны клиента оборвать сессию, скажем, выключением интернета, то сессия остаётся висеть на микротике, и я не могу подключиться, пока сессию не удалить руками, а это надо подключаться, а я подключиться не могу, потому что сессия висит ))
IIyа
Подскажите, можно ли как-то задать таймаут соединению OpenVPN на ovpn-сервере микротика? Сейчас если со стороны клиента оборвать сессию, скажем, выключением интернета, то сессия остаётся висеть на микротике, и я не могу подключиться, пока сессию не удалить руками, а это надо подключаться, а я подключиться не могу, потому что сессия висит ))
Можно скрипт заюзать, который будет сбрасывать неактивные (зависшие) соединения
Аникей
Можно скрипт заюзать, который будет сбрасывать неактивные (зависшие) соединения
встроенного инструмента нет, получается? спасибо
IIyа
встроенного инструмента нет, получается? спасибо
Что касается других туннелей, то в PPP Profiles есть настройка сброса при неактивности, но она не всегда работает. Надежнее - своим скриптом
IIyа
В принципе профили-то общие и для OVPN тоже
Аникей
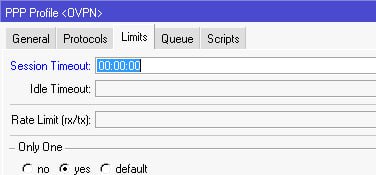 IIyа
Угу. И вот она далеко не всегда срабатывает
Аникей
я думал, это сброс сессии по таймауту с момента подключения
IIyа
Не, я наверное с Idle путаю..
Аникей
даже так это лучше. Часов восемь поставить, должно хватить
IIyа
Надо в доки глянуть еще раз )
IIyа
Короче, зависшие сессии оно не отрабатывает нормально. Надо своим скриптом, хоть в нетватч поместить его
IIyа
Вот один из примеров
https://admnotes.ru/2022/12/05/udalenie-zavisshih-peer-na-mikrotik/
IIyа
Возможно, PPP удаляет коннект, но в файрволле в коннекшн-трекере соединение остается висеть, нужно смотреть и удалять его и там.
Аникей
Благодарю 😌
IIyа
Благодарю 😌
Или вот для сервера (мне надо бы тоже интегрировать сие)
https://forummikrotik.ru/viewtopic.php?t=13980
Для клиента я уже интегрировал скрипт, перезапускает зависшего клиента:
В Netwatch-Down разместить
/interface sstp-client disable sstp-one
:delay 15;
/interface sstp-client enable sstp-one
Аникей
Или вот для сервера (мне надо бы тоже интегрировать сие)
https://forummikrotik.ru/viewtopic.php?t=13980
Для клиента я уже интегрировал скрипт, перезапускает зависшего клиента:
В Netwatch-Down разместить
/interface sstp-client disable sstp-one
:delay 15;
/interface sstp-client enable sstp-one
есть нюанс: по умолчанию Windows брандмауэр блокирует icmp. Соответственно пинга не будет изначально ) Ну ладно, idle timeout тоже лучше, чем ничего. Не хотелось бы дропать клиентские ПК из-за их же брандмауэра
IIyа
есть нюанс: по умолчанию Windows брандмауэр блокирует icmp. Соответственно пинга не будет изначально ) Ну ладно, idle timeout тоже лучше, чем ничего. Не хотелось бы дропать клиентские ПК из-за их же брандмауэра
ну тогда можно отслеживать наличие входящего от клиентов трафика на линках, и если его нет несколько минут (счетчики RX не меняются) - делаем вывод что линк завис
IIyа
клиентам можно раздать батники для подключеия - пусть на рабочий стол кинут и используют
а в батнике прописать нужное
Петр
Подскажите, как лучше заблокировать телеметрию Adobe. У меня есть автообновляемый список с адресами телеметрии: https://a.dove.isdumb.one/list.txt
Сначала я просто добавил эти адреса в адрес-лист и создал правило блокировки.
Но задумался: не будет ли проще добавить этот список в DNS Adlist, чтобы он автоматически обновлялся и блокировался?
Аникей
Подскажите, как лучше заблокировать телеметрию Adobe. У меня есть автообновляемый список с адресами телеметрии: https://a.dove.isdumb.one/list.txt
Сначала я просто добавил эти адреса в адрес-лист и создал правило блокировки.
Но задумался: не будет ли проще добавить этот список в DNS Adlist, чтобы он автоматически обновлялся и блокировался?
Добавить статические днс с нолями
Либо добавить в адрес лист имена доменов, они сами будут резолвиться и обновляться
IIyа
Петр
Проверил, прописал строку в DNS Adlist, все работает. Круто )
IIyа
Подскажите, как лучше заблокировать телеметрию Adobe. У меня есть автообновляемый список с адресами телеметрии: https://a.dove.isdumb.one/list.txt
Сначала я просто добавил эти адреса в адрес-лист и создал правило блокировки.
Но задумался: не будет ли проще добавить этот список в DNS Adlist, чтобы он автоматически обновлялся и блокировался?
Если комп пойдёт мимо микротиковского DNS - будет некомильфо. Учитывайте этот нюанс.
Петр
Если комп пойдёт мимо микротиковского DNS - будет некомильфо. Учитывайте этот нюанс.
Да, недавно узнал об этом. Спасибо
 Dmitry
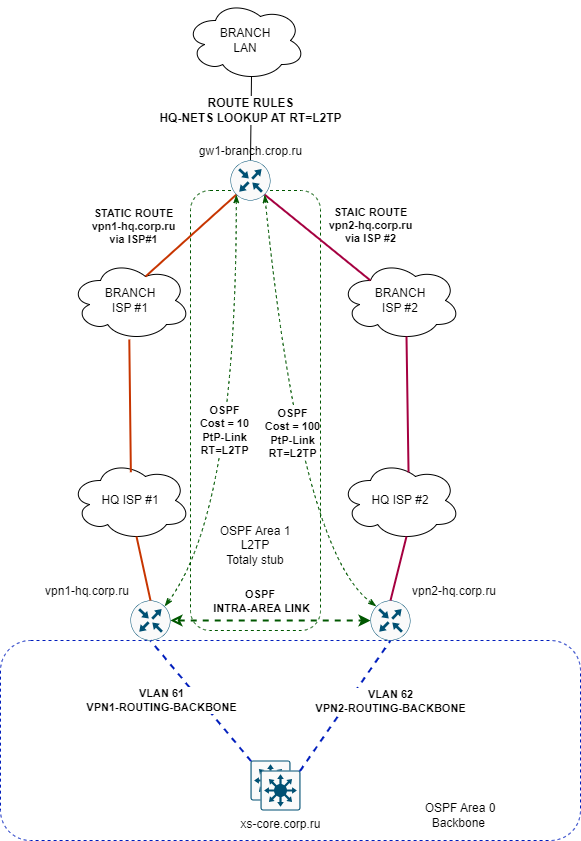
весь смысл во внутреннем линке между маршрутизаторами в Area 1
 config
Подскажите, где косяк может быть. Провайдер завел vpn на 3 порт, для связи с 2 офисами. Я вижу что с интерфейска идет пинг до 1 устройства, прописал нат, но трафик не идет дальше как будто.
По факту с 3 порта нужно слушать нат и перенаправлять на локальный ip
 Maxim
 Dmitry
А в чём таки радость этой схемы? Не могу осознать в понедельник после обеда видимо...
Два провайдера у головного офиса, два провайдера в филиале. Каждый подключен к каждому. Разные косты. Линк между маршрутизаторами
1) в динамической маршрутизации - добавляешь в филиале сетку в OSPF - она тут же распространяется везде;
2) при падении одного из оперторов время переключения на другой составляет 3-и потерянных ping-а
3) можно выключить один из маршрутизаторов в голове и никто ничего не заметит
 Василий
Dmitry
линк между маршрутизаторами в голове в Area1 - нужен чтобы работали cost-ы
Maxim
1) в динамической маршрутизации - добавляешь в филиале сетку в OSPF - она тут же распространяется везде;
2) при падении одного из оперторов время переключения на другой составляет 3-и потерянных ping-а
3) можно выключить один из маршрутизаторов в голове и никто ничего не заметит
У меня схема с GRE, ISP1 филиала, смотрит в сторону ISP1 главного офиса, со вторыми аналогично. Падение одного канала филиал не замечает, по пингам не проверял. Но видимо перестроится также быстро. Добавление сети филиала аналогично увидит вся сеть.
Увидел, что у головы два маршрутизатора. Тут конечно плюс в отказоустойчивости несомненный есть.
Dmitry
У меня схема с GRE, ISP1 филиала, смотрит в сторону ISP1 главного офиса, со вторыми аналогично. Падение одного канала филиал не замечает, по пингам не проверял. Но видимо перестроится также быстро. Добавление сети филиала аналогично увидит вся сеть.
Увидел, что у головы два маршрутизатора. Тут конечно плюс в отказоустойчивости несомненный есть.
в этой схеме у меня их 55 - рисовать GRE туннели, я устаю примерно на 3-м туннеле + это ж еще и адресацию выделять /30 - короче одни страдания.
Maxim
в этой схеме у меня их 55 - рисовать GRE туннели, я устаю примерно на 3-м туннеле + это ж еще и адресацию выделять /30 - короче одни страдания.
ааа... если вопрос только в этом)))
у меня есть концепция именования туннелей и политик, порядок адресации, инструкции для подчинённых и ТП. Просто, доступно понятно. Работает.
P.S. Сейчас 55 GRE туннелей на голове)
Dmitry
ааа... если вопрос только в этом)))
у меня есть концепция именования туннелей и политик, порядок адресации, инструкции для подчинённых и ТП. Просто, доступно понятно. Работает.
P.S. Сейчас 55 GRE туннелей на голове)
а я один на support-е всего этого великолепия.
ну и система именования и вот эти все страшные слова - то же есть.
Dmitry
а еще в вашем GRE не ходит full-size MTU 1500 bytes - а у меня ходит ...
 Руслан
а еще в вашем GRE не ходит full-size MTU 1500 bytes - а у меня ходит ...
у вас туннели l2tp, верно? в них же тоже не 1500 МТУ
Dmitry
у вас туннели l2tp, верно? в них же тоже не 1500 МТУ
https://help.mikrotik.com/docs/spaces/ROS/pages/132350045/MLPPP+over+single+and+multiple+links
Dmitry
у меня over-single link
Luchezarov
У меня есть mikrotik точка доступа cAPGi-5HaxD2HaxD
на которую подключается куча клиентов . Телефоны ноутбуки.
И есть mikcrotik RBmAPL-2nD который должен к нашей сети подключить принтер ricoh
И вот уже много часов не получается настроить.
Подскажите, что как правильно настроить?
mikcrotik RBmAPL-2nD
- к устройству я подключен по MAC
- Отключил на нем dhcp
- Само устройство настроил в режиме Bridge
- Оба интерфейса wlan1 ether1 находятся в бридже
- Wlan1 подключен как station
Maxim
а еще в вашем GRE не ходит full-size MTU 1500 bytes - а у меня ходит ...
Не ходит, 1430 по моему ходит….)))
 Innokentiy
а еще в вашем GRE не ходит full-size MTU 1500 bytes - а у меня ходит ...
ну как ходит… все равно фрагментится, просто с конским оверхедом
Dmitry
ну как ходит… все равно фрагментится, просто с конским оверхедом
Для приложений это выглядит прозрачно - а маршрутизаторы, потерпят :)
Innokentiy
приложениям обычно фиолетово, какой там мту, если на всей сети корректно работают механизмы его обнаружения
Dmitry
приложениям обычно фиолетово, какой там мту, если на всей сети корректно работают механизмы его обнаружения
все это растет из дремучих времен, когда были чудные приложения, которым не было фиолетово.
в прочем, я никого не призываю делать как я - просто опять таки рисовать adjust-mss я не хочу...
Innokentiy
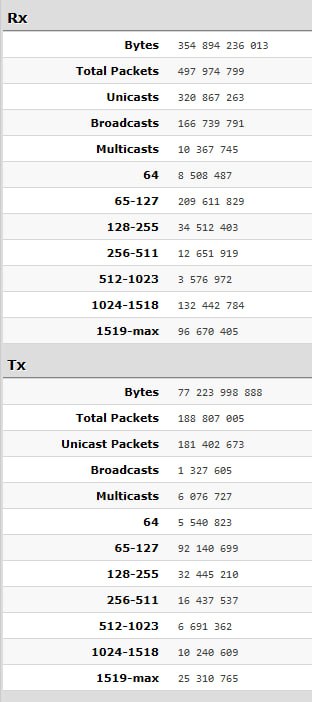
кстати, чот пришло в голову, что конский оверхед там будет не всегда, а иногда (в очень экзотических сценариях) и вовсе будет выигрыш по трафику
Innokentiy
мизерный, но все же
Dmitry
кстати, чот пришло в голову, что конский оверхед там будет не всегда, а иногда (в очень экзотических сценариях) и вовсе будет выигрыш по трафику
я не мерял - с последним расширением полосы - центральный маршрутизатор ССR-1016 пропускает в ЧНН 300 Mbit/s в дуплексе с IPSec при максимальной нагрузке на одно ядро 20%.
С учетом того, что шифорование в скором времени будут делать российсие балалайки - мне его хватит еще очень надолго.
Konstantin
в этой схеме у меня их 55 - рисовать GRE туннели, я устаю примерно на 3-м туннеле + это ж еще и адресацию выделять /30 - короче одни страдания.
Хотел уточнить, в вашем случае OSPF не использует PTP-линки?
Dmitry
Хотел уточнить, в вашем случае OSPF не использует PTP-линки?
Использует - это даже на схеме подписано.
Konstantin
Использует - это даже на схеме подписано.
А, не сразу понял про /30. А теперь с l2tp разобрался.
Dmitry
/30 - ?? Нету на моей схеме такого :)
Konstantin
приложениям обычно фиолетово, какой там мту, если на всей сети корректно работают механизмы его обнаружения
Под этим механизмом видимо понимается отсутствие фильтрации ICMP fragmentation needed, верно?
Innokentiy
ну как минимум
Konstantin
/30 - ?? Нету на моей схеме такого :)
Да, я имел в виду комментарий выше, что не приходится выделять /30. Просто хотел уточнить.
Innokentiy
еще можно adjust-mss сделать, чтобы немного облегчить жизнь tcp
Konstantin
еще можно adjust-mss сделать, чтобы немного облегчить жизнь tcp
Да, я обычно так и делаю, для уменьшения вероятности фрагментации.
Dmitry
Под этим механизмом видимо понимается отсутствие фильтрации ICMP fragmentation needed, верно?
Я уже не помню... Это было что-то для построения отчётов на каком-то Oracle - транспорт udp.
Innokentiy
Да, я обычно так и делаю, для уменьшения вероятности фрагментации.
это правильно, но вообще современные стеки tcp обычно заказывают do not fragment, и если возвращается fragmentation needed, то отправитель откручивает мсс вниз
Konstantin
Скажите, а не доводилось ли вам сталкиваться с такой проблемой когда в процессе IPsec шифрования GRE трафика на CCR появлялся TCP reordering?
Dmitry
Konstantin
это правильно, но вообще современные стеки tcp обычно заказывают do not fragment, и если возвращается fragmentation needed, то отправитель откручивает мсс вниз
Хорошо, когда они при этом ещё и получают максимально допустимое значение MSS. Но я тоже ранее сталкивался с проблемами того, что это работало некорректно в некоторых приложениях, возможно что это уже случалось давно и/или firewall не пропускал такие ICMP из-за адресов или просто не был настроен.
Konstantin
Да, но это тоже бы очень давно.
То есть сейчас проблема оказалась решена, или на загруженных линках люди отказываются от использования EoIP+IPSec с более чем одним ядром?
У меня не так давно на старом CCR1009 пользователи жаловались на более частую потерю связности SQL сессий после включения hardware IPsec. Честно признаюсь, что у меня не нашлось пока времени посмотреть проблему внимательно, но помню, что при каких-то простых тестах вроде быстрого ping, я обнаружил, что получаю ответ далеко не в том порядке каком отправляю ICMP echo-requests. При отключении шифрования проблема вроде бы минимизировалась.
Dmitry
То есть сейчас проблема оказалась решена, или на загруженных линках люди отказываются от использования EoIP+IPSec с более чем одним ядром?
У меня не так давно на старом CCR1009 пользователи жаловались на более частую потерю связности SQL сессий после включения hardware IPsec. Честно признаюсь, что у меня не нашлось пока времени посмотреть проблему внимательно, но помню, что при каких-то простых тестах вроде быстрого ping, я обнаружил, что получаю ответ далеко не в том порядке каком отправляю ICMP echo-requests. При отключении шифрования проблема вроде бы минимизировалась.
При перегрузке происходит reorder IPSec - что тащит за собой все, что внутри.
Мне это не мешает на tcp - ну будет там reorder и что?
bmw
кстати, чот пришло в голову, что конский оверхед там будет не всегда, а иногда (в очень экзотических сценариях) и вовсе будет выигрыш по трафику
 Dmitry
Проблема вроде бы была решена на момент появления long-term 6.x
Konstantin
При перегрузке происходит reorder IPSec - что тащит за собой все, что внутри.
Мне это не мешает на tcp - ну будет там reorder и что?
При перегрузке это имеется в виду, что работа чаще передаётся на другие ядра? По поводу tcp-reorder'инга наверное лишь бы в окно уложиться.
Dmitry
При перегрузке это имеется в виду, что работа чаще передаётся на другие ядра? По поводу tcp-reorder'инга наверное лишь бы в окно уложиться.
Перегрузка полосы пропускания канала через который строится IPSec.
 Евгений
@sa_drug
Вопрос немного не про микротики…
Можно узнать бэст практис?
Хочу мониторинг поменять на заббикс, там есть дефолтные профили, где каждый порт опрашивается каждую минуту.
Вот про этот таймер и хотел спросить, какой тайминг лучше?
Есть старые управляемые длинки, которые не сильно любят, когда из по снмп опрашивают и тихонько начинают чудить. Либо рстп перестраивается, либо в ребут уходят.
Konstantin
Проблема вроде бы была решена на момент появления long-term 6.x
Да, я видел и читал про этому вопросу длинные треды. На этом маршрутизаторе уже давно stable ветка 7.х. Надо будет попробовать вернуть шифрование обратно.
Dmitry
@sa_drug
Вопрос немного не про микротики…
Можно узнать бэст практис?
Хочу мониторинг поменять на заббикс, там есть дефолтные профили, где каждый порт опрашивается каждую минуту.
Вот про этот таймер и хотел спросить, какой тайминг лучше?
Есть старые управляемые длинки, которые не сильно любят, когда из по снмп опрашивают и тихонько начинают чудить. Либо рстп перестраивается, либо в ребут уходят.
Я не использую заббикс. В ребут они не уходят, STP - да перестраивается, но у меня очень быстро.
Который год прошу купить мне Cisco в ядро.
---
Счётчики с выбранных интерфейсов (не всех) я снимаю раз в 60 секунд, все остальное 3600 или ещё реже.