 Sasha


Без срц
 ilemur
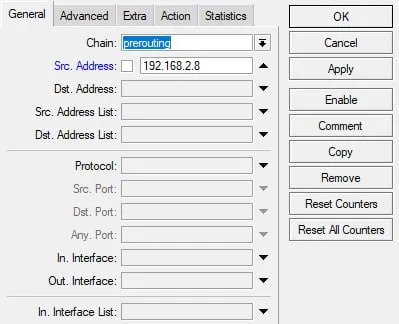
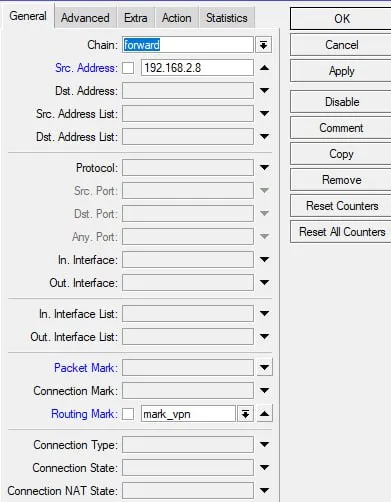
Да в манг делаем конекшн марк. А потом конекшн марк делает марк роутинг
Ну получается все как на скриншотах или что то упустил?
 Sasha
 Sasha
Вам конекшн надо до попадания в роутинг пометить. Иначе они будут шагать в main таблицу.
Sasha
Для примера погуглите схему multiwan
Veronika, приветствуем тебя в профессиональном клубе по интересам. Тема чата – MikroTik и всё с ним связанное.
Соблюдай простые правила, и всё будет хорошо. Прочесть их можно по кнопке ниже.
В целях защиты от спама, ссылки и пересланные сообщения от новых пользователей автоматически удаляются. Ограничение действует первые сутки.
Если вдруг забыл правила, их всегда можно прочитать командой /rules
Незнание правил не освобождает от ответственности.
ilemur
Для примера погуглите схему multiwan
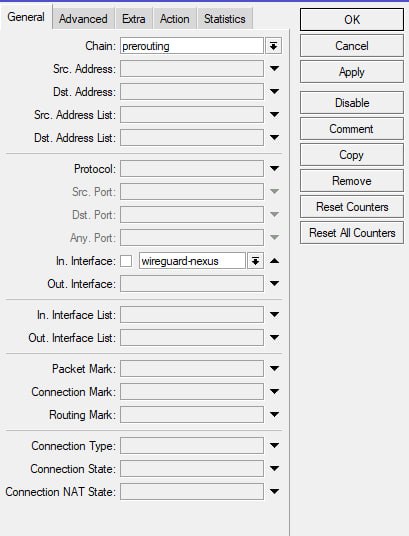
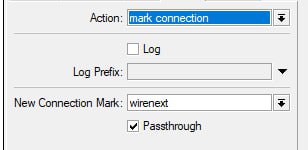
Внимательно просмотрел насколько хватило знаний. Т.е получается добавляем в mangle mark-connection на интерфейс вайргарда?
Sasha
Нет)
Sasha
Вам надо сначала от клиента сделать марк конекшн. Потом эту марк конекшн перевести в марк роут
Sasha
Будет 2 правила
 ilemur
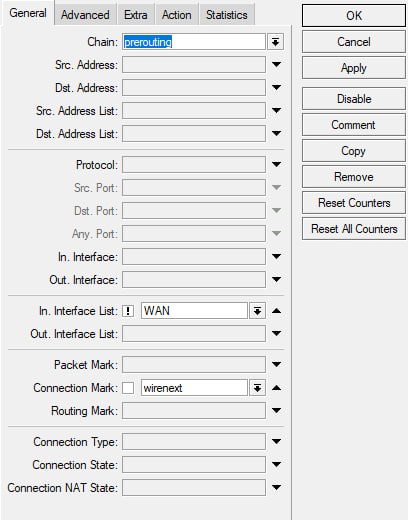 ilemur
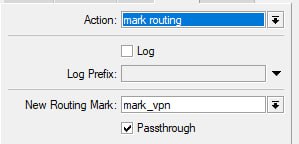 ilemur
Хотя нет так не работает вообще (
Sasha
Да не надо там интерфейс
Sasha
После марк конекшн соеденения уже внутри с меткой
Юрий
Доброго дня, подскажите куда смотреть, канал 800мбит/с, подключен через s-rj01 в роутер 3011, последняя доступная прошивка с ветки long-term. Вопрос в следующем скорость на клиентах выше 300-400мбит/с не поднимается. При этом загрузка процессора роутера 70-80%. Пните в нужную сторону, хочу разобраться в чем проблема. Если подключаться мимо роутера 750мбит/с. То есть провайдер не причем. Подключение обычный Ethernet с статическим адресом.
 Anton
Юрий
На каждом клиенте одновременно?
Да, на любом пк, виндоус/линкус вообще не важно. Подключение проводное. QoS выключено.
Petr
Доброго дня, подскажите куда смотреть, канал 800мбит/с, подключен через s-rj01 в роутер 3011, последняя доступная прошивка с ветки long-term. Вопрос в следующем скорость на клиентах выше 300-400мбит/с не поднимается. При этом загрузка процессора роутера 70-80%. Пните в нужную сторону, хочу разобраться в чем проблема. Если подключаться мимо роутера 750мбит/с. То есть провайдер не причем. Подключение обычный Ethernet с статическим адресом.
Прошивка?
И включен ли fasttrack?
3011 очень сильно поплохело при обновлении на ROS7, без фасттрека он столько скорее всего не прокачает
Юрий
Прошивка?
И включен ли fasttrack?
3011 очень сильно поплохело при обновлении на ROS7, без фасттрека он столько скорее всего не прокачает
На RoS 7 не обновлялся. Ветка Лонг-терм RoS6
Fast track не включал, маркировка пакетов не сработает вроде, если не ошибаюсь. Только начал изучать данную технику. Поэтому возможно нубские вопросы задаю.
Petr
На RoS 7 не обновлялся. Ветка Лонг-терм RoS6
Fast track не включал, маркировка пакетов не сработает вроде, если не ошибаюсь. Только начал изучать данную технику. Поэтому возможно нубские вопросы задаю.
Все правильно понимаете насчет фасттрека. Но стоит проверить-посмотреть
Судя по тестам от самого Микротика: https://mikrotik.com/product/RB3011UiAS-RM#fndtn-testresults
Оно примерно так и есть на 512 байт 25 firewall rules
На 7-ке там все еще хуже
Юрий
Все правильно понимаете насчет фасттрека. Но стоит проверить-посмотреть
Судя по тестам от самого Микротика: https://mikrotik.com/product/RB3011UiAS-RM#fndtn-testresults
Оно примерно так и есть на 512 байт 25 firewall rules
На 7-ке там все еще хуже
Короче надо или с этим просто смирится. Или искать более производительную железку… а жаль, хороший он…
Petr
Короче надо или с этим просто смирится. Или искать более производительную железку… а жаль, хороший он…
+
Или фасттрек, или мигрировать на 5009
3011 прям быстро состарился
Юрий
+
Или фасттрек, или мигрировать на 5009
3011 прям быстро состарился
Ну фасттрек сразу нет… потому как маркировка очень нужна… в любом случае спасибо. Есть еще hEX S, попробую на нем, но он вроде слабее все же чем 3011…
Sasha
Т.е убираю in.interface list?
Да. Надо манглить по срц с марк конекшн.
Потом правило в котором берете конешн Марк и делаете марк роут. А на маршруте в тунель вешается эта марка
Sasha
Ну фасттрек сразу нет… потому как маркировка очень нужна… в любом случае спасибо. Есть еще hEX S, попробую на нем, но он вроде слабее все же чем 3011…
5009 решит все ваши проблемы или l009 он тоже неплох
Vladimir
5009 решит все ваши проблемы или l009 он тоже неплох
5009 или hap ax3 если SFP порт не нужен
L009 не стоит
 Évgeny
Всем привет!
Есть проблемка
Никак не могу завернуть трафик до определенных ресурсов через VPN
Есть вот такие правила:
/ip firewall mangle
add action=mark-connection chain=prerouting comment="from LAN" dst-address-list=route_to_vpn log=yes log-prefix="MC from LAN" new-connection-mark=conn-vpn passthrough=yes
add action=mark-routing chain=prerouting connection-mark=conn-vpn in-interface=!vpn-de log=yes log-prefix="MR (by MC)" new-routing-mark=to-vpn passthrough=no
add action=mark-connection chain=prerouting comment="from VPN" in-interface=vpn-de log=yes log-prefix="MC from VPN" new-connection-mark=conn-vpn passthrough=yes
add action=mark-routing chain=prerouting connection-mark=conn-vpn log=yes log-prefix="MR (by MC out)" new-routing-mark=to-vpn passthrough=no
/ip firewall nat
add action=masquerade chain=srcnat comment="OUT (vpn)" connection-mark=conn-vpn log=yes log-prefix=MASQ out-interface=vpn-de
/ip route
add distance=1 gateway=vpn-de routing-mark=to-vpn
Évgeny
 Denis
Здравствуйте. Подскажите пожалуйста. Настроен dhcp сервер, полученные адреса внес в мейк статик. Этими адресами заполнил адрес-лист. В файрволле создал правило дропа во вне для любых адресов не входящих в адрес-лист. Если вручную на клиенте выставить ip адрес, есть вероятность что все же клиент выйдет в интернет через микрота?
Сергей
Здравствуйте. Подскажите пожалуйста. Настроен dhcp сервер, полученные адреса внес в мейк статик. Этими адресами заполнил адрес-лист. В файрволле создал правило дропа во вне для любых адресов не входящих в адрес-лист. Если вручную на клиенте выставить ip адрес, есть вероятность что все же клиент выйдет в интернет через микрота?
Конечно, если он введет адрес из адрес-листа и не будет конфликта адресов (устройство, для которого изначально предназначен адрес, должно быть отключено от сети)
Denis
Конечно, если он введет адрес из адрес-листа и не будет конфликта адресов (устройство, для которого изначально предназначен адрес, должно быть отключено от сети)
Нет, если введет адрес не из адрес-листа.
Сергей
Либо в другой шлюз может лезть (если такой есть в сети или подключен отдельно к устройству)
Сергей
Но через конкретно этот микротик трафик не пройдет
ilemur
Andrew
Так и сделал. Но увы - 0
все что задумано,сказано и сделано мной в масштабах этого мира плюс-минус ноль )
IIyа
Ну фасттрек сразу нет… потому как маркировка очень нужна… в любом случае спасибо. Есть еще hEX S, попробую на нем, но он вроде слабее все же чем 3011…
Фассттрек можно делать выборочно, хоть 100 правил фасттрека создать.. Просто он несовместим с Queues.
IIyа
Ну фасттрек сразу нет… потому как маркировка очень нужна… в любом случае спасибо. Есть еще hEX S, попробую на нем, но он вроде слабее все же чем 3011…
Более чем в 2 раза по тестам микротика, притом если 3011 перетестировался под ROS7, то его производительность еще ниже.
IIyа
Доброго дня, подскажите куда смотреть, канал 800мбит/с, подключен через s-rj01 в роутер 3011, последняя доступная прошивка с ветки long-term. Вопрос в следующем скорость на клиентах выше 300-400мбит/с не поднимается. При этом загрузка процессора роутера 70-80%. Пните в нужную сторону, хочу разобраться в чем проблема. Если подключаться мимо роутера 750мбит/с. То есть провайдер не причем. Подключение обычный Ethernet с статическим адресом.
И еще, поскольку архитектурно он состоит из 2 свитч чипов, то советую не использовать программный бридж между ними. Киньте объединяющий патчкордик (минус 2 порта) или используйте внешний коммутатор.
IIyа
А так, конечно, RB5009 будет спасением 😁
IIyа
Он в 7 раз производительнее, по опубликованным тестам на сайте Микротика.
IIyа
5009 решит все ваши проблемы или l009 он тоже неплох
L009 фуфло, как и его предшественник. Даже RB3011 в роутинге производительнее этого инженерного чуда 🤣
Sasha
IIyа
Ну это почти он и есть)
я почему то думаю, что для L009 они не будут пилить никаких оптимизаций. Так и останется, интересным, но бесполезным полукоммутатором-полуроутером.
Sasha
Хотя по ценам он не особо то и доступный
Пользователь Элина имеет 1/3 предупреждений, будьте внимательны!
Причина:
Действие Video заблокировано в этом чате.
 makrovirus
 Евгений
Михаил
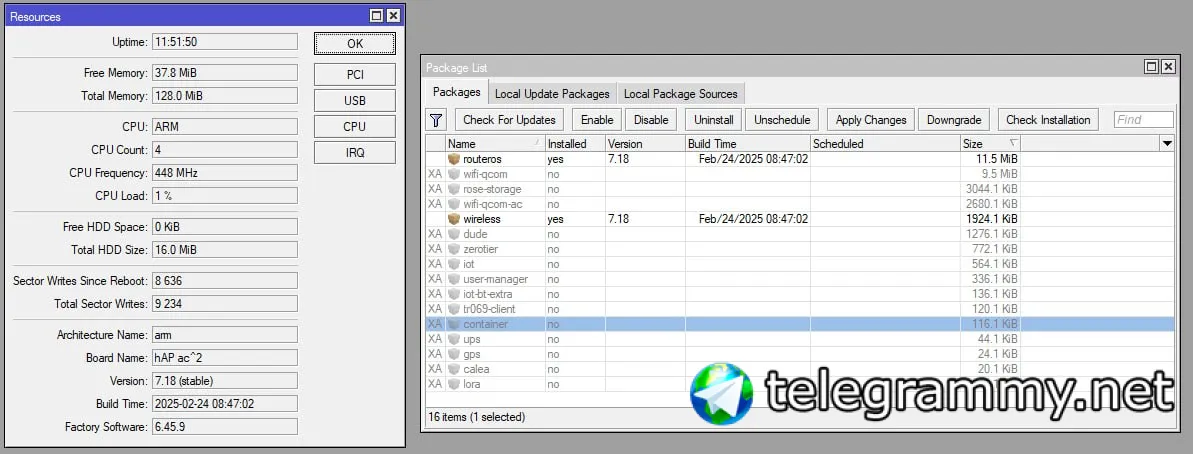
Кто знает как место освободить на микро тике если 16мб места)
nuc
Кто знает как место освободить на микро тике если 16мб места)
Лучший способ купить новый с флешкой побольше
 Ettercap
Кто знает как место освободить на микро тике если 16мб места)
пакет wifi удалить, например.
Михаил
Пакеты нельзя ставить на flash?
 Wasp
Михаил
так его и ставлю
Михаил
и места все равно нету
Михаил
 IIyа
Нетинсталл форматирует диск и соответственно стирает всякий накопившийся мусор.
Ну и потом, аккуратнее с большими адрес-листами, сертификатами, логами-на-диск, и т.п., чтоб не забивать диск.
Михаил
на флешку этот мусор можно сливать?
Михаил
илии только нетинстал?
IIyа
нет, это системные данные там внутри
IIyа
только нетинсталл
 Maxim
Добрый день всем. Вопрос: есть две таблицы маршрутизации. В main по умолчанию маршрут поднимается с тунельным адресом по 32 маске. В gateway - впн interface. Как сделать, чтобы он поднимался и в другой таблице?
Null
Всем стабильных понедельников!
RouterOS 7.18.1 [stable]
What's new in 7.18.1 (2025-Feb-28 13:31):
*) bridge - improved stability in case of configuration error (introduced in v7.15);
*) bridge - show warning instead of causing error when using multicast MAC as admin-mac (introduced in v7.17);
*) cloud - fixed issues when BTH is toggled fast between enable/disable;
*) cloud - improved "BTH Files" web page design;
*) console - fixed issue with files when using scripts (introduced in v7.18);
*) console - improved file add/remove process stability;
*) dhcpv6-relay - clear saved routes on DHCP release;
*) dhcpv6-relay - show client address;
*) disk - add "sector-size" property in print detail;
*) disk - improved stability when formatting crypted partitions;
*) l3hw - remove VLAN tag before VXLAN encapsulation (fixes pvid behavior for bridged VXLAN);
*) lte - fixed modem recovery after firmware upgrade for R11e-LTE modem;
*) lte - fixed Router Advertisement processing issue for AT modems when an APN with "ip-type=ipv6" was configured;
*) ovpn - disable hardware accelerator for GCM on MMIPS CPUs (introduced in v7.18);
*) poe-out - fixed health showing 0V voltage when using PoE-in for RB960;
*) poe-out - upgraded firmware for 802.3at/bt PSE controlled boards (the update will cause brief power interruption to PoE-out interfaces);
*) route - show BGP session name instead of cache-id;
*) switch - improved stability when enabling IGMP snooping with VXLAN (introduced in v7.18);
*) system - improved internal "flash/" prefix handling for different file path related settings;
*) winbox - fixed missing SMB client on non-ROSE devices;
Антон
 Илья
 Dweller
Sasha
кто может напомнить как вылечить Handshake for peer did not complete after 20 attempts, giving up