В закрепе Multiwan
https://t.me/mikrotikclub/326062
Благодарю,ушел изучать.Понимаю что свитч,но сейчас настроен как роутер)
 Alex


 Аникей
Благодарю,ушел изучать.Понимаю что свитч,но сейчас настроен как роутер)
там ничего сложного, на самом деле, нет. Но mangle, мне кажется, этому свичу будет не по силам
Alex
Видел еще инструкцию в которой похожая задача реализована через watchdog, этот вариант мне не подойдет?
 IIyа
Видел еще инструкцию в которой похожая задача реализована через watchdog, этот вариант мне не подойдет?
Ватчдог служит для ребута устройства при возникновении каких-то обстоятельств. В общей практике его применять не нужно.
IIyа
Благодарю,ушел изучать.Понимаю что свитч,но сейчас настроен как роутер)
Нормальный там проц, среднего пошиба. ARM32 x800МГц.
для дуалвана - рекомендую использовать рекурсивные маршруты. Distance автоматически назначаемого маршрута измените в 254 и создайте вручную статические маршруты на шлюзы. Чтобы вытащить IP шлюза из PPPoE используйте скрипт (поместить в соотв. ppp Profile на каждого провайдера)
:delay 2
:local wanISP1gw [/ip route get [find gateway="pppoe-isp1" and distance=0 ] dst-address ]
:local wanISP1gw [:pick $wanISP1gw 0 [:find $wanISP1gw "/"]]
/ip route set [find dst-address=1.1.1.2/32] gateway=$wanISP1gw
/ip route set [find dst-address=8.8.8.8/32] gateway=$wanISP1gw
 Dmitry
Мда... Переключение основной резервный это одна (Карл!) строчка в конфиге pppoe клиента.
Dmitry
Скрипты, mangle, multiwan ....
IIyа
Мда... Переключение основной резервный это одна (Карл!) строчка в конфиге pppoe клиента.
Давайте :) Забыли проплатить, биллинг закрыл выход в интернет, шлюз доступен, соединение активно. Как распознать?
Dmitry
Давайте :) Забыли проплатить, биллинг закрыл выход в интернет, шлюз доступен, соединение активно. Как распознать?
Увидеть картинку "дай денег" на основном провайдыре и отключить его руками?
IIyа
Увидеть картинку "дай денег" на основном провайдыре и отключить его руками?
А провайдер не дает картинок. Что тогда?
IIyа
НУ или деньги есть, а ведутся у провайдера какие-то работы.
Андрей
Всем здравствуйте!
Кто-то замечал, что появились проблемы с протоколом l2tp при использовании на РТК? Пару месяцев назад все работало идеально, недавно заметил, что пропадают пакеты внутри тунеля более 50%, иногда сессия не поднимается совсем. Настроек оборудования не делал, прошивку не обновлял. Куда копать или смириться?) Если ли альтернатива ptp протоколу, чтобы нормально работал с РТК?
 Григорий
всем привет, подскажите как на ARM железке выглядит команда :
Григорий
put [/interface/ovpn-server/server print value-list proplist=name]
Dmitry
А провайдер не дает картинок. Что тогда?
Ок... Хорошо. Но скрипт ваш так себе и если уж и идти в скрипты, то mangle точно можно не использовать.
Григорий
@antonboch1244 оно там не работает
Григорий
вы реакцию поставили))
Григорий
у меня просто нет ARM железяки под рукой , чтобы проверить
Антон
вы реакцию поставили))
Реакция такая так как команда не меняется в зависимости от архитектуры вообще.
Хоть на MIPS, хоть на x86, хоть на ARM, хоть на ARM64.
Если МЕНЯЕТСЯ то это вопросы к MikroTik SIA.
IIyа
Ок... Хорошо. Но скрипт ваш так себе и если уж и идти в скрипты, то mangle точно можно не использовать.
Этот скрипт для того ,чтобы держать адреса шлюзов в активном виде. Потому что рекурсивная маршрутизация не работает с интерфейсами, ей нужны IP-адреса (шлюзов).
Dmitry
Dmitry
Тут есть и мои скрипты.
IIyа
Ну и мангл там не нужен, если требуется только резервирование
IIyа
Всем здравствуйте!
Кто-то замечал, что появились проблемы с протоколом l2tp при использовании на РТК? Пару месяцев назад все работало идеально, недавно заметил, что пропадают пакеты внутри тунеля более 50%, иногда сессия не поднимается совсем. Настроек оборудования не делал, прошивку не обновлял. Куда копать или смириться?) Если ли альтернатива ptp протоколу, чтобы нормально работал с РТК?
IPsec, L2tp/IPsec, SSTP, уйти на другого провайдера..
Андрей
IPsec, L2tp/IPsec, SSTP, уйти на другого провайдера..
Спасибо, к сожалению уйти нет возможности
IIyа
Как вариант взять услугу виртуальной частной сети (для юрлиц)
Михаил
Всем здравствуйте!
Кто-то замечал, что появились проблемы с протоколом l2tp при использовании на РТК? Пару месяцев назад все работало идеально, недавно заметил, что пропадают пакеты внутри тунеля более 50%, иногда сессия не поднимается совсем. Настроек оборудования не делал, прошивку не обновлял. Куда копать или смириться?) Если ли альтернатива ptp протоколу, чтобы нормально работал с РТК?
писали письмо, добавили в вайтлист , то ли они, то ли РКН
Alex
Мда... Переключение основной резервный это одна (Карл!) строчка в конфиге pppoe клиента.
Можно подробнее? Про строчку, или ссылку на ман?
 Михал Палыч
https://github.com/MetaCubeX/meta-rules-dat/blob/sing/geo/geosite/redis.json
Михал Палыч
Домены для хождения можно брать тут
Pol
В бридж добавь их
Добавлял. Capsman не управляет и переключение между точками плохоє. Плюс один раз видело два раза точку с моим наданим именем
Denis
Добрый всем. Плиз подскажите. ЛВС за микротом - хочу попасть в нее. На микроте поднят впн, при подключении впн интерфейс помещается в интерфейс-лист VPN. Файрволл отключен. Пробую подключиться с вин. Веб-интерфейс микрота открывается по локальному IP, но ресурсы в той же подсети что и микрот не открываются. Я что-то не донастроил? Благодарю.
Petr
Добрый всем. Плиз подскажите. ЛВС за микротом - хочу попасть в нее. На микроте поднят впн, при подключении впн интерфейс помещается в интерфейс-лист VPN. Файрволл отключен. Пробую подключиться с вин. Веб-интерфейс микрота открывается по локальному IP, но ресурсы в той же подсети что и микрот не открываются. Я что-то не донастроил? Благодарю.
Маршрут в сеть за микротиком на клиенте ВПН есть?
Petr
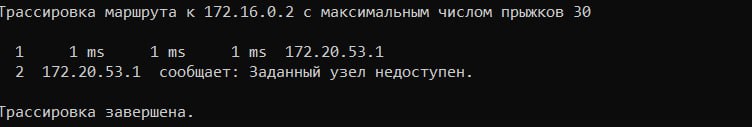 Denis
Ну тогда либо обратный маршрут (если микротик не default gw), либо, все же firewall. На том ПК, который пингуется его не может случайно быть?
172.16.0.2 - это управляемый коммутатор, без fw.
Denis
Ну тогда либо обратный маршрут (если микротик не default gw), либо, все же firewall. На том ПК, который пингуется его не может случайно быть?
Вланы не могут помешать? Влан с id 1 - с ip 172.16.0.1/24 - менеджмент влан.
Petr
Вланы не могут помешать? Влан с id 1 - с ip 172.16.0.1/24 - менеджмент влан.
Ну если у микротика есть адрес в этом vlan - то не должны. Если vrf какого-то там нет
Denis
Ну если у микротика есть адрес в этом vlan - то не должны. Если vrf какого-то там нет
езернет2 - транковый порт
Denis
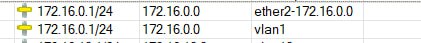 Petr
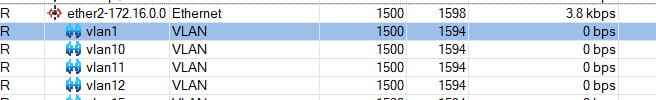 Petr
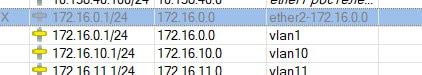 Denis
А зачем у вас 2 одинаковых ip на разных интерфейсах?
Микротик такого не умеет, отсюда и проблемы
Он не знает, в какой интерфейс отправить пакет в эту сеть
Отключил ip на транковом. Все так же 17.16.0.2 не открывается.
Petr
Отключил ip на транковом. Все так же 17.16.0.2 не открывается.
А на 172.16.0.2 default gw - 172.16.0.1?
Petr
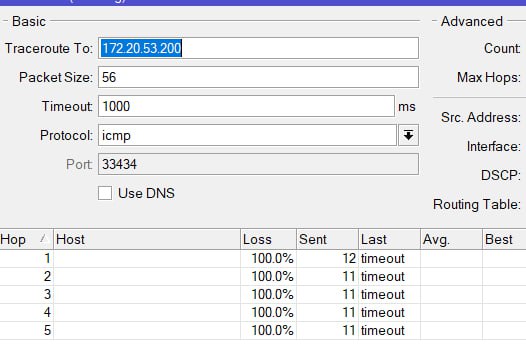
 IIyа
Добрый всем. Плиз подскажите. ЛВС за микротом - хочу попасть в нее. На микроте поднят впн, при подключении впн интерфейс помещается в интерфейс-лист VPN. Файрволл отключен. Пробую подключиться с вин. Веб-интерфейс микрота открывается по локальному IP, но ресурсы в той же подсети что и микрот не открываются. Я что-то не донастроил? Благодарю.
Выдайте удаленному клиенту IP из пространства адресов LAN (и зарезервируйте в DHCP), на интерфейсе Bridge-LAN (или какой у вас) включите режим ARP=ProxyARP. Возможно, понадобится прописать маршрут к IP-удаленного клиента со шлюзом - его впн-интерфейсом.
Таким образом удаленный клиент сможет присутствовать внутри локальной сети, как локальный клиент.
Алексей
Alexander_S
Что за скрипт не подскажете?
https://gist.github.com/httpsx/76a98ea28e6f3a4ffc947e768c0b6c01
Denis
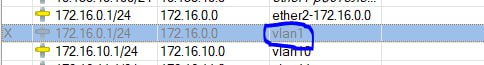
Добрый. Плиз подскажите, как менеджмент влан настроить. Два микрота: микрот1 - главный маршрутизатор, езернет порт одновременно и транковый и аксесс (установлен дхцп, сеть 172.16.0.0/24) порт. Через этот транк проходит и vlan с id1. Далее несколько коммутаторов, которые тоже пропускают vlan1. В последнем коммутаторе порт, смотрящий в микрот2 (АС2) тоже транк. Пропускает vlan1 и еще пару вланов. На микрот2 заведены 3 интерфейса вланов: vlan1, vlan10, vlan20. Мне нужно, чтобы сам микрот2 получил ip из подсети 172.16.0.0/24. Подкиньте плиз направление, а дальше я сам уже. Благодарю
IIyа
Добрый. Плиз подскажите, как менеджмент влан настроить. Два микрота: микрот1 - главный маршрутизатор, езернет порт одновременно и транковый и аксесс (установлен дхцп, сеть 172.16.0.0/24) порт. Через этот транк проходит и vlan с id1. Далее несколько коммутаторов, которые тоже пропускают vlan1. В последнем коммутаторе порт, смотрящий в микрот2 (АС2) тоже транк. Пропускает vlan1 и еще пару вланов. На микрот2 заведены 3 интерфейса вланов: vlan1, vlan10, vlan20. Мне нужно, чтобы сам микрот2 получил ip из подсети 172.16.0.0/24. Подкиньте плиз направление, а дальше я сам уже. Благодарю
Пропишите IP-адрес и поднимайте отдельный DHCP-сервер на Микротике1 на VLAN1 интерфейсе
Denis
Пропишите IP-адрес и поднимайте отдельный DHCP-сервер на Микротике1 на VLAN1 интерфейсе
 IIyа
Denis
IIyа
Там только коммутаторы? настраивайте на них MAnagement VLAN ID=1
Denis
Там только коммутаторы? настраивайте на них MAnagement VLAN ID=1
На данном этапе только коммутаторы.
Влан с id1 на всех коммутаторах настроен.
IIyа
Помимо настроенного VLAN-а, нужно включить функцию Management VLAN на коммутаторе, тогда он будет доступен через этот VLAN.
 Евгений
Denis
Не надо на микроте делать vlan1, просто на интерфейс.
Там и так дефолтом влан1
Т.е вообще можно интерфейс влан с id1 удалить?
IIyа
И забыть про management VLAN 😂🕺🕺🕺
 Maxim
Имеем два роутера: 951G с 6.49.17 и hap ax3(ещё не включал, но подозреваю что там уже ROS7). На 951 помимо всего настроен ikev2. Вопрос: перенесется ли бинарник с 951 на hap? Помнится, что так не рекомендуется делать. И если бинарник все таки можно, то переедет ли ikev2 вместе с сертификатами в работоспособности? Или так не сработает и придётся заново настраивать ikev2, а переносить лучше через rsc
Maxim
Понятное дело что 951G сначала обновить до версии hap
Maxim
Вопрос именно в безболезненном переезде
IIyа
Имеем два роутера: 951G с 6.49.17 и hap ax3(ещё не включал, но подозреваю что там уже ROS7). На 951 помимо всего настроен ikev2. Вопрос: перенесется ли бинарник с 951 на hap? Помнится, что так не рекомендуется делать. И если бинарник все таки можно, то переедет ли ikev2 вместе с сертификатами в работоспособности? Или так не сработает и придётся заново настраивать ikev2, а переносить лучше через rsc
Конечно там ROS7 😁
Бинарник не переносите, он предназначен для бэкапа и развертывания на той же самой железке. Сделайте /export и переносите небольшими частями, сверяя, что настройки применяются. Сертификаты придётся устанавливать заново. Так вы обезопасите себя от возможных глюков в дальнейшей работе роутера.
Maxim
Так и думал. Просто решил уточнить, мало ли что изменилось
Maxim
Слышал версию что если одинаковое количество портов то вроде как возможно
IIyа
Не, Бинарник-то накатить можно. Но вот потом наверняка будут всякие разные мелкие неприятные сюрпризы