пробовал
подключал со свича устройство в порт - интернет есть
менял кабеля
ставил другой свич
я думаю, что в свич идёт интернет, но мб там на 2 устройста даётся 1 ip? просто нигде ещё не нашёл ситуаций как у меня
Если один и тот же ПК с микрота работает, а через свич уже не работает…
То, либо свич, либо 100/1000мбит на интерфейсе прибиты и какое-то устройство/провод не соответствует.
 Евгений


 Юрий
тэкс, была ошибка по фрейду :) ахахаха
в общем цепь подключения:
УЖЕ РАБОТАЕТ:
роутер (мост) — Wi-Fi роутер Mikrotik hAP ac2 — свич
Было:
роутер (мост) — Wi-Fi роутер Mikrotik hAP ac2 — свич Wi-Fi роутер Mikrotik hAP lite
И вот в варианте 2 hap lite не давал интернет т.к. видимо что-то недополучал
 Алексей
Очень странная запутанная схема
Алексей
Может быть hap lite был неправильно сконфигурирован?
Евгений
А может он не свич? )))
Юрий
А может он не свич? )))
дааааааааааа
мне изначально сказали, что Mikrotik hAP lite - свич
я привёз дешёвую альтернативу и всё заработало
потом начал гуглить что за старый свич, а это Mikrotik hAP lite
 Sasha
Народ. Тут кто то глюк с wg ловил интересный? 5009 7.16.2 когда что то делаешь в списке пиров то после этого пир 0 не хочет цеплятся. Сижу и не понимаю что за прикол
Юрий
Всё началось с того, что схема была следующая:
МОДЕМ HUAWEI давал провода на устройства + на Mikrotik hAP lite и всё работало, но сеть иногда ложилась, т.к. хуавей уходил в ребут
я нашёл на полке у себя Mikrotik hAP ac2 и решил из хуавея сделать тупо мост, т.к. там оптоволокно
и по итогу сеть была:
роутер (мост) — Mikrotik hAP ac2 — Mikrotik hAP lite
и в этой цепи у hAP lite небыло интернета
Юрий
Неправильно настроен hap lite
кст до этого он каким-то боком работал... сейчас подключусь к нему, чтобы проверить в чем там прикол
Юрий
мб принимает определённый ip
Юрий
Неправильно настроен hap lite
по итогу даже настройки не посмотреть, т.к. там пароль стоит и никто не знает кто настраивал до этого :)
 ░▒▓ТрезвыйЕжик▓▒░
по итогу даже настройки не посмотреть, т.к. там пароль стоит и никто не знает кто настраивал до этого :)
сбросить, настроить заного так как вам надо))
 Андрей
Хочу избавиться от гемора. Нужно 4-6 машин всего авторизовывать как одну.
Так сейчас и есть из-за ната, только это вся школа.
Не нужно imho. Выкиньте их в отдельный vlan и требуйте под него от ростелека сеть с маской /25 . В идеале - класс c.
Sasha
 Роман
Коллеги, всем добра!
Помогите решить проблему со статическим интерфейсом l2tp server binding:
Имеется vpn сервер l2tp/ipsec в головном офисе, к нему подключены 2 офиса (клиенты site-to-site)
Иногда отваливается l2tp-клиент, при повторном подключении созданный для него l2tp-server-binding не работает.
Создается динамический интерфейс, маршрутизация между офисами перестает работать.
В настройках l2tp профиля ставил Only one, динамический теперь не создается, но и маршруты не работают после отвала клиента.
Сегодня помогло отключение only one, создался динамический, потом создал статический и все заработало, временно...
Есть способы, как это пофиксить (может скриптом)?
Из всех рекомендаций в чате это только включение опции only one
Буду очень благодарен за любую информацию
Алексей
Всё точно так.
На 5 ГГц у меня чистый эфир. Мало устройств, плюс стены хорошо экранируют.
На 2.4 полнейшая каша. Места нет.
Кстати эти цифры 360/520 это максимум, который я увидел. Это рисует Windows в свойствах подключения.
А по факту я не получил более 30 мб/с, а это 240 Мбит.
Проверял штатной тулзой Микрота, забыл название, аналог iperf.
И ещё вторая проверка простым копированием по сети фильма. На всякий случай так сказать.
То есть Винда рисует 520, типа линк вот такой, а фактическая скорость в 2 раза ниже оказывается.
А хочется поболее 200 Мбит реальных.
Может конечно карточка intel ax211 не тащит, но по описанию вроде бы должна.
Ну что же. Провёл ещё эксперименты.
hap ac2, эфир чистый на 5 ГГц.
Канальная скорость просто индикатор - не будут писать.
А вот скорость передачи данных такая.
Ноут с картой AX211
Через деревянную дверь не более 20 Мбайт/с.
Стоя прямо рядом с роутером удалось получить 40 Мбайт/с.
Это всё на 802.11ac
Вывод напрашивается сам. Поставить в комнату точку доступа 802.11ax.
Правильно ли я понимаю, что если брать Юбик, то Capsman не настроить, т.к. разные устройства?
Ну типа контроллер hap ac2 не будет работать с U6+
Или это не так?
И какую тогда брать? Cap ax?
Алексей
Коллеги, всем добра!
Помогите решить проблему со статическим интерфейсом l2tp server binding:
Имеется vpn сервер l2tp/ipsec в головном офисе, к нему подключены 2 офиса (клиенты site-to-site)
Иногда отваливается l2tp-клиент, при повторном подключении созданный для него l2tp-server-binding не работает.
Создается динамический интерфейс, маршрутизация между офисами перестает работать.
В настройках l2tp профиля ставил Only one, динамический теперь не создается, но и маршруты не работают после отвала клиента.
Сегодня помогло отключение only one, создался динамический, потом создал статический и все заработало, временно...
Есть способы, как это пофиксить (может скриптом)?
Из всех рекомендаций в чате это только включение опции only one
Буду очень благодарен за любую информацию
Я могу лишь общий ответ дать.
Множество раз делал L2TP по инструкциям из интернета.
Общее понимание они дают, только везде какие-то косяки. Работает через жопу, постоянные траблы с отвалом интерфейса.
В итоге вышел на официальную инструкцию Микрота - сделал как там написано - вуаля!
Только там написано очень сухо, нужно прям каждую букву читать внимательно и вникать. Там воды нет.
 Владимир
/rules
 Innokentiy
Я могу лишь общий ответ дать.
Множество раз делал L2TP по инструкциям из интернета.
Общее понимание они дают, только везде какие-то косяки. Работает через жопу, постоянные траблы с отвалом интерфейса.
В итоге вышел на официальную инструкцию Микрота - сделал как там написано - вуаля!
Только там написано очень сухо, нужно прям каждую букву читать внимательно и вникать. Там воды нет.
Пользователь Алексей имеет 1/3 предупреждений, будьте внимательны!
Причина:
обсценная лексика
Bomberman
Доброго дня всем.
Есть такой вопрос.
У меня в квартире настроен CAPsMAN.
Как запретить устройству цепляться за точку, которая дальше от него?
 Аникей
Доброго дня всем.
Есть такой вопрос.
У меня в квартире настроен CAPsMAN.
Как запретить устройству цепляться за точку, которая дальше от него?
если речь про то, к какой точке подключится смартфон, то это решает смартфон.
Можно ACL настроить, чтобы при низком сигнале смартфон получил запрос на отключение, и тогда, если этот месье соизволит, он переподключится к ближайшей точке. Но зная клиентские устройства, смартфон может захотеть подключиться снова к дальней. Не редкость
 Maxim
Коллеги, в Firewall есть матчер: IPsec Policy in:ipsec
Этот матчер проверяет наличие созданных политик IPSec и адресов в них. Но я так понимаю, что не обращает внимание на то включена ли политика....
Т.е. наличие созданной но выключенной политики пропустит пакет.
Как сделать правило, запрещающее подключение GRE туннеля без созданной и включенной политики IPSec?
 Руслан
Доброго дня всем.
Есть такой вопрос.
У меня в квартире настроен CAPsMAN.
Как запретить устройству цепляться за точку, которая дальше от него?
/caps-man access-list
add action=reject allow-signal-out-of-range=10s disabled=no interface=2.4-MikroTik-1 mac-address=00:00:AD:AD:AD:AD ssid-regexp=""
тут можно изголяться двумя вариантами:
1. сделать ровно столько правил, сколько инретфейсов в капсмане
2. сделать разрешающее на нужный интерфейс, и далее запрещающее правило.
Ну и естественно ваше устройство не должно менять свой мак адрес.
Ну и естественно на этом устройстве будут проблемы
Aлeкcaндp
/rules@MissRose_bot
Эмиль
Всем привет! У меня есть микротик на котором настроен сстп сервер и мой на котором сстп клиент добавлен. Я хочу сделать так, чтобы трафик для наших любимых-заблокированных сервисов шёл через него,а всё остальное через провайдера.
Для этого я сделал:
Маршруты с различным списков адресов с пометкой
Правило Mangle с листом "services" и с пометкой на сстп
адрес листы
и всё подобное
И например при трассировке айпи адреса, который я указал с пометкой для сстп - идёт первым делом через провайдера, а внутренний пул адресов сстп не затрагивается
Сстп рабочий, проверял отдельно
Что можно ещё изменить ? Заранее спасибо
Sergey
Vladimir
/rules@MissRose_bot
Эмиль
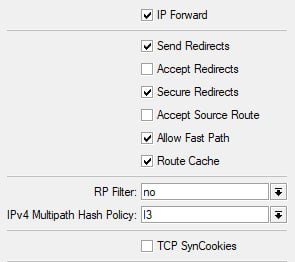
фасттрак включен? как маркируете? РОС какая? покажите /ip fi ma pr
chain=prerouting action=mark-routing new-routing-mark=SSTP-Route passthrough=yes
dst-address-list=services
ros 7.16.2
hap ax2
Эмиль
теперь почему-то браузер вообще перестал работать 🥲
 Sergey
chain=prerouting action=mark-routing new-routing-mark=SSTP-Route passthrough=yes
dst-address-list=services
ros 7.16.2
hap ax2
грешу на фасттрак, маршрутизация верно настроена? маскарад на sstp-out есть?
Эмиль
грешу на фасттрак, маршрутизация верно настроена? маскарад на sstp-out есть?
Хм, маскарад у меня только на ether1 , может в этом и есть беда ?
Sergey
не думаю, но маскарад поставить нужно
 Vladimir
В ros7 capsman теперь во вкладке wi-fi? При обновлении как понимаю все настройки capsman слетают?
Petr
В ros7 capsman теперь во вкладке wi-fi? При обновлении как понимаю все настройки capsman слетают?
Слетают при переходе на новые драйвера (qcom/qcom-ac). Вкладка wifi - для них
если именно обновиться с ros6, то останется пакет wireless и все его настройки
Vladimir
Слетают при переходе на новые драйвера (qcom/qcom-ac). Вкладка wifi - для них
если именно обновиться с ros6, то останется пакет wireless и все его настройки
обновлял hex, на котором был capsman, теперь его вкладки нет, и wi-fi упал. :) ну и отдельного пакета wireless нет, только routeros
Petr
обновлял hex, на котором был capsman, теперь его вкладки нет, и wi-fi упал. :) ну и отдельного пакета wireless нет, только routeros
Тогда нужно доставить пакет wireless, настройки вернутся (у меня возвращались)
только версию проверьте, а то там до 7.12.1 включительно был единый пакет, разделили потом
То есть вообще, по идее, совсем правильный вариант апгрейда роутера с capsman но без wifi такой:
6.xx -> system/update/upgrade -> 7.12.1
дальше руками закинуть пакеты ros и wireless последней версии
Железки с wifi можно просто еще раз штатно обновить, лни сами подтянут
Vladimir
Тогда нужно доставить пакет wireless, настройки вернутся (у меня возвращались)
только версию проверьте, а то там до 7.12.1 включительно был единый пакет, разделили потом
То есть вообще, по идее, совсем правильный вариант апгрейда роутера с capsman но без wifi такой:
6.xx -> system/update/upgrade -> 7.12.1
дальше руками закинуть пакеты ros и wireless последней версии
Железки с wifi можно просто еще раз штатно обновить, лни сами подтянут
да, доставил wireless и capsmann с настройками вернулся. теперь чтобы поднялся wi-fi нужно обновить точки до 7-ой версии и на них пакет wireless?
Petr
да, доставил wireless и capsmann с настройками вернулся. теперь чтобы поднялся wi-fi нужно обновить точки до 7-ой версии и на них пакет wireless?
Вообще в теории он и 6-ые точки наверное может контроллить, но я не проверял
так что да. Точки можно просто обновить два раза, они сами все подтянуть должны
Vladimir
Вообще в теории он и 6-ые точки наверное может контроллить, но я не проверял
так что да. Точки можно просто обновить два раза, они сами все подтянуть должны
похоже что нет. radio перезагружается на точках, а на точках обновлять можно только до 7.12.1?
Petr
похоже что нет. radio перезагружается на точках, а на точках обновлять можно только до 7.12.1?
Нет, можно (да и нужно) и выше. Мне привычнее когда контроллер и точки совпадают по верси
Sasha
Sasha
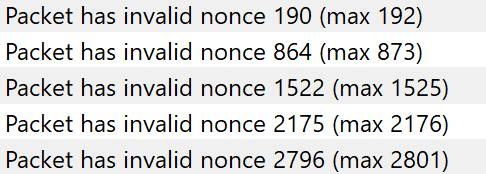
И 3 клиента всегда в логе с ошибкой handshake хотя они не подключены и это iPhone ipad и mac
 Sergey 🌵
Коллеги, подскажите пожалуйста, повесил IP на Vlan, VLAN на бридж, к бриджу порты езренетные. И все красиво было, 6я ROUter OS. Работало пару лет и тут бабах, upload клиентов 4 мегабит на всех стал. Потерь нет нигде. Перепроверил все. В какой-то момент скинул VLAN с бриджа и привязал на интерфейс. А потом обратно. и все исправилось. Подумал баг прошивки. Обновился на последнюю 6ку, потом на 7.12 потом на последнюю 7ку. И БАГ остался.
Выкинул бридж повесил IP антагом на интерфейс. Все работает. Сижу вот и думаю а куда "правильно" вешать IP чтобы такого не случалась. Схема ip-vlan-bridge работает на десятках роутеров ccr1036 ccr2004 и все нормуль, а тут раз и фигня, которую неделю искал.
Sergey 🌵
Цпу?
Что за железка то? Явно не 1036/2004
CCR1009-7G-1C , сразу не написал, не помнил. Очень странная история :( tilegx
Евгений
Коллеги, подскажите пожалуйста, повесил IP на Vlan, VLAN на бридж, к бриджу порты езренетные. И все красиво было, 6я ROUter OS. Работало пару лет и тут бабах, upload клиентов 4 мегабит на всех стал. Потерь нет нигде. Перепроверил все. В какой-то момент скинул VLAN с бриджа и привязал на интерфейс. А потом обратно. и все исправилось. Подумал баг прошивки. Обновился на последнюю 6ку, потом на 7.12 потом на последнюю 7ку. И БАГ остался.
Выкинул бридж повесил IP антагом на интерфейс. Все работает. Сижу вот и думаю а куда "правильно" вешать IP чтобы такого не случалась. Схема ip-vlan-bridge работает на десятках роутеров ccr1036 ccr2004 и все нормуль, а тут раз и фигня, которую неделю искал.
Да по идее все норм.
Влан либо на бридж, либо на интерфейс. В зависимости от ситуации - бридж софтовый.
 Maxim
ip 10.X.255.2-254
шлюз 10.X.225.1
mask 255.255.255.0
Ну и их ДНС и прокси.
Сейчас так, видимо
Нет, какое-то оборудование поставили в шкаф, заходит оптика, а что там не вскрывали.
Походу сейчас через Госуслуги всё рулится
Очень похоже на работу через випнет координатор в сетях Минздрава
Руслан
Очень похоже на работу через випнет координатор в сетях Минздрава
оох вспомнилась первая работа, в поликлинике👨💻🏃♂️🤢🤮😁
Дмитрий
приветствую всех.
тестил кто пропускную способность на "ах2" ?
почему то не могу поднять скорость по кабелю выше 800мбит в секунду.
как до самого роутера, так и между 2 узлами в сети.
Александр
приветствую всех.
тестил кто пропускную способность на "ах2" ?
почему то не могу поднять скорость по кабелю выше 800мбит в секунду.
как до самого роутера, так и между 2 узлами в сети.
1. Как тестируете?
2. Размер пакетов при тестировании какой?
Дмитрий
1. https://openspeedtest.com/selfhosted-speedtest  ( не знаю)
1. Bandwidth test (1460)
Евгений
Дмитрий
бэндвич: между роутером и пк. между двумя пк
опенспедтест: между двумя пк
Евгений
бэндвич: между роутером и пк. между двумя пк
опенспедтест: между двумя пк
Так делать не надо.
Тут скорее цпу роутера тестируется, а не пропускная способность.
Попробуйте iperf
И посмотрите на цпу на роутере во время тестов
Дмитрий
ок. проверю
Дмитрий
но бэндвич между пк и пк тоже проц грузит роутера
Евгений
но бэндвич между пк и пк тоже проц грузит роутера
На 100%?
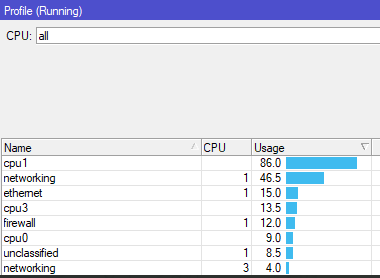
Отключите фаер, повторите тест. Или посмотрите что именно грузит проц
Tools - profile
Сам profile тоже делает нагрузку
Дмитрий
 Дмитрий
Denis
Добрый. Плиз подскажите. Микрот hap ac2 в режиме точки доступа. Сеть с вланами. Хочу на нем использовать 3 влана. Влан с id 1 - менеджмент, доступ по Л3 к самому микроту. Влан 2 - сеть вифи1 и влан 3 - сеть вифи2. Соответственно эти вланы на портах коммутаторов и маршрутизатора в наличии. На маршрутизаторе для этих вланов назначены адреса, подняты dhcp серверы.
1. Как я понял, для вланов по вифи достаточно в настройках интерфейса установить Vlan mode: use tag, vlan id - номера 2 и 3. Я верно понимаю?
2. Для влана с id 1 нужно в интерфейсах завести влан 1, прикрепить его к езернет интерфейсу, смотрящего в коммутатор. Я верно рассуждаю?
благодарю
Milana, приветствуем тебя в профессиональном клубе по интересам. Тема чата – MikroTik и всё с ним связанное.
Соблюдай простые правила, и всё будет хорошо. Прочесть их можно по кнопке ниже.
В целях защиты от спама, ссылки и пересланные сообщения от новых пользователей автоматически удаляются. Ограничение действует первые сутки.
Если вдруг забыл правила, их всегда можно прочитать командой /rules
Незнание правил не освобождает от ответственности.
Евгений
 André
Коллеги добрый вечер. Подскажите пожалуйста возможна ли связка crs328 и cap ax, где менеджером капсман выступает crs? Какие пакеты должны быть установлены на обоих устройствах. Спасибо.
░▒▓ТрезвыйЕжик▓▒░
░▒▓ТрезвыйЕжик▓▒░
Коллеги добрый вечер. Подскажите пожалуйста возможна ли связка crs328 и cap ax, где менеджером капсман выступает crs? Какие пакеты должны быть установлены на обоих устройствах. Спасибо.
Лучше на капе поднимите контроллер если он вам так нужен
André
Лучше на капе поднимите контроллер если он вам так нужен
Благодарю. Верно ли, что идея плохая потому что 328 в большей степени коммутатор?
░▒▓ТрезвыйЕжик▓▒░
IIyа
Подскажите в mikrotik можно реализовать port based security. За портом 1 ip адрес.
Можно. Разными способами, смотря что именно надо.
André
Можно. Разными способами, смотря что именно надо.
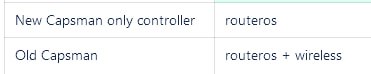
На crs установлен пакет wireless на cap ax пакет wifi-qcom, если отбросить настройки фаервола, и принять что все разрешено, точка не может получить конфигурацию с crs. Нужно и возможно ли установить тот же q-com на crs? Интересуют именно начальные необходимые действия, перед тем как собирать конфигурацию. Спасибо. Оба устройства 7.16.2.
IIyа
На crs установлен пакет wireless на cap ax пакет wifi-qcom, если отбросить настройки фаервола, и принять что все разрешено, точка не может получить конфигурацию с crs. Нужно и возможно ли установить тот же q-com на crs? Интересуют именно начальные необходимые действия, перед тем как собирать конфигурацию. Спасибо. Оба устройства 7.16.2.
 André
Инсталяция не моя, просто перед фактом поставили) потом сказали точек будет больше. Благодарю!
IIyа
Ну что же. Провёл ещё эксперименты.
hap ac2, эфир чистый на 5 ГГц.
Канальная скорость просто индикатор - не будут писать.
А вот скорость передачи данных такая.
Ноут с картой AX211
Через деревянную дверь не более 20 Мбайт/с.
Стоя прямо рядом с роутером удалось получить 40 Мбайт/с.
Это всё на 802.11ac
Вывод напрашивается сам. Поставить в комнату точку доступа 802.11ax.
Правильно ли я понимаю, что если брать Юбик, то Capsman не настроить, т.к. разные устройства?
Ну типа контроллер hap ac2 не будет работать с U6+
Или это не так?
И какую тогда брать? Cap ax?
Конечно юбик под микротиковский капсман не встанет. У юбиков свой контроллер сети (некоторые точки без него вообще не работают), либо "на палке", либо программный, часть оборудование несовместима между собой. Но вайфай они пилят довольно хорошо, штат разработчиков поболе, чем у микротика, даже собственные ASIC-и вроде есть.. Если вам прям ултимативно надо скоростной вайфай, имеет смысл попробовать.