Да там операторы сидят которые падения линка принимают за повреждение оптоволокна. Эххх
Может что-то с медиаконвертером?
 ‡ Serg ‡

 Георгий
Может что-то с медиаконвертером?
У меня установлен Huawei HG8310M который даже в дхцп не умеет, а за ним микротик, но там я не вижу проблем наблюдал в момент проблемы, он продолжает работать как будто ничего и не произошло
‡ Serg ‡
У меня установлен Huawei HG8310M который даже в дхцп не умеет, а за ним микротик, но там я не вижу проблем наблюдал в момент проблемы, он продолжает работать как будто ничего и не произошло
Ошибка в логах Микротика? Если "Да" - пинай провайдера.
Георгий
Ошибка в логах Микротика? Если "Да" - пинай провайдера.
Да, в логах микротика. Понял, спасибо. Буду пытаться.
IIyа
Всем привет. Подскажите можно ли как-то победить проблему с продлением времени аренды ip. Поставил микротик hap ax2 и теперь ровно каждые 30 минут ловлю dhcp-client on ether1 lost IP address XX.XX.XX.XX - lease stopped locally, дальше падение\поднятие линка и снова 30 минут нормальной работы.
Линк вообще падать не должен, от работы DHCP это не зависит.
А вот наоборот - как раз таки да. Линк падает, интерфейс деактивируется и dhcp-клиент теряет адрес. Вероятно в логах у вас перепутана последовательность событий.
Однако, нет ли каких-то скриптов в вашем роутере. Не бэушный купили, часом? Если чисто - то похоже, проблема с провайдерской стороны. Я бы, для уверенности, проверил с другим роутером/компьютером.
Rus
Всем здравствуйте и с наступающим Новым годом 🥳🎇🎄🎁🎉🎈🎆
Разъясните пожалуйста 🙏 не опытному что означает эти строки в межсетевом экране:
add action=drop chain=forward comment=\
"defconf: drop all from WAN not DSTNATed" connection-nat-state=!dstnat \
connection-state=new in-interface-list=WAN
 Евгений
Всем здравствуйте и с наступающим Новым годом 🥳🎇🎄🎁🎉🎈🎆
Разъясните пожалуйста 🙏 не опытному что означает эти строки в межсетевом экране:
add action=drop chain=forward comment=\
"defconf: drop all from WAN not DSTNATed" connection-nat-state=!dstnat \
connection-state=new in-interface-list=WAN
Все «новое» из листа интерфейсов WAN дропать.
Чтобы из интернета не было доступа к вашим локальным устройствам
Rus
Все «новое» из листа интерфейсов WAN дропать.
Чтобы из интернета не было доступа к вашим локальным устройствам
not DSTNATed" connection-nat-state=!dstnat - вот конкретно с этой записью не понятно
Евгений
not DSTNATed" connection-nat-state=!dstnat - вот конкретно с этой записью не понятно
Если вам необходим проброс портов сделать, то это нудно делать в дст нат.
Это правило исключает дст нат. Чтобы из интернета не было доступа к вашим устройствам, кроме того, что вы сами указали в дст нат
Rus
Если вам необходим проброс портов сделать, то это нудно делать в дст нат.
Это правило исключает дст нат. Чтобы из интернета не было доступа к вашим устройствам, кроме того, что вы сами указали в дст нат
Я просто использовал правило настройки фаервола предложеным с официального сайта микротик, во всех остальных правилах все понятно кроме этого было. Спасибо за ответ!
Антон
Всем здравствуйте и с наступающим Новым годом 🥳🎇🎄🎁🎉🎈🎆
Разъясните пожалуйста 🙏 не опытному что означает эти строки в межсетевом экране:
add action=drop chain=forward comment=\
"defconf: drop all from WAN not DSTNATed" connection-nat-state=!dstnat \
connection-state=new in-interface-list=WAN
Это правило откидывает все соединения которые не имеют назначения в нате. Например постучали по порту 80 а у вас несколько компьютеров обслуживающих данный порт и нужно чтобы только один ответил а остальные нет.
Антон
Не совсем корректная интерпретация, но смысл такой что соединение без назначения будет скинуто как недействительное.
 Innokentiy
дополнение: если у вас есть маршрутизируемые белые адреса (и/или нат выполняется не на тике), то это правило нужно отключать
IIyа
Доболнительное условие NO-DSTNETed - просто для удобства, чтобы при создании своих правил проброса (DST NAT) не пришлось создавать вдобавок правила разрешения в фильтре. А с этим условием - если какой-то приходящий трафик подвергся обработке DST-NAT, то это правило дропа к нему не применяется (а файрволл у микротика нормально открытого типа"), т.е. такой трафик будет пропущен.
Null
@lovv6_666, приветствуем тебя в профессиональном клубе по интересам. Тема чата – MikroTik и всё с ним связанное.
Соблюдай простые правила, и всё будет хорошо. Прочесть их можно по кнопке ниже.
В целях защиты от спама, ссылки и пересланные сообщения от новых пользователей автоматически удаляются. Ограничение действует первые сутки.
Если вдруг забыл правила, их всегда можно прочитать командой /rules
Незнание правил не освобождает от ответственности.
Bomberman
Всем доброго дня!
А где в последней версии ROS настраивать CAPsMAN? В WiFi или Wireless —> CAPsMAN ?
Innokentiy
зависит от того, для каких железок
Petr
Всем доброго дня!
А где в последней версии ROS настраивать CAPsMAN? В WiFi или Wireless —> CAPsMAN ?
Для старых драйверов в wireless, для новых - в wifi
Innokentiy
для старых - в вирелессе, для новых - в вифи
Innokentiy
Пара сАР АС
если дефолтные дрова, то в вирелесс, если ставили пакет wifi-qcom-ac - в вифи
Bomberman
 Petr
Пара сАР АС
на ac можно и старые (wireless) поставить и новые (wifi-qcom-ac)
новые получше с точки зрения пользовательского опыта, но там заморочки с vlan и прочим
Innokentiy
тогда в старом капсмане
Innokentiy
если хотите плотских утех, можете поставить новые дрова и настроить по видео от романа козлова
Bomberman
если хотите плотских утех, можете поставить новые дрова и настроить по видео от романа козлова
Не, спасибо, не хочется что-то :)
Пойду по проторенной дорожке)
Я так полагаю, что на сАР-ах тоже в wireless всё настраивать?
Innokentiy
https://www.youtube.com/watch?v=l1BWrIKgUEk
Innokentiy
 Радость
Уважаемые микротИководы, добрый день! Есть ли у кого-нибудь опыт разворачивания vless xray в контейнере? подскажите, пожалуйста, хватит ли мощщи\места\памяти для разворачивания на хапас3? подскажите, пожалуйста, как лучше сконфигурировать!
Радость
Уважаемые микротИководы, добрый день! Есть ли у кого-нибудь опыт разворачивания vless xray в контейнере? подскажите, пожалуйста, хватит ли мощщи\места\памяти для разворачивания на хапас3? подскажите, пожалуйста, как лучше сконфигурировать!
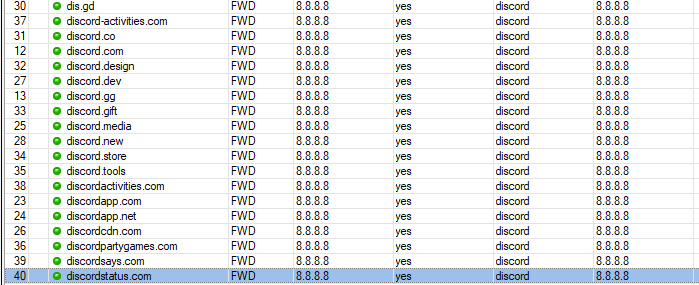
или вариант конфига маршрутизации для дискорд так, чтобы работали голосовые каналы. При заворачивании дискорда по днсам в вайргард всё работает, кроме голосовых каналов, идёт бесконечное подключение к RTC...
Евгений
 Евгений
Добрый вечер коллеги, скажите а есть вариант использования dualwan таким образом: за микротиком стоит сервер на него попадают через dst-nat и надо чтоб на него и с одного канала попадали и с другого одновременно. Без переключений и т д.
Радость
Значит надо днсы искать
Или торчем айпи адреса
 Иван
Здравствуйте! С Новым годом! Ребята, пожалуйста. подскажите роутер который можно симка карту подключить и мог включать через powebank?
 Maxim
Не припомню ни один микротик со встроенным слотом для симкарты
Maxim
От пауэрбанка только rb311 наверное
Maxim
Но у него нет ни сим слота ни usb
Maxim
Hap lite tc
Maxim
Есть модуль микротик под сим, но вряд ли его можно в эти модели воткнуть
 Алексей видеонаблюдение Саратов
Здравствуйте! С Новым годом! Ребята, пожалуйста. подскажите роутер который можно симка карту подключить и мог включать через powebank?
1 https://mikrotik.com/product/hap_ax_lite_lte6
2 https://mikrotik.com/product/ltap_mini_lte_kit_2024
Maxim
О как
Innokentiy
Innokentiy
а, уже написали
Иван
Спасибо ребята
IIyа
Евгений
Чо значит "без переключений" ?
чтоб два wan работали одновременно, но сервер слал трафик через второй wan только когда с него пришел запрос
IIyа
чтоб два wan работали одновременно, но сервер слал трафик через второй wan только когда с него пришел запрос
А, ну это стандартный способ...
Подключения к провайдерам как организованы?
Евгений
по dhcp получают с разных портов
IIyа
/interface list
add name=lst-WAN
/interface list member
add interface=ether1-WAN1 list=lst-WAN
add interface=ether2-WAN2 list=lst-WAN
/ip firewall mangle
add action=mark-connection chain=prerouting connection-mark=no-mark \
in-interface=ether1-WAN1 new-connection-mark=con-WAN1
add action=mark-connection chain=prerouting connection-mark=no-mark \
in-interface=ether2-WAN2 new-connection-mark=con-WAN2
add action=mark-routing chain=prerouting connection-mark=con-WAN1 \
in-interface-list=!lst-WAN new-routing-mark=WAN1
add action=mark-routing chain=prerouting connection-mark=con-WAN2 \
in-interface-list=!lst-WAN new-routing-mark=WAN2
add action=mark-routing chain=output connection-mark=con-WAN1 new-routing-mark=WAN1
add action=mark-routing chain=output connection-mark=con-WAN2 new-routing-mark=WAN2
IIyа
У него в одном месте с названиями адрес-листов ошибка.
Вот исправленный и модифицированный набор, адаптируйте под себя.
/ip route
add distance=1 gateway=1.1.1.1 routing-mark=WAN1 comment="@WAN1-DHCP"
add distance=1 gateway=2.2.2.1 routing-mark=WAN2 comment="@WAN2-DHCP"
add distance=1 gateway=1.1.1.1 comment="@WAN1-DHCP"
add distance=2 gateway=2.2.2.1 comment="@WAN2-DHCP"
IIyа
Комментарии в маршрутах используются скриптом (если менять, то и в скрипте тоже) !!!
Скрипт для DHCP-клиента. Воткнете его в WAN1, и копию подправьте - и в WAN2 клиента.
:if ($bound=1) do={
# :log info "Get Address = YES"
/ip route set [find comment="@WAN1-DHCP"] gateway=($"gateway-address") disabled=no;
/log info "===== WAN1 dhcp-client bound IPADDR ($"lease-address") and GATEWAY ($"gateway-address") =====";
delay 1;
# /system script run ddns_update_dns-he-net;
} else={
:log info "===== WAN1 dhcp-client LOST IPADDR ($"lease-address")";
}
IIyа
Если IP-адреса шлюзов строго статические и никогда не меняются, то скрипт необязателен, просто пропишите их в маршрутах.
Евгений
Спасибо) попробую
Vl
Привет всем.
Настроил snmpv3 на mikrotik. Пытаюсь получить oid, мне пишет
"Authentication failed for snmp_test
snmpwalk: Unknown engine ID (plaintext scopedPDU header type 00: s/b 30)"
Что это значит? Engine ID используется не стандартное. Убирал что там написано, результат тот же.
Vl
Если поле engine ID пустым оставить он его после перезагрузке заново сам сгенерирует? Или нет?
Менял на пустое - тоже самое. Вставлял другой вариант с форума для проверки, тоже самое.
Что делаю не так?
Vl
По snmp v1/2 все логи вижу. Нужен именно v3.
Stanislav
Если поле engine ID пустым оставить он его после перезагрузке заново сам сгенерирует? Или нет?
Менял на пустое - тоже самое. Вставлял другой вариант с форума для проверки, тоже самое.
Что делаю не так?
почитай как формируется этот id в документации микротик есть , сгенерируй его и вбей в поле. и помни на каждом устройстве он должен быть уникальным.
Vl
почитай как формируется этот id в документации микротик есть , сгенерируй его и вбей в поле. и помни на каждом устройстве он должен быть уникальным.
То-есть я взял engine id стандартное начало - 80003a8c04 и к нему могу добавить hex-dump серийного номера.
Условно 80003a8c0448454D30383534323736363435
Vl
Потом заново пересоздать пользователя и должно будет всё работать
Vl
Теперь получаю - security service 3 error parsing ScopedPDU
Vl
Честно говоря, ничего не понятно, но очень интересно.
Решил oid не смотреть по snmpwalk, сразу в zabbix добавить. Он начал графики сразу рисовать...
 Sergey
привет, может кто то использует пару хекс гр3 или s с gre туннелем между ними, по тестам сколько у вас через gre туннель без ипсека (но с отключенным фаст патчем) и с айписеком получалось?
по сути с почти* базовым фаерволом что после сброса
с фастпатчем через гре 300 мбит/c
без фастпачтка 150 мбит/c
c аппаратным (вроде как) аписеком около 80-80 мбит/c не мало ли это всё?
в перерасчете на скорость/пакеты выходит где то 900 байтные пакеты в среднем
Denis
Добрый всем. Подскажите пожалуйста. Есть vds с ubuntu server 22.04 с поднятым openvpn сервером. Есть микрот с openvpn клиентом. На микроте прописан редирект dns трафика на микрот:
/ip firewall nat
add action=redirect chain=dstnat comment=dns dst-port=53 protocol=udp
add action=redirect chain=dstnat dst-port=53 protocol=tcp
Так же манглами маркирую днс трафик:
/ip firewall mangle
add action=mark-routing chain=output comment="dns router" dst-port=53 \
new-routing-mark=dns-router passthrough=yes protocol=udp
add action=mark-routing chain=prerouting comment="dns all" dst-port=53 \
log-prefix=898989 new-routing-mark=dns passthrough=yes protocol=udp
add action=mark-routing chain=output dst-port=53 new-routing-mark=dns \
passthrough=yes protocol=tcp
Прописаны роуты маркированного трафика в впн интерфейс:
/ip route
add disabled=yes distance=2 dst-address=0.0.0.0/0 gateway="ovpn client" \
routing-table=dns scope=30 suppress-hw-offload=no target-scope=10
add disabled=yes distance=2 dst-address=0.0.0.0/0 gateway="ovpn client" \
routing-table=dns-router scope=30 suppress-hw-offload=no target-scope=10
Адреса днс прописаны провайдерские и гугла.
Проблема: при включении роутов теряю в сети за микротом интернет - ругань на днс. Если виндовым клиентом подключиться к этому впн-серверу - все работает ок, пинги ходят, интернет летает.
Вопрос: на стороне микрота есть проблемы?
Благодарю.
IIyа
Добрый всем. Подскажите пожалуйста. Есть vds с ubuntu server 22.04 с поднятым openvpn сервером. Есть микрот с openvpn клиентом. На микроте прописан редирект dns трафика на микрот:
/ip firewall nat
add action=redirect chain=dstnat comment=dns dst-port=53 protocol=udp
add action=redirect chain=dstnat dst-port=53 protocol=tcp
Так же манглами маркирую днс трафик:
/ip firewall mangle
add action=mark-routing chain=output comment="dns router" dst-port=53 \
new-routing-mark=dns-router passthrough=yes protocol=udp
add action=mark-routing chain=prerouting comment="dns all" dst-port=53 \
log-prefix=898989 new-routing-mark=dns passthrough=yes protocol=udp
add action=mark-routing chain=output dst-port=53 new-routing-mark=dns \
passthrough=yes protocol=tcp
Прописаны роуты маркированного трафика в впн интерфейс:
/ip route
add disabled=yes distance=2 dst-address=0.0.0.0/0 gateway="ovpn client" \
routing-table=dns scope=30 suppress-hw-offload=no target-scope=10
add disabled=yes distance=2 dst-address=0.0.0.0/0 gateway="ovpn client" \
routing-table=dns-router scope=30 suppress-hw-offload=no target-scope=10
Адреса днс прописаны провайдерские и гугла.
Проблема: при включении роутов теряю в сети за микротом интернет - ругань на днс. Если виндовым клиентом подключиться к этому впн-серверу - все работает ок, пинги ходят, интернет летает.
Вопрос: на стороне микрота есть проблемы?
Благодарю.
Наверчено, блин )) Не проще ли просто указать микротику в сервере DNS статические адреса вышестоящих серверов и добавить маршруты к ним через vpn ?
Провайдерские точно нужны? Унего есть внутренние ресурсы? Если нет - удалить их.
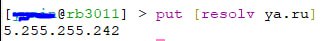
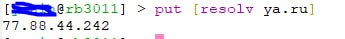
Сам микротик имена разрешает? В окошке терминала :put [resolv bla-bla-bla.com] ?
 IIyа
Если выключить второе правило с 898989 и в первом сделать passtrough=no ,клиенты заработают?
 IIyа
Клиенты завелись? (см. выше)
IIyа
💪
Denis
💪
Не очень понял этого шаманства. Я верно рассуждаю, что я редиректом на микрот завернул днс трафик и далее уже он идет по цепочке Output, где уже маркируется и загоняется в впн канал?
Denis
Это уже после вашего исправления.
IIyа
Неверно.
В цепочку Output попадает исходящий трафик от внутренних сервисов/процессов самого роутера.