 Wasp


 Радость
Коллеги,добрый вечер! Кто-нибудь сталкивался с подключением через Ipoe? другу хотел поставить хапас2, а он ,почему-то не может зарегистрироваться ... дхцп клиент настроен, маршрут, маскарад тоже...
 Sergey
Коллеги,добрый вечер! Кто-нибудь сталкивался с подключением через Ipoe? другу хотел поставить хапас2, а он ,почему-то не может зарегистрироваться ... дхцп клиент настроен, маршрут, маскарад тоже...
линк на WAN есть? что говорит dhcp клиент? может мак поставить от старого роутера?
Радость
линк на WAN есть? что говорит dhcp клиент? может мак поставить от старого роутера?
да,линк есть,роутер адрес получает, до этого роутера не было ,подключение было напрямую к компу. Мак пробовал поставить такой же
Sergey
с роутера пинг до 1.1.1.1 есть?
Радость
с роутера есть пинг до сайта регистрации, но с лизов туда не заходит
Sergey
что в браузере когда заходит на сайт регистрации?
Sergey
на ПК nslookup сайт_регистрации, адрес отдает?
Радость
на ПК nslookup сайт_регистрации, адрес отдает?
с пк вообще не заходит, ни по прямому ни по записи, счс лукап сделать возможности нет, к сожалению
 Руслан
firewall на роутере отключал?
Радость
firewall на роутере отключал?
да, абсолютно пустой, только нат. Про ттл не понял, сделать правило на изменение ТТЛ? Не думаю,что на дефолтных роутерах тогда работало бы без этого...
Руслан
да, абсолютно пустой, только нат. Про ттл не понял, сделать правило на изменение ТТЛ? Не думаю,что на дефолтных роутерах тогда работало бы без этого...
так ведь раньше не было роутера вообще. выше об этом сказано.
Некоторые хитрецы-провайдеры отдают трафик клиенту с TTL=1, который останавливается на следующем устройстве, будь то комп или роутер , не важно.
И чтобы пропустить его дальше через роутер можно прибавить ТТЛ.
Я такого давно не встречал, но проверить стоит - очень похоже
Радость
так ведь раньше не было роутера вообще. выше об этом сказано.
Некоторые хитрецы-провайдеры отдают трафик клиенту с TTL=1, который останавливается на следующем устройстве, будь то комп или роутер , не важно.
И чтобы пропустить его дальше через роутер можно прибавить ТТЛ.
Я такого давно не встречал, но проверить стоит - очень похоже
ну да, но инструкции для других производителей на сайте провайдера есть, про ттл там ни слова
Руслан
стоит позвонить в техпод провайдеру и просто поинтересоваться , в чем может быть проблема
Радость
так ведь раньше не было роутера вообще. выше об этом сказано.
Некоторые хитрецы-провайдеры отдают трафик клиенту с TTL=1, который останавливается на следующем устройстве, будь то комп или роутер , не важно.
И чтобы пропустить его дальше через роутер можно прибавить ТТЛ.
Я такого давно не встречал, но проверить стоит - очень похоже
В мобильных сетях такого видел, а вот на проводе не вижу смысла даже, провайдер же не ставит условий по количеству клиентов и тд...
Радость
стоит позвонить в техпод провайдеру и просто поинтересоваться , в чем может быть проблема
да они с микротиком не работают просто и сами не в курсе как их настраивать, насколько я понял... Вручную зарегать не могут.
Радость
Завтра приедет мужичок, но даже по телефону сказали,что не факт, что смогут...
Руслан
как понять зарегать?
я ненароком подумал что на роутере все пингуется и работает. а раз его зарегать не могут, значит на нем так же не работает, как и на компьютере.
Радость
как понять зарегать?
я ненароком подумал что на роутере все пингуется и работает. а раз его зарегать не могут, значит на нем так же не работает, как и на компьютере.
да тут непонятная какая-то ситуация: роутер пингует сайт регистрации, а комп нет, при том,что сам роутер днсом для компа является . Уже даже попробовал правило с дстнатом на правильный адрес 443 порта, но один фиг с пк не открывает
Sergey
сбросьте роутер в дефолт и попробуйте с ПК зайти на сайт
Sergey
роутер пингует сайт, ПК нет, или фаервол или нет маскарада, или не так настроено
Sergey
ПК должен пинговать сайт регистрации
Stan&slav
Stan&slav
Радость
с маршрутами порядок ?
Да вот тоже думал ,что дело в маршруте, уже от отчаяния все варианты перепробовал, вроде...Хотя без маршрута бы и на роутере не пинговалось, наверное...
Stan&slav
Да вот тоже думал ,что дело в маршруте, уже от отчаяния все варианты перепробовал, вроде...Хотя без маршрута бы и на роутере не пинговалось, наверное...
бывает что маршрут прописан для ip роутера, но не прописан для других, получается роутер пингует, а другие нет, либо настройки маскарада неверны
 Maxim
Натыкался на такое в начале (дружбы с микротиками) . Либо маскарадинг не маскарадинг, либо роут в шлюз провайдера не роут.
Maxim
Таблицу маршрутизации в студию
Maxim
tracert с компа до сайта регистрации делали? На каком хопе затык?
 Аникей
 Аникей
 Dmitry
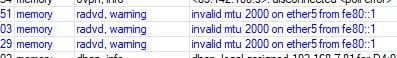
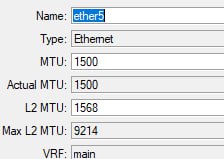
отключите пакет IPv6 на MT
Аникей
понятно, благодарю. На форумах примерно подобное вычитал, только там грешили на провайдера
Eragon
 Василий
Аникей
Eragon
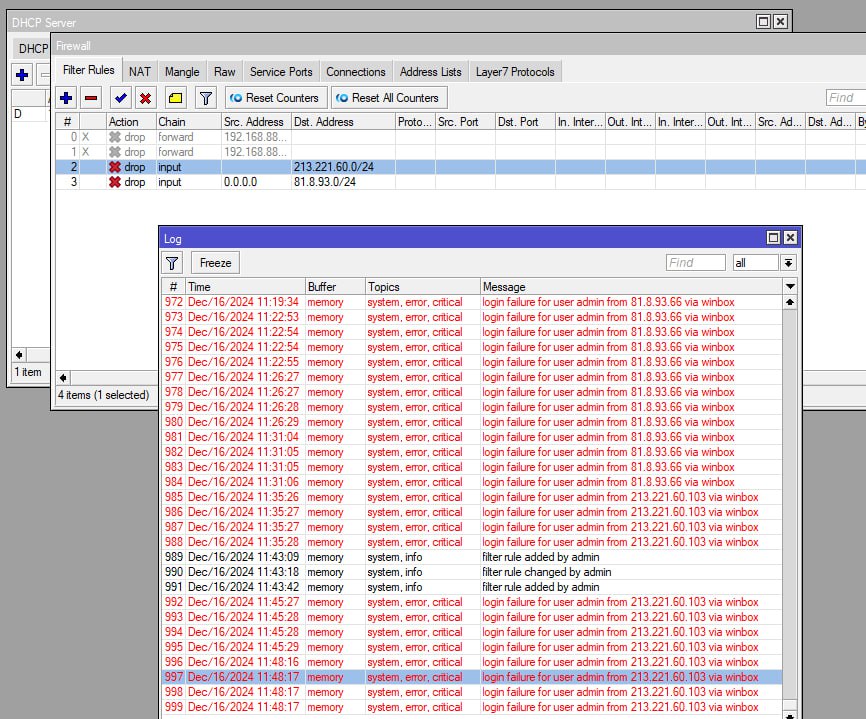
я подключаюсь только по pptp внешний так то не нужен но просто резерв стоит как малоли что
Аникей
я подключаюсь только по pptp внешний так то не нужен но просто резерв стоит как малоли что
Всё равно нужно правильно настроить файрволл
cl0oud
UNNAMED
можно как вариант сделать blacklist для этих "переборщиков"
да лучше уж нормально закрытый фаервол и разрешить только то что что нужно разрешить) взять дефолтный к примеру и допилить чуток
cl0oud
да лучше уж нормально закрытый фаервол и разрешить только то что что нужно разрешить) взять дефолтный к примеру и допилить чуток
ну, через туннель заходить - это конечно же правильное дело
Stan&slav
Stan&slav
на сколько такой вариант безопасен, не знаю, но работает)
Руслан
на сколько такой вариант безопасен, не знаю, но работает)
Не безопасен.
Прикрывайте фильтрами лучше.
 Innokentiy
Не безопасен.
Прикрывайте фильтрами лучше.
кстати, сталкивался с тем, что фильтр на ip fi fi add chain=input не ловит винбокс, пришлось закрываться в raw
Innokentiy
но ловил такое только на 6
 Kalugin
Всем привет, кто-то вытаскивал микрот в интернет через squid прозрачный? надо поднять любой тунель к своему серверу с стороны микрота, владыка здания дает инет только через squid
Daniil Yurevich
Daniil Yurevich
Или тебе входящий трафик нужен?
Kalugin
не понимаю что в роут писать, ип прокси и как указать порт прокси, чтоб например sstp с микрота запустить
Daniil Yurevich
не понимаю что в роут писать, ип прокси и как указать порт прокси, чтоб например sstp с микрота запустить
Прозрачный сквид означает заворот трафика на прокси без участия клиента .
Daniil Yurevich
Куда что ты там указывать собрался?
Kalugin
прозрачный прокси, как я понял без подмены сертификата просто, компы в сети с 80 и 443 редирект сделал на 3128 порт, что делать с самим микротом вот не соображу
 Sasha
Squid http прокси.
 Юрий
прозрачный прокси, как я понял без подмены сертификата просто, компы в сети с 80 и 443 редирект сделал на 3128 порт, что делать с самим микротом вот не соображу
Пропустить весь трафик через прокси микротика, указав в настройках вышестоящий прокси
Kalugin
Пробовал веб-прокси микрота, не пошло
 Шульгин
Доброго времени суток. Подскажите пожалуйста, технически назвать ssid сеть кирилицей на капсмане реально?
 Евгений
кстати, сталкивался с тем, что фильтр на ip fi fi add chain=input не ловит винбокс, пришлось закрываться в raw
Надо закрыть mac winbox server
Innokentiy
Надо закрыть mac winbox server
там на внешний IP были подключения снаружи. знаю, сам удивлен
 Dmitry
Товарищи, а я могу на 1 порт подать TAG и UNTAG один и тотже vlan?
Innokentiy
это как?
Innokentiy
Доброго времени суток. Подскажите пожалуйста, технически назвать ssid сеть кирилицей на капсмане реально?
https://r-1.ch/mikrotik-unicode-ssid-generator.php
Dmitry
это как?
Суть какая есть порт в миркотик Изер7 там tag 200,201,202 untag 254 так вот за этим портом стоит POE тупой свитч где торчит:
1. ubiquiti UCK G2 Plus (типа контроллер сети wifi)
2. Unifi ULR6 (Wifi точка).
Dmitry
Так вот UCK не умеет висеть в VLAN.... а вот точка умеет но точка должна видить UCK, + раздать SSID с 254TAGvlan...
Dmitry
получается такой диссонанс)
Dmitry
сейчас PVID стоит 254 (получается untag 254) wifi и uck видят друг друга, но т.к. 254 идет без тега то SSID вещает но не подключится DHCP не даходит т.к. нет тега ):
Innokentiy
вы можете собирать софтовый бридж из влан-интерфейсов на микротике. один из вланов может подаваться на порт антагом, второй тагом. так делать не рекомендуется, и не случайно - это очень костыльный бэддизайн
Innokentiy
правильнее пересобрать конфиг точки так, чтобы менеджмент был антагом, а влан с пользовательской сеткой - тагом
Dmitry
правильнее пересобрать конфиг точки так, чтобы менеджмент был антагом, а влан с пользовательской сеткой - тагом
блин осенило, можнож SSID раздать с антегом xD
Innokentiy
а, вам не надо отдельные вланы для менеджмента и пользюков?
Innokentiy
ну да, проще всего все антегом сделать
Dmitry
а, вам не надо отдельные вланы для менеджмента и пользюков?
надо, но я чето тупил, я зачем-то сделал SSID с vlan254 и он ждал тег 254 от коммутатора, проще этот SSID кинуть на VLAN ID 1 типа как антег 254)
Dmitry
Ладно голову не забивайте, главное я понял))
Dmitry
спасибо)
Шульгин
https://r-1.ch/mikrotik-unicode-ssid-generator.php
Это знаю, у меня уже сгенерировано название и прописано на точках, но вот в капсман не могу его воткнуть, пишет, что не поддерживает.
Название прописываю через терминал в кавычках.
Версия 7.15.1