 Руслан


https://pastebin.com/4g0zDvF1
Добрый день, господа.
Помогите разобраться с суммированием маршрутов в ospf, пожалуйста.
Несколько дней пытаюсь понять что не так.
есть арея backbone, в которой несколько роутеров и маршрутов.
В конфиге пограничный роутер, который входит в backbone , имеет свою таблицу интерфейсов в арея 4, и имеет связь с друим роутером в арея 5 , куда я должен получить маршруты .
Маршруты получаю, но пытаюсь сделать суммирование, чтобы сократить их количество - почему-то не выходит. Не могу понять почему.
По мануалам все просто, делаю так же, но не выходит..
ЧЯДНТ?
 Sergey
Всем привет, подскажите, как на миротике на ROS6 настроить QinQ, на длинке прописали outer 265 inner 283 , а вот как это реализовать на миротике...
 Евгений
Всем привет, подскажите, как на миротике на ROS6 настроить QinQ, на длинке прописали outer 265 inner 283 , а вот как это реализовать на миротике...
влан на интерфейс (порт/бридж) и на влан еще один влан?
Sergey
влан на интерфейс (порт/бридж) и на влан еще один влан?
пробывал, не хочет, т.к. QinQ это 0x88a8, а vlan 0x8100
Руслан
Конфиг странный, зачем в другом instance?
чтобы применить другие фильтры. По-другому не придумал ))
ну и пробовал по-разному
1. в дефолтный инстанс включал
2. в арею 4 и в бэкбон пробовал переназначать
все равно не суммируются. странно
 Dmitry
В целом и сразу - плодить instance - bad design, правил суммирования не вижу
Руслан
даже обновил версию рос до 6.49.13, все равно.
правила суммирования
/routing ospf area range
add area=area4 range=10.6.0.0/15
add area=area4 range=10.5.0.0/16
add area=backbone range=10.60.2.0/24
add area=backbone range=10.26.0.0/16
если верно понимаю
Dmitry
Ну... A area5 где?
Dmitry
Да даже дело не в этом - если есть instance - то это только redistribute
Dmitry
Со всеми вытекающими для оspf проблемами...
Руслан
лучше оставить одну instance?
 Vitalii
Добрый день коллеги!Подскажите,никто не делал в заббикс в плане проверки версии ПО в разных ветках?
Пример: есть 50 устройств,совершенно разные прошивки и разные ветки обновлений,хочется проверять например
версию не ниже 6.49.13 Long-Term ,6.49.17 Stable,и можно было бы просто получать строчку,и сравнивать ее с 6.49.13 (если меньше - делать алерт),
но возникает проблема с ветками обновлений.например хочется чтобы все были lte,но если делать так,то триггер не сработает ( если будет 6.49.13 stable,например).
Руслан
Да даже дело не в этом - если есть instance - то это только redistribute
оставил только 1 инстанс. конечный роутер в арея 4, но с суммированием все равно беда ))
получил 10.26.0.0/16 (сеть в бэкбоне)
а вот маршруты что в ареа4, прилетели без суммирования.
Получается суммировать в ту же арею я не могу?
Dmitry
оставил только 1 инстанс. конечный роутер в арея 4, но с суммированием все равно беда ))
получил 10.26.0.0/16 (сеть в бэкбоне)
а вот маршруты что в ареа4, прилетели без суммирования.
Получается суммировать в ту же арею я не могу?
охх ... вы можете суммировать из какой-то area в сторону backbone
 Anton
 Михаил
Anton
Когда работал помощником админа на заводе сам админ говорил, что микротики с вайфаем выжигают мозг радиоканалом. Совершенно серьёзно...
Это наверно он не так давно 5Г вышку повалил?
Stan&slav
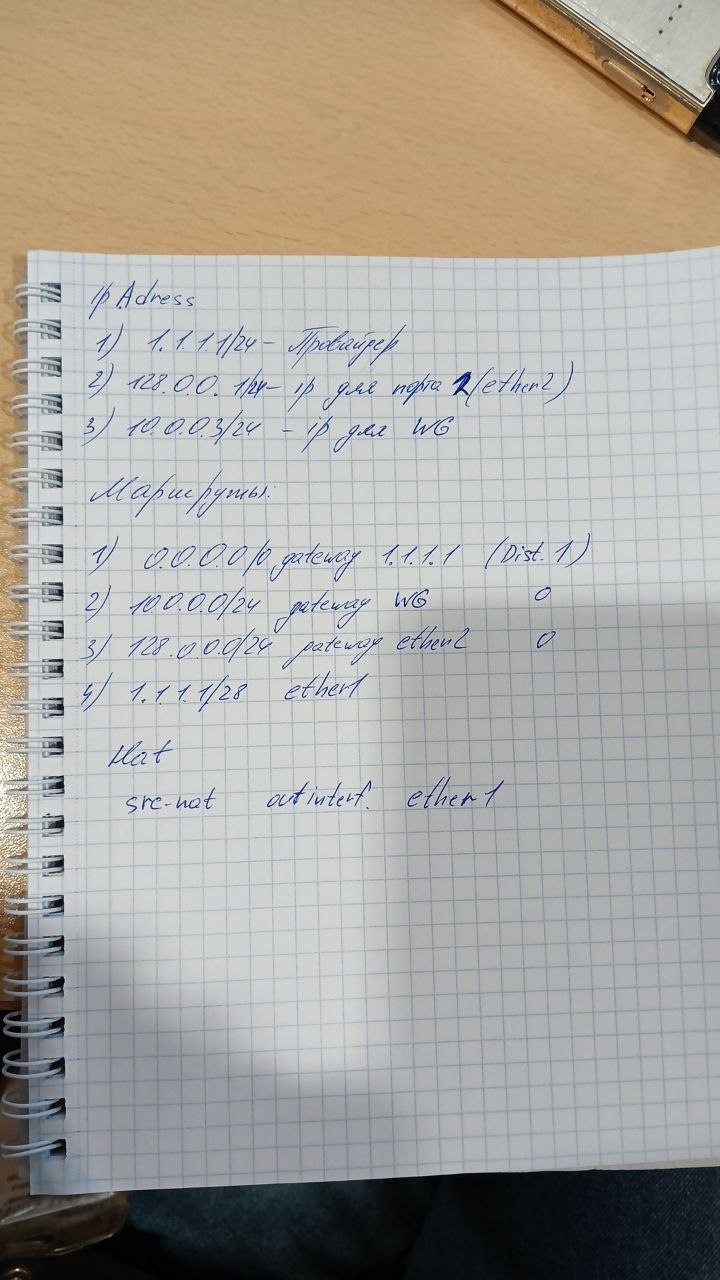
Добрый вечер, сможете кто нибудь подсказать, как заставить работать отдельный порт через VPN, не могу с машрутиризацией разобраться,
есть провайдер на ether1
есть порт ether2 (локалка)
есть интерфейс WG
dstnat - masqarade на выход ether1
vpn работает, вижу в сети vpn микрот через другой пк,
интернет на ether2 тоже есть, не могу заставить с ether2 брать интернет с интерфейса WG
—- добавляю второе правило в нат маскарад на Wg не работает интернет вообще, оставляю маскарад только на WG падает vpn подключение
 Григорий
брать интернет с интерфейса WG - чтобы на кудато ходить?
Stan&slav
вы хотите ютуб разблокировать или что?)
да нет, задача немного другая, много сайтов заблоченых, ПО банально не могу обновить, хочу один микрот настроить через VPN, потом уже буду мучаться подключать его к другому, сейчас тестирую на обычном пк
Stan&slav
брать интернет с интерфейса WG - чтобы на кудато ходить?
всё верно, в микротике несколько портов, чтобы с определённого порта интернет был только через WG
Stan&slav
я понимаю, что косяк в машрутиризации какой-то)
Григорий
/interface wireguard add listen-port=13230 mtu=1420 name=wireguardNEW private-key=""
/ip address add address= interface=wireguardNEW
/interface wireguard peers add allowed-address="" endpoint-address= endpoint-port= interface=wireguardNEW name=peerNEW public-key=""
/routing table add disabled=no fib name=toVPN
/ip route add dst-address=0.0.0.0/0 gateway=wireguardNEW routing-table=toVPN
/ip firewall address-list
add address=rambler.ru list=vpn
add address=ya.ru list=vpn
add address=mail.ru list=vpn
/ip firewall mangle add action=mark-routing chain=prerouting dst-address-list=vpn new-routing-mark=toVPN passthrough=no
/ip firewall nat add action=masquerade chain=srcnat comment="WG" ipsec-policy=out,none out-interface=wireguardNEW
Григорий
всё кого надо добавляете в address-list
Григорий
фастрек надо выключить
Григорий
и чтобы люди получали dns какотйо нормальный типа 8.8.8.8 или 1.1.1.1
Stan&slav
/interface wireguard add listen-port=13230 mtu=1420 name=wireguardNEW private-key=""
/ip address add address= interface=wireguardNEW
/interface wireguard peers add allowed-address="" endpoint-address= endpoint-port= interface=wireguardNEW name=peerNEW public-key=""
/routing table add disabled=no fib name=toVPN
/ip route add dst-address=0.0.0.0/0 gateway=wireguardNEW routing-table=toVPN
/ip firewall address-list
add address=rambler.ru list=vpn
add address=ya.ru list=vpn
add address=mail.ru list=vpn
/ip firewall mangle add action=mark-routing chain=prerouting dst-address-list=vpn new-routing-mark=toVPN passthrough=no
/ip firewall nat add action=masquerade chain=srcnat comment="WG" ipsec-policy=out,none out-interface=wireguardNEW
не много не то, и инструкция точно полная ??? маркировку вижу, только для чего маркировать
Григорий
щас пеерпроверю
Григорий
да полная
Stan&slav
тут в интсрукции адреса, а мне как бы весь трафик с интерфейса нужно завернуть в vpn
Stan&slav
грубо говоря шлюз сделать на порт с интернетом
Григорий
укажи как основной шлюз
Григорий
там еще особеность когда так делаешь "чтобы весь трафик пускать, если pppoe у провадйера надо убирать галку дефолта и руками указывать
Григорий
и tagrget scope выстави побольше
Stan&slav
там еще особеность когда так делаешь "чтобы весь трафик пускать, если pppoe у провадйера надо убирать галку дефолта и руками указывать
у провайдера статика, просто шлюз пишешь и всё
Григорий
у тебя wg что указано в разрешенных?
Григорий
всё?
Григорий
0.0.0.0/0 именов wg ?
Григорий
В настройках подключения?
Григорий
не в маршрутах
Григорий
allowed-address=0.0.0.0/0,::/0
Stan&slav
только без ipv6 он заблокирован
Григорий
а пинги в впн идут?
Григорий
на внутрений ип например?
Григорий
тогда с начало надо разобраться в wg
Stan&slav
 Евгений
вам бы промаркировать трафик и пойдет все норм
Евгений
думаю нет, но могу ошибаться. просто получается вам надо чтоб у вас было 2 дефолтных маршрута. а это соответственно разные таблицы ну и маркировка
Евгений
я пробовал без маркировки у меня не получилось, промаркировал все пошло как надо
Stan&slav
думаю нет, но могу ошибаться. просто получается вам надо чтоб у вас было 2 дефолтных маршрута. а это соответственно разные таблицы ну и маркировка
я пытался маршрут сделать только для ip vpn, но тоже не получается
Евгений
я думаю надо маркировать
Stan&slav
т.е. разделить маршруты, от провайдера только на vpn, а остальной в vpn, видимо что то делаю не так.
Stan&slav
Отдельный vrf для этих двух интерфейсов создать?
честно, я с микротом и сетями не очень, если речь о бридже, то в бридж загнать WG не получается
Stan&slav
всем спасибо, получилось ☺️без маркировки
Stan&slav
скорость правда тухлая почему то
Stan&slav
Можно ещё совета вашего :)
есть коммутатор (провайдера), от него подключён микрот 1 (использует интернет)
подключаю к нему второй микрот 2, и вижу его через первый 1, особенно шлёт мультикаст пакеты и т.д.
как можно изолировать такой трафик с микрота 1 в сторону коммутатора провайдера?
Сергей
Можно ещё совета вашего :)
есть коммутатор (провайдера), от него подключён микрот 1 (использует интернет)
подключаю к нему второй микрот 2, и вижу его через первый 1, особенно шлёт мультикаст пакеты и т.д.
как можно изолировать такой трафик с микрота 1 в сторону коммутатора провайдера?
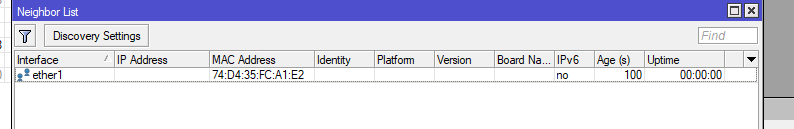
ip neighbor/discovery-settings/
Там выбери на каких интерфейсах должен работать
Stan&slav
ip neighbor/discovery-settings/
Там выбери на каких интерфейсах должен работать
спасибо, а можно коротко, что оно делает?
Stan&slav
 Сергей
https://help.mikrotik.com/docs/spaces/ROS/pages/24805517/Neighbor+discovery
Не стоит благодарности, это все Гугл
Stan&slav
https://help.mikrotik.com/docs/spaces/ROS/pages/24805517/Neighbor+discovery
Не стоит благодарности, это все Гугл
я так понял в моём случае надо удалить все интерфейсы от туда) спасибо в понедельнк буду тестить)
Stan&slav
а ничего не удаляется) ладно гляну, спасибо
 Andrew
я так понял в моём случае надо удалить все интерфейсы от туда) спасибо в понедельнк буду тестить)
кнопка discovery settings. там нужно выбрать или интерфейс или создать группу (interfaces->groups), там и будет искать ("или искать во всём, кроме", там есть <!>)
 Ramil
 Антон
 Neuromancer
Народ, всем привет!
Помогите с нубским вопросом, пожалуйста.
Первый раз держу в руках оптику.
Есть роутер RB2011UiAS и коммутатор HPE V1910-24G Switch JE006A
Есть два модуля SFP FTLF8519P2BCL-3C
Есть кабель fc-503-LC-LC-10G-1M, fiber 50/125 OM3
Тыкаю модули один в роутер, один в коммутатор, тыкаю патчкордю он сдвоенный. тот, который "горит красненьким" со строны роутера тыкаю в гнездо, что "не горит красненьким" на коммутаторе, ну и наоборот, что со стороны роутера "не горит красненьким" тыкаю в коммутатор в порт, что "горит красненьким"
И упорно вижу no link
Менять местами модули пробовал. Менять местами пигтейлы пробовал.
ЧЯДНТ?
Oleg
ну или умело перепрошитую