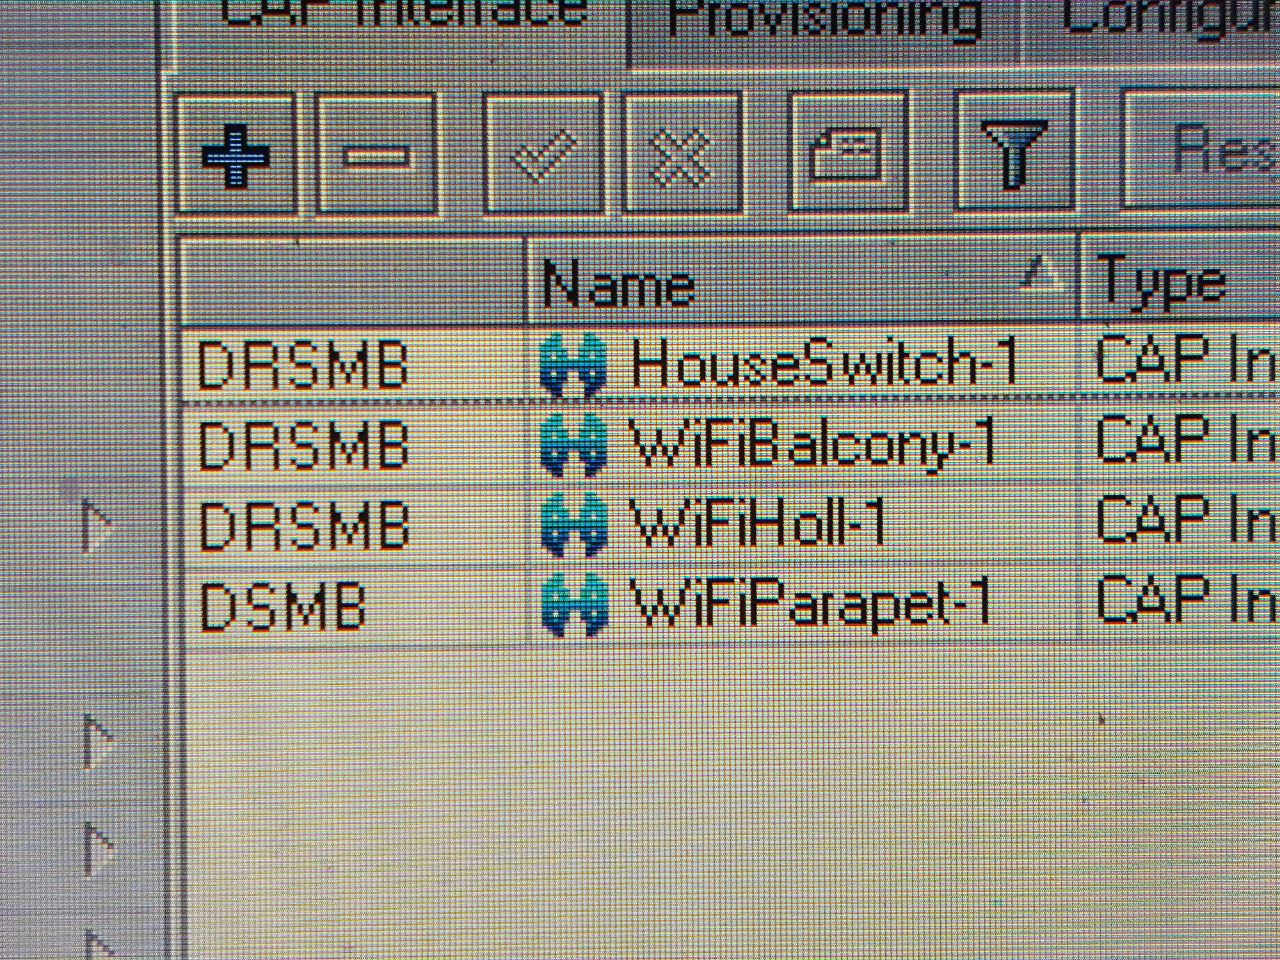
 Кролик

 Кролик
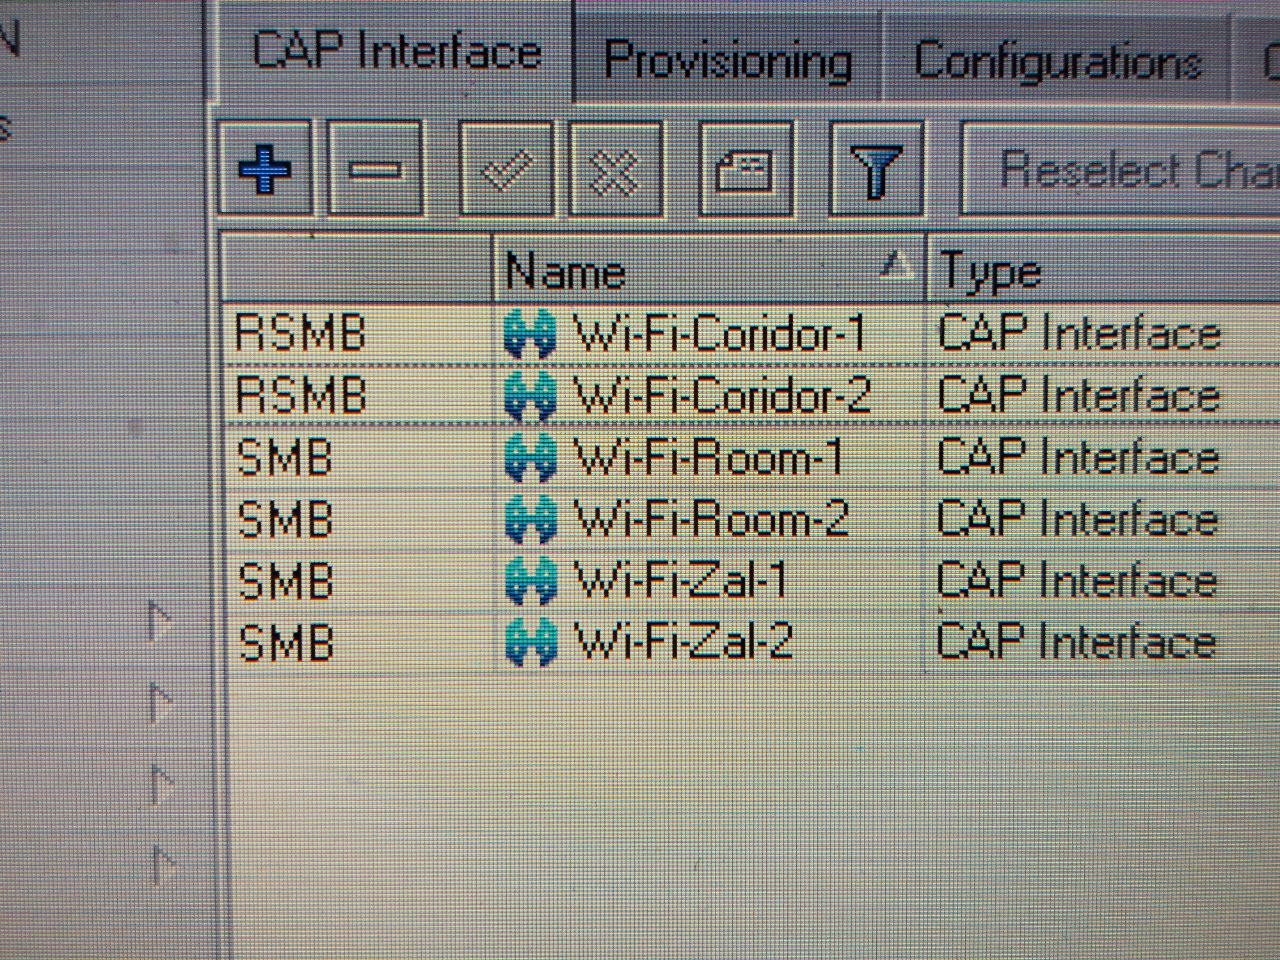 Кролик
Где-то что-то не включил (смущает флаг D) а где - не пойму.
Кролик
PS: Сертификаты не используются, все точки доступа в одной сети.
Антон
Где-то что-то не включил (смущает флаг D) а где - не пойму.
D - dynamic.
Конфигурация приходит с CAPsMAN.
Антон
X - disabled
Антон
DX, не встречал.
Кролик
D
Антон
Ты можешь его убрать принудительно создав интерфейс через копию. Но тогда нет смысла использовать кэпсман.
Антон
Антон
Кролик
Чтобы трафик бежал, подключите кого нибудь.
Когда я подключаюсь к точке, через 5-20 секунд идёт реконнект, я заметил что он реконнект и в тот момент, когда начинает идти трафик.
В итоге все клиенты переключаться на одну точку Corridor и с ней работают.
Меня смущает флаг D, где то должна быть галочка чтобы он установился. (Dynamic)
Всего 3/3 предупреждений, пользователь Hamster temporarily muted for 1 неделю!
Причины:
1: Пользователь Video заблокирован в этом чате.
2: Действие Video заблокировано в этом чате.
3: Действие Video заблокировано в этом чате.
Антон
@insoln
Антон
 Руслан
 Руслан
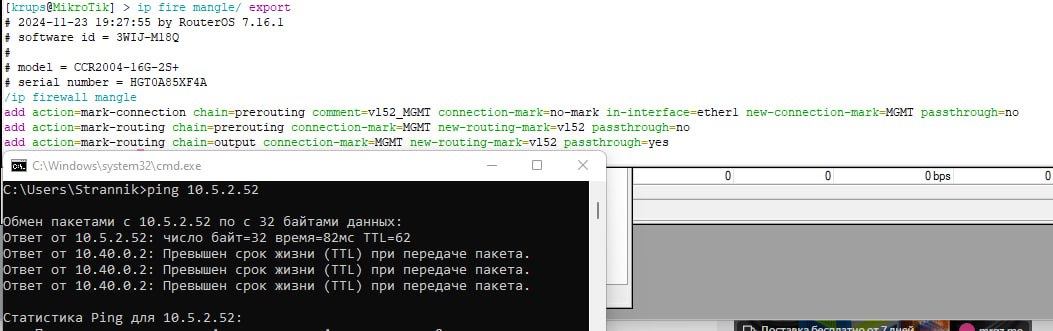
К 7й версии по-немногу привыкаю. столкнулся с такой ситуацией и понять не могу.
Если правло 2 выключить или добавить в него исключение ether1, то все идет как надо.
Вроде можно так и оставить, но хочется понять логику
Leonid
Руслан
В маркконнекшене пастру=но останавливает обработку пакета последующими правилами.
так. а каким образом это зацыкливает пакет?\
Leonid
так. а каким образом это зацыкливает пакет?\
Не могу знать, ибо не вижу вашу таблицу маршрутизации.
Alex
подскажите, куда копать? В чем может быть косяк?
Есть сеть в офисе с серверами и есть несколько удаленных точек.
Везде стоят микротики. Немного разные, но настроен WireGuard между офисом и всеми этими точками.
Так вот, почему-то именно одна каждый день отваливается... Такое ощущение, что если больше суток работает без Disable/Enable, то отваливается.
Если ночью или рано утром сделать Disable/Enable для этого тоннеля, то следующий день все работает.
Как уйти от ежедневного передергивания канала?
Руслан
таблицы не созданы ?
таблица создана, маршрут есть. что-то именно с правилом мангла не то, как мне кажется.
/ip route
add disabled=no distance=3 dst-address=0.0.0.0/0 gateway=10.5.2.254 routing-table=vl52 scope=30 suppress-hw-offload=no target-scope=10
routing table
add disabled=no fib name=vl52
Руслан
потому что когшда в исключения ether1 добавляю, то все проходит как надо
 Dmitry
Руслан
первое правило должно быть passthought=yes
я так тоже пробовал. и сейчас еще раз попробовал поставить passthrougt, поведение то же.
Dmitry
я так тоже пробовал. и сейчас еще раз попробовал поставить passthrougt, поведение то же.
ой после этого надо было сбросить все соединения
Dmitry
зачем вы пользуетесь этим mangle ... вообще мне не понятно.
Руслан
зачем вы пользуетесь этим mangle ... вообще мне не понятно.
чтобы отправить ответ в нужный интерфейс ) в тот, откуда он прилетел.
Ожидается несколько каналов связи на этой железке
Dmitry
чтобы отправить ответ в нужный интерфейс ) в тот, откуда он прилетел.
Ожидается несколько каналов связи на этой железке
у вас я вижу статика - используйте route-rule и не страдайте
Dmitry
а еще mangle - это почти всегда отключение аппаратной разгрузки, fast-tracking и т.д.
Dmitry
Ну вот вам рабочий пример с mangle - он здесь используется потому чтобы я как хотел мог менять адресацию на туннелях
/routing table add comment="vpn0 routing table" disabled=no fib name=vpn0
/routing table add comment="vpn1 routing table" disabled=no fib name=vpn1
---
/ip firewall mangle add action=mark-connection chain=input comment="Local input/output via interface vpn0-co" dst-address-type=local in-interface=vpn0-co new-connection-mark=vpn0-co-in passthrough=no
/ip firewall mangle add chain=output action=mark-routing new-routing-mark=vpn0 passthrough=no connection-mark=vpn0-co-in
/ip firewall mangle add action=mark-connection chain=input comment="Local input/output via interface vpn1-co" dst-address-type=local in-interface=vpn1-co new-connection-mark=vpn1-co-in passthrough=no
/ip firewall mangle add chain=output action=mark-routing new-routing-mark=vpn1 passthrough=no connection-mark=vpn1-co-in
---
/routing rule add action=lookup routing-mark=vpn0 table=vpn0
/routing rule add action=lookup routing-mark=vpn1 table=vpn1
---
/ip route add distance=1 gateway=vpn0-co routing-table=vpn0
/ip route add distance=1 gateway=vpn1-co routing-table=vpn1
Руслан
у вас я вижу статика - используйте route-rule и не страдайте
а как быть в случае, если пакет с одни src адресом может прилететь в разные интерфейсы и должен улететь обратно туда же?
Dmitry
а как быть в случае, если пакет с одни src адресом может прилететь в разные интерфейсы и должен улететь обратно туда же?
щито ? dst-адрес всегда принадлежит интерфейсу, как и зачем пакет может для него прилететь с другого интерфейса - ассиметричная маршрутизация ?
впрочем мой пример выше скорее всего это позволит - и пойду ка я это выпилю :)
Руслан
щито ? dst-адрес всегда принадлежит интерфейсу, как и зачем пакет может для него прилететь с другого интерфейса - ассиметричная маршрутизация ?
впрочем мой пример выше скорее всего это позволит - и пойду ка я это выпилю :)
роутер доступен по разным интерфейсам и под разными ip соответственно. И обратиться к нему могу на разные ip, но ответ он отошлет по своей таблице маршрутизации туда, где по его мнению находится "запрашивающий"
Вот, а хочется чтобы ответил в зависимости на какой интерфейс прилетел запрос.
Я предыдущим сообщением видимо не так выразился )
Dmitry
роутер доступен по разным интерфейсам и под разными ip соответственно. И обратиться к нему могу на разные ip, но ответ он отошлет по своей таблице маршрутизации туда, где по его мнению находится "запрашивающий"
Вот, а хочется чтобы ответил в зависимости на какой интерфейс прилетел запрос.
Я предыдущим сообщением видимо не так выразился )
как тяжко - нет не пошлет в случае использования route rule - реальный пример для шестерки ниже:
/ip route add comment=static-wan0-inet::ether1 distance=1 gateway=94.x.x.1 routing-mark=wan0-inet
/ip route add comment=static-wan1-inet::ether2 distance=1 gateway=178.x.x.1 routing-mark=wan1-inet
—
/ip route rule add action=lookup-only-in-table comment=static-wan0-inet::connected dst-address=0.0.0.0/0 src-address=94.x.x.32/32 table=wan0-inet
/ip route rule add action=lookup-only-in-table comment=static-wan1-inet::connected dst-address=0.0.0.0/0 src-address=178.x.x.124/32 table=wan1-inet
и никаких тебе mangle-ов, но да привязан к IP-адресам
Dmitry
чтобы отвязать от IP-адресов (пример для 7.x выше), да - нужно добавить mangle - но и тогда я так же использую route rule
Dmitry
прикольно, пока отвечал у себя ошибку нашел :)
 Innokentiy
какую?
IIyа
роутер доступен по разным интерфейсам и под разными ip соответственно. И обратиться к нему могу на разные ip, но ответ он отошлет по своей таблице маршрутизации туда, где по его мнению находится "запрашивающий"
Вот, а хочется чтобы ответил в зависимости на какой интерфейс прилетел запрос.
Я предыдущим сообщением видимо не так выразился )
Вот костяк схемы, сверяйте со своими настройками.
Доступ к 2WAN роутеру и к опубликованным наружу сервисам.
Gateways, естественно, поставите провайдерские.
#ROS 7.15
/routing table
add comment=WAN1 disabled=no fib name=wan1
add comment=WAN2 disabled=no fib name=wan2
/ip firewall mangle
add action=mark-connection chain=prerouting comment="in WAN1" connection-mark=no-mark in-interface=wan1 new-connection-mark=in-wan1 passthrough=yes
add action=mark-connection chain=prerouting comment="in WAN2" connection-mark=no-mark in-interface=wan2 new-connection-mark=in-wan2 passthrough=yes
add action=mark-routing chain=prerouting comment="WAN1 from lan" connection-mark=in-wan1 in-interface-list=LAN new-routing-mark=wan1 passthrough=no
add action=mark-routing chain=prerouting comment="WAN2 from lan" connection-mark=in-wan2 in-interface-list=LAN new-routing-mark=wan2 passthrough=no
add action=mark-routing chain=output comment=WAN1 connection-mark=in-wan1 new-routing-mark=wan1 passthrough=no
add action=mark-routing chain=output comment=WAN2 connection-mark=in-wan2 new-routing-mark=wan2 passthrough=no
/ip route
add comment=wan1 disabled=no distance=1 dst-address=0.0.0.0/0 gateway=77.88.8.1 pref-src="" routing-table=wan1 scope=10 suppress-hw-offload=no target-scope=20
add comment=wan1 disabled=no distance=1 dst-address=0.0.0.0/0 gateway=77.88.8.2 pref-src="" routing-table=wan2 scope=10 suppress-hw-offload=no target-scope=20
Руслан
Вот костяк схемы, сверяйте со своими настройками.
Доступ к 2WAN роутеру и к опубликованным наружу сервисам.
Gateways, естественно, поставите провайдерские.
#ROS 7.15
/routing table
add comment=WAN1 disabled=no fib name=wan1
add comment=WAN2 disabled=no fib name=wan2
/ip firewall mangle
add action=mark-connection chain=prerouting comment="in WAN1" connection-mark=no-mark in-interface=wan1 new-connection-mark=in-wan1 passthrough=yes
add action=mark-connection chain=prerouting comment="in WAN2" connection-mark=no-mark in-interface=wan2 new-connection-mark=in-wan2 passthrough=yes
add action=mark-routing chain=prerouting comment="WAN1 from lan" connection-mark=in-wan1 in-interface-list=LAN new-routing-mark=wan1 passthrough=no
add action=mark-routing chain=prerouting comment="WAN2 from lan" connection-mark=in-wan2 in-interface-list=LAN new-routing-mark=wan2 passthrough=no
add action=mark-routing chain=output comment=WAN1 connection-mark=in-wan1 new-routing-mark=wan1 passthrough=no
add action=mark-routing chain=output comment=WAN2 connection-mark=in-wan2 new-routing-mark=wan2 passthrough=no
/ip route
add comment=wan1 disabled=no distance=1 dst-address=0.0.0.0/0 gateway=77.88.8.1 pref-src="" routing-table=wan1 scope=10 suppress-hw-offload=no target-scope=20
add comment=wan1 disabled=no distance=1 dst-address=0.0.0.0/0 gateway=77.88.8.2 pref-src="" routing-table=wan2 scope=10 suppress-hw-offload=no target-scope=20
ну понятно. надо исключить интерфейс ван1 в моем случае на втором правиле. все же не понятно почему с TTL так происходит.
Из-за интерфейса loopback, который в семерке добавили?
Руслан
IIyа
ну понятно. надо исключить интерфейс ван1 в моем случае на втором правиле. все же не понятно почему с TTL так происходит.
Из-за интерфейса loopback, который в семерке добавили?
Возможна многократная перемаркировка и зацикливание трафика в случае некорректных правил. Естественно, при каждом проходе пакета роутер будет уменьшать TTL на 1.
Александр
Приветствую коллеги, не совсем по теме, но возможно подскажете, несколько дней как не могу подключится к серверу в рф из европы, грешу на то что ркн выкатил какие то новые блокировки. был опенвпн, проверил через stunnel, подключение есть, но стоит что то тяжелее команды для консоли запустить, связь пропадает. Как можно обойти?
 MyrZlo
Можно даже попробовать ovpn внутри gre.
MyrZlo
Но ничего не поможет если ты из укр или польши, там многие операторы в стоп листе. Сеанс поднимает, трафик дропает или вообще не соединяет.
IIyа
Roman
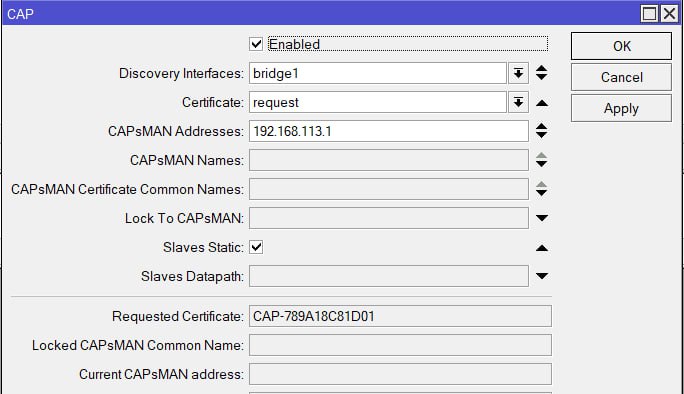
Добрый день, подскажите на точке AX с прошивкой 7.16 где указывать какие интерфейсы вайфай конектились к капсмену ? В настройках капс мен только активация и адрес капс мена а самих интерфейсов wifi нет?
 Kontrman🐵
 Roman
Да, нашел в инструкции что на wifi интерфейсе указать меджмет капсмен
 Blanket
Здравствуйте всем! Кто-нибудь знает, почему не может не находиться какое-то устройство в winbox? Не отображает мост, который я подключил
 ░▒▓ТрезвыйЕжик▓▒░
Здравствуйте всем! Кто-нибудь знает, почему не может не находиться какое-то устройство в winbox? Не отображает мост, который я подключил
Как подключили, какая модель, как настроили. Можно больше информации дать. Мы не ясновидящие
 Aleksand®
Народ, помогите решить проблему с обходом ютаба
сейчас настройки следующие
/routing table add disabled=no fib name=chr
/ip route add gateway=CHR7 routing-table=chr
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 regexp=".*\\.youtube\\.com" type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 regexp=".*\\.youtu\\.be" type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 regexp=".*\\.ytimg\\.com" type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 regexp=".*\\.googlevideo\\.com" type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=youtube.com type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=googlevideo.com type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=youtu.be type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=ytimg.com type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=ggpht.com type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=googleapis.com type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=googleusercontent.com type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=ytimg.l.google.com type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=nhacmp3youtube.com type=FWD
/ip firewall address-list add address=10.0.0.0/8 list=RFC1918
/ip firewall address-list add address=192.168.0.0/16 list=RFC1918
/ip firewall mangle add action=accept chain=prerouting dst-address-list=RFC1918 in-interface-list=!WAN
/ip firewall mangle add action=mark-routing chain=prerouting comment=Mark_BLOCK dst-address-list=BLOCKED new-routing-mark=chr passthrough=yes
/ip route add comment=VPN disabled=no distance=1 dst-address=0.0.0.0/0 gateway=CHR7 routing-table=chr scope=30 suppress-hw-offload=no target-scope=10
но трейсы попрежнему идут через основной канал
 Sergio
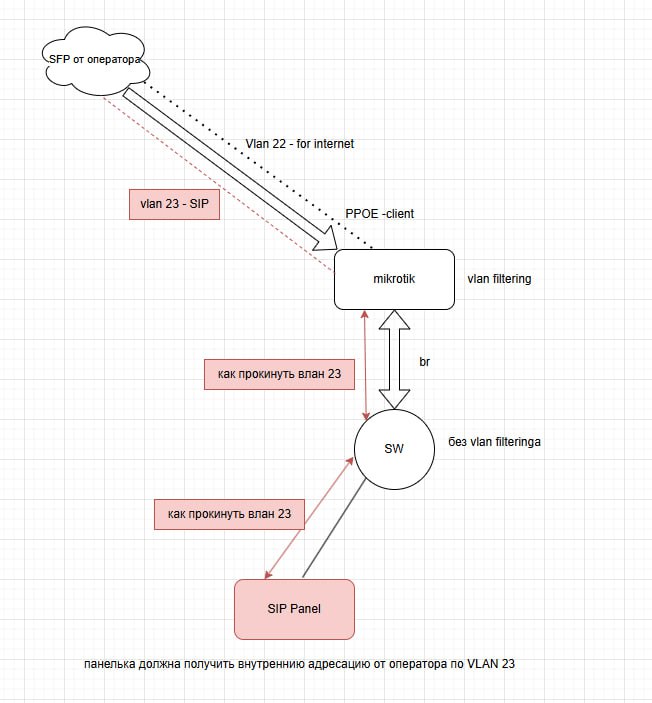
Коллеги, приветствую, подскажите плиз, от оператора получаем
2 влана:
1.- тырнет на нем РРОЕ клиент.
Все ок работает.
2.- для СИП телефона.
Если на микроте включить
Дхцп клиента на второй влан, то микрот получит ИП. Как бы все ок.
Но задача состоит в том что б этот Влан2 прокинуть на устройство в локальной сети?
По идее надо его добавть в Бридж.
░▒▓ТрезвыйЕжик▓▒░
Коллеги, приветствую, подскажите плиз, от оператора получаем
2 влана:
1.- тырнет на нем РРОЕ клиент.
Все ок работает.
2.- для СИП телефона.
Если на микроте включить
Дхцп клиента на второй влан, то микрот получит ИП. Как бы все ок.
Но задача состоит в том что б этот Влан2 прокинуть на устройство в локальной сети?
По идее надо его добавть в Бридж.
Принимаете этот влан на порт и дальше транслиоуете на порт где телефон либо на бридж
Sergio
Принимаете этот влан на порт и дальше транслиоуете на порт где телефон либо на бридж
 IIyа
Народ, помогите решить проблему с обходом ютаба
сейчас настройки следующие
/routing table add disabled=no fib name=chr
/ip route add gateway=CHR7 routing-table=chr
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 regexp=".*\\.youtube\\.com" type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 regexp=".*\\.youtu\\.be" type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 regexp=".*\\.ytimg\\.com" type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 regexp=".*\\.googlevideo\\.com" type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=youtube.com type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=googlevideo.com type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=youtu.be type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=ytimg.com type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=ggpht.com type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=googleapis.com type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=googleusercontent.com type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=ytimg.l.google.com type=FWD
/ip dns static add address-list=to-vpn forward-to=1.1.1.1 match-subdomain=yes name=nhacmp3youtube.com type=FWD
/ip firewall address-list add address=10.0.0.0/8 list=RFC1918
/ip firewall address-list add address=192.168.0.0/16 list=RFC1918
/ip firewall mangle add action=accept chain=prerouting dst-address-list=RFC1918 in-interface-list=!WAN
/ip firewall mangle add action=mark-routing chain=prerouting comment=Mark_BLOCK dst-address-list=BLOCKED new-routing-mark=chr passthrough=yes
/ip route add comment=VPN disabled=no distance=1 dst-address=0.0.0.0/0 gateway=CHR7 routing-table=chr scope=30 suppress-hw-offload=no target-scope=10
но трейсы попрежнему идут через основной канал
В ваших правилах не видно правила маркировки перенаправляемого трафика в мангле.
Всем клиентам нужно заблокировать любые поползновения на сторонние DNS/DOH/DOT, заставить использовать только DNS вашего роутера. Иначе схема не будет работать.
Теннель должен быть рабочим, а то сейчас в моде всяческие блокировки туннельных протоколов. И естественно, Src NAT на ближнем конце туннеля не забудьте.
Aleksand®
В ваших правилах не видно правила маркировки перенаправляемого трафика в мангле.
Всем клиентам нужно заблокировать любые поползновения на сторонние DNS/DOH/DOT, заставить использовать только DNS вашего роутера. Иначе схема не будет работать.
Теннель должен быть рабочим, а то сейчас в моде всяческие блокировки туннельных протоколов. И естественно, Src NAT на ближнем конце туннеля не забудьте.
/ip firewall mangle add action=mark-routing chain=prerouting comment=Mark_BLOCK dst-address-list=BLOCKED new-routing-mark=chr passthrough=yes
Разве это не то?
весь трафик макриурем под тегом chr
Bomberman
Всем доброго дня.
Почему cAP AC не появляться в нетинсталл?
IIyа
Aleksand®
Имена адрес-листов разные.
ой блин, не поправил.
/routing table add disabled=no fib name=chr
/ip route add gateway=CHR7 routing-table=chr
/ip dns static add address-list=BLOCKED forward-to=1.1.1.1 regexp=".*\\.youtube\\.com" type=FWD
/ip dns static add address-list=BLOCKED forward-to=1.1.1.1 regexp=".*\\.youtu\\.be" type=FWD
/ip dns static add address-list=BLOCKED forward-to=1.1.1.1 regexp=".*\\.ytimg\\.com" type=FWD
/ip dns static add address-list=BLOCKED forward-to=1.1.1.1 regexp=".*\\.googlevideo\\.com" type=FWD
/ip dns static add address-list=BLOCKED forward-to=1.1.1.1 match-subdomain=yes name=youtube.com type=FWD
/ip dns static add address-list=BLOCKED forward-to=1.1.1.1 match-subdomain=yes name=googlevideo.com type=FWD
/ip dns static add address-list=BLOCKED forward-to=1.1.1.1 match-subdomain=yes name=youtu.be type=FWD
/ip dns static add address-list=BLOCKED forward-to=1.1.1.1 match-subdomain=yes name=ytimg.com type=FWD
/ip dns static add address-list=BLOCKED forward-to=1.1.1.1 match-subdomain=yes name=ggpht.com type=FWD
/ip dns static add address-list=BLOCKED forward-to=1.1.1.1 match-subdomain=yes name=googleapis.com type=FWD
/ip dns static add address-list=BLOCKED forward-to=1.1.1.1 match-subdomain=yes name=googleusercontent.com type=FWD
/ip dns static add address-list=BLOCKED forward-to=1.1.1.1 match-subdomain=yes name=ytimg.l.google.com type=FWD
/ip dns static add address-list=BLOCKED forward-to=1.1.1.1 match-subdomain=yes name=nhacmp3youtube.com type=FWD
/ip firewall mangle add action=mark-routing chain=prerouting comment=Mark_BLOCK dst-address-list=BLOCKED new-routing-mark=chr passthrough=yes
/ip route add comment=VPN disabled=no distance=1 dst-address=0.0.0.0/0 gateway=CHR7 routing-table=chr scope=30 suppress-hw-offload=no target-scope=10
Но это особо не помогло
Создан вот такой dhcp сервер
/ip dhcp-server
add add-arp=yes address-pool=dhcp_pool0 interface=bridge_lan lease-time=5d name=dhcp1
/ip dhcp-server network
add address=192.168.10.0/24 dns-server=192.168.10.1 gateway=192.168.10.1
И вот так указал dns
/ip dns
set allow-remote-requests=yes cache-max-ttl=5d servers=1.1.1.1,8.8.8.8,8.8.4.4
 Евгений
Aleksand®
Сделайте на компе tracert до любого искомого сервера - будет ли тот распознаваться и куда пойдёт трафик. Попробуйте в настройках того же Файрфокса отключить использование защищенных DNS.
что-то какой-то ужас в трейсах
traceroute to youtube.com (142.250.74.142), 64 hops max, 40 byte packets
1 192.168.10.1 (192.168.10.1) 4.004 ms 2.507 ms 2.715 ms
2 172.26.1.1 (172.26.1.1) 51.431 ms 50.386 ms 52.223 ms
3 * * *
4 * 10.68.194.14 (10.68.194.14) 53.433 ms
10.68.194.10 (10.68.194.10) 50.235 ms
5 143.198.252.160 (143.198.252.160) 51.881 ms * *
6 143.244.192.116 (143.244.192.116) 52.392 ms
143.244.192.114 (143.244.192.114) 56.220 ms
143.244.192.106 (143.244.192.106) 52.158 ms
7 143.244.224.108 (143.244.224.108) 50.936 ms
143.244.224.116 (143.244.224.116) 53.925 ms
143.244.224.108 (143.244.224.108) 52.449 ms
8 143.244.224.113 (143.244.224.113) 53.790 ms 51.087 ms 60.767 ms
9 146.190.180.16 (146.190.180.16) 53.985 ms 53.140 ms *
10 209.85.252.21 (209.85.252.21) 52.993 ms * *
11 142.251.64.186 (142.251.64.186) 57.731 ms
192.178.109.124 (192.178.109.124) 53.844 ms
142.250.214.188 (142.250.214.188) 53.044 ms
12 192.178.109.124 (192.178.109.124) 51.949 ms * *
13 192.178.75.98 (192.178.75.98) 63.371 ms
192.178.75.100 (192.178.75.100) 76.064 ms 62.163 ms
14 108.170.235.148 (108.170.235.148) 80.748 ms
192.178.75.104 (192.178.75.104) 65.735 ms
192.178.75.100 (192.178.75.100) 64.157 ms
15 142.251.51.184 (142.251.51.184) 79.887 ms
209.85.241.44 (209.85.241.44) 77.646 ms 81.829 ms
16 209.85.241.33 (209.85.241.33) 79.562 ms
142.250.61.184 (142.250.61.184) 75.785 ms
142.251.250.55 (142.251.250.55) 87.313 ms
17 142.251.250.55 (142.251.250.55) 77.962 ms
142.251.48.45 (142.251.48.45) 76.490 ms
142.251.48.43 (142.251.48.43) 77.064 ms
18 arn11s11-in-f14.1e100.net (142.250.74.142) 76.261 ms
142.251.48.45 (142.251.48.45) 83.560 ms 78.044 ms
Aleksand®
Бывает... 🤣
Получается трафик уходит в туннель?
Теперь вопрос с браузерами (отключение DOH/DOT)
а если не браузер, использовать на проекторе хочу, а там какая-то своя операционка.
IIyа
а если не браузер, использовать на проекторе хочу, а там какая-то своя операционка.
Проверяйте, пользуется ли она DNS-роутера, заполняется ли адрес-лист. Я бы еще для него заблокировал выход в интернет по 853 порту, а 53 udp сделал редирект (на сам роутер). В крайнем случае - заворачивайте его полностью в туннель.
IIyа
Serg_pol1
Добрый день.Подскажите пожалуйста как реализовать удалённую печать через интернет и без компьютера,может у кого уже был опыт.(есть сетевой принтер и микротик +usb модем с симкой)
IIyа
Добрый день.Подскажите пожалуйста как реализовать удалённую печать через интернет и без компьютера,может у кого уже был опыт.(есть сетевой принтер и микротик +usb модем с симкой)
Единственный вариант - накатить на Микротик OpenWRT (если есть поддержка данного роутерборда) и поднять сервер печати.
Serg_pol1
а если взять другой роутер?