не будет работать без домена, укажите 1ctest.local в ДНС микротика
С чего вы взяли. что у него именно .local?
 Михаил


 Sergey
у него нет домена
 КЭПпучино
семь бед - один ipconfig /flushdns 😃
По крайней мере, команда безопасная
Sergey
не поможет
Sergey
наверно, у ТС нужно спросить, все у него правильно работает, это виндовс такой, известный баг/фича, если прописать в ДНС микротика имя без домена, не будет работать, при чем nslookup адрес покажет, а если сделать ping - не может определить адрес, поэтому в ДНС микротика нужно прописать 1сtest.local, и в винде использовать 1сtest.local или передать суффикс в настройках ДХЦП микротика, тогда можно будет делать просто 1сtest
 Руслан
наверно, у ТС нужно спросить, все у него правильно работает, это виндовс такой, известный баг/фича, если прописать в ДНС микротика имя без домена, не будет работать, при чем nslookup адрес покажет, а если сделать ping - не может определить адрес, поэтому в ДНС микротика нужно прописать 1сtest.local, и в винде использовать 1сtest.local или передать суффикс в настройках ДХЦП микротика, тогда можно будет делать просто 1сtest
а точнее "винда" допишет суффикс своего домена, если запрашивается имя не fqdn. вот и запрашивает 1ctest.homework вместо того, что ожидает автор вопроса
 Sasha
У меня почему то работает без домена.
Sergey
но при этом nslookup отрабатывает нормально, что вводит в заблуждение
Sergey
или не договариваете
Sasha
имена не надо писать .local достаточно просто .
Sergey
запятых бы немного
Sergey
у вас какая РОС?, не думаю что в 7 починили
Sergey
сам лично только что проверил
Sergey
у меня 6 РОС
Сергей
В 7 не починили. Прописал local и все заработало. Но да.баг конечно специфичный.
Руслан
это не совсем баг. тут и микротик ни причем даже
Сергей
это не совсем баг. тут и микротик ни причем даже
Да суть понятно почему так эта связка работает
Stas
Добрый день коллеги.
Блиц вопрос: По какому принципу WireGuard развернутый на микротике выбирает прослушиваемый WAN (если их несколько).
Есть 2 провайдера, 1-й провайдер резервный, 2-й основной, wg слушает основной канал, хотя например L2TP слушает оба канала 🤔
Stas
подозреваю, что он просто руководствуется основным маршрутом.
Sasha
Уберешь оба в vrf то ляжет (
Stas
/rules@MissRose_bot
 Амирхан
 Амирхан
 Sergey
Амирхан
Руслан
Sergey
Амирхан
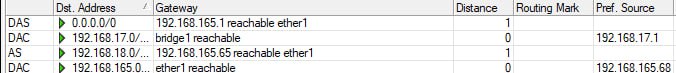
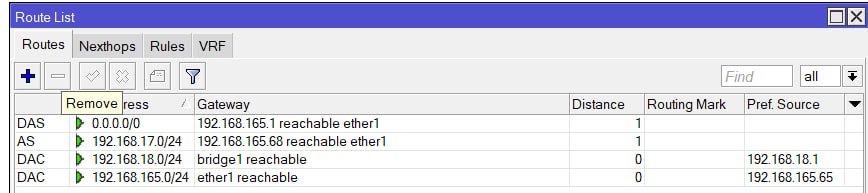
по хорошему, нужно убрать маршруты на боковых роутерах, исключить из маскарада трафик в соседнюю сеть, разрешить прохождение трафика (forward) из соседней сети, на центральном роутере добавить маршруты к боковым сетям и разрешить прохождение трафика от одной боковой сети в другую и наоборот. и все заработает как вы хотите.
Пробовал прописать маршруты на главном роутере в обе подсети, завтра попробую прописать forward accept, спасибо
Alexey
Пробовал прописать маршруты на главном роутере в обе подсети, завтра попробую прописать forward accept, спасибо
Если это тестовое задание, я бы объединил 17 и 18 роутер каким нибудь тоннелем, например wg, и нарисовал там маршрутизацию между нужными хостами. Это будет проще, и правильней с точки зрения безопасности, сеть роутера 165 не будет иметь доступа в подсети 17 и 18, чего по заданию вроде как и не тебуется. Ну и в применении глобальном сеть 165 может оказаться провайдеровской, и роутер - неподконтрольным.
 Виталий
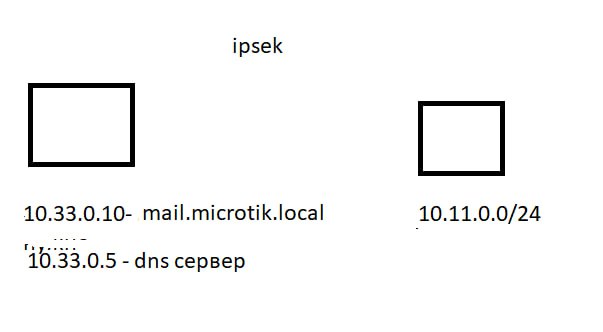
Добрый день. есть ipsek. пинги идут. сеть работает. все ок. 1 имеет сторона dns сервер (локальный). речь про вторую строну. хочу увидеть определенные имена на 1 стороне. если статик в днс ставить работает. если через команду nslookup смотреть не работает. и убрать статику. Если через команду nslookup адрес адрес dns-сервера. то видит. Как настроить dns чтобы брал у локального днс сервера 1 стороны?
 Andrew
1) нарисуйте схемку, будет проще.
2) вторая сторона, когда запрашивает имя посредством nslookup, к какому серверу обращается?
IIyа
Добрый день. есть ipsek. пинги идут. сеть работает. все ок. 1 имеет сторона dns сервер (локальный). речь про вторую строну. хочу увидеть определенные имена на 1 стороне. если статик в днс ставить работает. если через команду nslookup смотреть не работает. и убрать статику. Если через команду nslookup адрес адрес dns-сервера. то видит. Как настроить dns чтобы брал у локального днс сервера 1 стороны?
На микротике 2-й сети пропишите
/ip dns static add comment="to_dns1" forward-to=10.1.1.1 match-subdomain=yes name=network1.lan type=FWD
/ip firewall nat add action=redirect chain=dstnat comment="redirect DNS traffic" dst-address-type=!local dst-port=53 in-interface-list=LAN protocol=udp
В статической записи впишите свои адрес DNS-сервера и доменное имя первой сети
Виталий
dst-address-type=!local - это все кроме локальной сети?
ᅠ
dst-address-type=!local - это все кроме локальной сети?
все кроме того что ты засунул в список локал
ᅠ
а чо ты туда засунул вообще хз
IIyа
Ну да, перехват тех, кто полезет к другим серверам DNS.
В некоторых случаях полезно еще адреса и порты DOH и DOT серверов блокировать, поскольку браузеры, мессенджеры и другие программы по-умолчанию пользуются собственными встроенными резольверами.
Виталий
/ip firewall nat add action=redirect chain=dstnat comment="redirect DNS traffic" dst-address-type=!local dst-port=53 in-interface-list=LAN protocol=udp - не проходит у меня это
IIyа
local - это внутренний список роутера (недоступный пользователю), всех имеющихся у него собственных IP-адресов.
Виталий
прошло вместо лан у меня бридж сети
Виталий
 Виталий
 Виталий
 Виталий
 Виталий
 IIyа
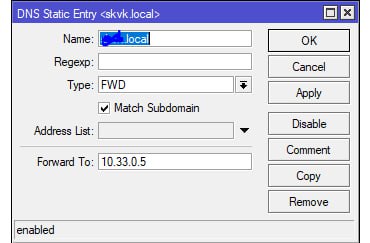
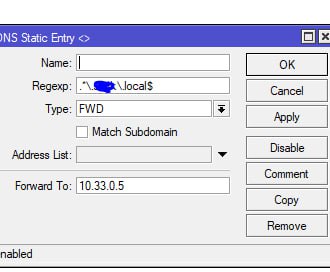
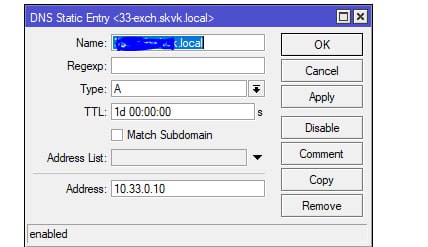
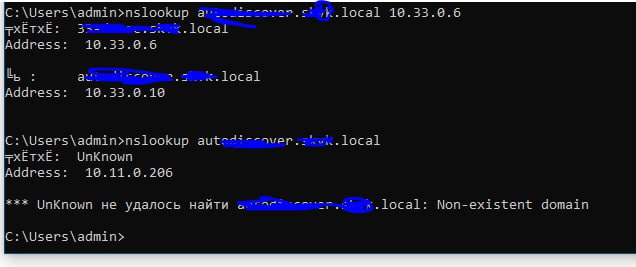
Смотрите, какой адрес DNS используется системой и почему не срабатывает правило редиректа в NAT вашего микротика, как я понимаю, вы во 2-й локалке..
Виталий
да
IIyа
и почему в правилах и на схеме у вас адрес DNS 0,5, а на скрине командной строки - 0,6
IIyа
Правильны оба варианта FWD, но первый - проще и разумнее.
Виталий
0.6 и 0.5 там 2 днс сервера. пробовал тот и тот. а так везде одинаково
Виталий
опечатка
IIyа
ваш микротик может получать данные с того dns-сервера? в терминалке задайте
put [resolv bla-bla-bla.local]
Виталий
если я включаю правило редирект вообще ничего не работает
Виталий
значит не правильно я что то делаю
Виталий
 IIyа
Виталий
согласен. стоит завод. только удалил фасттрак. и дроп 53 порт.
Виталий
ваш микротик может получать данные с того dns-сервера? в терминалке задайте
put [resolv bla-bla-bla.local]
failure: dns server failure
IIyа
А зачем? В заводском и так дроп всего с WAN-интерфейса
IIyа
DNS2 не может достучаться до DNS1 (какие-то ограничения или неправильные метки в файрволлах, или маршрутизация неверна)
 Олег
 Михаил
Олег
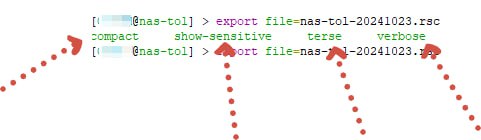
https://help.mikrotik.com/docs/spaces/ROS/pages/328155/Configuration+Management#ConfigurationManagement-ConfigurationExport
Правильно ли я понял.
Под мой запрос, нужны 2 переменные: compact + show-sensitive
Михаил
Правильно ли я понял.
Под мой запрос, нужны 2 переменные: compact + show-sensitive
Первое будет активно по-умолчанию. А так да
 Zaifat
bmw
Благодарю
необходимо помнить, что
1. пароли пользователей (system/user) туда никогда не попадут
2. сертификаты не выгружаются.