 tarikptz


Вчера обновился, опять из двух каплайтов один "окирпичился" пришлось через нетинстал оживлять. после 7.13 такая беда. Причем только с одной ТД. Обычно обновляю hap ac lite и все ТД сами обновляются. а тут одна в кирпич превращается.
 Аникей
 Petr
ZlyddeN
а для чего? когда такое полезно? 😮
 Аникей
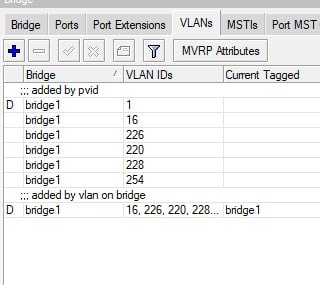
то есть я руками сперва в бридж загнал, а потом интерфейсы поднял, и они туда подсосались
ZlyddeN
а! так тут еще и VLAN
я думал просто сами в бридж прилетели 😮
ZlyddeN
сорян не проснулся. 😊 изначально неверно все прочитал 🤦
Petr
а! так тут еще и VLAN
я думал просто сами в бридж прилетели 😮
не, это просто экономия времени
как бы очевидно, что если вы создаете interface vlan то его тегировать нужно)
Аникей
не, это просто экономия времени
как бы очевидно, что если вы создаете interface vlan то его тегировать нужно)
ну оно в тегированные интерфейсы просто бридж добавляет. Теперь этого не нужно делать руками, но настроить интерфейсы в нём нельзя, так как он тут динамический, потому всё равно вланы руками добавлять придётся
ZlyddeN
так вроде давно такое
ZlyddeN
и в шестерке прилетают динамические порты
Petr
и в шестерке прилетают динамические порты
Не
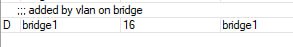
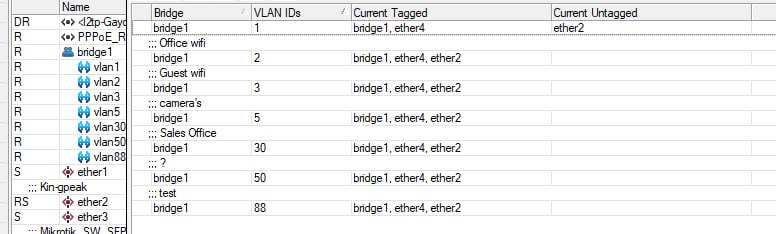
тут речь не про то, что мы pvid порту поставили и он прилетел в bridge vlans - такое да, было
А про то, что мы создали interface vlan и он прилетел в bridge-vlans
Такого не было
Аникей
 Аникей
крч штука чуть жизнь попроще делает, да)
 Vladimir
 Heidi
 dsweb
Heidi
Первая фаза не проходит. а она на сколько я помню алгоритмы шифрования проверяют. может не совпадает ike время и.тд.
спасибо, примерно понимаю даже какие, но уже выбесил этот микрот) закажу специалиста
dsweb
спасибо, примерно понимаю даже какие, но уже выбесил этот микрот) закажу специалиста
Бывает. всему учиться надо))))
 Василий
 Василий
 Василий
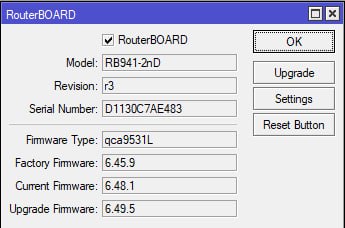
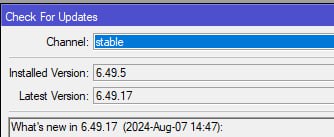
типа сперва надо прошивку, потом пакеты например?
 ░▒▓ТрезвыйЕжик▓▒░
Bomberman
Всем доброго дня.
А можно с одного адреса за NAT поднять два соединения WG на один адрес?
 Константин
Да
 olegon.ru
В вики микротика "Devices with compatible radios also require either the 'wifi-qcom-ac' driver package (for 802.11ac chipsets) or the 'wifi-qcom' driver package for 802.11ax and newer chipsets."
где посмотреть совместимость эту самую, что в моем девайсе?
 Anton
В вики микротика "Devices with compatible radios also require either the 'wifi-qcom-ac' driver package (for 802.11ac chipsets) or the 'wifi-qcom' driver package for 802.11ax and newer chipsets."
где посмотреть совместимость эту самую, что в моем девайсе?
https://help.mikrotik.com/docs/spaces/ROS/pages/1409138/Wireless
bmw
 bmw
не, это просто экономия времени
как бы очевидно, что если вы создаете interface vlan то его тегировать нужно)
логику можно искать только там, где вы ее поклали сами. Опыт этого форума подсказывает, что многим не очевидны даже очевидные вещи...
Спасибо за жалобу. Сообщение Сергей [6084416194] отправлено администраторам на проверку.
 Павло Михайлович
Подскажите как проверить попадают ли все пакеты в тунель wireguard. тунель поднять, данные бегают а вот скорость очень низкая
 Руслан
Подскажите как проверить попадают ли все пакеты в тунель wireguard. тунель поднять, данные бегают а вот скорость очень низкая
Tools packet sniff запускаете на ваш тунель и смотрите какие пакеты там бегают
Stan&slav
Подскажите как проверить попадают ли все пакеты в тунель wireguard. тунель поднять, данные бегают а вот скорость очень низкая
а у микрота мощностей хватает??? низкая с чем сравниваете ? какая напрямую и без vpn
Павло Михайлович
а у микрота мощностей хватает??? низкая с чем сравниваете ? какая напрямую и без vpn
в тунеле 100, без тунеля между роутерами 400-500
olegon.ru
а ведь действительно с wifi-qcom на hap ac3 все куда лучше работает... прямо любо-дорого...
Stan&slav
в тунеле 100, без тунеля между роутерами 400-500
нагрузка ЦП в микроте какая при передаче ?
 Vadim
 $continue$
 КЭПпучино
Просто цифра пдозрительная.
100 мегабит, 200 и т.д. - нарезка лимитов скорости на vps :)
Павло Михайлович
Просто цифра пдозрительная.
100 мегабит, 200 и т.д. - нарезка лимитов скорости на vps :)
нет, указана средняя скорость
КЭПпучино
Может, с правилами файрвола или MSS намудрили или не намудрили
КЭПпучино
Можно в mangle сделать MSS clamp to pmtu
Аникей
Можно ли как-то добавлять в адрес-лист по условию? Или может какое-то другое решение есть, я сам не придумал.
В общем:
В локальной сети есть видеорегистратор, открытый портом 34567 в интернет, чтобы с мобилок подключались и смотрели.
На этот порт с рандомных IP-адресов лезут и брутят.
Из-за этого видеорегистратор начинает перезапускаться сам по себе, вообще хз почему.
Я вот подумал, что может можно скрипт какой сделать
 Innokentiy
1. поднимаете впн и разрешаете подключаться только через него, но не напрямую
2. настраиваете стриминг в облако, и разрешаете мобилкам подключаться только к облаку
Аникей
Аникей
Я вот думаю с connection limit поиграться
Аникей
но я не уверен, что аппарат поднимает только одно соединение при подключении к регистратору
Руслан
Я вот думаю с connection limit поиграться
Можете с этим поиграться, да, раз соединений множество
Аникей
Можете с этим поиграться, да, раз соединений множество
вот я думаю, что много, учитывая, что регистратор в ребут уходит
Руслан
вот я думаю, что много, учитывая, что регистратор в ребут уходит
Надо не гадать. А смотреть в коннекшены) =
Руслан
А когда вдоволь наиграетесь, то можно сделать по нормальной схеме, предложенной Инокентием :)))
IIyа
Можно поиграться с реверсивным прокси и страничкой ввода пароля для доступа к регику. В принципе, в качестве прокси можно микротиковский Captive Portal заюзать. Пароль введен правильно - получаем доступ к регу.
bmw
-- Вы что не видите, стоит кирпич, туда нельзя!
-- Ну мне надо
-- Нельзя!
-- Ну мне очень-очень-очень надо!
-- Ну раз очень, то тогда можно...
... но там обрыв...
 Ярослав
Можно ли как-то добавлять в адрес-лист по условию? Или может какое-то другое решение есть, я сам не придумал.
В общем:
В локальной сети есть видеорегистратор, открытый портом 34567 в интернет, чтобы с мобилок подключались и смотрели.
На этот порт с рандомных IP-адресов лезут и брутят.
Из-за этого видеорегистратор начинает перезапускаться сам по себе, вообще хз почему.
Я вот подумал, что может можно скрипт какой сделать
1)
/ip firewall raw
add action=drop chain=prerouting comment=blacklist src-address-list=blacklist
add action=add-src-to-address-list address-list=blacklist address-list-timeout=2w \
chain=prerouting dst-port=21,22,80,135-139,161,443,5060 in-interface-list=WAN protocol=\
tcp src-address-list=!WIN
/ip firewall filter
add action=accept chain=input comment="SYN\\ACK trap" in-interface-list=WAN \
protocol=tcp tcp-flags=syn,ack
если бот ещё останется там - ему будет плохо
2) классический port knocking
Аникей
А когда вдоволь наиграетесь, то можно сделать по нормальной схеме, предложенной Инокентием :)))
я только с радостью, осталось клиента уговорить. Они ж боятся "куда-то тыкать"
Stan&slav
Можно ли как-то добавлять в адрес-лист по условию? Или может какое-то другое решение есть, я сам не придумал.
В общем:
В локальной сети есть видеорегистратор, открытый портом 34567 в интернет, чтобы с мобилок подключались и смотрели.
На этот порт с рандомных IP-адресов лезут и брутят.
Из-за этого видеорегистратор начинает перезапускаться сам по себе, вообще хз почему.
Я вот подумал, что может можно скрипт какой сделать
я к примеру делал опыты с использованием HLS + ffmpeg , нарезал поток и выдавал через браузер, и доступ через htaccess
Аникей
я к примеру делал опыты с использованием HLS + ffmpeg , нарезал поток и выдавал через браузер, и доступ через htaccess
это средствами микротика же не получится сделать?
Аникей
тогда не наш случай (
Stan&slav
тогда не наш случай (
как выше сказали, тогда поднимать VPN тот же wireguard и конфиг юззерам кидать
Stan&slav
либо регистратор с настройкой пользователей
Аникей
похоже только ВПН. Сейчас прилетело: одно соединение, 30 секунд, и видеорег ушёл в ребут)
bmw
тогда не наш случай (
"ПК" -- это может быть и VPS же. Просто +100 рублей в месяц к затратам на проект.
Аникей
либо регистратор с настройкой пользователей
не, регистратор из-за этих брутфорсеров перезагружается
Stan&slav
"ПК" -- это может быть и VPS же. Просто +100 рублей в месяц к затратам на проект.
для видео потока VPS за 100р не потянет
Ярослав
если клиентов 25 или меньше, то можно воспользоваться zero tier и закрыть доступ извне