Зачем это все? Есть простое решение.
Человек просит чтобы ему на реальники можно было достучаться по порту 443. Это реализуется легко как портфорвард.
Ок, не очень хочется рассказывать теорию в воскресенье утром.
 Dmitry


 ꞗѻꞬᶏꜬ
Ок, не очень хочется рассказывать теорию в воскресенье утром.
Причем тут теория? Вот никогда не понимал этик приколов.... Человек попросил показать решение его проблемы, ее просто можно решить способом, что я описал.
Зачем писать теорию если можно просто сказать как сделать.
ꞗѻꞬᶏꜬ
Это как я однажды (очень давно) искал как на микроте пробросить реальный IP на абонента.
Так вот попав на форум я прочитал 27 страниц как человеку объясняли теорию... Доказывали что он тупой, и говорили что его так учат... Но смысл в том что ни одного примера так там и не привели.
Мое мнение такое, если хочется рассказать теорию, то нужно дать рабочий пример и потом теорию...
ꞗѻꞬᶏꜬ
Ок, не очень хочется рассказывать теорию в воскресенье утром.
Если у вас есть решение напишите сразу как ему настроить... Что сделать по пунктам?
Dmitry
Если у вас есть решение напишите сразу как ему настроить... Что сделать по пунктам?
Рабочий пример приведен выше роботом chatgpt.
 Alexey
Рабочий пример приведен выше роботом chatgpt.
А вы уверены, что чатгпт там не галлюцинирует. Потому что я согласен с товарищем выше - самый простой способ - приземлить все айпишники на микроте, и там уже их утилизировать
ꞗѻꞬᶏꜬ
Рабочий пример приведен выше роботом chatgpt.
Я например в ответе не вижу как нат будет работать если роутер не знает на каком порту у него белый адрес....
Dmitry
А вы уверены, что чатгпт там не галлюцинирует. Потому что я согласен с товарищем выше - самый простой способ - приземлить все айпишники на микроте, и там уже их утилизировать
Уверен. Когда работал в операторе 100500 раз делал аналогичное.
ꞗѻꞬᶏꜬ
Еще человек просит из описания и его правил только порт 443. В ответе описана логика другая.
Alexey
Ну насколько я помню, ну не может устройство послать пакет с адреса, который на устройстве отсутствует.
ꞗѻꞬᶏꜬ
Ну насколько я помню, ну не может устройство послать пакет с адреса, который на устройстве отсутствует.
Ну так а где это в ответе чатгпд?
ꞗѻꞬᶏꜬ
Там только основной IP и далее сразу роуты....
ꞗѻꞬᶏꜬ
Я же сразу написал что адреса нужно на порт вешать... В чем моя схема нерабочая ?
Alexey
Ну так а где это в ответе чатгпд?
Да я как раз о том, что тоже знаю только тот вариант решения, который вы предложили. Ответ Дмитрия забыл тегнуть
ꞗѻꞬᶏꜬ
 Pavel
Ну насколько я помню, ну не может устройство послать пакет с адреса, который на устройстве отсутствует.
Почему? Роутер оперирует dst-ip, ему в штатной работе пофиг с какого ip трафик пришел
Alexey
Почему? Роутер оперирует dst-ip, ему в штатной работе пофиг с какого ip трафик пришел
С какого пришел - да, с какого ушёл - нет
Pavel
Тоже пофиг, роутеру главное при маршрутизации - знать, через какой интерфейс выпнуть трафик в соответствии с dst-ip и таблицей маршрутизации.
Тут именно косяк маршрутизации, как верно сказал Дмитрий. Тест с лупбеком это как раз показал (если в фаерволе нет запрещающий правил)
ꞗѻꞬᶏꜬ
Тоже пофиг, роутеру главное при маршрутизации - знать, через какой интерфейс выпнуть трафик в соответствии с dst-ip и таблицей маршрутизации.
Тут именно косяк маршрутизации, как верно сказал Дмитрий. Тест с лупбеком это как раз показал (если в фаерволе нет запрещающий правил)
А как роутер может выплюнуть трафик с адреса которого у него нет?
Alexey
Тоже пофиг, роутеру главное при маршрутизации - знать, через какой интерфейс выпнуть трафик в соответствии с dst-ip и таблицей маршрутизации.
Тут именно косяк маршрутизации, как верно сказал Дмитрий. Тест с лупбеком это как раз показал (если в фаерволе нет запрещающий правил)
Сомневаюсь, что при обычной настройке такое катит (это если не касаться операторских решений типа mpls и подобного). Тот же nmap при подмене соурс адреса неспроста требует, чтобы этот адрес присутствовал на хосте, и поэтому обычно получает 127.0.0.1, потому что он везде есть.
Артём
по итогу, все заработало?
Только если довесить IP адреса из дополнительной подсети на интерфейс с основным IP адресом
Sergey
а как хотелось?
ꞗѻꞬᶏꜬ
Выше писал же. Должно работать без довешивания, через нат
IP должен висеть где-то иначе не будет работать. Или выдать IP клиенту или повесить у себя.
Артём
IP должен висеть где-то иначе не будет работать. Или выдать IP клиенту или повесить у себя.
Вам уже ответили, что это не так
Sergey
в вашем случае (особенности настройки у провайдера) так не заработает, провайдер просто не знает куда отправлять пакеты, пока адрес не появится на ВАН микротика
Артём
в вашем случае (особенности настройки у провайдера) так не заработает, провайдер просто не знает куда отправлять пакеты, пока адрес не появится на ВАН микротика
Как это не знает, если дополнительная подсеть маршрутизируется на мой основной ip
Sergey
есть вариант, когда провайдер просто всю вашу /29 отправляет в порт куда подключен микротик, тогда да, заработает без адреса на интерфейсе
Sergey
Как это не знает, если дополнительная подсеть маршрутизируется на мой основной ip
откуда это известно?
ꞗѻꞬᶏꜬ
Искать долго, как минимум ответ чатгпт, который я скинул
Ууу все.... Я умываю руки...😂😂😂 мой способ заработал, а от чатгпд нет и я не прав 👍👍👍😂😂😂
Sergey
можно легко проверить, убрать все адреса доп сети с ВАН, добавить лог правило на инпут icmp, и извне пингануть любой адрес из доп сети, если в логе появятся пакеты, то да, маршрутизирует все адреса доп сети на основной, попробуйте и все станет понятно
Артём
Ууу все.... Я умываю руки...😂😂😂 мой способ заработал, а от чатгпд нет и я не прав 👍👍👍😂😂😂
Я не говорю, что вы прям совсем не правы, я говорю о том, что должно работать и без довешивания ip адреса
Артём
можно легко проверить, убрать все адреса доп сети с ВАН, добавить лог правило на инпут icmp, и извне пингануть любой адрес из доп сети, если в логе появятся пакеты, то да, маршрутизирует все адреса доп сети на основной, попробуйте и все станет понятно
Пробовал, нету в логе ничего. Ну и ответ на вопрос, почему не работает очевиден
Sergey
тогда провайдер не маршрутизирует в буквальном смысле доп адреса на основной, а использует другой маханизм.
Sergey
или провайдер невено выразился или вы не так его поняли
Артём
В любом случае, всем спасибо за участие в решении вопроса)
Sergey
и очевидно что провайдер ничего у себя менять не будет, и для использования адресов доп сети, в вашем случае, их нужно навешивать на ВАН
ꞗѻꞬᶏꜬ
Недолжно, адрес обязан быть и провайдер маршрутизирует....
Вот по логике если IP нигде нет, как на него должен идти трафик?
По поводу провайдера, на моем примере у вас трафик ходит, значит маршрут есть. Вы же его не писали ни где...
ꞗѻꞬᶏꜬ
Это нормальная практика зароутить подсеть и отдать. В 99% так делают.
Sergey
Недолжно, адрес обязан быть и провайдер маршрутизирует....
Вот по логике если IP нигде нет, как на него должен идти трафик?
По поводу провайдера, на моем примере у вас трафик ходит, значит маршрут есть. Вы же его не писали ни где...
может и идет, к примеру ipv6, сеть /48, но это не значит что все 100500 тысяч млн адресов должны быть, провайдер просто отправляет все /48 на интерфейс клиента, не важно есть там такой адрес или нет
ꞗѻꞬᶏꜬ
может и идет, к примеру ipv6, сеть /48, но это не значит что все 100500 тысяч млн адресов должны быть, провайдер просто отправляет все /48 на интерфейс клиента, не важно есть там такой адрес или нет
Правильно это про маршрут... А в конце нет ip... ииии? Куда должен идти трафик? IP нет, недоступен... Есть просто физический порт. Тут уже работа протокола tcp/IP нет конечного адреса нет ответа
Sergey
в любом случае пакет должен дойти до МТ, а у ТС такие пакеты не доходили
ꞗѻꞬᶏꜬ
в любом случае пакет должен дойти до МТ, а у ТС такие пакеты не доходили
Как так? Ну он без IP на ван порту не работало (провайдер виноват), а как прописал все заработало (провайдер что-то еще должен сделать за абонента)...
Это и есть обычная маршрутизация
Dmitry
Как так? Ну он без IP на ван порту не работало (провайдер виноват), а как прописал все заработало (провайдер что-то еще должен сделать за абонента)...
Это и есть обычная маршрутизация
Как говорится - если нужно объяснять, то не нужно объяснять. (c)
Собрал специально для вас тестовый стенд:
микротик 1 - провайдер
микротик 2 - клиент
микротик 3 - публикуемый клиентом сервис
# 1. PE - EMPTY FIREWALL
/ip address add address=2.2.2.1/30 comment="=PE-MAIN=" interface=ether1 network=2.2.2.0
#
/ip route add comment="=CE-ADDITIONAL=" distance=1 dst-address=3.3.3.0/29 gateway=2.2.2.2
# ---
# 2. CE - EMPTY FIREWALL
/interface bridge add comment="=TEST-LOOPBACK=" name=loopback100 protocol-mode=none
#
/ip address add address=2.2.2.2/30 comment="=CE-MAIN=" interface=ether1 network=2.2.2.0
#
/ip address add address=3.3.3.1/32 comment="=CE-ADDITIONAL=" interface=loopback100 network=3.3.3.1
#
/ip route add comment="=PE-DEFAULT-ROUTE=" distance=250 gateway=2.2.2.1
#
/ip address add address=192.168.99.1/24 comment="=INTERNAL=" interface=lan-bridge network=192.168.99.0
#
/ip firewall nat add action=dst-nat chain=dstnat comment="=CE-ADDITIONAL-PUBLICATION=" dst-address=3.3.3.2 dst-port=22 in-interface=ether1 protocol=tcp to-addresses=192.168.99.2
/ip firewall nat add action=src-nat chain=srcnat out-interface=ether1 src-address=192.168.99.2 to-addresses=3.3.3.2
# ---
# 3. CE - PUBLICATION SERVICE - EMPTY FIREWALL
/ip address add address=192.168.99.2/24 comment="=CE-PUBLICATION-SRV=" interface=ether1 network=192.168.99.0
/ip route add comment="=CE-PUBLICATION-DR=" gateway=192.168.99.1
Dmitry
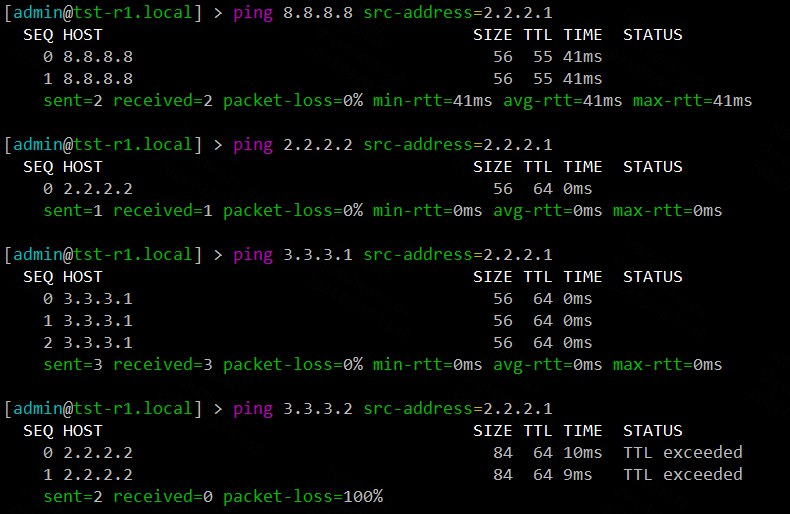 Dmitry
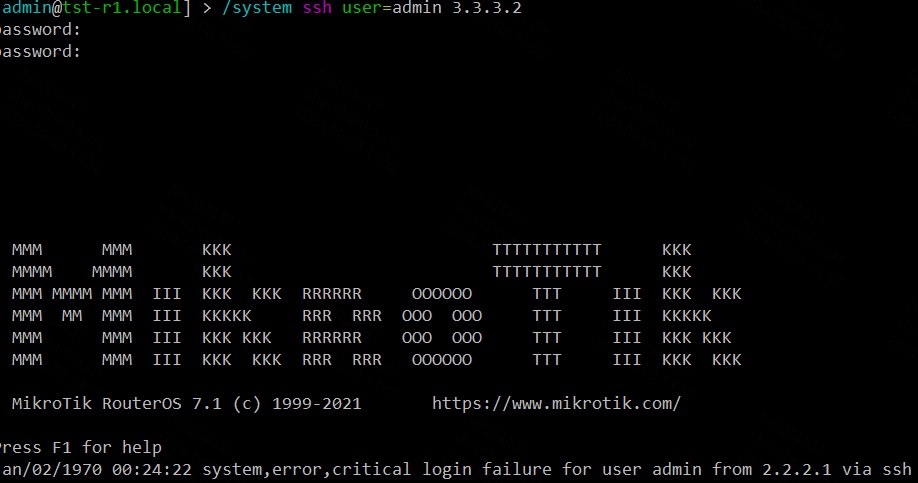 Dmitry
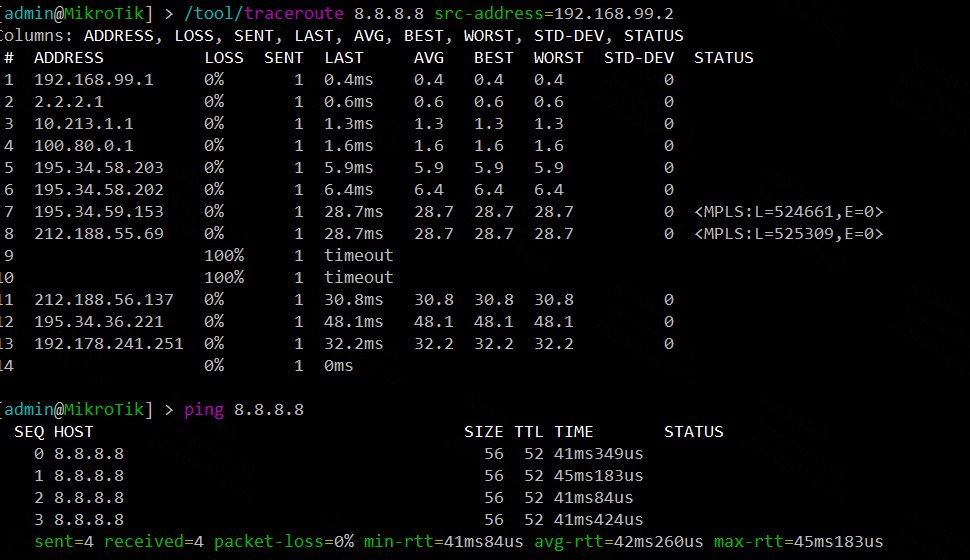 Dmitry
А вы продолжайте вешать все адреса на uplink
Dmitry
 d.
а если купить 5009 с PoE то можно и по всему дому wifi развешать на одном блоке питания )
d.
ну, дому это жирненько. по дому+саду+бане+гаражу+беседке+сараю+туалету 😄
Dmitry
а если купить 5009 с PoE то можно и по всему дому wifi развешать на одном блоке питания )
у меня есть powerbox pro - новый в упаковке :)
ꞗѻꞬᶏꜬ
А вы продолжайте вешать все адреса на uplink
Это понятно, тут маршрутизация и src/dst между адресами и конечный это 99.2 и он прописан на конечном роутере на eth1. И есть цепочка IP .
А если не прописывать как вы писали выше выданную подсеть никуда. То как это будет работать?
В схеме что была выше идет обращение из вне на реальник который типа нигде не прописан... Ни у абонента ни у провайдера. Их нет... Как в таком случае?
Dmitry
Это понятно, тут маршрутизация и src/dst между адресами и конечный это 99.2 и он прописан на конечном роутере на eth1. И есть цепочка IP .
А если не прописывать как вы писали выше выданную подсеть никуда. То как это будет работать?
В схеме что была выше идет обращение из вне на реальник который типа нигде не прописан... Ни у абонента ни у провайдера. Их нет... Как в таком случае?
он и у меня НЕ прописан, 3.3.3.2 - не висит нигде
ꞗѻꞬᶏꜬ
он и у меня НЕ прописан, 3.3.3.2 - не висит нигде
А все, я понял такую схему.... Но в 99.9% любой оператор не будет так делать...
Это нужно оператору у себя на loopback вешать переадресацию на подсеть.
Тут именно пример возможности, я понял.
Dmitry
А все, я понял такую схему.... Но в 99.9% любой оператор не будет так делать...
Это нужно оператору у себя на loopback вешать переадресацию на подсеть.
Тут именно пример возможности, я понял.
нет, опетатор, всего лишь - должен нормально прописать статику - все.
я работал в операторе - это просто мегастандартнейшая схема публикации ресурсов для мелкого/среднего бизнеса, не знаю почему приходится объяснять
а крупный - анонсирует собственные PI-блоки через такой /30 или /31 стыки по BGP, но это уже совсем другая история
ꞗѻꞬᶏꜬ
Ну мне очень часто встречается именно схема когда дали подсеть и дальше сам.
Dmitry
Ну мне очень часто встречается именно схема когда дали подсеть и дальше сам.
я не знаю, как и что там понаписал оператор - но в такой схеме автор скорее всего скоро придет и скажет, что ему доступны НЕ все адреса из /29 подсети с вероятностью 85% ;)
Dmitry
ну или там будет, какая-нибудь г-схема типа маршрута в интерфейс:
ip route 3.3.3.0 255.255.255.248 VlanX
зачем так делать - мне решительно непонятно.
Юрий
Доброго дня. Есть вопрос по микротикам. 2 микротика, внешние IP каналы по 1гбит/с. Поднят ip-ip vpn. Скорость в канале между микротками 80 мбит. Процессоры микротиков загрузка 16-20%. Как скорость увеличить? 🤔 помогите пожалуйста разобраться. Заранее спасибо.
Юрий
А версии прошивок одинаковые. 6.47.9 long term.
 Innokentiy
посмотрите загрузку по ядрам
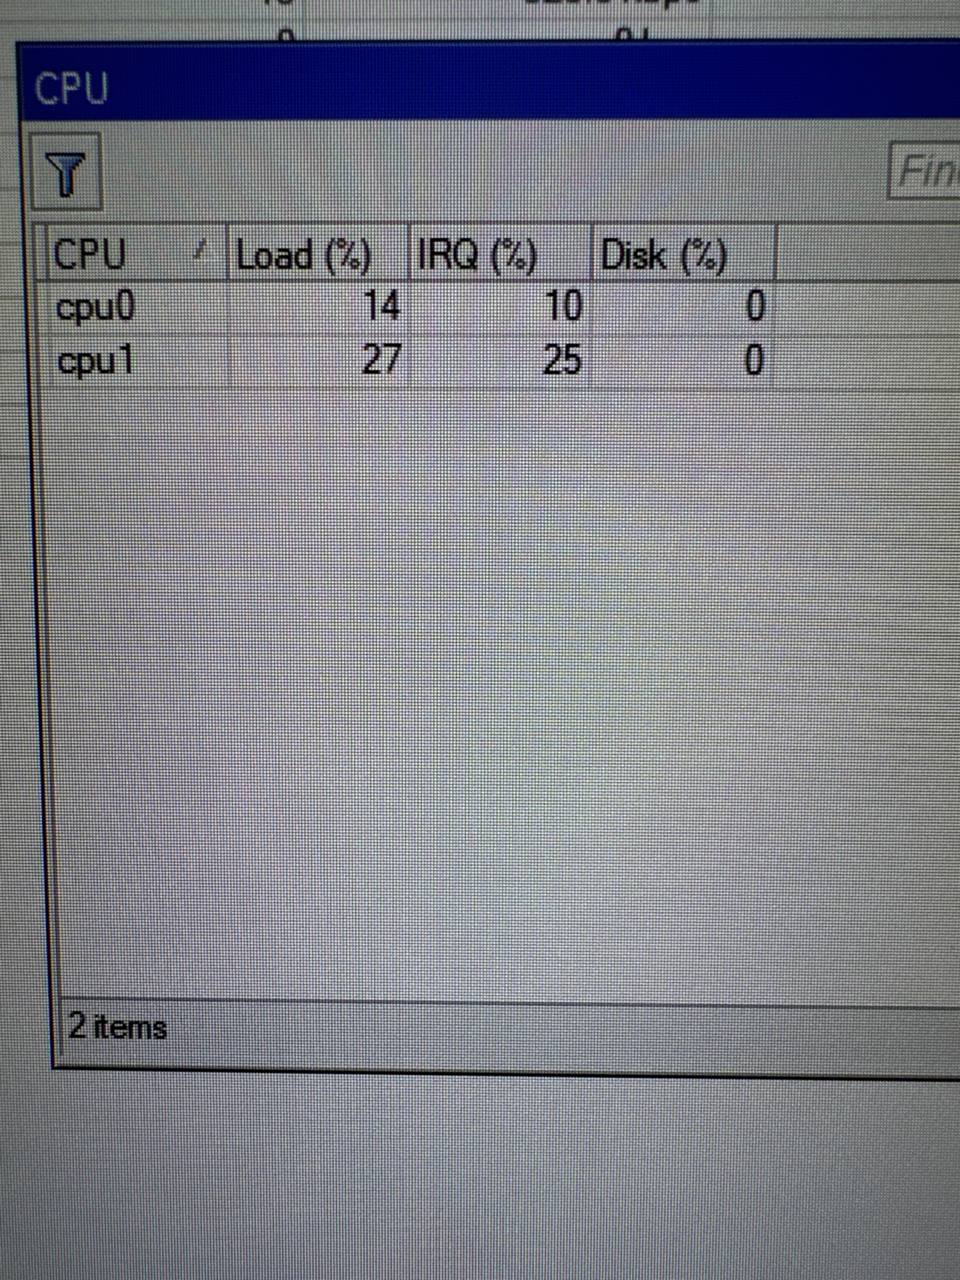 Innokentiy
и с другой стороны так же?
Юрий
Да.
Dmitry
Dmitry
В интерфейсах смотрю скорость передачи.
Понятно... Iperf с устройств за маршрутизаторами запустите.
Ihar
приветствую. кто-нибудь пробовал переносить предоплаченные лицензии CHR на свой российский аккаунты с условно не российского?
 olegon.ru
подскажите, пожалуйста, 7.15.3, hAP ac3, периодически умирает WiFi 2.4, не лечится ничем, кроме ребута рутера... есть какое-то лечение?
Виталий
приветствую. кто-нибудь пробовал переносить предоплаченные лицензии CHR на свой российский аккаунты с условно не российского?
Весной перенёс, летом уже не дало.
olegon.ru
подскажите, пожалуйста, 7.15.3, hAP ac3, периодически умирает WiFi 2.4, не лечится ничем, кроме ребута рутера... есть какое-то лечение?
в журналах тишина, перестает цепляться вообще любое устройство, Wifi5 работает отлично