... или извратиться и для голоса построить отдельный набор туннелей без аппаратного ускорения шифрования.
разобраться с QoS и перегрузкой канала, как минимум максимальную очередь сделать на 10% меньше от выданной оператором.
 Dmitry


 Maxim
разобраться с QoS и перегрузкой канала, как минимум максимальную очередь сделать на 10% меньше от выданной оператором.
У меня в канале должно быть 200Мбит/с, а реально сегодня более 40 не поднимается. Уменьшил всё до 30М. раскидал по дочкам. Сейчас в канале не более 0.4% потерь и не более 1% нарушения последовательности.
Всё же провайдер косячит.
Жду завтра, обещали поправить.
Dmitry
У меня в канале должно быть 200Мбит/с, а реально сегодня более 40 не поднимается. Уменьшил всё до 30М. раскидал по дочкам. Сейчас в канале не более 0.4% потерь и не более 1% нарушения последовательности.
Всё же провайдер косячит.
Жду завтра, обещали поправить.
ну вот и все ... как оказывается просто.
Maxim
ну вот и все ... как оказывается просто.
Да, и без этого сложный понедельник, я им пол дня доказывал что у них проблемы в канале....
 Сергей
Да, и без этого сложный понедельник, я им пол дня доказывал что у них проблемы в канале....
8 очередей?) хм а можно узнать какие?
Maxim
8 очередей?) хм а можно узнать какие?
https://vasilevkirill.ru/articles/routeros-simple-queue/
Сергей
https://vasilevkirill.ru/articles/routeros-simple-queue/
Это понятно. Просто кроме сип какие еще очереди трафика?
Сергей
4 на вход 4 на выход получается
Maxim
Это понятно. Просто кроме сип какие еще очереди трафика?
сип улетает в q2, и дальше серверы, клиенты wi-fi и прочее
 Ярослав
добрый день, господа.
ни у кого случайно с прошлых лет не завалялось скрипта для Mikrotik, играющего внутренним динамиком "третье сентября"?
 Антон Курьянов
 Владимир
 Archi
Закинул в скрипт, но что то тишина. Скрипт отрабатывает. Или это не на всех устройствах работает?
Только на оснащенных бипером
Archi
Никак нет, не у всех есть звуковое оповещение.
Антон Курьянов
Закинул в скрипт, но что то тишина. Скрипт отрабатывает. Или это не на всех устройствах работает?
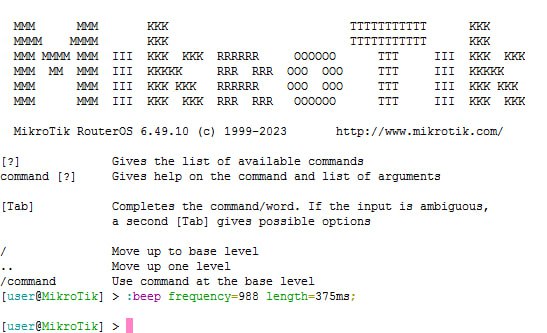
у меня все отрабатывает, в консоли введи любую строчку с beep и проверь пищит он вообще или нет. на рос7 не проверял
Владимир
у меня все отрабатывает, в консоли введи любую строчку с beep и проверь пищит он вообще или нет. на рос7 не проверял
 Антон Курьянов
Владимир
ну при включении он еще пищит если бипер есть
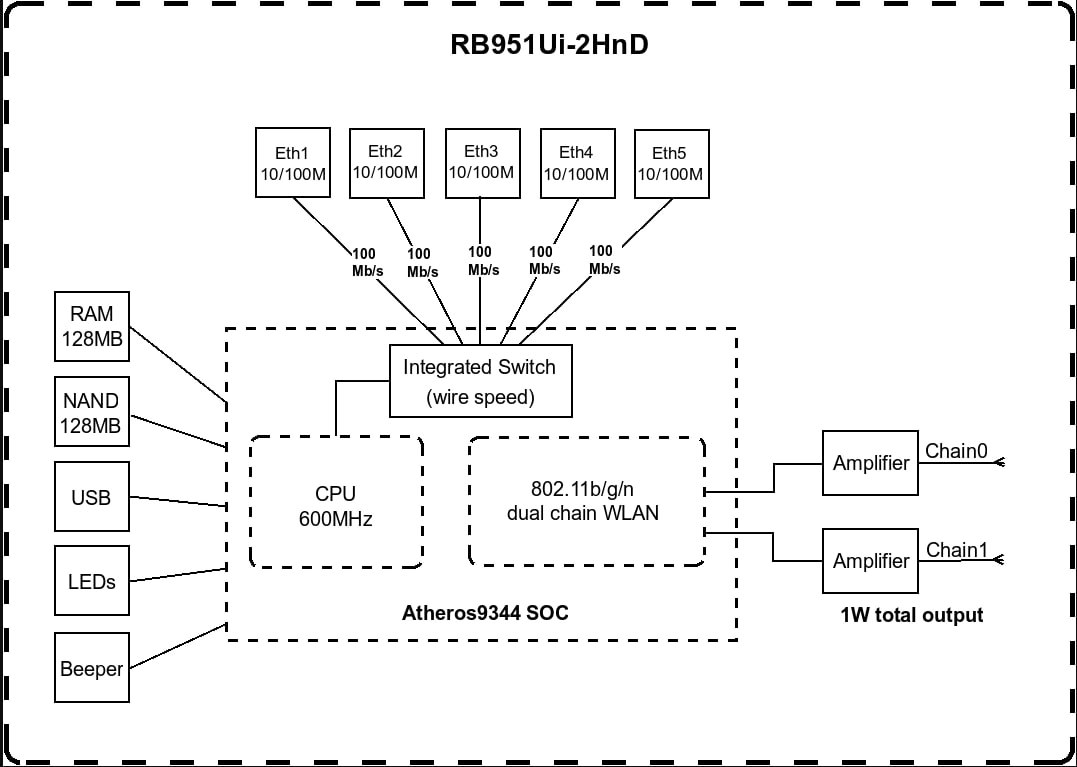
Ну да. Да они вроде все должны пищать. В инструкции для перепрошивки же написано отпустить кнопку после пищалки. Вроде как так. И не написано что на каких то моделях не будет пищать.
Антон Курьянов
 Антон Курьянов
 Антон Курьянов
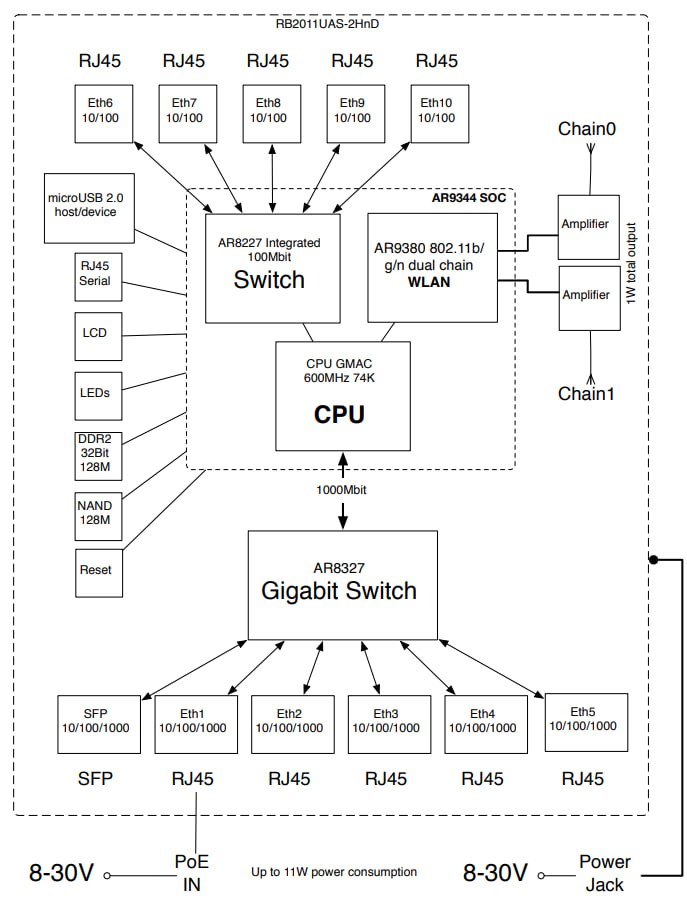
впрочем этих 2011 самых разных было много, мб в каком то есть
Владимир
впрочем этих 2011 самых разных было много, мб в каком то есть
Понял, значит в моем нет. Дома на другом попробую.
 Grigory
Кстати, никому 2011 не нужен?) Или на помойку только?
 Innokentiy
оставь, как гнет для капусты пригодится
D.
оставь, как гнет для капусты пригодится
богато живете. Отправляйте в Сибирь, на участки для организации связи пойдут.
Archi
впрочем этих 2011 самых разных было много, мб в каком то есть
с вайфай, sfp и usb разъемом точно есть. В "жирных" 951 был.
Grigory
богато живете. Отправляйте в Сибирь, на участки для организации связи пойдут.
ну, v7 его делает точно овощем, на v6 жизнь еще есть, но без фасттрака только на 100 мбит его хватает
Grigory
а што бохато, если есть возможность через getic новые игрушки заказать, почему нет?)
Grigory
у 951 аналогично по процу, но там легендарное 2.4 радио атерос, которое жарит 1 Ватт и умеет в спектральное сканирование
D.
ну, v7 его делает точно овощем, на v6 жизнь еще есть, но без фасттрака только на 100 мбит его хватает
Использую как шлюз для раздачи спутникового инета на промучастках. 100мбит даже близко не утилизирую ) а вот 8-9 портов обычно надо, мелкие не подходят железки
Grigory
Использую как шлюз для раздачи спутникового инета на промучастках. 100мбит даже близко не утилизирую ) а вот 8-9 портов обычно надо, мелкие не подходят железки
там порты ущербные, две свич-группы.. вторая к тому же 100 мбит
D.
а што бохато, если есть возможность через getic новые игрушки заказать, почему нет?)
3011 точно нет смысла ставить
D.
там порты ущербные, две свич-группы.. вторая к тому же 100 мбит
Всякий инструмент хорош под своё дело. 2011 решает все, что я ему нагружаю.
Grigory
3011 точно нет смысла ставить
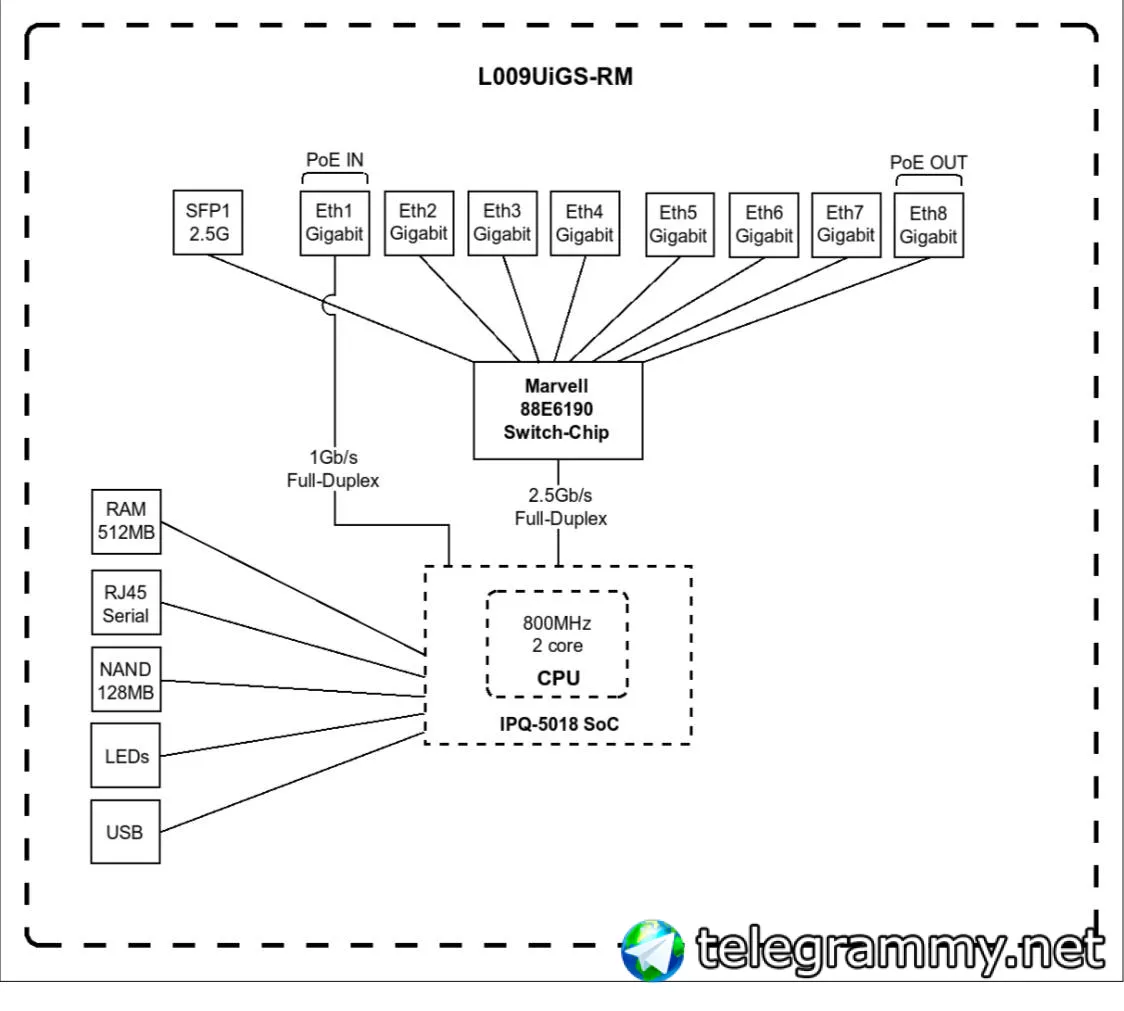
очевидно, тоже древняя железка, хоть еще и живая благодаря арму.
мт как замену 2011-ому выкатили L009UiGS-RM
Grigory
 Maxim
никак, построить внутри свой шифрованный туннель
Есть вопрос, коллега.
Получил я L2 туннель. vlan-интерфейсы с обеих сторон. Накинул адреса. Навернул внутри GRE и аппаратно его шифранул с двух сторон IPSec. Внутри L2 скорость 135-170Мбит/с. Как только включаю GRE и шифрование - скорость получается 35-50Мбит/с.
На что стоит обратить внимание?)
Dmitry
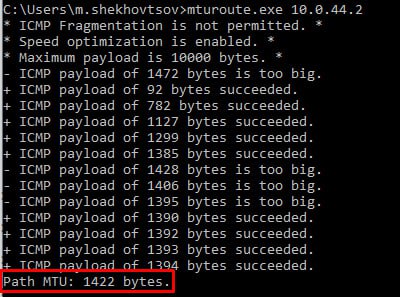
Mtu / mss
Maxim
Mtu / mss
 Maxim
 Mr. Alex
Maxim
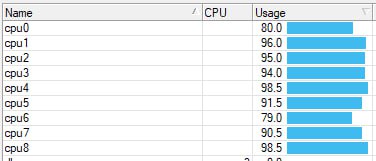
При шифровании IPsec скорее всего у вас на все 100% cpu загружается. Поэтому и скорость низкая .
Шифрование аппаратное, тут его нагрузки не увидеть вроде бы
Mr. Alex
Шифрование аппаратное, тут его нагрузки не увидеть вроде бы
Ipsec не поддерживает hardware offload насколько я помню
Maxim
Ipsec не поддерживает hardware offload насколько я помню
плохо помните
https://help.mikrotik.com/docs/display/ROS/IPsec#IPsec-Hardwareacceleration
Innokentiy
Шифрование аппаратное, тут его нагрузки не увидеть вроде бы
увидеть, оно же все равно не святым духом выполняется, а за счет тактов процессора
Maxim
увидеть, оно же все равно не святым духом выполняется, а за счет тактов процессора
ну значит предел настал... и уже пора ставить что-то более производительное)
 Иван
плохо помните
https://help.mikrotik.com/docs/display/ROS/IPsec#IPsec-Hardwareacceleration
А разве аппаратная разгрузка ipsec есть на 1009?
Maxim
@insoln пока вы тут. Какой MTU стоит выставить на GRE интерфейсе если он сверху шифруется IPSec ESP в транспортом режиме? Я уже три раза посчитал, получил разные цифры... 1435 вроде как максимум
Innokentiy
хз, я обычно 1400 ставлю, мне лень считать по-честному)
Maxim
хз, я обычно 1400 ставлю, мне лень считать по-честному)
Вот я ставил 1422 и думал норм... но вот решил посчитать) и всё равно не могу понять где просчитался
Innokentiy
если напишете свои выкладки сюда, будет легче указать на просчеты
Maxim
хз, я обычно 1400 ставлю, мне лень считать по-честному)
И если выставить 1400, то нужно ли менять mss в mangle принудительно при выходе через этот интерфейс? или конечные устройства и так должны договориться если MTU совпал?
Innokentiy
обязательно ли делать change mss? нет, не обязательно, иногда и так будет работать. но лучше поменять
Maxim
обязательно ли делать change mss? нет, не обязательно, иногда и так будет работать. но лучше поменять
В случае MTU 1400 у GRE, нужно изменить на MSS 1360?
Dmitry
В случае MTU 1400 у GRE, нужно изменить на MSS 1360?
зачем принимать услугу с тегом?
Какой максимальный размер пакета с df-bit лезет по l2 - если оператор нормальный то 1500, в вашем случае 1496 (минус заголовок vlan)
какой максимальный пакет с df-bit лезет по чистому gre?
А дальше:
https://ipsec-overhead-calculator.netsec.us/
Посчитать нормальный mss и сделать adjust
Maxim
зачем принимать услугу с тегом?
Какой максимальный размер пакета с df-bit лезет по l2 - если оператор нормальный то 1500, в вашем случае 1496 (минус заголовок vlan)
какой максимальный пакет с df-bit лезет по чистому gre?
А дальше:
https://ipsec-overhead-calculator.netsec.us/
Посчитать нормальный mss и сделать adjust
так отдали, увы другого варианта не вижу.
Dmitry
так отдали, увы другого варианта не вижу.
Ну скажите, чтобы отдали по другому, вы за эту услуги деньги платите...
Maxim
зачем принимать услугу с тегом?
Какой максимальный размер пакета с df-bit лезет по l2 - если оператор нормальный то 1500, в вашем случае 1496 (минус заголовок vlan)
какой максимальный пакет с df-bit лезет по чистому gre?
А дальше:
https://ipsec-overhead-calculator.netsec.us/
Посчитать нормальный mss и сделать adjust
 Dmitry
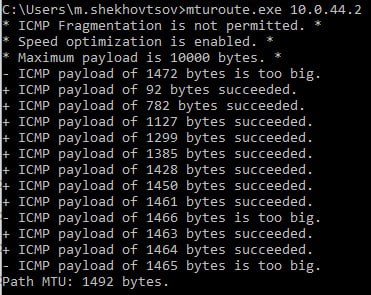
По чистому gre?
Grigory
Вот я ставил 1422 и думал норм... но вот решил посчитать) и всё равно не могу понять где просчитался
Ipsec если с nat-t, то + заголовок udp 8 байт
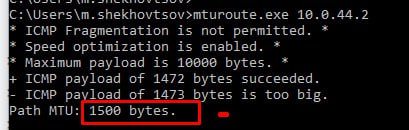 Dmitry
Да блин, сделайте все с микротиков.
Dmitry
Отлично, теперь в калькуляторе надо натыкать.
Dmitry
1432 - будет с стандартными параметрами IPSec МТ
Dmitry
Но в вашем случае - с загрузкой CCR - зачем, что-то ещё мерять
 КЭПпучино
очевидно, тоже древняя железка, хоть еще и живая благодаря арму.
мт как замену 2011-ому выкатили L009UiGS-RM
Только портов меньше сделали, к сожалению.
Dmitry
Выше 50 - для меня уже указание к замене или к оптимизации настройки, очереди накрутили и оно в 100 улетело...
КЭПпучино
Maxim
Выше 50 - для меня уже указание к замене или к оптимизации настройки, очереди накрутили и оно в 100 улетело...
Да, я давно посматривал на замену, думал ещё вывозит.
Maxim
1432 - будет с стандартными параметрами IPSec МТ
Ну если по заветам @insoln поставить MTU GRE в 1400 и MSS в 1360 в итоге будет 1468. Пролезет даже в PPPoE
Dmitry
Ну и потерять пусть чуть чуть cpu% на фрагментации, там чуть чуть... здесь ... Вот и 100% :)
Grigory
А на что влияет количество свич-чипов?
гонять между свич группами через дохлый проц - такой себе изврат
Grigory
на старом вики микрот даже предлагали патч-кордом соединять свич-группы, ага ага, минус два порта
Innokentiy
Ну и потерять пусть чуть чуть cpu% на фрагментации, там чуть чуть... здесь ... Вот и 100% :)
фрагментация там не при чем, 1500-байтовые пакеты так и так на две части резать, а более мелкие порождаются в результате того, что мы сообщаем хостам, какие пакеты порождать, и если можем сообщить, то сообщаем правильную цифру, не допуская фрагментации