 ZlyddeN


 Dmitry
ZlyddeN
ютуб не причем
ZlyddeN
а! тут толкьо разговоров шо о ютубе? 😂 поэтому такой вопрос ? 😂
Dmitry
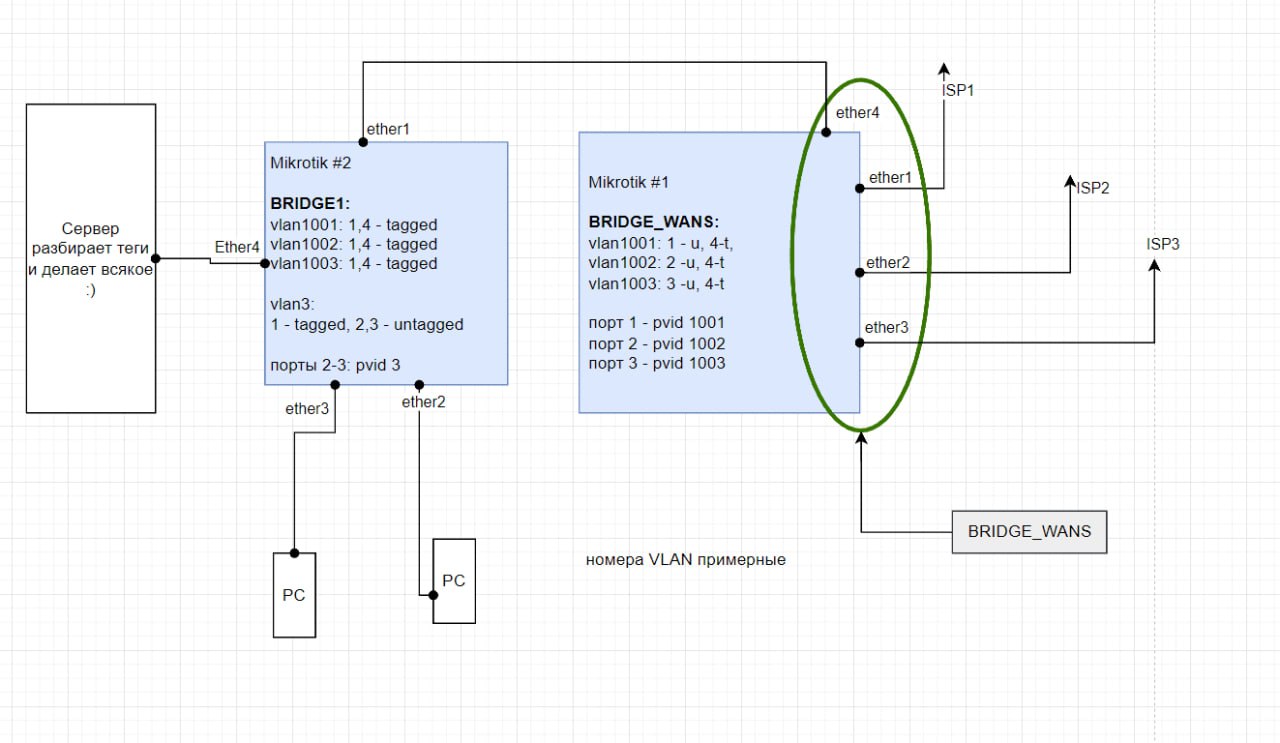
ну то есть у вас есть маршрутизатор, вы хотите использовать его как коммутатор и завернуть всех провайдеров на x64 платформу, чтобы "делать всякое" ?
ZlyddeN
ну да
Dmitry
короче - можно, я так делал - долетит только multicast, если его не отфильтровать принудительно
ZlyddeN
я то делал подобное в связке D-LINK дешевая управляшка + pfSENSE у которого была одна сетевуха для WAN
вот думал такое же провернуть в микротах, тока pfSENSE уже виртуалка
ZlyddeN
ну то есть у вас есть маршрутизатор, вы хотите использовать его как коммутатор и завернуть всех провайдеров на x64 платформу, чтобы "делать всякое" ?
т.е. сети провайдеров вполне изолированы будут друг от друга и локалка тоже отгорожена от них?
Dmitry
т.е. сети провайдеров вполне изолированы будут друг от друга и локалка тоже отгорожена от них?
вы помещаете их в отдельные VLAN-ы, и тащите на сервер, где собираетесь терминировать.
в вашей локальной сети, если VLAN будет использоваться только для провайдера - то да будет как вы выражаетесь отгорожена
Dmitry
но вы хотите ... странного
Dmitry
т.е. правильнее было бы MultiWAN организовать на Микротик№1 ?
естественно - и использовать маршрутизатор, как маршрутизатор
 sdnv
Дело было вечером, делать было... да много чего было делать, но озадачился вопросом насущным и остро актуальным. А именно: как смотреть ютуб, когда операторы не дают его нормально смотреть. В dpi микротик не умеет, а выделить ip-адреса для PBR оказалось не так просто, но не невозможно. Результат вполне себя оправдал, поэтому встречайте статью о вчерашних похождениях 😊
https://telegra.ph/Smotrim-reklamu-na-Youtube-v-4K-08-12
У меня вот дом.ру блочит DNS запросы, например, к рутрекеру
Если поднять на микроте DoH, сделать FWD домена, по примеру из статьи, на адрес микротика - то айпишники добавятся в адрес лист?)
Рустам
sdnv
DNS провайдера указан?
Любой не шифрованный запрос к DNS блочится (насколько я помню)
DNS провайдера отключен
Рустам
Vadim
Любой не шифрованный запрос к DNS блочится (насколько я помню)
DNS провайдера отключен
DoH и DoT не блочат, проверено
sdnv
Кстати, у меня дома стоит такая замечательная железка как CRS112-8P-4S
И я на днях заметил, что она не пропускает больше 200-250 Мбит, всегда по разному
На свитче бридж и 6 вланов на самом бридже
Подскажите, это может быть из-за мисконфига или железка сильно уж слабенькая?
sdnv
Кстати, у меня дома стоит такая замечательная железка как CRS112-8P-4S
И я на днях заметил, что она не пропускает больше 200-250 Мбит, всегда по разному
На свитче бридж и 6 вланов на самом бридже
Подскажите, это может быть из-за мисконфига или железка сильно уж слабенькая?
Также, на одном из портов точка доступа по PoE+
 Innokentiy
Кстати, у меня дома стоит такая замечательная железка как CRS112-8P-4S
И я на днях заметил, что она не пропускает больше 200-250 Мбит, всегда по разному
На свитче бридж и 6 вланов на самом бридже
Подскажите, это может быть из-за мисконфига или железка сильно уж слабенькая?
как бридж должна сильно больше, как маршрутизатор - удивлен, что способна прожевать 200
sdnv
как бридж должна сильно больше, как маршрутизатор - удивлен, что способна прожевать 200
Просто никаких настроек кроме бриджа и вланов там нет
Буду у компа - сделаю экспорт
 NIKOLYA
Просто никаких настроек кроме бриджа и вланов там нет
Буду у компа - сделаю экспорт
В бридже в портах H светится?
Petr
Кстати, у меня дома стоит такая замечательная железка как CRS112-8P-4S
И я на днях заметил, что она не пропускает больше 200-250 Мбит, всегда по разному
На свитче бридж и 6 вланов на самом бридже
Подскажите, это может быть из-за мисконфига или железка сильно уж слабенькая?
НА 100-х свичах vlan надо настраивать не через бридж, а через свич-чип. Иначе аппаратная разгрузка вроде не работает
sdnv
НА 100-х свичах vlan надо настраивать не через бридж, а через свич-чип. Иначе аппаратная разгрузка вроде не работает
Я тоже это припоминаю
Но вроде это с обновлением ROS починили?
Petr
Я тоже это припоминаю
Но вроде это с обновлением ROS починили?
Это не баг, это фича)
поэтому нет, не чинили
sdnv
Это не баг, это фича)
поэтому нет, не чинили
Значит не зря я про свитч-чип думал
Надо переделать
NIKOLYA
Нет, на активных ничего не светится
Просто enabled
Ну поэтому и 200 мб может прожевать.
На свитчах 1й серии вланы настраиваются через switch, а не вланфильтринг.
Инструкция конечно в Камасутре по настройке, мелким шрифтом снизу написана
sdnv
Ну поэтому и 200 мб может прожевать.
На свитчах 1й серии вланы настраиваются через switch, а не вланфильтринг.
Инструкция конечно в Камасутре по настройке, мелким шрифтом снизу написана
Изначально так и хотел, просто прочитал что это якобы пофиксили
Спасибо, буду пробовать через свитч делать
NIKOLYA
Изначально так и хотел, просто прочитал что это якобы пофиксили
Спасибо, буду пробовать через свитч делать
Коммутация идёт сейчас через проц, 200 мб через одно ядро в 400 МГц очень даже неплохой результат)
bmw
что до туннеля, да - любой туннель, единообразно существующей конфигурации
Кстати, а что за зверь такой -- MACsec? Уж не это ли товрисчъ ищет?
Псевдонимус
Блочат ещё как.
Сам сервер DNS отчасти блокирует запросы (cloudfare 1.1.1.1 doh раньше пользовался). Перешёл на 9.9.9.9 doh, не заметил блокировок пока. Нужные, лично мне, домены через vpn. Предполагаю, что придет момент когда нужны будут личные сервера dns на vps (надеюсь не будут блокировать доступ к корневым dns серверам).
Кот Матроскин
Сам сервер DNS отчасти блокирует запросы (cloudfare 1.1.1.1 doh раньше пользовался). Перешёл на 9.9.9.9 doh, не заметил блокировок пока. Нужные, лично мне, домены через vpn. Предполагаю, что придет момент когда нужны будут личные сервера dns на vps (надеюсь не будут блокировать доступ к корневым dns серверам).
DNS давно перехватывает DPI и ТСПУ.
sdnv
Сам сервер DNS отчасти блокирует запросы (cloudfare 1.1.1.1 doh раньше пользовался). Перешёл на 9.9.9.9 doh, не заметил блокировок пока. Нужные, лично мне, домены через vpn. Предполагаю, что придет момент когда нужны будут личные сервера dns на vps (надеюсь не будут блокировать доступ к корневым dns серверам).
Поднял Adguard на vps с впн (DoH)
Полет нормальный
 Nikolai
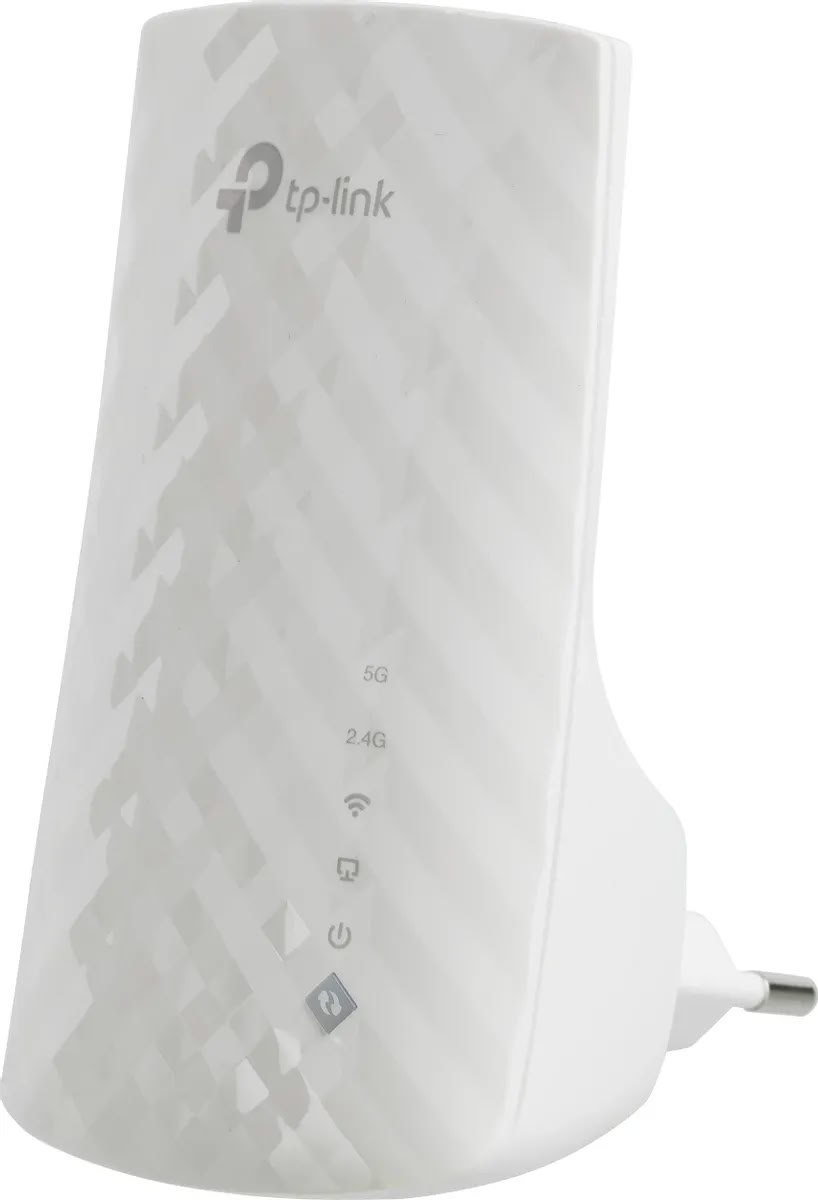
Всем привет. Нужно решить проблему по увеличению покрытия wifi в частном доме. Приходит оптика от провайдера, от него же идет раздача. Есть тройка точек микротиковских, вот хочу по лану на них кидать сеть, а по беспроводу увеличить зону покрытия. А то не во все точки добивает вай-фай и хочу зону увеличить. Режим простого репитера не подходит. Вот куда копать ?
 Владимир
Всем привет. Нужно решить проблему по увеличению покрытия wifi в частном доме. Приходит оптика от провайдера, от него же идет раздача. Есть тройка точек микротиковских, вот хочу по лану на них кидать сеть, а по беспроводу увеличить зону покрытия. А то не во все точки добивает вай-фай и хочу зону увеличить. Режим простого репитера не подходит. Вот куда копать ?
 Владимир
TP-LINK RE220
Nikolai
Vadim
Всем привет. Нужно решить проблему по увеличению покрытия wifi в частном доме. Приходит оптика от провайдера, от него же идет раздача. Есть тройка точек микротиковских, вот хочу по лану на них кидать сеть, а по беспроводу увеличить зону покрытия. А то не во все точки добивает вай-фай и хочу зону увеличить. Режим простого репитера не подходит. Вот куда копать ?
Capsman если хотите связать существующие точки от микрота
Dmitry
Всем привет. Нужно решить проблему по увеличению покрытия wifi в частном доме. Приходит оптика от провайдера, от него же идет раздача. Есть тройка точек микротиковских, вот хочу по лану на них кидать сеть, а по беспроводу увеличить зону покрытия. А то не во все точки добивает вай-фай и хочу зону увеличить. Режим простого репитера не подходит. Вот куда копать ?
Увеличить зону покрытия = добавить точек доступа по проводу.
 Maxim
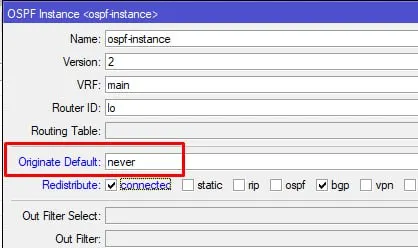
Коллеги, опасаюсь получения дефолтного маршрута через ospf, хочу зафильтровать.
Фильтр типа:
if (dst in 0.0.0.0/0) {reject;}
фильтрует всё что прилетает по OSPF.
Наверняка можно как то более аккуратно сделать) подскажите пожалуйста.
Innokentiy
 Дмитрий Тютык
а как вариант заблекхолить дефолт? если его изначально нет ))
Innokentiy
поясните, не понятно
если вам нужно что-то фильтровать, то выбор оспф как протокола динамической маршрутизации будет ошибкой
Dmitry
если вам нужно что-то фильтровать, то выбор оспф как протокола динамической маршрутизации будет ошибкой
В общем смысле - да, в случае MT - не совсем.
Maxim
если вам нужно что-то фильтровать, то выбор оспф как протокола динамической маршрутизации будет ошибкой
Возможно, но наверное я и остальные захотели бы услышать почему?)
У меня есть необходимость редистрибьюции нескольких статических маршрутов, и не хочу чтобы улетал дефолтный
Dmitry
Возможно, но наверное я и остальные захотели бы услышать почему?)
У меня есть необходимость редистрибьюции нескольких статических маршрутов, и не хочу чтобы улетал дефолтный
В 6.x - это в настройках процесса ospf.
В 7.x - не знаю.
Innokentiy
Возможно, но наверное я и остальные захотели бы услышать почему?)
У меня есть необходимость редистрибьюции нескольких статических маршрутов, и не хочу чтобы улетал дефолтный
оспф будет отличным выбором в ситуации, когда все роутеры находятся под вашим полным контролем, и никакие левые маршруты в нем взяться не могут
 Maxim
оспф будет отличным выбором в ситуации, когда все роутеры находятся под вашим полным контролем, и никакие левые маршруты в нем взяться не могут
да, так и есть в целом, видимо нервяки заставляют от выстрелов в ногу защитить себя же фильтрами)
Innokentiy
Коллеги, опасаюсь получения дефолтного маршрута через ospf, хочу зафильтровать.
Фильтр типа:
if (dst in 0.0.0.0/0) {reject;}
фильтрует всё что прилетает по OSPF.
Наверняка можно как то более аккуратно сделать) подскажите пожалуйста.
возможно, я неверно прочитал вашу фразу «получение дефолтного маршрута через оспф», когда вы имели в виду редистрибуцию дефолта на пограничнике
Innokentiy
там да, следует фильтрами отобрать только то, что действительно нужно распространить на все оспф-роутеры в топологии
Denis
Добрый. Плиз подскажите, на routeros 7 крайних стабильных версиях микрот 3011 нормально работает?
 Владислав
Добрый. Плиз подскажите, на routeros 7 крайних стабильных версиях микрот 3011 нормально работает?
У меня стоит, полет нормальный
 Sasha
А кто то щупал домашние башенные роутеры?
Владислав
У меня стоит, полет нормальный
2 провайдера, firewall, qos, туннели работает отлично и толком не нагружается процессор
Dima
Добрый день.не могу понять что не так с wireguard. Подключаюсь в качестве клиента к vps серверу. Конфиг импортировал из файла. На других клиентах все работает, на микротике нет.
Линк есть, маршрут по умолчанию прописан. Маршруты до сервера wg тоже. Маскарадинг тоже..
 Антон Курьянов
Добрый день.не могу понять что не так с wireguard. Подключаюсь в качестве клиента к vps серверу. Конфиг импортировал из файла. На других клиентах все работает, на микротике нет.
Линк есть, маршрут по умолчанию прописан. Маршруты до сервера wg тоже. Маскарадинг тоже..
сам линк работает? сервер на пинги отвечает?
Dima
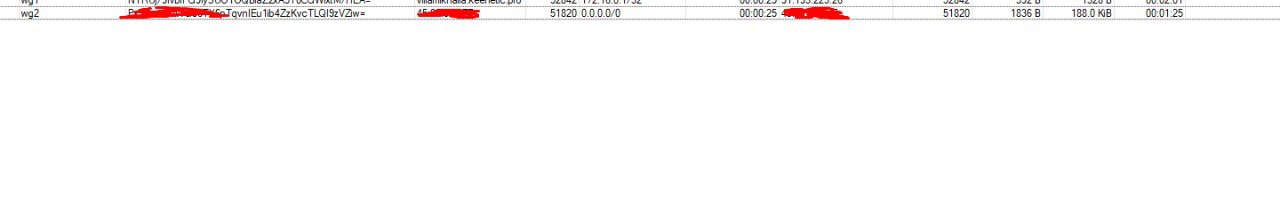 Dima
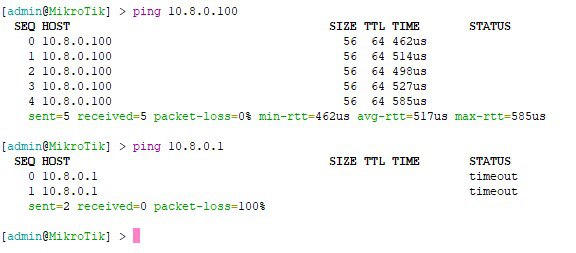
какой адрес сервера пинговать внутренний или внешний и с какого интерфеса?
Dima
узлы типа ya.ru с этого интерфейса не пингуются
Антон Курьянов
внутренний
Антон Курьянов
не выбирай там интерфейс, просто пингуй внутренний адрес
Dima
 Антон Курьянов
значит линка нет
Dima
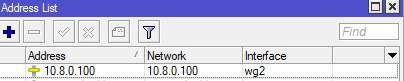
пингуется только адрес со стороны микротика..
Dima
 Антон Курьянов
ну это твой лупбек
Dima
сможете через личку помочь?
Антон Курьянов
надо просто прописать реквизиты линка на ВГ. конфиг из телефона в конфиг микротика