 🅲🅰️🅲🆃🆄🆂🅼🅰️🅽

 🅲🅰️🅲🆃🆄🆂🅼🅰️🅽
из-за этого косяк при передаче данных с 1eth на 5 eth, максимум 200Мбит и загрузка проца 100%
 Moneron 🇷🇺
Что за железка, что за настройки? Экстрасенсы в отпусках. /int bridge exp
 Alexandr
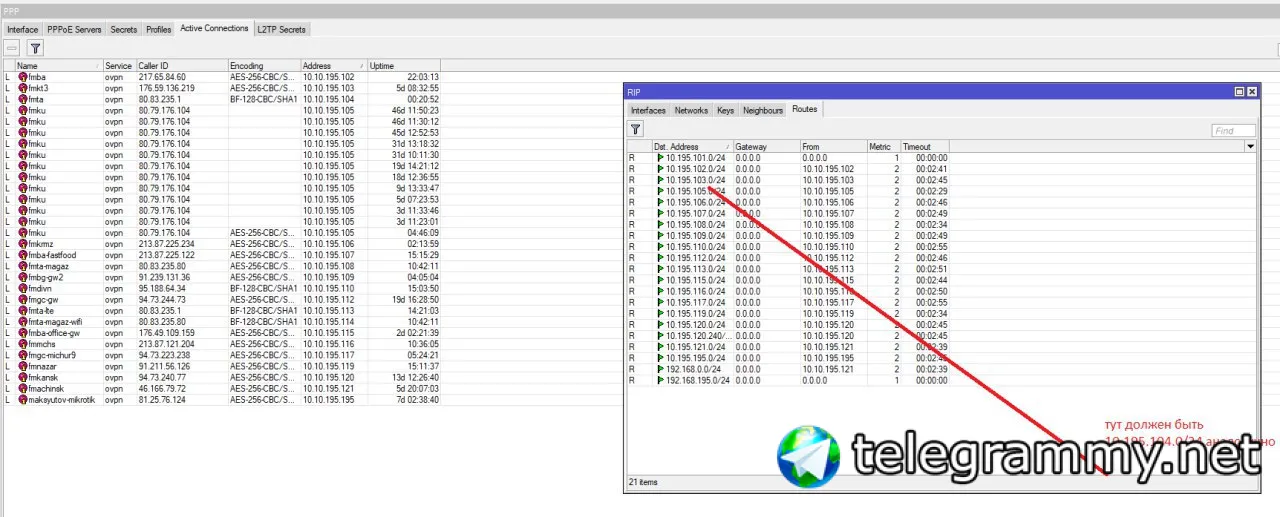
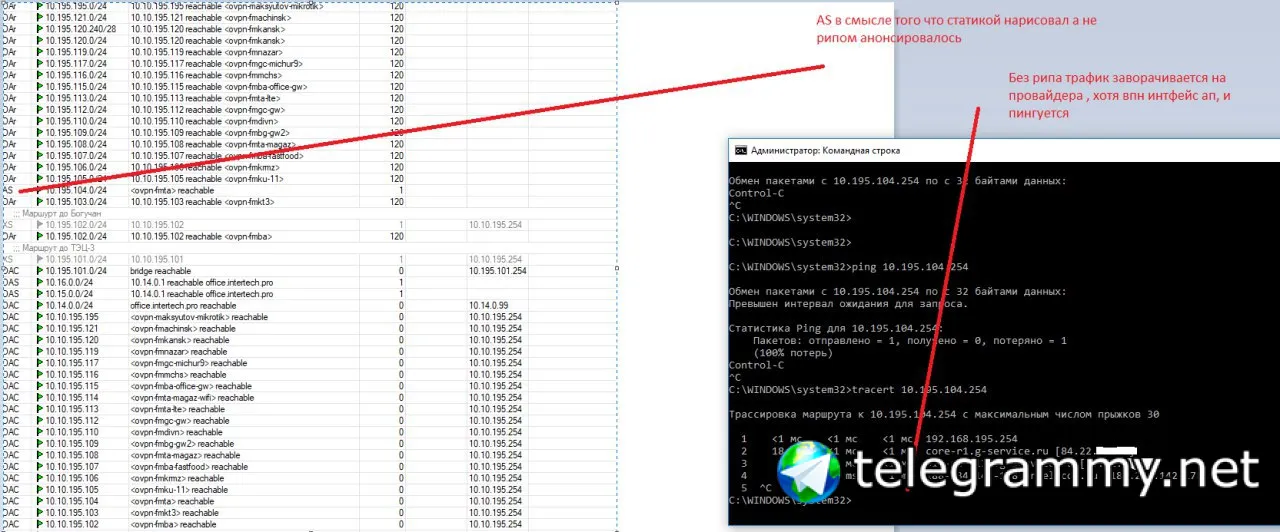
В общем такая беда : 21 девайс подключен к центральному, по опен впн-у, и динамическая маршрутизация по RIPу анонсирует loopback интерфейсы и подсети выданные по дхцп, все друг друга видят, и идилия продолжалась больше года, но сегодня я столкнулся с тем, что один из хостов поднимает до центрального офиса впн-ку, но вот маршрутизация не поднимается. Куда мне копать ?
Alexandr
 Alexandr
 Nikita
Коллеги, можно ли обжимать витую, если сделать порту disable? (CRS112-8p-4s-IN)
Denis Jeniver
вообще все виды ethernet должны быть защищены от козы
Anonymous
Коллеги, можно ли обжимать витую, если сделать порту disable? (CRS112-8p-4s-IN)
И poe тож на всяк пожарный офф.
Anonymous
В общем такая беда : 21 девайс подключен к центральному, по опен впн-у, и динамическая маршрутизация по RIPу анонсирует loopback интерфейсы и подсети выданные по дхцп, все друг друга видят, и идилия продолжалась больше года, но сегодня я столкнулся с тем, что один из хостов поднимает до центрального офиса впн-ку, но вот маршрутизация не поднимается. Куда мне копать ?
Cнифать траффик смотреть с двух сторон анонсы рипа, смотреть настройки , смотреть листы дистрибуции, тайминги.
Denis Jeniver
на всякий случай можно и презик надеть и кабель вынуть из порта. Но вопрос то не об этом?
Denis Jeniver
если рутер паялом не модифицировали то пое щупает линию прежде чем включиться и дизабл однозначно выключает этот механизм
Anonymous
А о чем? Прочитать электробезопасность и вкл. Здравый смысл.
Denis Jeniver
здравый смысл подсказывает что в целях предохранения и если есть возможность лучче кабель выдернуть из порта. Но это перестраховка.
Alexandr
Cнифать траффик смотреть с двух сторон анонсы рипа, смотреть настройки , смотреть листы дистрибуции, тайминги.
 Alexandr
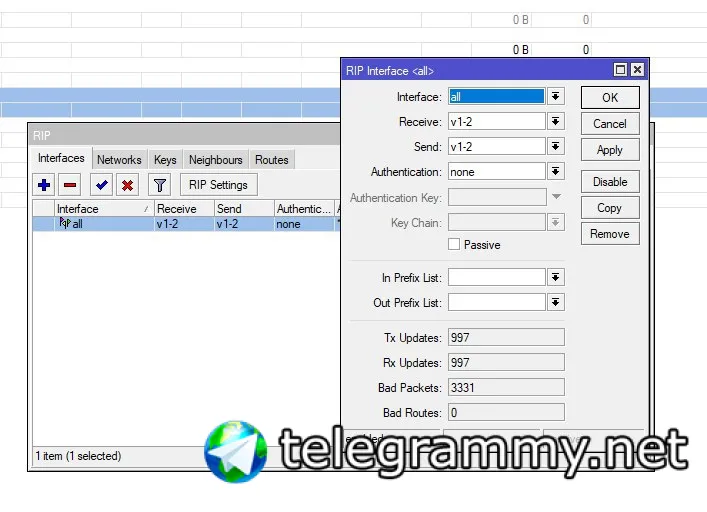
это часа за 3 работы пациента, с которым не дружит, то есть пакеты то видит.... что в логике микрота есть bad packets ?
Anonymous
Tools sniff
Anonymous
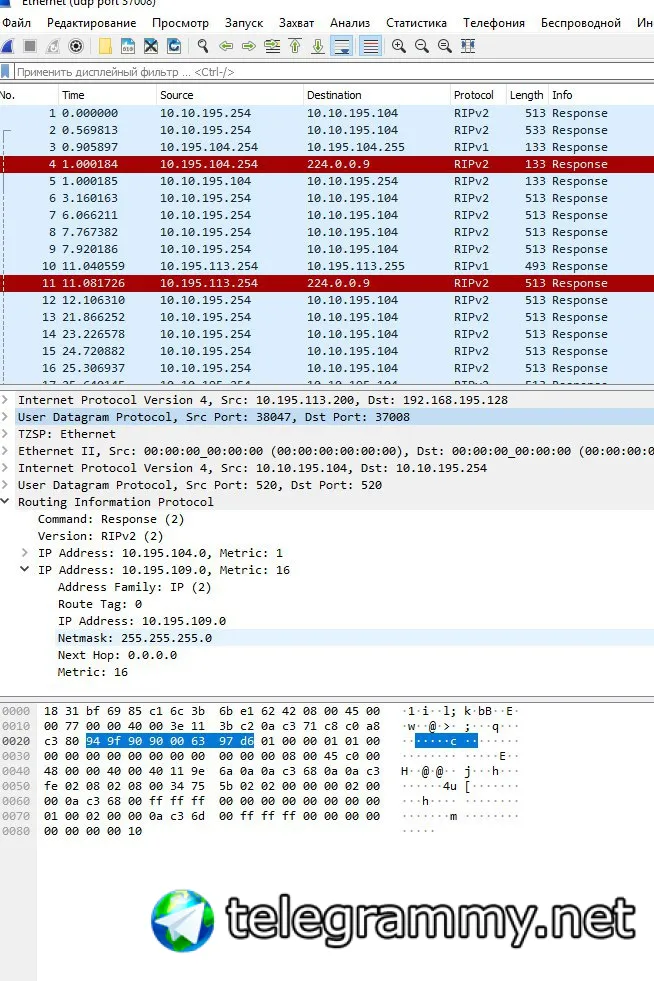
Надо смотреть что именно он присылает, может там в пакетах 16 метрика прилетает, и у вас банально лоопбек выкл.
Cumberbatch
И poe тож на всяк пожарный офф.
Пассив пое опасно обжимать на живую. Когда на порту forced выставлен.
Anonymous
Пассив пое опасно обжимать на живую. Когда на порту forced выставлен.
Я офф предложил, во всех смыслах.
Alexandr
Надо смотреть что именно он присылает, может там в пакетах 16 метрика прилетает, и у вас банально лоопбек выкл.
А можно еще чуть чуть подробней для людей с средним iq ? :)
Alexandr
 Cumberbatch
В общем такая беда : 21 девайс подключен к центральному, по опен впн-у, и динамическая маршрутизация по RIPу анонсирует loopback интерфейсы и подсети выданные по дхцп, все друг друга видят, и идилия продолжалась больше года, но сегодня я столкнулся с тем, что один из хостов поднимает до центрального офиса впн-ку, но вот маршрутизация не поднимается. Куда мне копать ?
Рип на ipip у меня лично с другим типом оборудования на ццр иногда глючил. Приходилось disable/enable ipip interface делать. Но на последних прошивках вроде стабильно стало
Alexandr
Рип на ipip у меня лично с другим типом оборудования на ццр иногда глючил. Приходилось disable/enable ipip interface делать. Но на последних прошивках вроде стабильно стало
уже ребутал сам роутер, так что наверное вкл/выкл интефейса не поможет. да и он далеко, я ссу...
Roman
Коллеги, можно ли обжимать витую, если сделать порту disable? (CRS112-8p-4s-IN)
Можно и ничего не выключать ,так как стандарт poe af и пока не будет на другой стороне приемника af - не заведется ,и если у вас af/at (тупое питание по 4 жилам синие и коричневые), то все равно включается af , и потом даёт at, если вы руками включите fors on, то принудительно дадите питание at и обжав кабель сработает защита и не более .
Anonymous
Alexandr
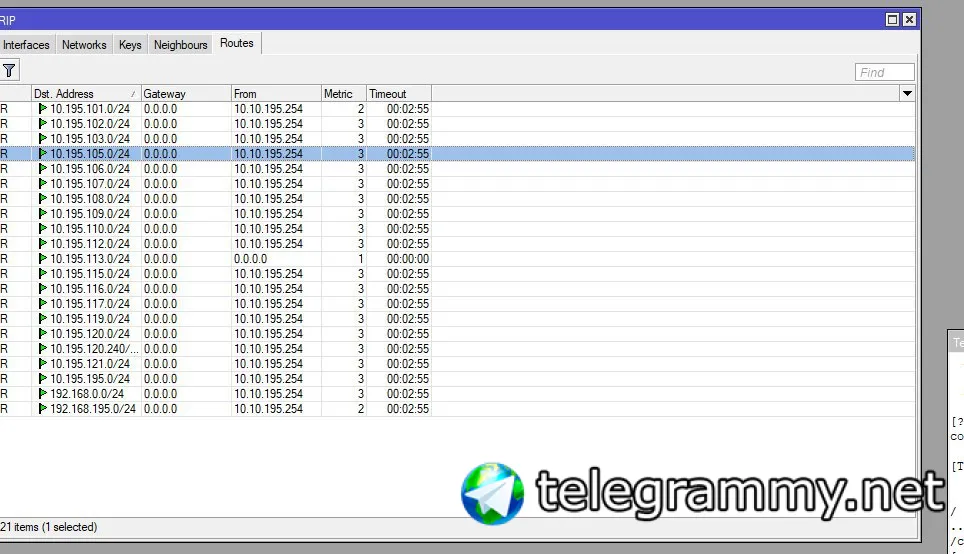
104 ая, вапще не понимаю каким боком там 109 летит... совсем...
Cumberbatch
Можно и ничего не выключать ,так как стандарт poe af и пока не будет на другой стороне приемника af - не заведется ,и если у вас af/at (тупое питание по 4 жилам синие и коричневые), то все равно включается af , и потом даёт at, если вы руками включите fors on, то принудительно дадите питание at и обжав кабель сработает защита и не более .
Чипы с детектом Short circuit недавно (года 3) пошли. Если железка более древняя то увы. Есть шанс сжечь
Anonymous
104 ая, вапще не понимаю каким боком там 109 летит... совсем...
Надо смотреть тогда что там у клиента, что в Нетворк добавленно , на какие интерфейсы Рип накручены. Если у вас интерфейс Алл то можно полно приколов отгребсти.
Alexandr
Надо смотреть тогда что там у клиента, что в Нетворк добавленно , на какие интерфейсы Рип накручены. Если у вас интерфейс Алл то можно полно приколов отгребсти.
А так историчкски сложилось :) я никогда не читал даж rfc по этому делу, работает и ладно, попробую наверное на .109 убрать его с соседей, скорей всего он там лишний... Вы бы ставили в интерфейсах только впн интерфейс ?
Anonymous
Я бы ставил Рип только на те интерфейсы куда он должен отправлять пакеты с маршрутами, а в пользовательские сетки запретил бы прием и передачу.
Anonymous
Поставит какой то не далёкий человек свой роутер,с анонсами рипа и прилетит вам какая нить левая сетка с метрикой 2-3
Anonymous
Вы небось и провайдеру могли зафутболить такие пакеты в Ван интерфейс.
Roman
Чипы с детектом Short circuit недавно (года 3) пошли. Если железка более древняя то увы. Есть шанс сжечь
На более древней в БП стоить защита от козы, если бы сделали что при обжатии или большой нагрузки горели порты на устройстве, то мало кто бы их брал .... И производителю бы пришлось печатать большими буквами не обжимать при подачи питания , ченить тоже много пришлось бы , rb 2011 с 14 года , 10 порт , обжимаешь и проблем нет , НО если не уверены в своем оборудования, лучше как Вы сказали Выключить питание - делать безопасно (и антистатический браслет использовать )
Alexandr
В общем наивно полагал что на .109 прописан соседом .104 и это мешает, убрал но нет, не то....
Alexandr
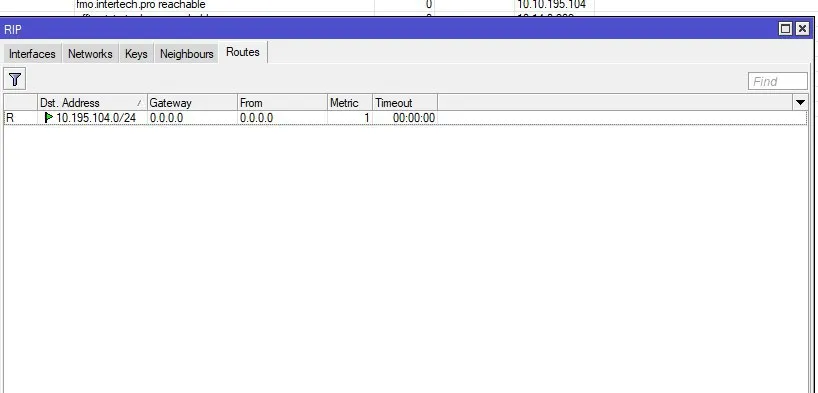
Странно что центральный роутер не видит .104
Alexandr
 Alexandr
 Nikita
Можно и ничего не выключать ,так как стандарт poe af и пока не будет на другой стороне приемника af - не заведется ,и если у вас af/at (тупое питание по 4 жилам синие и коричневые), то все равно включается af , и потом даёт at, если вы руками включите fors on, то принудительно дадите питание at и обжав кабель сработает защита и не более .
А если порт без пое, можно ли обжимать? Мои монтажные L1 знания остались в 2001-2005 годах. Всегда отключал противоположный конец перед обжатием, с тех пор так и делаю. Современные микроты этого не боятся уже?
 Yakov
А если порт без пое, можно ли обжимать? Мои монтажные L1 знания остались в 2001-2005 годах. Всегда отключал противоположный конец перед обжатием, с тех пор так и делаю. Современные микроты этого не боятся уже?
я месяц назад такой же вопрос тут задавал, сказали что ничего страшного, я и обжал дома провайдерский кабель, все прошло хорошо
Roman
А если порт без пое, можно ли обжимать? Мои монтажные L1 знания остались в 2001-2005 годах. Всегда отключал противоположный конец перед обжатием, с тех пор так и делаю. Современные микроты этого не боятся уже?
Можно обжимать и если есть тестер то проверить линк , тестер скажет все ли ок
Denis Jeniver
Я б заметил, что сетевые линки практически никогда не боялись обжима на горячую.
Denis Jeniver
Боязнь работ на горячую связана с электричеством и содинением нульмодемным кабелем. Вот там да, даже вытыкание электрошнура не всегда помогало
Denis Jeniver
(если забыл выткнуть, например моник или принтер)
🅲🅰️🅲🆃🆄🆂🅼🅰️🅽
Что за железка, что за настройки? Экстрасенсы в отпусках. /int bridge exp
# nov/26/2019 15:47:03 by RouterOS 6.45.1
# software id = QBHX-XXXX
#
# model = 2011UiAS-2HnD
# serial number = 52CF0XXXXXXX
/interface bridge
add admin-mac=4C:5E:0C:48:14:19 arp=proxy-arp auto-mac=no fast-forward=no name=Local protocol-mode=none
add fast-forward=no name=UKS protocol-mode=none
add admin-mac=4C:5E:0C:48:14:1E arp=proxy-arp auto-mac=no fast-forward=no name=osvz protocol-mode=none
/interface bridge port
add bridge=UKS disabled=yes interface=sfp1-gateway
add bridge=Local interface=wlan1
add bridge=UKS disabled=yes interface=ether10
add bridge=Local interface=ether1
add bridge=osvz interface=ether6
add bridge=osvz interface=ether5
add bridge=Local interface=ether2
add bridge=Local interface=ether3
add bridge=Local interface=ether4
add bridge=osvz disabled=yes interface=ether7
add bridge=UKS interface=ether8-gateway
Alexsander
Доброго времени суток дорогие знатоки) Прошу помощи, есть задача на микротик реализовать проверку сертификатов, точнее кем они были подписаны? Можно ли такое реализовать на RouterOS? или может есть какие-то альтернативы?
 Zillah
Alexsander
Тут в голову пришел вопрос: нафига козе [:]|||[:] ? 😳
Что бы веселиться... Нет серьезно, поставили задачу, и как бы уже к другу гугл обрашался ничего дельного не нашел....
 Dmitry
Что бы веселиться... Нет серьезно, поставили задачу, и как бы уже к другу гугл обрашался ничего дельного не нашел....
как звучит изначальная задача ?
Zillah
Что бы веселиться... Нет серьезно, поставили задачу, и как бы уже к другу гугл обрашался ничего дельного не нашел....
Так и я собственно не праздно, зачем сетевому оборудованию колупать сертификаты? Может стоит ее сгрузить на что-то более подходящее, типа сервера? ну да без условий задачи тут долго гадать можно...
Alexsander
как звучит изначальная задача ?
На роутере реализовать механизм проверки подлинности сервера тосить с которым мы будем в дальнейшем сотрудничать и обмениватся данными
Dmitry
Zillah
На роутере реализовать механизм проверки подлинности сервера тосить с которым мы будем в дальнейшем сотрудничать и обмениватся данными
Мне кажется это прикладная задача, которая не имеет отношения к "передаче данных", нужно что-то типа проверки pgp/gpg подписи?
Alexsander
я имел в виду на другом вендоре/платформе и прочее ?
Нет, поэтому я и боратился сюда так как вообще не понимаю реально ли скриптом сделать проверку подписи сертификата, гуглил нашел решение на Linux, openssl вроде как может проверять кем был подписан сертификат но я не знаю может ли делать это роутер?
Dmitry
>You should try to packet sniff and see the full chain that server sends to RouterOS.
Alexsander
>You should try to packet sniff and see the full chain that server sends to RouterOS.
Дмитрий конкретная задача все по тому же вопросу может вы знаете какие-то альтернативы, Ну жно передавать на сервер состояние роутера по https при этом сгенерировать сертификат на сервере и подписать, скормить роутеру сертификат при этому нужно быть увереным что сертификат не подменит злоумышлиник, тоисть каким то образом проверить что именно этот сертефикат был подписан самим сервером. Может есть идей как это реализовать? Надеюсь что в этот раз я нормально сформировал вопрос😊
Alexsander
>You should try to packet sniff and see the full chain that server sends to RouterOS.
Скрипт на микротик уже написал, отправления по http в json формате, теперь задача стоит сделать это все по https причем нужно удостоверится что сертефикат подлиный который пришел с сервера
Dmitry
 Михаил
ok
 Denis
всем привет!
Denis
сможет кто помочь с таким вопросом: есть микротик в качестве сервера pppoe мне нужно 1ого клиента открпаить в шлюз 1 а клиента 2 в шлюз 2, все перенапрвавляения по IP
Dmitry
Denis
это через файрвол?
Denis
я пробовал так:
Denis
[admin@NAS] /ip route rule> print
Flags: X - disabled, I - inactive
0 src-address=1.1.1.0/24 dst-address=3.3.3.2/32 action=lookup table=table2
1 src-address=2.2.2.0/24 dst-address=3.3.3.3/32 action=lookup table=main
[admin@NAS] /ip route rule>
Denis
т.е. создаём в роутах правила, и определённые сети направляем на кудато там...
Denis
и делал 2 маршрута с там чтобы они работали маске
Cumberbatch
[admin@NAS] /ip route rule> print
Flags: X - disabled, I - inactive
0 src-address=1.1.1.0/24 dst-address=3.3.3.2/32 action=lookup table=table2
1 src-address=2.2.2.0/24 dst-address=3.3.3.3/32 action=lookup table=main
[admin@NAS] /ip route rule>
Ну когда голос появится пришлите ещё /ip route exp
Anonymous
Добрый вечер!
Есть странная проблема. Настроены 2 подсети для вайфая и локальная. При подключении некоторых телефонов по вайфай во вкладке Leases DHCP сервера эти устройства отображаются с локальным айпи и айпи с диапазона для вайфая, при этом на самом телефоне айпи отображается правильный
В чем может быть проблема?
Denis
Ну когда голос появится пришлите ещё /ip route exp
ip route
add distance=1 gateway=3.3.3.2 routing-mark=table2
add distance=1 gateway=3.3.3.3
Cumberbatch
[admin@NAS] /ip route rule> print
Flags: X - disabled, I - inactive
0 src-address=1.1.1.0/24 dst-address=3.3.3.2/32 action=lookup table=table2
1 src-address=2.2.2.0/24 dst-address=3.3.3.3/32 action=lookup table=main
[admin@NAS] /ip route rule>
Может тут dst не стоит указывать? Да и второе правило лишнее
Denis
Может тут dst не стоит указывать? Да и второе правило лишнее
add distance=1 gateway=3.3.3.3 - это? так без него у 2ой сети не будет GW
Denis
[admin@NAS] /ip route rule> print
Flags: X - disabled, I - inactive
0 src-address=1.1.1.0/24 dst-address=3.3.3.2/32 action=lookup table=table2
1 src-address=2.2.2.0/24 dst-address=3.3.3.3/32 action=lookup table=main
[admin@NAS] /ip route rule>
а тут да, можно попробовать и без dst...
Cumberbatch
add distance=1 gateway=3.3.3.3 - это? так без него у 2ой сети не будет GW
В рулах второе правило удалить. В первом дст убрать