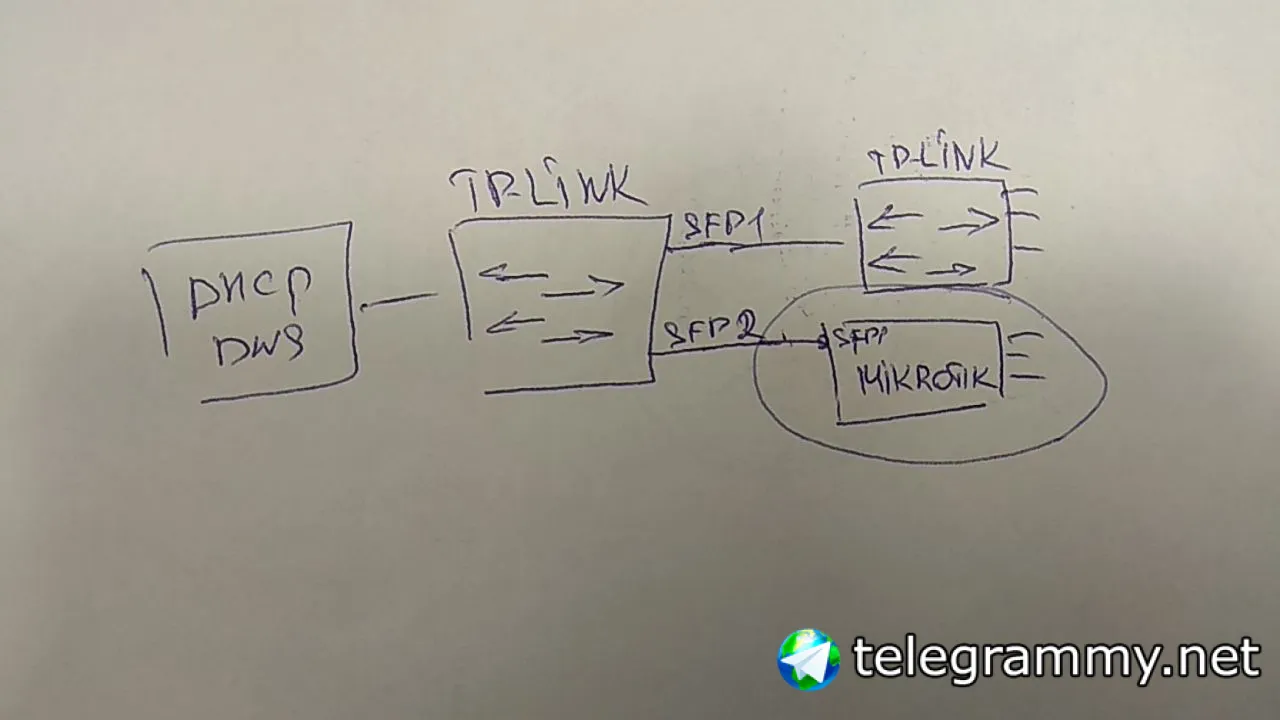
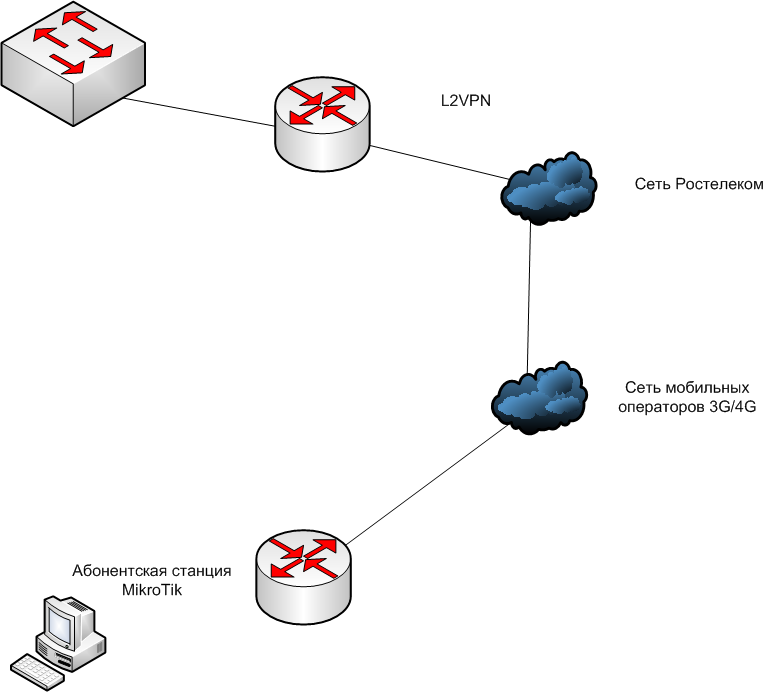
Может адресация совпадает. Отсюда и проблемы
нет, там dhcp. у самого микротика адреса нет
 Ilya

 Cumberbatch
 Ilya
А уверены что кольца нет? Правые железки точно между собой где-то не соединяются?
Не, только вчера опту провели и микротики купили и поставили
 Сергей
Видимо где-то не хватает маскарада.
вопрос где ? на роутере маскарад включен в сеть с модемом 4G еще обратно включить ?
Volodymyr
вопрос где ? на роутере маскарад включен в сеть с модемом 4G еще обратно включить ?
Скорее всего да. Иначе ответ пойдет в маршрут по умолчанию.
Сергей
Скорее всего да. Иначе ответ пойдет в маршрут по умолчанию.
dnat отрабатывает, но маскарад обратно не работает
Volodymyr
dnat отрабатывает, но маскарад обратно не работает
Что значит не работает? Неисправен? ))) Может Вы условия задали не верно? )
Сергей
Что значит не работает? Неисправен? ))) Может Вы условия задали не верно? )
ip модема источник моя подсеть назначение действие маскарад (но модем новых пакетов в подсеть мне не шлет, только ответы на мои и шлет не туда походу а в def gatteway)
Volodymyr
ip модема источник моя подсеть назначение действие маскарад (но модем новых пакетов в подсеть мне не шлет, только ответы на мои и шлет не туда походу а в def gatteway)
Думаю Вам маскарад в другую сторону полезнее будет.
Volodymyr
В сторону модема.
Volodymyr
Если есть в другую - в обратную не нужен.
 Andrej
Доброго дня. Интресует такой вопрос, поднят на микротике впн, у него есть пул адресов, что он выдает, 192.168.10.0/24, есть подсеть 192.168.30.0/24 (выдаеться по дшсп сервером на линукс, шлюзом служит некая циска. Так вот я хотел дать изменить сеть с 10 на 30 (там одни люди сидят) - такое возможно и это законно?
Volodymyr
Доброго дня. Интресует такой вопрос, поднят на микротике впн, у него есть пул адресов, что он выдает, 192.168.10.0/24, есть подсеть 192.168.30.0/24 (выдаеться по дшсп сервером на линукс, шлюзом служит некая циска. Так вот я хотел дать изменить сеть с 10 на 30 (там одни люди сидят) - такое возможно и это законно?
Не посадят - точно. Хотя... Вы в какой стране? )))
Andrej
Не посадят - точно. Хотя... Вы в какой стране? )))
законно по меркам сетевых админов. =) Россия
Volodymyr
законно по меркам сетевых админов. =) Россия
Будет два сегмента с одинаковой адресацией. Ничего незаконного. Другой вопрос надо ли это и будет ли такое решение Вас устраивать с точки зрения работоспособности...
Andrej
Будет два сегмента с одинаковой адресацией. Ничего незаконного. Другой вопрос надо ли это и будет ли такое решение Вас устраивать с точки зрения работоспособности...
я хотел наоборот их объединить, чтоб доступы до ресурсов были равные(там одни и те же люди сидят) разные пулы выдавать например одним 192.168.30.20-40 и другим 192.169.30.60-100
Andrej
и сделать один шлюз для них.
Volodymyr
я хотел наоборот их объединить, чтоб доступы до ресурсов были равные(там одни и те же люди сидят) разные пулы выдавать например одним 192.168.30.20-40 и другим 192.169.30.60-100
Чтобы их объединить нужны те или иные "костыли". Например бридж или проксиарп.
 Виталий
Всем здравствуйте, можете подсказать как заставить микрот менять влан ид? ну кроме бриджа влан во влан.
 Nechaev Alexey
Коллеги, добрый день!
Есть вот какой вопрос:
пытаюсь связать по MPLS Cisco и Mikrotik. OSPF, LDP, BGP поднялось. Но при прописывании VPLS интерфейса на mikrotik, он перезапускает LDP сессию с remote peer (Cisco). Аналогичное поведение при включении/выключении vpls интерфейса. Это не верная настройка или его его нормальное поведение?
 Чиркин
 Александр
Добрый день
Александр
я к Вам сразу с проблемой
Александр
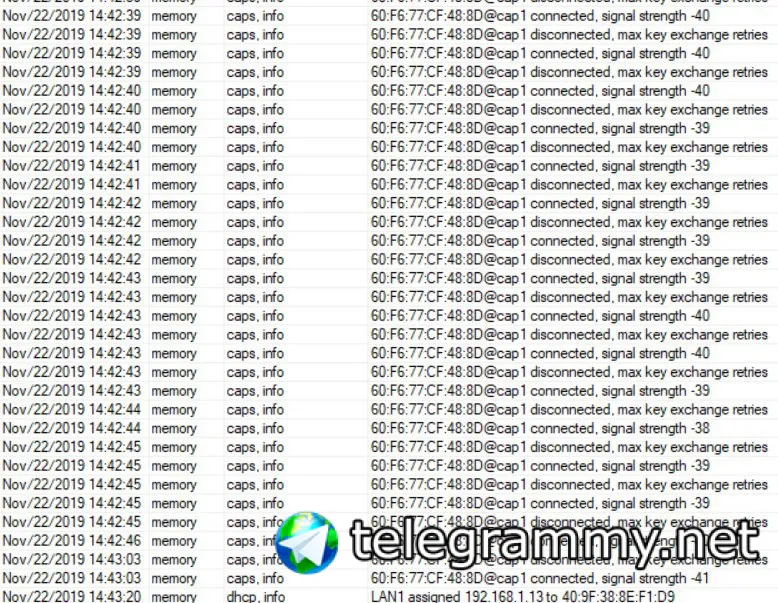
мне решить вопрос CCR1009 + CAP AC + RADIUS (Windows server 2019)
Александр
 Cumberbatch
Всем здравствуйте, можете подсказать как заставить микрот менять влан ид? ну кроме бриджа влан во влан.
https://wiki.mikrotik.com/wiki/Manual:Switch_Chip_Features
Cumberbatch
Cumberbatch
Cumberbatch
Коллеги, добрый день!
Есть вот какой вопрос:
пытаюсь связать по MPLS Cisco и Mikrotik. OSPF, LDP, BGP поднялось. Но при прописывании VPLS интерфейса на mikrotik, он перезапускает LDP сессию с remote peer (Cisco). Аналогичное поведение при включении/выключении vpls интерфейса. Это не верная настройка или его его нормальное поведение?
Под перезапуском что подразумевается?
Виталий
https://wiki.mikrotik.com/wiki/Manual:Switch_Chip_Features
new-vlan-id (only applies to Atheros8316) Вы про это?
Cumberbatch
Ldp соседство разрывается
На микроте аналогично настроено?
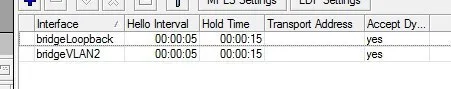
/mpls ldp set enabled=yes transport-address=9.9.9.1 lsr-id=9.9.9.1
Олег
Здравствуйте!
Как можно реализовать контроль доступа в инет через авторизацию в актив директории?
 Aleksey
Олег
А сквид https сможет филтрануть?
Cumberbatch
т.е. нет возможности влан2 + влан3 ->vpls->влан2+влан4(change vlan id=3)?
Вот не понял все равно что нужно?
Aleksey
А сквид https сможет филтрануть?
Но тогда нужно будет раскидать CA-сертификат через GPO по машинам и не применять проксирование к мобильным клиентам
Виталий
Вот не понял все равно что нужно?
нужно сменит влан ид у одного влана на выходе из вплс перед отдачей на порт.
Олег
Но тогда нужно будет раскидать CA-сертификат через GPO по машинам и не применять проксирование к мобильным клиентам
А на микротике через радиус нельзя это сделать?
Типа прошел проверку можно в инет, не прошел "сиди дома"?
Aleksey
Олег
Ну без прокси это бы сделать конечно
Nechaev Alexey
На микроте аналогично настроено?
/mpls ldp set enabled=yes transport-address=9.9.9.1 lsr-id=9.9.9.1
/mpls ldp
set enabled=yes lsr-id=192.168.121.243 transport-address=192.168.121.243 use-explicit-null=yes
 Mikhail
т.е. нет возможности влан2 + влан3 ->vpls->влан2+влан4(change vlan id=3)?
Есть. Switch rule в помощь. Если чип поддерживает такое, то будет поле action в нем можно поменять тег влана
Cumberbatch
нужно сменит влан ид у одного влана на выходе из вплс перед отдачей на порт.
Через бридж тогда.
Виталий
Через бридж тогда.
ну я так и сделал, навешал нужные вланы на интерфесы и сбриджевал, но мне какжется это как - то не аккуратно)
Cumberbatch
Cumberbatch
ну я так и сделал, навешал нужные вланы на интерфесы и сбриджевал, но мне какжется это как - то не аккуратно)
Это неаккуратно. Лучше vlan filtering использовать
Nechaev Alexey
Аааа. Я понял. У вас vpls между смежными узлами?
Cisco - Mikrotik. Между Cisco и микротик настроен L3 VPN и L2 VPN. Выключаю VPLS линк на микротике он рвет LDP сессию с Cisco. Соответственно все сервисы ложаться. ошибка на Cisco *Nov 22 08:57:59.062: %LDP-5-NBRCHG: LDP Neighbor 192.168.121.243:0 (1) is DOWN (Received error notification from peer: Shut down)
Виталий
Это неаккуратно. Лучше vlan filtering использовать
а как? у меня сейчас вот: /interface vlan
add interface=bridge_sw1 name=vlan3077 vlan-id=3077
add interface=vpls1 name=vlan3188-3077 vlan-id=3188
/interface bridge port
add bridge=bridge3188-3077 interface=vlan3077
add bridge=bridge3188-3077 interface=vlan3188-3077
/interface bridge vlan
add bridge=bridge_sw1 tagged=bridge_sw1,ether3 vlan-ids=3077
Cumberbatch
Cisco - Mikrotik. Между Cisco и микротик настроен L3 VPN и L2 VPN. Выключаю VPLS линк на микротике он рвет LDP сессию с Cisco. Соответственно все сервисы ложаться. ошибка на Cisco *Nov 22 08:57:59.062: %LDP-5-NBRCHG: LDP Neighbor 192.168.121.243:0 (1) is DOWN (Received error notification from peer: Shut down)
А в микроте ldp интерфейс добавлен в сторону Cisco?
 NYS
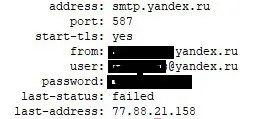
Добрый день, не получается отправить электронку с микрота, выход в сеть есть, настройки фаервола дефолтные. Электронка на яндексе, порт 587, пишет AUTH FAILED при отправке письма
NYS
 NYS
 Mikhail
NYS
Указывал 465 порт, в логах пишет Error sending e-mail <>:timeout occured
 😷Драничек
Пароль верный
У яндекса в общественных ящиках нужно пароль приложения получать, насколько я помню, иначе не будет пускать клиента по smtp
 Александр
/caps
Ilya
У себя в бридже stp выключите , воткнитесь посмотрите.
Отключил, заработало.
Спасибо.
Подскажите, это проблема где-то или это нормально?
NYS
Александр
На pastibin.com или в тестовый файл
/caps-man export hide-sensitive
И сюда
я делитант в этом, не подскажете кто сможет мне с радиусом помось ? так как если я меняю настройки на WPA2 PSK у меня все заводится и работает
Anonymous
Отключил, заработало.
Спасибо.
Подскажите, это проблема где-то или это нормально?
Это надо смотреть настройки коммутатора, скорее всего на той стороне настроенно не принимать stp bpdu и блокировать порт при обнаружении.
Ilya
Это надо смотреть настройки коммутатора, скорее всего на той стороне настроенно не принимать stp bpdu и блокировать порт при обнаружении.
На нем вообще ничего настроено не было. Сбросил настройки по умолчанию - проблема оставалась, пока stp на bridge не отключил. Работает и хорошо.
Александр
по wifi кто может помочь?
Александр
затык с windowым радиусом
Anonymous
На нем вообще ничего настроено не было. Сбросил настройки по умолчанию - проблема оставалась, пока stp на bridge не отключил. Работает и хорошо.
Коммутатор какой фирмы модели? У некоторых по умолчанию включено.
An
Здравствуйте колеги.
Есть пару вопросов по СAPsMAN, может кто подскажет как быть и направить на правльный путь.
Суть первого вопроса. Не могу настроить правильный ACL, чтобы дропало клиентов при плохом сигнале, сейчас это выглядит так:
add action=reject allow-signal-out-of-range=always disabled=yes interface=all signal-range=-75..120 ssid-regexp=""
что указал не так?
И второй вопрос опять же по CAPsMAN есть точки RBCAPGI-5ACD2ND которые подключены через него, провайдер дает скорость 100Мб/с на точках даже без клиентов скорость не подниматемается выше 20Мб\с на 2,4GHz и 60-70 Мб\с на 5 GHz сижу прямо под точкой результат не меняется. При подлючения шнурка UTP на прамую к роутеру скорость в пределах норму и BTTest тоже показывает нормльные скорости. Кто скажет куда копать
 Aleksandr
Здравствуйте колеги.
Есть пару вопросов по СAPsMAN, может кто подскажет как быть и направить на правльный путь.
Суть первого вопроса. Не могу настроить правильный ACL, чтобы дропало клиентов при плохом сигнале, сейчас это выглядит так:
add action=reject allow-signal-out-of-range=always disabled=yes interface=all signal-range=-75..120 ssid-regexp=""
что указал не так?
И второй вопрос опять же по CAPsMAN есть точки RBCAPGI-5ACD2ND которые подключены через него, провайдер дает скорость 100Мб/с на точках даже без клиентов скорость не подниматемается выше 20Мб\с на 2,4GHz и 60-70 Мб\с на 5 GHz сижу прямо под точкой результат не меняется. При подлючения шнурка UTP на прамую к роутеру скорость в пределах норму и BTTest тоже показывает нормльные скорости. Кто скажет куда копать
add action=reject allow-signal-out-of-range=10s disabled=no interface=any signal-range=-120..-81 ssid-regexp=""
 Nikita
Народ, сколько в 1 килобите бит?
Nikita
1000 или 1024?