Александр


и пулять в него GRE с другой сторны
 Oleg
Спасибо, попробую
 Mikhail
 Cumberbatch
Товарищи, вопрос, вероятно суперпрост, но тем не менее!
я настраиваю GRE туннели от одного роутера с провайдером 1 до другого роутера с провайдерами 2 и 3. итого два туннеля - 1-2 и 1-3
в опциях указал одинаковый MTU и Keepalive 3sec, 2ret. внимание вопрос - с одной стороны интерфейсы туннелей поднялись. с другой -нет. что я упустил?
Разные прошивки например. Там где не работает работает решите гре явно выше инвалидов
Denis
Добрый. Плиз подскажите. Микрот 3011, 5 интерфейс значок S. К сети не подключен. Что это означает?
 😷Драничек
Это значит он в бриже
Александр
Denis
Это значит он в бриже
Да так. Но подключил к нему кабель и потерял микрот. Основной интерфейс (2) и 5 в бридже, подключены к одному свитчу. На 5 адрес не установлен.
 DaySandBox
Message from Denis Bezobrazov deleted. Reason: new user and external link (?)
Denis
Коллеги, приветствую! Помогите новичку! Есть несколько офисов, один головной с внутренней подсетью 192.168.100.х/24. Есть удаленный офис (один из...) с подсетью 192.168.101.х/24 тоже с микротиком, который через L2TP/IPsec подключается к головному микротику. Чтобы компьютеры из удаленной подсети 192.168.101.x могли общаться с компьютерами в главной подсети 192.168.100.x мне пришлось вручную добавить правило, выделенное стрелкой на скриншоте. Но оно отваливается (становится красным) после ребута удаленного роутера. То есть удаленный роутер ребутится, потом подключается по L2TP, но это правило, созданное вручную, уже почему то не работает. Как сделать, чтобы работало?
Denis
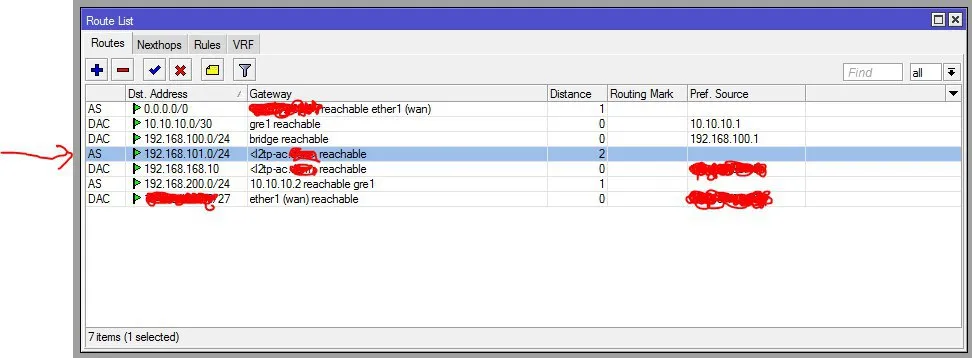 Denis
но наверное на gre tunnel с ipsec лучше это заменить? как считаете?
Volodymyr
но наверное на gre tunnel с ipsec лучше это заменить? как считаете?
От железа и задач зависит.
Denis
MikroTik hAP AC с обеих сторон, задача - просто связать несколько подсетей удаленных офисов в одну сеть с головной
Denis
пока что - 1 головной и 2 удаленных, на втором удаленном я попробовал и настроил gre+ipsec, на первом исторически работает l2tp+ipsec
Denis
у меня еще одна задача - к микротику в удаленном офисе подключаются мобильные клиенты по l2tp/ipsec, как сделать, чтобы они увидели компьютеры в подсети головного офиса? микротик удаленного офиса подключается к микротику в центральном офисе через GRE туннель с IPsec
 Aleksey
у меня еще одна задача - к микротику в удаленном офисе подключаются мобильные клиенты по l2tp/ipsec, как сделать, чтобы они увидели компьютеры в подсети головного офиса? микротик удаленного офиса подключается к микротику в центральном офисе через GRE туннель с IPsec
Настроить маршрутизацию. Статическую или динамическую
Alexander
Коллеги, подскажите пожалуйста
Схема такая: микротик 3011, за ним FreePBX 14й, подключающийся к Манго транками
На микротике ничего для телефонии не настраивал, стоит ли что-то там делать для повышения качества связи или поскольку "из коробки" всё работает, то лучше не трогать?
Oleg
Разные прошивки например. Там где не работает работает решите гре явно выше инвалидов
обновил прошивку - взлетело. хотя разница в версиях была несильно то и большая - 6,44 и 6,45,6
Oleg
спасибо за помощь
Denis Jeniver
чет я не догнал - не вижу в микротике куда перепрятался file list
Denis Jeniver
зашел к клиенту винбоксом а Files НЕТУ :-0
Denis Jeniver
я офигел настолько что рефлекторно сделал ему конфиг ресет
Denis Jeniver
с бекапом конечно
 oleg
Коллеги, подскажите пожалуйста
Схема такая: микротик 3011, за ним FreePBX 14й, подключающийся к Манго транками
На микротике ничего для телефонии не настраивал, стоит ли что-то там делать для повышения качества связи или поскольку "из коробки" всё работает, то лучше не трогать?
/ip firewall service-port set sip disabled=no ports=5060,5061 sip-direct-media=yes sip-timeout=2m
 Artem
Здравствуйте, помогите, чегото подтормаживаю.
Между виланами запрещено все. выше разрешающее правило создаю для порта 3389 и ничего не работает, НО если для всей подсети указываю в src address все работает. Как для определенных ИП написать правило?
Volodymyr
Artem
action=accept chain=forward dst-address-list=1 src-address-list=2 port=3389 protocol=tcp
и такоеже наоборот адрес листы
Volodymyr
Volodymyr
У Вас порт any стоит?
Artem
выбрано any port 3389
Artem
для всего диапазона х.х.х.х/24 правило работает
Cumberbatch
action=accept chain=forward dst-address-list=1 src-address-list=2 port=3389 protocol=tcp
и такоеже наоборот адрес листы
А dst nat не срабатывает часом?
Artem
Покажите оба правила фильтра и правила ната.
я спрашиваю как должно быть, я мож бредовые правила создал
Volodymyr
я спрашиваю как должно быть, я мож бредовые правила создал
Может и бредовые. Вы же задачу не озвучили.
Artem
в нате один маскарад с аут интерфейсом
Artem
Может и бредовые. Вы же задачу не озвучили.
подключится по рдп между двумя ПК в разных виланах
все остальное под запрет
Cumberbatch
Artem
такоеже только поменяны листы адресов местами
в адреслистах по одному ип адресу, думал может так прокатит - не прокатило
Volodymyr
@Bansardo
/ip firewall add action=accept chain=forward comment="Related Established Allow" connection-state=established,related,untracked
/ip firewall add action=accept chain=forward dst-address=PC1 src-address=PC2 dst-port=3389 protocol=tcp
/ip firewall add action=accept chain=forward dst-address=PC2 src-address=PC1 dst-port=3389 protocol=tcp
Cumberbatch
такоеже только поменяны листы адресов местами
в адреслистах по одному ип адресу, думал может так прокатит - не прокатило
А адреса совпадают? Какие в листе и какие у хостов?
Artem
я не пойму почему для диапазона канает правило для всей подсети /24 а если просто ип пк указать - не работает
Volodymyr
Почему нет то?
Pc1:any-pc2:3389 туда
Pc2:3389-pc1:any обратно.
Так?
Нет же. ) Во втором и третьем правиле дст и срс АДРЕСА меняются, т.к. по условию не понятно кто их них сервер. А за обратные пакеты отвечает первое правило. Все просто.
Cumberbatch
Cumberbatch
Ок
Cumberbatch
я не пойму почему для диапазона канает правило для всей подсети /24 а если просто ип пк указать - не работает
Галочку дабавьте писать в лог. И посмотрите какие фактически адреса попадают под правило
Artem
Допустим такая штука:
VLAN 10 (виртуально на ether2) адреса 192.168.10.0/24, на порту адрес 192.168.10.10
VLAN 20 (виртуально на ether2) адреса 192.168.20.0/24 на порту адрес 192.168.20.10
стоят правила запрещающие форвард в обе стороны
как разрешить для 192.168.10.5 подключение к 192.168.20.35 по RDP
Artem
/ip firewall add action=accept chain=forward dst-address=192.168.10.5 src-address=192.168.20.35 dst-port=3389 protocol=tcp
так не работает, но если поставить полностью /24 тогда все работает
Cumberbatch
/ip firewall add action=accept chain=forward dst-address=192.168.10.5 src-address=192.168.20.35 dst-port=3389 protocol=tcp
так не работает, но если поставить полностью /24 тогда все работает
Ещё раз повторю
Галочку дабавьте писать в лог когда /24 ставите. И посмотрите какие фактически адреса попадают под правило
Cumberbatch
/ip firewall add action=accept chain=forward dst-address=192.168.10.5 src-address=192.168.20.35 dst-port=3389 protocol=tcp
так не работает, но если поставить полностью /24 тогда все работает
Дабавить выше
/ip firewall add action=accept chain=forward comment="Related Established Allow" connection-state=established,related,untracked
Cumberbatch
Cumberbatch
да, эт как пример был
Допустим такая штука:
VLAN 10 (виртуально на ether2) адреса 192.168.10.0/24, на порту адрес 192.168.10.10
VLAN 20 (виртуально на ether2) адреса 192.168.20.0/24 на порту адрес 192.168.20.10
стоят правила запрещающие форвард в обе стороны
как разрешить для 192.168.10.5 подключение к 192.168.20.35 по RDP
Cumberbatch
К этому примеру перепутали
Artem
Дабавить выше
/ip firewall add action=accept chain=forward comment="Related Established Allow" connection-state=established,related,untracked
то есть Ваша логика такова, что после ассепта идет запрет форварда на весь этот диапазон и соответственно ничего не работает?
Volodymyr
то есть Ваша логика такова, что после ассепта идет запрет форварда на весь этот диапазон и соответственно ничего не работает?
Есть подозрение, что нужные пакеты в разрешающее правило не попадают.
Dmitriy
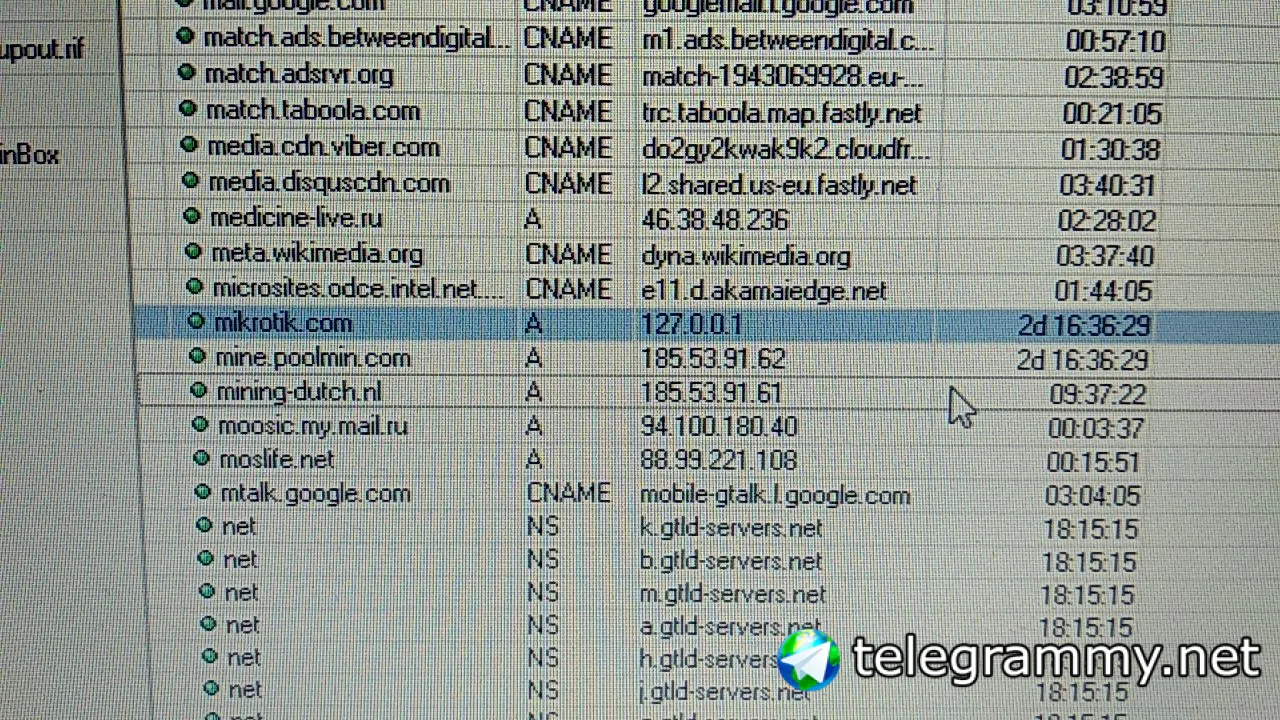
Коллеги. Вопрос. В днс кеше на микротике сайт mikrotik.com ссылается на 127.0.0.1 это нормально? Я хотел обновить прошивку в связи с уязвимостью сброса паролей. Вот теперь думаю не ломанули ли мой микрот?
Dmitriy
Модет кто-то на своих роутерах пповерить?
Cumberbatch
Dmitriy
Нет не ломанули или нет не нормально )
Dmitriy