 Anton


ну к примеру на ху есть vrrp track nqa
Anton
https://support.huawei.com/enterprise/ru/doc/EDOC1100092767/58d5c30f
 Innokentiy
ну и здесь то же самое
Anton
как тут это реализовать?
Innokentiy
в нетвотч пихайте скрипт понижения приоритета
Innokentiy
/interface vrrp set "VRRP_Name" priority=1 на down, /interface vrrp set "VRRP_Name" priority=100 на up
Anton
 Volodymyr
спасибо, протестирую!
Только очень вдумчиво логику работы нетвотча осознайте, чтобы флапов небыло.
Anton
типа делэй выставить, если у прова флап?
Volodymyr
типа делэй выставить, если у прова флап?
Нет. Я имею ввиду маршрутизацию задать таким образом, чтобы проверка до восьмерок шла от роутера наружу единственным путем, независимо от фактической таблицы роутинга.
Anton
ну эт понятно)
Innokentiy
а заодно подумать, когда пора переключаться на бекап
Innokentiy
один пропущенный пинг - это уже плохо?
Innokentiy
а два?
Anton
7-10 думаю сделать
Andrey
Всем привет! Посоветуйте уличные точки доступа Микротик для раздачи Wi-Fi в домашних условиях. На замену Ubiquity Outdoor+.
 Aleksey
 Evgeniy
 Artur
 Михаил
Погуглил про wsap ac lite. А подскажите "use case" такого устройства? В каких сценариях стоит его покупать. Это ж обычная ТД, в очень странном исполнении?
 Moneron 🇷🇺
Гостиницы
Cumberbatch
Погуглил про wsap ac lite. А подскажите "use case" такого устройства? В каких сценариях стоит его покупать. Это ж обычная ТД, в очень странном исполнении?
The wsAP ac lite is a perfect access point (AP) for hospitality networks (hotels, shopping malls, hospitals, airports etc.). It has an unobtrusive case that fits in standard wall power sockets. This way, the unit doesn’t attract attention and blends into any environment.
Судебные
Всем привет.
Настроил центральный роутер, создал бридж, включил в него два бонда (один пока неактивен), на которые приходят несколько VLAN с коммутатора, все эти VLAN навесил на бридж, IP-адреса навесил на VLAN, включил VLAN Filtering на бридже и добавил сам бридж и бонды в фильтры каждой из VLAN (tagged для бриджа и для обоих бондов, в будущем это будет разруливать MSTP).
Сейчас во всех сетях я вижу тегированный трафик изо всех других сетей. Что я сделал не так и можно ли полностью изолировать трафик каждой VLAN друг от друга при такой схеме?
Судебные
Или это норма – видеть на сетевой броадкасты из чужой VLAN, правда, с проставленным тегом?😅
Moneron 🇷🇺
Если этот влан на порту есть как тэггед – то норма
Судебные
Да, все они tagged.
Судебные
То есть, дизайн в порядке?
Cumberbatch
То есть, дизайн в порядке?
Нет. Оставь в bridge vlans для каждого влана tagged для самого бриджа (если есть адрес на этом микроте) и для тех портов куда влан должен ходить
Судебные
Так и есть, в качестве бридж-портов у меня два бондинга, на каждом должен быть весь набор VLAN для будущего MSTP. Адреса на этом Микротике, на VLAN-интерфейсах.
Cumberbatch
Так и есть, в качестве бридж-портов у меня два бондинга, на каждом должен быть весь набор VLAN для будущего MSTP. Адреса на этом Микротике, на VLAN-интерфейсах.
В этом случае можно просто в бридж два Бонда. и создать вланы на бридже и повесить адреса. Без всякого фильринга
Судебные
Я тоже так думал, но мало ли, вдруг понадобится фильтеринг в будущем.
 Vassiliy
господа, всем доброго. вопрос, есть локалка 192.168.0.0/24, менять по [не]опеределнным причинам удаленный админ не может[не хочет]. от провайдера адрес тоже приходит из сети 192.168.0.0./24. Существует ли решение в такой ситуации, или пусть переделывает локалку?
Vassiliy
ткните пожалуйста куда почитать?
Cumberbatch
Адрес из локалки равный шлюзу работать не будет
Vassiliy
покурю доку, там видно будет, если не решаемо, пусть меняют локалку. со стороны провайдера роутер huawei с несменяемым алресом. со своей стороны адрес шлюз можем поменять.
Cumberbatch
Возможно ещё ограничения будут
 Pasha
покурю доку, там видно будет, если не решаемо, пусть меняют локалку. со стороны провайдера роутер huawei с несменяемым алресом. со своей стороны адрес шлюз можем поменять.
а не хотите рассмотреть вариант ухода от роутера huawei, например? а то есть подозрение, что вы какие то жутчайшие грабли собираетесь городить.
Vassiliy
а не хотите рассмотреть вариант ухода от роутера huawei, например? а то есть подозрение, что вы какие то жутчайшие грабли собираетесь городить.
граблей точно не станем городить, если не захотят менять адресацию локалки, пусть сами разгребают. провайдер единственный, и малоподвижный. поэтому от их роутера отказаться затруднительно
Pasha
граблей точно не станем городить, если не захотят менять адресацию локалки, пусть сами разгребают. провайдер единственный, и малоподвижный. поэтому от их роутера отказаться затруднительно
просто если их роутер вам уже отдает 192.168.0.0/24, то может ни для чего другого, кроме штатных задач маленького роутера (src-nat + dhcp-lan) он там и не нужен. тогда первое, что приходит в голову - забрать этот функционал на свой, и всего делов.
Vassiliy
просто если их роутер вам уже отдает 192.168.0.0/24, то может ни для чего другого, кроме штатных задач маленького роутера (src-nat + dhcp-lan) он там и не нужен. тогда первое, что приходит в голову - забрать этот функционал на свой, и всего делов.
ротуер с симкартой, вариант с покупкой SXT|WAPLTE не подходит.
Pasha
некоторые роутеры можно перешивать в RNDIS и поднимать ррр со своего устройства. ну, как например. </offtop>
Evgeniy
всем добрый день, есть пару вопросов: у меня в настройках firewall PSD не активные поля - не сталкивался никто? и второй вопрос не могу подключится номашним микротиком к l2tp+ipsec (l2tpd на centos) хотя windows и android подключатся через указанный роутер
Cumberbatch
всем добрый день, есть пару вопросов: у меня в настройках firewall PSD не активные поля - не сталкивался никто? и второй вопрос не могу подключится номашним микротиком к l2tp+ipsec (l2tpd на centos) хотя windows и android подключатся через указанный роутер
Покажите что делаете что psd неактивно
На счёт l2tp возможно proposals на совпадает. Логи смотрите
Anonymous
Я тоже так думал, но мало ли, вдруг понадобится фильтеринг в будущем.
Филтеринг нужен для мстп
Судебные
Если этот влан на порту есть как тэггед – то норма
Только щас дошло, на конечных портах коммутаторов, где висят устройства (которыми я и ловлю трафик), VLAN, конечно, другой и untagged. Тогда не норма? Микротик может рассылать такие вещи?
Судебные
Капец, всё-таки некоторые VLAN tagged, всем спасибо, буду дальше наблюдать. Был уверен, что туда ничего не накидано.
Петр
Не пойму, почему в firewall срц адрес: 0.0.0.0:68 dst адрес 255.255.255.255:67
И переодически появляется соединение 10.90.90.90 дст 255.255.255.255 udp
На другом роутере такого нету
Pasha
10.90.90.90 - от свича dlink видимо арпы летят
Cumberbatch
 Alexander
Доброго времени суток! Подскажите, PWR-Line 7411 может выступать как полноценный репитер? А то чета я его настроил репитером, а пропускная способность мизерная по сравнению с дешевым репитером TP-Link...
Cumberbatch
Петр
А что не так?
Да с предыдущим админом поругался вот он и начал херней страдать всякой. То мимикатз, то хостовую машину ломанул, то файл с винбокс настройками забрал. То через впн лезет. То доменного админа заблочил. Чет я уже не знаю что с ним делать.
Петр
И он постоянно перехватывает мой пароль через дырень lsass.exe
S
Коллеги, никто не сталкивался с подобной проблемой: есть CCR1016-12G вер. 6.44.3 с поднятыми GRE. После обновления, GRE каналы вроде подняты, НО по ним ничего кроме ICMP пакетов не проходит! Откатываюсь обратно, каналы работают...
Vassiliy
Cumberbatch
Alexander
Все зависит эфира видимо и настроек.
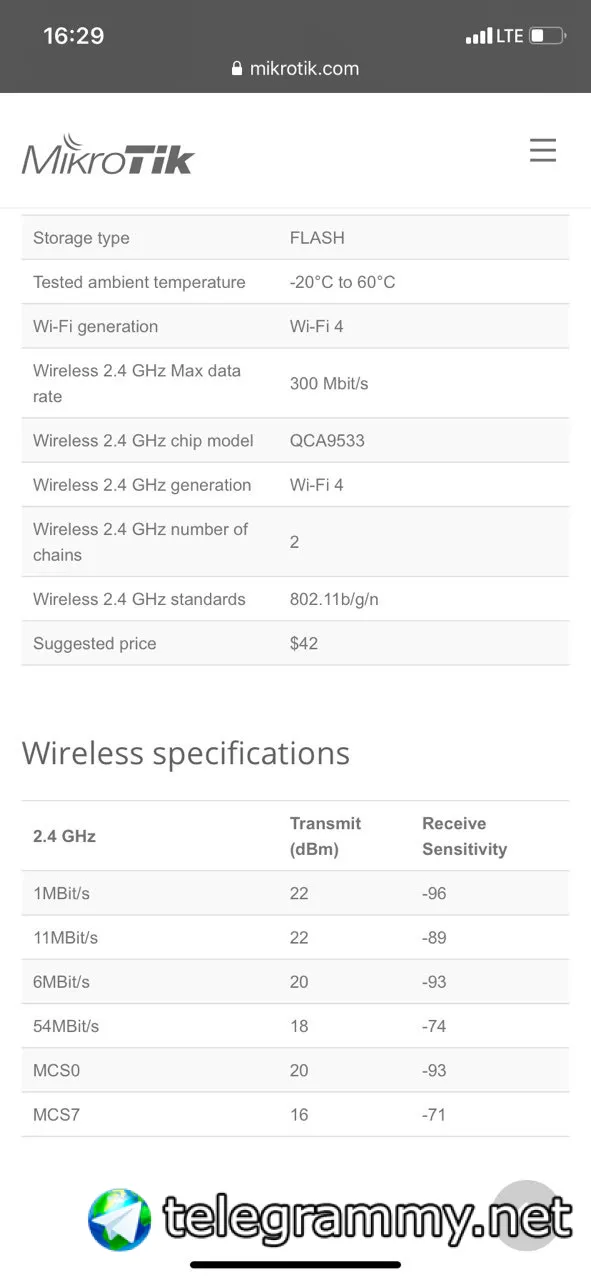
Может подскажите какая у него мощность передатчика? а то я чета не нашел
 Alexander
спс
 Dmitrii
А так - сперва убирайте дырки, а потом лечитесь
Петр
А так - сперва убирайте дырки, а потом лечитесь
Да, дырки уже пытаюсь убрать. Для одного все же ооочень большой объем работы.
KoTuK
https://mikrotik.ru/katalog/katalog/components/interfaces/mikrotik-gper кто нить может что нить сказать про это ?
KoTuK
есть задача - хочу его заложить
KoTuK
либо подскажите ) надо 4 камеры запитать по ПоЕ - думал взять 8 портовый длинк МЕ серию и удлинитель микротика - т.к. не помню что бы 8 портовые с ПоЕ были у них длина до камер 150-200 метров
KoTuK
надо надёжное решение, что бы не кататься на месторождение
KoTuK
управляющий будет микротик
 Андрей
либо подскажите ) надо 4 камеры запитать по ПоЕ - думал взять 8 портовый длинк МЕ серию и удлинитель микротика - т.к. не помню что бы 8 портовые с ПоЕ были у них длина до камер 150-200 метров
брошюру к устройству откройте с сайта mikrotik.com. в целом исходя из показаний, которые там написаны, Ваша схема будет работать, но кабель нужен будет дорогой. не дешевле на вайфае собрать?