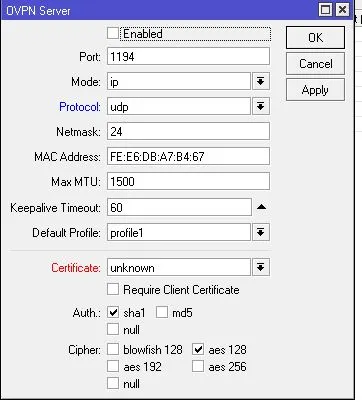
 Dmitry

 Dmitry
Такой картинки ещё не было
 Innokentiy
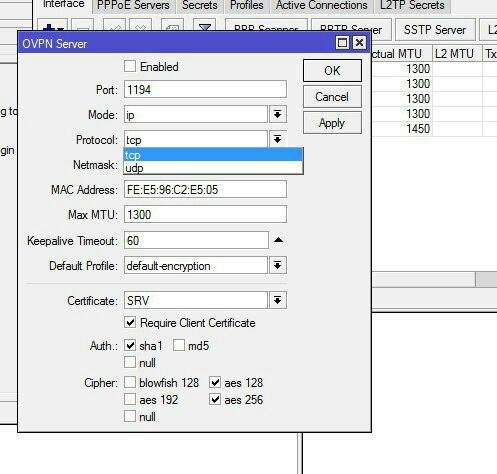
 Nikolay
Удп же!
Dmitry
OVPN udp
 😷Драничек
Dmitry
А не, была. Извините
 res_nom
Пуши, сжатие и поддержку кип алива интересно завезли?
Innokentiy
очень хочется вафлю завести
 Cooper
Starting from v5.9 DHCP-PD server is moved to /ipv6 sub menu
 Dmitry
Main change is a new Linux Kernel, rest of features will gradually come out in next builds
Innokentiy
при этом есть поддержка тилеры
Innokentiy
то есть новое ядро не очкень-то и новое
Dmitry
то есть новое ядро не очкень-то и новое
Знаешь как в busybox провалиться? Может там увидишь версию
Cumberbatch
при этом есть поддержка тилеры
Вот что гуру пишут
There's no problem, it was only removed now. So if they use latest available version for RouterOS v7, which is expected in early 202x by optimists, they're set for the life of the architecture. When the next RouterOS v8 comes in 203x, whole Tile will be already obsolete.
OTOH, if Mikrotik sees future in Tilera, they might start to maintain platform specific things. They could even only maintain only needed parts of Tilera-specific kernel source tree. That would be useless for any third party Tilera victims, but could do it for Mikrotik business.
Maintaining stable code tree in kernel is not that hard. Mostly it involves implementing some changes in API/ABI and bug-fixes. More work is to implement new functionality, but if Tilera maintenance was private, this part wouldn't be really necessary.
Геннадий
Хм, уже сильно лучше
Innokentiy
http://blog.rchapman.org/posts/Getting_shell_on_a_RouterBoard/ если вот так, то я этого делать, конечно, не буду
Dmitry
Оптимисты. Еще не было релиза 7, а уже про 8 говорят)
Зато теперь на все запросы о неработающих фичах будут говорить: Починим в ROS 8
Vitaliy
Оптимисты. Еще не было релиза 7, а уже про 8 говорят)
А на сроки внимания не обратил? 203x для ROS 8 это сильно ;))
Надеюсь, это просто чья-то шутка.
Геннадий
Надеются выжить
Dmitry
Ну почему сильно? 6 версия в конце нулевых появилась, ЕМНИП
Dmitry
Как раз десять лет прошло до семерки
Геннадий
Вот вот
Геннадий
В 2012 я помню еще 5ю
 Pasha
но ведь и семерка еще не вышла ;)
Геннадий
И косяки огромные в 6й
Anonymous
Чё так пищат за тот опенвпн один болт на одном ядре все равно крутится будет.
Innokentiy
- why do you call this software beta?
- cuz its betta than nothing
Anonymous
Вот больше интересует как там протоколы Дин. Машрутизации? Начали нагрузку по ядрам размазывать?
Anonymous
Bgp с ospf на одном ядре , это клиника.
 Sergey
Vitaliy
Чё так пищат за тот опенвпн один болт на одном ядре все равно крутится будет.
Просто ovpn over tcp это совсем грустно. А иногда (особенно дома за nat'ами) альтернатив просто нет.
Хотя тут интересный кейс с ipsec с nat traversal с dymanic ip на клиенте показывали, надо попробовать, возможно ipsec+gre будет даже удобнее, чем ovpn.
Anonymous
Разве что.
Anonymous
Мне и sstp хватает, для управления.
res_nom
Весь настроеный osf на домашнем ac2 вытерло, видимо за не нужностью, после обновления на бетку
Dmitry
Anonymous
Наверное в бету пакет роутинг не всунули , бо кривое.
res_nom
в консоле доступен
Николай
дефолтный маршрут от ppoe в инвалид через интерфейс только руками указывать(((
Vitaliy
Весь настроеный osf на домашнем ac2 вытерло, видимо за не нужностью, после обновления на бетку
Так.. значит с беткой проехали.
У меня дома ospf и bgp подняты и как-то не готов от них отказываться ради тестов.
Vitaliy
Берите шире - OVPN это совсем грустно
Обоснуйте.
Чем ещё на микроте можно l2 линк поднять с линуксовым сервером? Конечно, всегда можно ответить "а зачем тебе l2?", но тут ответ уровня "хочется и знаю про его недостатки".
Грустно разве только то, что альтернатив особо нет на микротике.
Да, я однажды интереса ради поднимал vpls туннель over mpls over gre over ipsec и оно даже работало. Но это точно полный изврат.
Dmitry
Отвечу Вашим же сообщением "а зачем тебе l2"
В большинстве случаев он не нужен
Геннадий
L2 между удаленными местами, тем более сервером... это как рубить себе ногу и кричать что больно.
Anonymous
Больше комукакеров богу комукакеров!!!! Тьфу . Лучше Диму послушаю как он там спектрасканит.
Dmitry
Но раз уж Вам сильно хочется L2, то есть вот такое. Сам не юзал, но должно работать -там ничего сложного нет
https://github.com/amphineko/eoip
Геннадий
Если уж крайне приспичило, то да, eoip
Anonymous
Во надо требовать от микротика реализации vxlan.
Vitaliy
Но раз уж Вам сильно хочется L2, то есть вот такое. Сам не юзал, но должно работать -там ничего сложного нет
https://github.com/amphineko/eoip
EoIP работает только между микротами, в линуксе его поддержки нет (хотя, вроде, были какие-то патчи).
Вот vxlan было бы очень полезно,.. но его тоже нет ;((
Dmitry
Я ж вам дал ссылку на пакет для Linux
Dmitry
EoIP это банальная инкапсуляция Ethernet кадра в GRE туннель. Реализация как дважды два
Dmitry
Но, повторюсь, L2 туннелирование не нужно. Если ты не ЦОД , не провайдер и не большой тырпрайз
Геннадий
Но, повторюсь, L2 туннелирование не нужно. Если ты не ЦОД , не провайдер и не большой тырпрайз
И то, можно взять l2 vpn у провайдера
Cumberbatch
Давайте не будем разводить холивар
Dmitry
И то, можно взять l2 vpn у провайдера
А как же боль? Провайдер вам L2 без боли даст, только за деньги. А как же траблшутинг, поиск петель, порезаный MTU? Как же без всего этого жить?
Vitaliy
По поводу ROS 7 и динамического роутера ответ от сотрудника микротика: динамический роутинг пока отключен, версия ещё не настолько стабильна, чтобы включать динамику. только статик роутинг (с) цитата
По срокам ожидаемой готовности версии с роутингом ответа нет совсем.
Innokentiy
Innokentiy
в общем, пока что семерка неработоспособна
Innokentiy
на маршрутизаторах нет роутинга, на точках доступа нет вафли
Anonymous
Наверняка пиринг по ВПН с каким нибудь vps на котором поднят фул Вью , для клания прибора на блокировки органов.
Dmitry
Думаю, до конца года сделают в ветке testing
Vitaliy
бггг, хороший дом
bgp - для обхода блокировок РКН, с одного сервиса беру префиксы, а в фильтрах просто меняю nexthop на свой VPN. И не надо морочиться с загрузкой адрес-листов. Абсолютно домашнее применение, которое полезно любой домохозяйке.
ospf - .. ну .. тут скорее поиграться, несколько vpn туннелей, два провайдера и динамический роутинг. Можно и обойтись, но с ospf веселее.
Innokentiy
ждем dynamic peers
Innokentiy
после этого оспф можно будет выкинуть на свалку истории
Vitaliy
Наверняка пиринг по ВПН с каким нибудь vps на котором поднят фул Вью , для клания прибора на блокировки органов.
Оно самое. Только пиринг с чужим сервисом, чисто для получения префиксов.
Anonymous
Ну то все нюансы , назначение понятно.