я конечно попробую сменить порт ) но я ведь написал что из консоли отправляется даже с 25 портом
Для того, чтобы настроить отправку писем на почтовый ящик, требующий TLS шифрования (как например Google mail), нужно настроить следующие параметры отправителя:
/tool e-mail set address= 192.*******
set port=587
set from=mnaddress@gmail.com
set user= mikrotik
set password= supersecurepass
 CCyanide


 Dmitry
я конечно попробую сменить порт ) но я ведь написал что из консоли отправляется даже с 25 портом
policy, вывод команд отличный от нуля
 Петр
netwatch дергает скрипты?
Ну состояние точно меняет ) а как насчет имеет ли права на исполнение чего либо хз
Петр
так почему скрипты то не отрабатываются через NetWatch ?
Dmitry
у скриптов есть параметр policy
Петр
у скриптов есть параметр policy
я полагаю ты решил меня по тролить )
Открыл NetWatch, Создал Правило! указал HOST, Interval, Timeout. Открыл вкладку UP там указал код, открыл DOWN, там указал код.
О каком еще policy ты пишешь, не пойму
Dmitry
очень сложно говорить на ходу, без экспорта конфигурации. выше был задан конкретный вопрос - netwatch дергают уже написанные скрипты в системе или команда в кавычках?
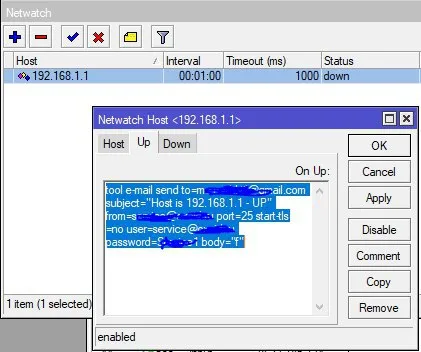 Dmitry
команда в кавычках, ок. экранирование ecть? /tools netwatch export
Dmitry
короче вот тут примерно верный подход: https://forum.mikrotik.com/viewtopic.php?t=84049
 Андрей
Коллеги, подскажите: использую на тике dstnat redirect (по 53 порту). в списке address list есть контроллер домена, для которго редирект не нужен. можно ли в этом же правиле указать !src address? Так будет работать? :)
Bomberman
Андрей
В общем: завернуть все ДНС запросы из сети на тик. В частном случае, контроллер домена на может реплицироваться со своим вторичным товарищем, который находится за туннелем, т.к. все днс запросы попадают на тик. оба контроллера домена попадают в список в addres list, который указан в правиле как src addres list. И хочется исключить адрес MainDC из этого правила, и не писать при этом отдельный адреслист для такой задачи:)
 Oleg
"можно ли в этом же правиле указать !src address? Так будет работать? :)" - можно
Андрей
А работать будет так как хочется? :)
 Nikita
FD
Есть следующая задача: создать отдельный SSID, без доступа к интернету, 1. Создал виртуальный интерфейс. 2 Засунул его в отдельный бридж. 3. В Filter Rules создал дропающее правило, in-interface - bridge, out-interface - провайдер, но инета нет и на основном SSID
FD
в чём может быть проблема
 😷Драничек
Покажите правила с пометкой что и куда дропать
Петр
короче вот тут примерно верный подход: https://forum.mikrotik.com/viewtopic.php?t=84049
Все равно не работает....
FD
Покажите правила с пометкой что и куда дропать
chain=forward action=drop in-interface=bridge_local out-interface=rostelecom log=no log-prefix=""
😷Драничек
Оба SSID в bridge_local? Лучше весь конфиг скиньте
Cumberbatch
Есть следующая задача: создать отдельный SSID, без доступа к интернету, 1. Создал виртуальный интерфейс. 2 Засунул его в отдельный бридж. 3. В Filter Rules создал дропающее правило, in-interface - bridge, out-interface - провайдер, но инета нет и на основном SSID
Не делайте нат просто для адресов из нужного бриджа. Ну и ip Firewall Filter drop для forward цепочки при запросе отличных от нужных сетей адресов
FD
😷Драничек
Пришлите конфиг, так яснее будет
 Стас
Доброго вечера, дайте пожалуйста маленький совет,
КапсМен, подключены Cap Lite и hAP lite
На капе - постоянно выскакивает сообщение "Cap send max keapalive without respons" и отваливаеться от капсмена
Стас
В какую сторону копать?
 Цукерберг
Есть у кого для продажи wap lte роутеры?
Cumberbatch
Anonymous
А не было проблем у кого-то с capsman 4way handspoke?
Часть абонентов цепляется планшеты Lenovo, часть нет.
Точки не пересекаются. В разных городах.
Anonymous
Как решили?
Tymur
А не было проблем у кого-то с capsman 4way handspoke?
Часть абонентов цепляется планшеты Lenovo, часть нет.
Точки не пересекаются. В разных городах.
А сколько ssid у вас на этих точках настроено? В логе капсмена что-то пишет при попытке подключения?
Anonymous
А сколько ssid у вас на этих точках настроено? В логе капсмена что-то пишет при попытке подключения?
3-4, активен обычно 1. В логах коннект виден, потом 4way. Далее если Андроид - ошибка аутентификации, windows невозможно подключиться к сети
Anonymous
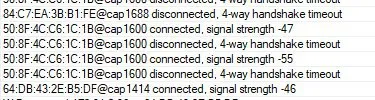 Anonymous
точек 100
Tymur
А профили безопасности какие? wpa2 AES?
Anonymous
wpa/wpa2 aes, онли tkip тоже пробовал, повторяется
Tymur
И такая проблема на всех точках на это контролере? Профили автоматически сгенерированые для интерфейсов или руками создавали?
Anonymous
Профили автоматически, нет не на всех, выборочно как-то. Проблема только на 2.4 наблюдается, 5 работает нормально.
Есть пару где вручную provision
Tymur
А регион и каналы явно для этих точек заданы?
Anonymous
Russia3
Cumberbatch
А не было проблем у кого-то с capsman 4way handspoke?
Часть абонентов цепляется планшеты Lenovo, часть нет.
Точки не пересекаются. В разных городах.
У вас точки случаем не в металической коробке стоят?
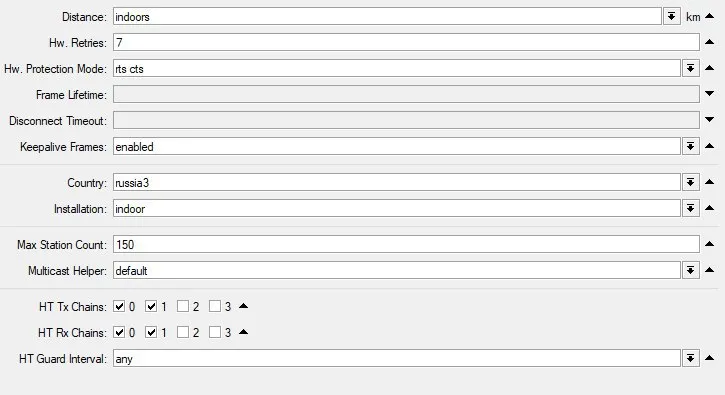
Можно попробовать hw Protection Mode
Frequency mode = regulatory domain, country = russia3, wireless protocol = 802.11 preamble=long, hw protection mode = rts cts, chanel width = 20 mhz
Anonymous
на капсмане нет Frequency mode. Сделал пока так, тестирую..
Anonymous
 Midnight
Господа,сделал l2tp тунель от впнки.ру...суть вопроса,вижу всю сеть ,а вот на веб морду микрота не попадаю...куда посмотреть?
 Moneron 🇷🇺
Владислав
Pol
народ подскажите статтю по блокировке торентов
Anonymous
google.com Mikrotik Layer7
Pol
похоже на блокировку соц сетей делаю по другому, адрес лист добавляю IP или назву сайта и reject (вроде)
Pol
а торент как блокануть? там сложней Mikrotik Layer7 какие правила?
Cumberbatch
народ подскажите статтю по блокировке торентов
https://forum.mikrotik.com/viewtopic.php?t=59234
Cumberbatch
Этого достаточно
Tymur
https://habr.com/ru/post/364705/
По-моему, такое решение это отложенная стрельба себе в ногу. По udp портам 80, 443 очень вероятно не только торенты работают и небольшие пакеты и в тех протоколах могут попасться.
Cumberbatch
Tymur
А нет, по dns таки
Tymur
А если скачать торент файл через tor и просто запустить на закачку?) Вообщем фильтрация дело неблагодарное
Pol
спасибо почитаю , как понимаю лутше форум микротика статтю использовать :) жаль английский страдает у меня :)
Vitaliy
https://forum.mikrotik.com/viewtopic.php?t=59234
Насколько я вижу, оно работает только с HTTP, а вот с HTTPS уже нет.
Статья 2012 года, тогда HTTP сайты были нормой, а сейчас, наверное, 80% сайтов по HTTPS ходят.
Vitaliy
https://habr.com/ru/post/364705/
А тут другая засада - адреса забиваются в перманент лист просто по длине пакета. Причём, как я понял, доступ к "обнаруженному торрент-пиру" закрывается для всех.
Возможны атаки как на адрес-лист (раздуть его сильно), так и на доступ к нужным сайтам (поддельными пакетами добиться попадания адреса в список блокировки).
Самый главный вопрос во всём этом - действительно ли нужно блокировать торренты, насколько допустимы ложноположительные срабатывания и сколько времени админа можно заложить на решение этих проблем.
Иначе может оказаться, что проще либо вообще закрыть UDP со словами "так и должно быть" (к примеру, для собственных сотрудников), либо вообще выпускать только через прокси.
E.
https://youtu.be/P6CNZUNPnm8
E.
Я блокировал таким образом торренты
 Nickolay
У меня через Л7: ^(\x13bittorrent protocol|azver\x01$|get /scrape\?info_hash=get /announce\?info_hash=|get /client/bitcomet/|GET /data\?fid=)|d1:ad2:id20:|\x08'7P\)[RP] вполне себе отлавливаются. Но я их не блокирую, а просто иду с юзером общаться. :)
Стас
У меня через Л7: ^(\x13bittorrent protocol|azver\x01$|get /scrape\?info_hash=get /announce\?info_hash=|get /client/bitcomet/|GET /data\?fid=)|d1:ad2:id20:|\x08'7P\)[RP] вполне себе отлавливаются. Но я их не блокирую, а просто иду с юзером общаться. :)
Вы отлавливаете обращения к торент серверу, или сам обмен трафика клиетом?
 Andrey
Vitaliy
https://youtu.be/P6CNZUNPnm8
До конца ещё не досмотрел, но очень понравилось, реально круто и детально всё рассказано про особенности протокола и т.д.
Единственное - L7 анализ сильно грузит проц, возможно будет смысл анализ проводить на отдельной железке, куда миррорить трафик. Но если трафика мало, то и так можно.
Anonymous
До конца ещё не досмотрел, но очень понравилось, реально круто и детально всё рассказано про особенности протокола и т.д.
Единственное - L7 анализ сильно грузит проц, возможно будет смысл анализ проводить на отдельной железке, куда миррорить трафик. Но если трафика мало, то и так можно.
Не сильно, по крайней мере 10 правил на RB1100, 100 клиентов. 7%
Cumberbatch
Ещё внутренний трафик?
 Pasha
в бридже трафик то суммарный со всех портов, входящих в бридж не?
Vitaliy
Сделай скриншот, чтоб ещё и цифры по интерфейсам были видны.