 Игорь


Ага
Игорь
Cumberbatch
Можно уточнить, где именно
Interface List. И два порта от приставки и к ISP в один бридж. Локалку в другой. Pppoe интерфейс Bridge ISP
Игорь
Все разобрался, спасибо
Игорь
Cumberbatch отдельное
 Dmitry
:)
 Anna
Представлено первое решение проблемы с нехваткой оперативной памяти в Linux
https://3dnews.ru/992944
 Юрий
/rules@GroupButler_bot
 Group Butler
/rules@GroupButler_bot
Соблюдай простые правила, и всё будет хорошо.
1) Не используй обсценную лексику. Никак. Ни явно, ни завуалированно. Карается баном.
2) Старайся писать одну мысль одним сообщением. Не флуди по два-три слова.
3) Не оффтопь. Здесь это не приветствуется.
4) Не спорь с администрацией.
5) Размещение объявлений/вакансий ТОЛЬКО через согласование с администрацией группы. Иначе – read only на 14 суток.
В целях защиты от спама, ссылки и пересланные сообщения от новых пользователей автоматически удаляются. Ограничение действует первые сутки.
Юрий
Всем привет. Помогите решить задачку. за микротиком стоят роутеры, к которым нужен доступ с LAN. У всех на LAN настроен IP 192.168.0.1 и маршрут по дефолту в сторону WAN. Пробую настроить по статье https://habr.com/ru/post/262091/ но безрезультатно.
Юрий
Это стенд, CPE реальные клиентские железки необходимо попадать с LAN интерфейса-эмулировать "клиента". Так что маршруты не вариант.
Юрий
Настройки на Mikrotik.
Юрий
На коммутаторе нарезаны vlan -ы access в сторону роутеров и транк в сторону микротика Порт 5
Юрий
В connection-mark ?
chain=prerouting action=mark-routing new-routing-mark=200 passthrough=no dst-address=172.17.2.200 connection-mark=no-mark log=yes log-prefix=""
 Андрей
Привет Всем! SXTsq 5 ac. нет Wireless интерфейса. тупо в int pr - только Ether1 и все. Нетинсталлом перешили - не появился. Есть дельный совет что ещё потыкать? Просто возврат это просто, но 400км... Это не близко...
Cumberbatch
В connection-mark ?
chain=prerouting action=mark-routing new-routing-mark=200 passthrough=no dst-address=172.17.2.200 connection-mark=no-mark log=yes log-prefix=""
Стоп. Это я бегло посмотрел. Зачем манглы вообще?
Делайте Route rule
По дст lookup only нужную таблицу vrf
В нат masquerade
Cumberbatch
 Nickolay
Никто не пробовал dlink dfl c микротиком по сертификатам IPSEC site2site? Не пойму как засунуть в DFL сертификат из микротика.
 M
Приветы, такой вопрос. провайдер предоставляет sip номера по vlan, номеров много скажем так штук 15-20 компютеры в локальной сети должны видеть сип сервер так как на них будут устанавливаться софтфоны чтоб звонить и принимать звонки. Теперь вопрос как сделать так чтоб это все дело работало ?
Cumberbatch
Cumberbatch
А сип Настройки?
Cumberbatch
Да. Сервер, логин и пароль
Ну значит нужно что бы ваши клиенты могли связываться с сервером сип.
M
Ну значит нужно что бы ваши клиенты могли связываться с сервером сип.
Ага, пробовал маркировать и посылать в таблицу маршрутизации пинги пошли а вот сип регу не проходит
E.
Доброго. Вопрос. Правила. Не используй обсценную лексику. Это какую, можно пример?
 Moneron 🇷🇺
 Mikhail
Ага, пробовал маркировать и посылать в таблицу маршрутизации пинги пошли а вот сип регу не проходит
в правилах фаервола разрешения или запреты на сип порты есть?
Cumberbatch
Ага, пробовал маркировать и посылать в таблицу маршрутизации пинги пошли а вот сип регу не проходит
/ip firewall service посмотрите. Может помощники sip отключить/включить нужно
Moneron 🇷🇺
Кроме того, что бридж создаёт канальную связность между включёнными в него интерфейсами, он часто используется в качестве loopback-интерфейса, т.к. всегда running
Cumberbatch
Вам как пример привели «зачем?»
Cumberbatch
А трафик не идёт либо Firewall либо нет routes
Moneron 🇷🇺
Если у вас два интерфейса НЕ в бридже, на них ip-адреса из РАЗНЫХ подсетей и для компьютеров этих подсетей роутер является шлюзом, но трафик не ходит – значит, проблема в фаерволе
Anton
Всем спасибо, пойду проверять fw
Moneron 🇷🇺
В этом – нет.
 Raul
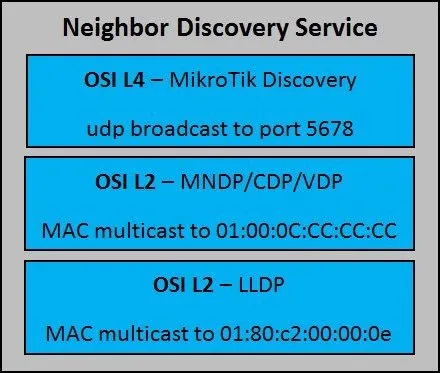
всем привет! Кто сможет объянить поведение mikrotik. Задача зарезать пакеты MNDP(Neighbor Discovery protoco) от mikrotik в бридж. Создал бридж, добавил туда порты, отключил hw offload на портах, создал bridge filter на output, дропать все пакеты на dst udp port 5678, но пакеты не проходят через это правило, и mikrotik так же видится в neighbor.
Вот экспорт с эдоого устройсва, других настроек нет. Ноут подключен к ether2 и в winbox mikrotik находится.
# jan/02/1970 00:08:22 by RouterOS 6.44.5
# model = RouterBOARD mAP 2nD
/interface bridge
add name=bridge1
/interface bridge filter
add action=drop chain=output dst-port=5678 ip-protocol=udp mac-protocol=ip
/interface bridge port
add bridge=bridge1 hw=no interface=ether1
add bridge=bridge1 hw=no interface=ether2
/ip neighbor discovery-settings
set discover-interface-list=all
[admin@MikroTik] > interface bridge filter print stats
Flags: X - disabled, I - invalid, D - dynamic
# CHAIN ACTION BYTES PACKETS
0 output drop 0 0
P.S. это просто лаба, хочу понять, почему не работает
Vitaliy
Raul
А нельзя просто отключить neighbour discovery на интерфейсе?
Или в рамках лабы нужно именно на fw порезать?
в рамках лабы именно так. Можно конечно завернуть через ip firewall, но почему не отрабатывают bridge filters
Cumberbatch
всем привет! Кто сможет объянить поведение mikrotik. Задача зарезать пакеты MNDP(Neighbor Discovery protoco) от mikrotik в бридж. Создал бридж, добавил туда порты, отключил hw offload на портах, создал bridge filter на output, дропать все пакеты на dst udp port 5678, но пакеты не проходят через это правило, и mikrotik так же видится в neighbor.
Вот экспорт с эдоого устройсва, других настроек нет. Ноут подключен к ether2 и в winbox mikrotik находится.
# jan/02/1970 00:08:22 by RouterOS 6.44.5
# model = RouterBOARD mAP 2nD
/interface bridge
add name=bridge1
/interface bridge filter
add action=drop chain=output dst-port=5678 ip-protocol=udp mac-protocol=ip
/interface bridge port
add bridge=bridge1 hw=no interface=ether1
add bridge=bridge1 hw=no interface=ether2
/ip neighbor discovery-settings
set discover-interface-list=all
[admin@MikroTik] > interface bridge filter print stats
Flags: X - disabled, I - invalid, D - dynamic
# CHAIN ACTION BYTES PACKETS
0 output drop 0 0
P.S. это просто лаба, хочу понять, почему не работает
/interface bridge filter add action=drop chain=output disabled=no dst-mac-address=01:00:0C:CC:CC:CC/FF:FF:FF:FF:FF:FF out-interface=
Cumberbatch
 Raul
/interface bridge filter add action=drop chain=output disabled=no dst-mac-address=01:00:0C:CC:CC:CC/FF:FF:FF:FF:FF:FF out-interface=
/interface bridge filter
add action=drop chain=output dst-mac-address=01:00:0C:CC:CC:CC/FF:FF:FF:FF:FF:FF out-interface=ether2
не-а, не работает
Raul
я даже больше скажу, вот это не работает, хотя какие то пакеты тикают
/interface bridge filter
add action=drop chain=output
Cumberbatch
Raul
а это не ip firewall, я хочу именно через bridge filter
Cumberbatch
а это не ip firewall, я хочу именно через bridge filter
Это понятно. Смотри что бы тогда выключен был
Cumberbatch
/interface bridge filter
add action=drop chain=output dst-mac-address=01:00:0C:CC:CC:CC/FF:FF:FF:FF:FF:FF out-interface=ether2
не-а, не работает
С чего ты взял? Выключи включи. Там время жизни есть
Raul
С чего ты взял? Выключи включи. Там время жизни есть
перезагрузил.... и нифига, все равно и по маку захожу и в winbox вижу :)
Raul
Вот прям полный экспорт, только без серийного номера. + package
# jan/02/1970 00:34:13 by RouterOS 6.44.5
# software id = XSSQ-L66S
#
# model = RouterBOARD mAP 2nD
/interface bridge
add name=bridge1
/interface wireless
set [ find default-name=wlan1 ] ssid=MikroTik
/interface wireless security-profiles
set [ find default=yes ] supplicant-identity=MikroTik
/ip hotspot profile
set [ find default=yes ] html-directory=flash/hotspot
/interface bridge filter
add action=drop chain=output
/interface bridge port
add bridge=bridge1 hw=no interface=ether1
add bridge=bridge1 hw=no interface=ether2
add bridge=bridge1 interface=all
/ip neighbor discovery-settings
set discover-interface-list=all
/ip ssh
set allow-none-crypto=yes forwarding-enabled=remote
[admin@MikroTik] > system package print
Flags: X - disabled
# NAME VERSION SCHEDULED
0 routeros-mipsbe 6.44.5
1 system 6.44.5
2 X ipv6 6.44.5
3 wireless 6.44.5
4 hotspot 6.44.5
5 mpls 6.44.5
6 routing 6.44.5
7 ppp 6.44.5
8 dhcp 6.44.5
9 security 6.44.5
10 advanced-tools 6.44.5
P.S. это проблема не на одной железке, тоже самое было у 15 человек
P.S.S для теста обновлялся до 6.46beta34 (Testing) такой же эфект
Raul
я даже больше скажу, вот это не работает, хотя какие то пакеты тикают
/interface bridge filter
add action=drop chain=output
пакеты тикали из за включнного RSTP протокола на бридже.
/log print
...
00:40:48 firewall,info output: in:(unknown 0) out:ether2, src-mac b8:69:f4:d6:40:57, dst-mac 01:80:c2:00:00:00, eth-proto 0027
...
Anonymous
/ip neighbor а тут выключить нельзя чтоли?
Юрий
Cumberbatch
Привет. А расскажи пожалуйста откуда ты узнал про клуб?
Raul
/ip neighbor а тут выключить нельзя чтоли?
В жизни можно. А на лабе задание, сделать с помощью bridge filter так, чтобы к тебе прилетали MNDP пакеты, а от тебя они не уходили.
Anonymous
У важаемые знатаки микрота подскажите пожалуйста как правильно снастроить capsman на 2.4 герца и 5 герц при настройке capsman отключает 5 герц как включить
 Стас
Разные правила для 2.4 и для 5
 Otto
У важаемые знатаки микрота подскажите пожалуйста как правильно снастроить capsman на 2.4 герца и 5 герц при настройке capsman отключает 5 герц как включить
нужно сначала прочитать учебник по русскому языку, а потом - орфографический словарь
Moneron 🇷🇺
нужно сначала прочитать учебник по русскому языку, а потом - орфографический словарь
Прекрасно понимаю ваши чувства, но не стоит так делать.
Dmitry
У важаемые знатаки микрота подскажите пожалуйста как правильно снастроить capsman на 2.4 герца и 5 герц при настройке capsman отключает 5 герц как включить
две различные конфигурации, provision по hw-supported-modes, пример тут: https://2keep.net/mikrotik-capsman-v2-hap-ac-lite
Иван
Утро всем. Подскажите с чем могут быть связаны ошибки Rx Code Error и Rx FCS Error на интерфейсе sfp+?
Стас
нужно сначала прочитать учебник по русскому языку, а потом - орфографический словарь
Подскажите Вы гуманитарий?
Otto
нет
Стас
Утро всем. Подскажите с чем могут быть связаны ошибки Rx Code Error и Rx FCS Error на интерфейсе sfp+?
Оптика нормальная?
Без помех?
Dmitry
Утро всем. Подскажите с чем могут быть связаны ошибки Rx Code Error и Rx FCS Error на интерфейсе sfp+?
Первым делом оптический патчкорд
Anonymous
Иван
Первым делом оптический патчкорд
Разное оборудование ведь не должно влиять? У нас микроб сср у магистрала джун.