 Anonymous


Victor будет жить. Поприветствуем!
Николай
Как на MikroTik включить IKE фрагментацию?
Николай
А она не по умолчанию?
судя по шарку нет(( а на пути стоит древний dsl и рубит все фрагментированные пакеты, icmp с размером 1501 уже не проходит. вычитал что для того что бы это преодолеть в настройках racoon ike_frag on; # use IKE fragmentation esp_frag XXX; # use ESP fragmentation at XXX bytes
Cumberbatch
судя по шарку нет(( а на пути стоит древний dsl и рубит все фрагментированные пакеты, icmp с размером 1501 уже не проходит. вычитал что для того что бы это преодолеть в настройках racoon ike_frag on; # use IKE fragmentation esp_frag XXX; # use ESP fragmentation at XXX bytes
Ну как вариант можно для tcp трафика change mss до 1360 сделать который уйдёт по IPSec. А mtu интерфейсов через который отправляется IPSec можно попробовать опустить до 1420
Anonymous
Всем привет! Подскажите, есть ли хорошие онлайн-курсы по микротику?
Yevhen
Всем привет! Подскажите, есть ли хорошие онлайн-курсы по микротику?
Есть. Но с тренером намного эффективнее. За 3 дня с преподавателем больше толку. ИМХО.
Anonymous
Подскажите, мне нужно заблокировать доступ к микротику, оставив доступ только из определенной сети.
в адрес-лист я создал сеть. Теперь правило необходимо создать в файрволе Forward - !Address List - Drop?
 Андрей
Подскажите, мне нужно заблокировать доступ к микротику, оставив доступ только из определенной сети.
в адрес-лист я создал сеть. Теперь правило необходимо создать в файрволе Forward - !Address List - Drop?
Доступ к микротику - это цепочка input. В ip-services можно ограничить, например.
Андрей
И рекумендую любые настройки фаервола проводить в safe mode
Anonymous
 Anonymous
12.37 - это его внутренний айпи, получается*
Anonymous
в арп-таблице
Андрей
12.37 - это его внутренний айпи, получается*
"Внутренний" айпи - на внутреннем интерфейсе; можно посмотреть в ip-adressess
Anonymous
Если brige выключили
Anonymous
Как можно восстановить доступ?
 Nikita
Коллеги, как вытащить сохраненный пароль из адресной книги винбокса?
Книга не шифрована паролем. Есть способ декодировать как-нибудь?
 jabb3rd
Коллеги, как вытащить сохраненный пароль из адресной книги винбокса?
Книга не шифрована паролем. Есть способ декодировать как-нибудь?
Если из самой адресной книги, можно экспорт сделать
Или заюзать: https://github.com/jabberd/RouterOS_Tools/blob/master/readcdb.py
Cumberbatch
Как можно восстановить доступ?
А какой доступ у вас был открыт ? Mac-telnet, Telnet,ssh и др.?
Nikita
Nikita
Забавный ньюанс: правила файрволла удаляются сверху вниз. Решил накатить новый файрволл на лаб роутер, положил новый файр под старый. Начал удалять старый, в итоге разрешающие правила удалились, запрещающие остались:))) ¯\_(ツ)_/¯
Вывод: сначала удалить запрещающие, потом разрешающие
 Михаил
У меня было подобное, обновлял FW на нескольких микротиках, сначала прогонял скрипт для создание нового, выделял все строчки нового и передвигал вверх, старый оставался внизу и я его удалял. потом начал делать немного иначе, просто удалял старый.
Михаил
Один раз не всё выделил )))
 Андрей
system reset-configuration run-after-reset=newconfig.txt не пробывали?
Михаил
пробовал, но как то с ресетом страшнее
Михаил
я бывало ставил шетдуллер на восстноавление. например перед какими либо работами, ставлю шетдуллер. что через 10 минут восстновить с бекапа. и если я где то накосячил, то через 10 минут система вернёться в норму. а если не накосячил и всё прошло штатно, то просто выключал шетдулер
Андрей
А safe mode не?
Михаил
пару раз он меня подводил
Михаил
или я просто протупил )
Михаил
самое шикарное менять айпишник на wan интерфейсе когда есть резервный канал :)
 Moneron 🇷🇺
system reset-configuration run-after-reset=newconfig.txt не пробывали?
Да. Только конфигу нужно расширение .rsc, и первой строчкой написать :delay 10
Андрей
.rsc - это читабельный текстовый конфиг?
Михаил
да
Михаил
так же спокойно открывается notepad-ом
Андрей
Коллеги, а я правильно понимаю, что чтобы настроить ипв6 в локалке, мне нужно от провайдера получить адрес для тика и префикс /64 для своей сети?
 😷Драничек
Туннелем получаете?
Андрей
Туннелем получаете?
Нет, туннелем уже не интересно, пинги долгие. От провайдера своего, в здании
😷Драничек
Я не мастак в ипв6, но вроде так и должно быть. У меня на интерфейс туннеля адрес и префикс 64 на локалку. Думаю в дуалстеке так же. В вшем случае на интерфейсе от прова адрес
Андрей
Просто, насколько я понял - на тике на ван-интерфейсе не обязательно иметь /64, но от оператора нужно получить /64 префикс для сети за тиком, которую он будет адвертайзить, и у оператора нужен маршрут он этого префикса
Nikita
Просто, насколько я понял - на тике на ван-интерфейсе не обязательно иметь /64, но от оператора нужно получить /64 префикс для сети за тиком, которую он будет адвертайзить, и у оператора нужен маршрут он этого префикса
Одним открытым на весь мир в6 роутером станет больше :)
Nikita
А фаервол на в6 когда отменили?:)
О нём редко вспоминают, и даже если и вспоминают, не всегда настраивают как следует.
Кстати, где можно посмотреть дефолт конфиг в6 файрволла (если такой существует)?
Андрей
О нём редко вспоминают, и даже если и вспоминают, не всегда настраивают как следует.
Кстати, где можно посмотреть дефолт конфиг в6 файрволла (если такой существует)?
Я дефолт не видел, но саоим могу поделиться, если интересно:)
😷Драничек
Я дефолт не видел, но саоим могу поделиться, если интересно:)
Мне тоже интересно. Я в в6 фаерволе никогда не был. Собственно, префикс получил и отлючил туннель.
Nikita
 Vlad
Просто, насколько я понял - на тике на ван-интерфейсе не обязательно иметь /64, но от оператора нужно получить /64 префикс для сети за тиком, которую он будет адвертайзить, и у оператора нужен маршрут он этого префикса
От оператора лучше получить /48 а дальше в локалке уже раздавать сети /64
Cumberbatch
О нём редко вспоминают, и даже если и вспоминают, не всегда настраивают как следует.
Кстати, где можно посмотреть дефолт конфиг в6 файрволла (если такой существует)?
Default firewall ipv6 #script
https://pastebin.com/mQHpLYxb
 Danil
О нём редко вспоминают, и даже если и вспоминают, не всегда настраивают как следует.
Кстати, где можно посмотреть дефолт конфиг в6 файрволла (если такой существует)?
На хап лайт есть дефолтный ипв6 файрвол, да и на вики есть тоже
Cumberbatch
От оператора лучше получить /48 а дальше в локалке уже раздавать сети /64
/48 это хорошо. Но для дома в большинстве случаев хватает /64
Cumberbatch
Юзай дефолтный :)
Включаешь пакет ипв6, резетишь в дефолт. Профит.
Я скинул
https://t.me/mikrotikclub/120783
Андрей
/48 это хорошо. Но для дома в большинстве случаев хватает /64
А для офиса в 300 устройств ведь тоже должно хватать?-)
Михаил
подскажите пожалуйста, давно уже сталкиваюсь с этой ошибкой, но разобраться в её причинах мозгов не хватает. я подрубил стандартным шаблоном заббикса некоторые свичи. и иногда выскакивает сообщение при активном трафике
Михаил
 Danil
А вот скажите раз уж пошёл разговор за ипв6:
Есть у меня ВДСка в заграницах для ВПНа и есть у неё ипв6 адрес по маске /128.
Реально ли раздавать клиентам ипв6 адреса с использованием 6то6 НАТа и серых адресов?
Михаил
на данный момент значение Rx Overruns равно 588 823
Михаил
железка CSS326-24G-2S+ аптайм 24 дня, прошивка 2,9
Андрей
Хватит ещё останется.
Возвращаясь к моему вопросу, мне для самого тика имеет смысл просить префик /64 или для ван порта будет достаточно /126 ?
Danil
На ване вообще достаточно линк локал адреса если провайдер даёт ипв6 напрямую
А внутри на бридже будет 2001:аааа:бббб:вввв::/64 и адвертайз=йес
 Чиркин
 Чиркин
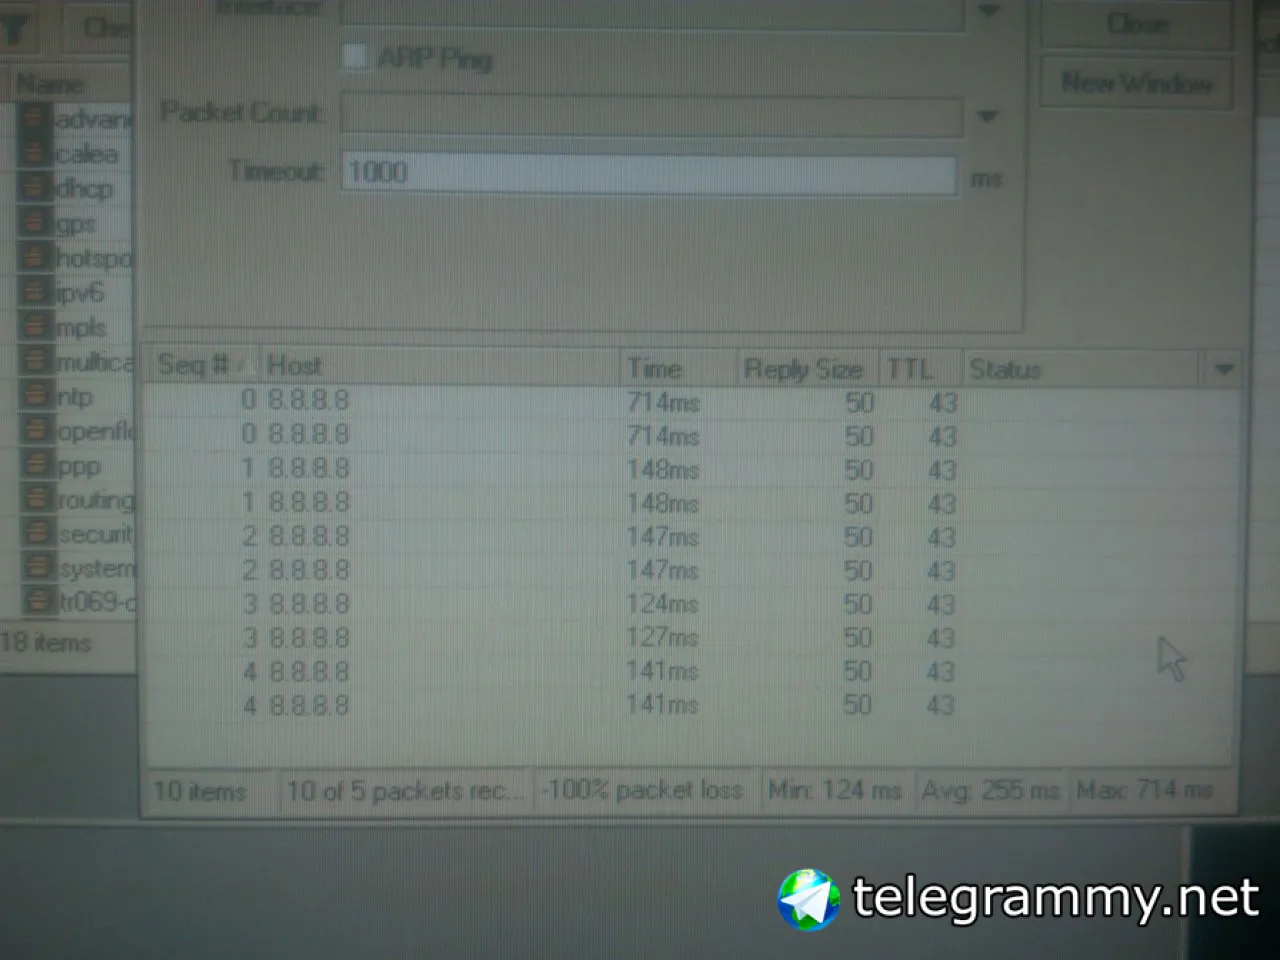
Кто видел такой глюк -100% потерь
Danil
На ване вообще достаточно линк локал адреса если провайдер даёт ипв6 напрямую
А внутри на бридже будет 2001:аааа:бббб:вввв::/64 и адвертайз=йес
Ну и дефолтный роут 2000::/3 через линклокал адрес со стороны провайдера
Андрей
Cumberbatch
Возвращаясь к моему вопросу, мне для самого тика имеет смысл просить префик /64 или для ван порта будет достаточно /126 ?
Вам достаточно /64. А для связи с провайдером это уже его забота. За это не переживайте.
 Victor
Доброе утро, подскажите начинаещему. Можно ли реализовать такое? Передавалось 2 влана через tagged <> tagged между микротами, теперь же между ними поставили просто свич, на котором соответственно компы не подключаются, т.к им нужен untagged. Есть ли решение? или только управляемый свич ставить, спасибо
Vlad
А для офиса в 300 устройств ведь тоже должно хватать?-)
/64 это 18 квинтилионов адресов )) думаю 300 там с головой ))
Андрей
на данный момент значение Rx Overruns равно 588 823
Rx Overruns растут? Flow control может их генерить вроде...
Андрей
Вам достаточно /64. А для связи с провайдером это уже его забота. За это не переживайте.
Благодарю! Всем бы таких провайдеров, о которых не надо заботиться...
Danil
Доброе утро, подскажите начинаещему. Можно ли реализовать такое? Передавалось 2 влана через tagged <> tagged между микротами, теперь же между ними поставили просто свич, на котором соответственно компы не подключаются, т.к им нужен untagged. Есть ли решение? или только управляемый свич ставить, спасибо
Нужна железка которая умеет в вланы