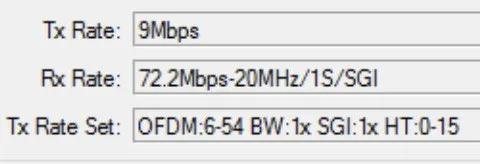
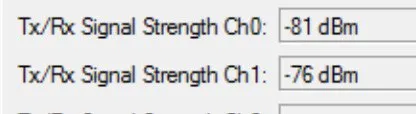
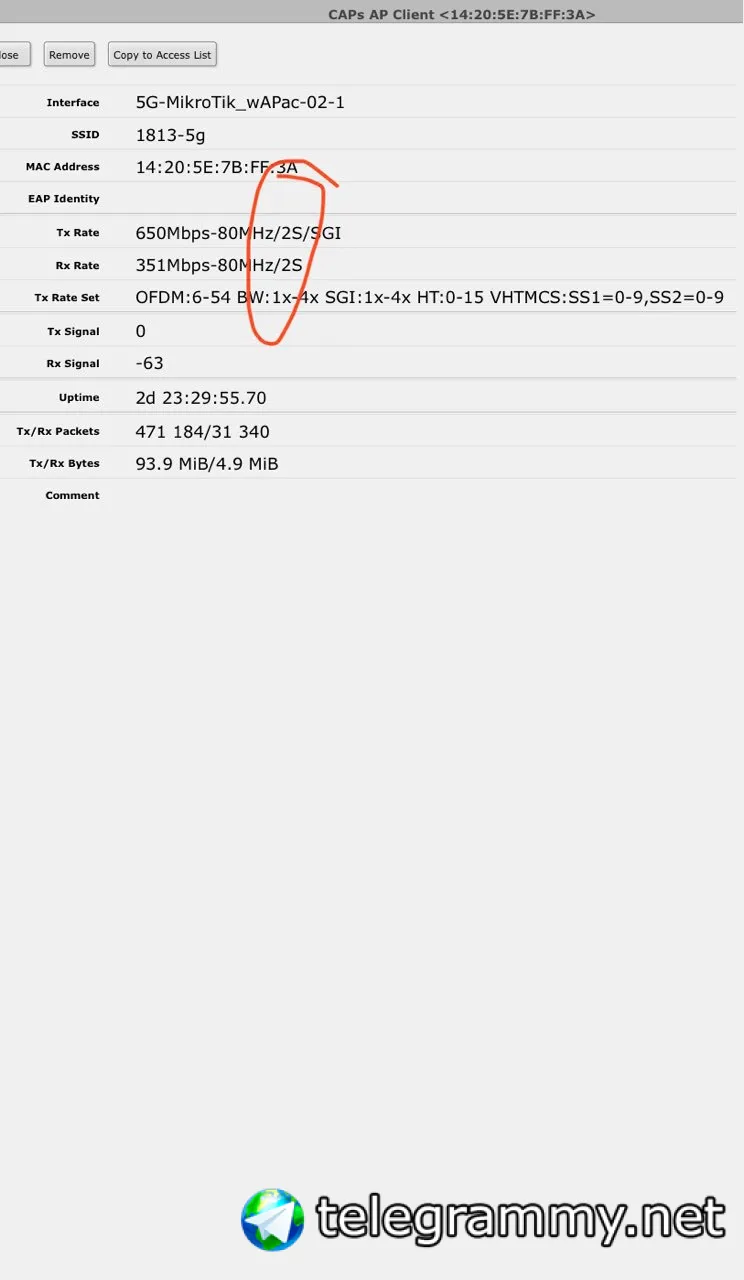
Слева один чейн, справа два. Это видно? Потому и в 2 раза меньше
Всё же спрошу. Исходя из чего можно понять что на скрине слева один chain?
Потому что Tx Signal:0 ?
 yes_future2021


 Nikita
 Nikita
 Cumberbatch
 yes_future2021
Тогда не понял.
Всё же это немного разные статусные окна. Чтобы было проще, я выполнил при настройке "самостоятельной" /interface wireless registration-table print stats
чтобы получить ровно те же значения, которые мы смотрим в статусном окне cap клиента
interface=wlan1 mac-address= ap=no wds=no bridge=no rx-rate="65Mbps-20MHz/1S" tx-rate="11Mbps" packets=180,221 bytes=130411,41599
frames=111,223 frame-bytes=131865,40509 hw-frames=174,303 hw-frame-bytes=199080,51317 tx-frames-timed-out=0 uptime=21s last-activity=1s450ms
signal-strength=-58dBm@1Mbps signal-to-noise=44dB signal-strength-ch0=-67dBm signal-strength-ch1=-59dBm
strength-at-rates=-58dBm@1Mbps 12s150ms,-58dBm@6Mbps 1s450ms,-57dBm@HT20-7 1s710ms tx-ccq=67% p-throughput=6199 distance=14 last-ip=172.31.252.235
802.1x-port-enabled=yes authentication-type=wpa2-psk encryption=aes-ccm group-encryption=aes-ccm management-protection=no wmm-enabled=yes
tx-rate-set="CCK:1-11 OFDM:6-54 BW:1x SGI:1x HT:0-15"
yes_future2021
Короче говоря, при настройке не через капсман (когда со скоростью всё норм) у клиента те же самые 65Mbps-20MHz/1S в статусе
Cumberbatch
Короче говоря, при настройке не через капсман (когда со скоростью всё норм) у клиента те же самые 65Mbps-20MHz/1S в статусе
А можно на Pastebin.com экспорт капсман? Посмотрим
yes_future2021
А можно на Pastebin.com экспорт капсман? Посмотрим
Ок. Я, конечно, там уже в порядке эксперимента всё с ног на голову и обратно поднял, пытаясь разрешить проблему... минутку
Cumberbatch
Ок. Я, конечно, там уже в порядке эксперимента всё с ног на голову и обратно поднял, пытаясь разрешить проблему... минутку
Ну приведите в нормальный вид пожалуйста и выкладывайте
Илья
Товарищи, напомните мне минимальные условия для установления соседства в OSPF?
Илья
dead interval, MTU и что еще?
yes_future2021
Ну приведите в нормальный вид пожалуйста и выкладывайте
Ладно, если вкратце, то вот:
https://pastebin.com/7Tpirijf
Канал пробовал разный. Сейчас 2412, от этого ничего особо не меняется
 Dmitry
Товарищи, напомните мне минимальные условия для установления соседства в OSPF?
Adjacency requirements:
hello timer (10 sec)
dead timer (4 x hello)
interfaces share same subnet (data link)
zone number
unique rid
mtu 
auth password
 Innokentiy
флаг стабовости зоны
Innokentiy
алсо мту не обязателен для 2way:)
Innokentiy
он только в exstart проверяется
Innokentiy
но это уже так, наркомания
 Moneron 🇷🇺
dead interval, MTU и что еще?
Hello, dead, mtu, auth, area, area type, network, network type
Илья
Спассибо, я уже нагуглил
Петр
Сегодня обнаружин трафик с хоста 95.216.118.167 на порт udp 8999 стоит ли опасаться чего либо от них. длина пакета 129 b
 TFox
Сегодня обнаружин трафик с хоста 95.216.118.167 на порт udp 8999 стоит ли опасаться чего либо от них. длина пакета 129 b
Забань 0.0.0.0/0 и живи в безопастности
TFox
За всё
TFox
В в4
 Обсессивно беспечное начало основополагающих раздумий
Ну, кажется забанил.
Cumberbatch
На вход забыли сказать
Nikita
на инпут было сделано где срц адрес 0.0.0.0/0 А что такое new что-то не понятно
chain input, in-interface-list=wan, connection-state=new
Nikita
на инпут было сделано где срц адрес 0.0.0.0/0 А что такое new что-то не понятно
А зачем ты снес дефолт конфиг, раз не знаешь как настраивать файрволл?
Петр
А зачем ты снес дефолт конфиг, раз не знаешь как настраивать файрволл?
Чтобы научиться его настраивать!
Anonymous
Этому учат на MTCTCE за 3 дня, например @moneron
https://i.mt.lv/cdn/training_pdf/mtcse_outline_2019181161836.pdf или тут
 Nikolai
А можно на Pastebin.com экспорт капсман? Посмотрим
В капсмане на 6.45.[1|2] внезапно наступил на то, что на точку неправильно уходил конфиг. В Provision менял строчки, менял признаки типа supported-modes, и т.п. - не помогало. Даже Ros обновил.
Причем на точку приходил ssid, а TXpower и channel не назначались никак.
Вопрос решился полным сносом provision и созданием правил заново. Остальные шаблоны, типа datapath, channel, security неизменны.
Вот такой был глюк...
Anonymous
Вот интересно в Украине кто-то MTINE кто-то проводит?
Nikolai
В Киеве, ребята вроде учат.
Anonymous
Какие ребята , ткните в них я даже запишусь на курс , даже за те 400 у.е что за это просят
Anton
Добрый день! Есть два WLAN и сеть с сервисами Apple Bonjour. Все подключено к микротику, нужно расшарить сервисы в остальные сети. Единственный вариант - это ВМ с 3-мя интерфейсами и Avahi? Средствами RouterOS такое не сделать?
Cumberbatch
Добрый день! Есть два WLAN и сеть с сервисами Apple Bonjour. Все подключено к микротику, нужно расшарить сервисы в остальные сети. Единственный вариант - это ВМ с 3-мя интерфейсами и Avahi? Средствами RouterOS такое не сделать?
Можно в metarouter mk установить openwrt и туда рефлектор avihi. Либо все сети в flat net.
Anton
flat net это как? google показывает рыбацкую сеть :(
Cumberbatch
flat net это как? google показывает рыбацкую сеть :(
вы можете перенастроить свою сеть на плоский домен 2 уровня и одну большую подсеть. Тогда все сервисы Apple будут работать.
Anton
Нужно, чтобы была изоляция в пределах сети
Anton
но bonjour работал :)
Cumberbatch
но bonjour работал :)
Можно попробовать на уровне fw. Разрешить обмен мультикаст группы 224.0.0.251
А запретить л3 который вы хотите запретить
Anton
Спасибо, попробую :)
Nikolai
Какие ребята , ткните в них я даже запишусь на курс , даже за те 400 у.е что за это просят
Спросите у mikrotik.net.ua.
Именно MTCINE у них не вижу. Возможно, вопрос сбора группы. Другие курсы в их расписании есть.
Mikе
Airtime Fairness планируют внедрить?
 Nickolay
Прошу посоветовать доходчивый материал для изучения OSPF применительно к микротику, может кто помнит достойный доклад с MUM? или годную статью.
Innokentiy
оспф надо изучать сначала в отрыве от железа, там зубодробительна теория
Innokentiy
если изучать его на практике, вы так и будете думать, что это просто пафосный рип
Anonymous
Прошу посоветовать доходчивый материал для изучения OSPF применительно к микротику, может кто помнит достойный доклад с MUM? или годную статью.
Он на самом деле везде одинаково настраивается , если знать его концепцию.
Cumberbatch
Anonymous
Ну по крайней мере из того с чем удалось поработать.
Anonymous
Все так же вкл. На интерфейсах, настройка приоритета, стоимостей, арий , типов сетей, типов линков , вот мало чем оно отличается на микротике , от той же цицски нр или д-линка.
Anonymous
https://www.youtube.com/watch?v=AcL_5BI3U_c ну вот еще мультик по OSPF
 Petr
Коллеги, добрый вечер.
Какие ограничение есть у микротика по количеству поднятых туннелей ipsec, l2tp, на одном маршрутизаторе
Petr
Требования от 1500 штук, с возможностью расширить до 10000.
Petr
Выбор CCR1036-8G-2S+ (4GB RAM) достаточен? Трафик по одному туннелю от 1Мбит/с до 5Мбит/с.
Anonymous
это вам CCR только , там софтовых ограничений нет
Anonymous
аппараная поддержка ipsec в наличии
Petr
В данном случае критичный параметр это RAM?
 Андрей
https://wiki.mikrotik.com/wiki/Manual:License#License_Levels
Андрей
софтовые ограничения можно на любой архитектуре убрать. Хоть x86
Anonymous
https://wiki.mikrotik.com/wiki/Manual:License#License_Levels
да то понятно ,потянет ли такое количество , мелких но до.. много.
Андрей
На CHR вообще ограничений по количеству интерфейсов нет, только по скорости
Anonymous
1-5мб\с это CCR даже не замечает.
Anonymous
просто суммарный трафик в пике
Anonymous
2 ГБ\с траффика ipsec он через себя протаскиваевает.
Petr
У меня есть аналогичный проект с гораздо меньшими характеристиками
250 l2tp ipsec
Суммарно трафик не более 100Мб/с, реального. Теоретически ~2Гб/с
Построен уетральный узел на RB1100AHx4, так наблюдаю такую картину.
Когда после ребута понимаются все 250 сессий, в это время грузиться одно ядро до 100%, другие не задействуются.
На CCR так же реализован алгаритм, без распараллеливания процесса?
Anonymous
вот не знаю , вот что столько сразу одновременно.
 😷Драничек
Petr
6.44.5 (Long-term)
Anonymous
задайте лучше этот вопрос в сам микротик , с моими 30 тунелями както и ответить не получается