Cumberbatch


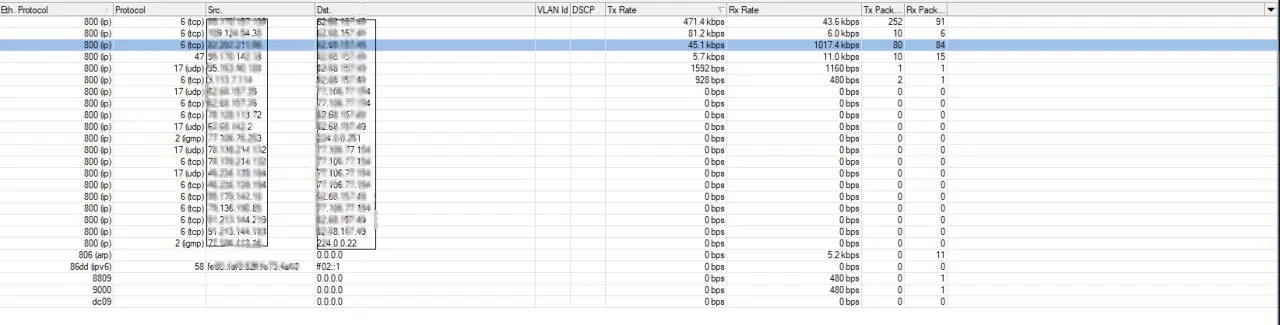
Внутри нужно искать.
KoTuK
 KoTuK
да я умомо понимаю. что регик мало вероятно тут включает - т.к. на других моих объектах , где более загруженное - проблем нет
KoTuK
но по словам админа - начинает всё тормозит периодически дико - как только после этого дизаблит правила на регик - типа всё ок
KoTuK
хотя до этого всё было ок до этого навернео почти год - (был момент у него после обновления микротика прошивки всё слетело и он заного настраивал)
KoTuK
сижу разбираюсь ) интересно же
KoTuK
вечером это во скольо ?)
KoTuK
у нас уже 20-12 )
KoTuK
итого у нас будет 2 часа ночи )))
 Михаил
 Михаил
Разбираю тумбочку))) ностальгия))
Anonymous
@MR_XoXow будет жить. Поприветствуем!
 Nikolai
сижу разбираюсь ) интересно же
Если порты проброшены на регик "один-в-один"(80->80 и.т.д.), возможно к вам приходит какой-нибудь ботнет, который любит взламывать китайские регики и делать из них зомбинет.
Как здесь уже правильно посоветовали - смотреть и увидеть можно только в момент проявления проблемы.
Для профилактики, лучше использовать "белые списки" для проброса, если VPN или PortKnocking для клиента очень тяжелы в понимании.
KoTuK
Точно не китайские регик и порты
Nikolai
Тогда только ловить момент и torch всё покажет.
 Ur3ckr
KoTuK
Да
 😷Драничек
Трассир может быть неправильно настроен. Он пишет с основного потока, а отображает в реалтайме с субпотока, который "дешевле" по трафику. Если субпоток выключен, то транслирует с основного, тем самым забивая канал.
KoTuK
Трассир может быть неправильно настроен. Он пишет с основного потока, а отображает в реалтайме с субпотока, который "дешевле" по трафику. Если субпоток выключен, то транслирует с основного, тем самым забивая канал.
Ну тут мне можно не объяснять по настройкам трассира :) что и как. Я его вдоль и поперёк знаю
😷Драничек
А порты наружу это требование заказчика?
KoTuK
Да
😷Драничек
Вопросов больше нет)
KoTuK
Хотя думаю. Если. Там впн есть. Надо посмотреть. Т к филиальная сетка у них. Может перевести на внутри гонять трафик
Anonymous
Anton Tarassov будет жить. Поприветствуем!
 Danil
Господа, кто пользуется ипв6 от НЕ - у вас нет проблем с ипв6 инетом последний час примерно?
Пинги и трэйсы ходят как обычно, а в браузере страницы не грузятся практически никак.
Cumberbatch
Господа, кто пользуется ипв6 от НЕ - у вас нет проблем с ипв6 инетом последний час примерно?
Пинги и трэйсы ходят как обычно, а в браузере страницы не грузятся практически никак.
Ну понизьте мту на туннеле и сделайте change mss
Danil
так работало месяц примерно
сейчас вот массово "пропал интернет" у пользователей - после отключения ипв6 на клиентских машинах всё работает
Danil
трэйсроут и пинг для ипв6 проходят как обычно, конфиги микротика не менялись
Cumberbatch
так работало месяц примерно
сейчас вот массово "пропал интернет" у пользователей - после отключения ипв6 на клиентских машинах всё работает
Ну может у вас у интерфейса в интернет Мту упал. У провайдера снизился. Бывает такое
Danil
на туннеле стоит Clamp TCP MSS
Danil
Похоже проблемы на строне самих электриков - тоннель до них стабильный, а вот выход в ипв6 мир колбасит по полной.
МСС проверил - установленные на тоннеле 1280 проходят
Anonymous
@Archimedus будет жить. Поприветствуем!
Anonymous
@ShizZzA_82 будет жить. Поприветствуем!
Anonymous
там тоже ЦПУ слабенький
да не сказать чтоб очень . на самом деле там самый мощный во всем семестве mipsbe
Cumberbatch
 Danil
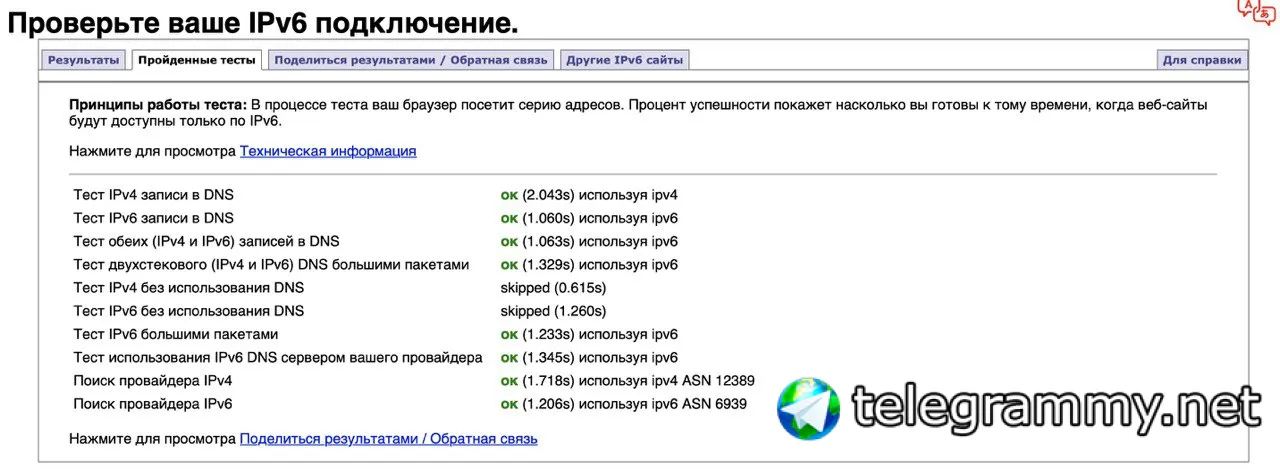
У меня на ipv6-test.com не проходило ничего касающееся ипв6.
Гугловские ресурсы (почта, диск и прочее) не грузились пока на клиентах не поотключали ипв6.
При этом пинги и трэйсы проходили
Cumberbatch
У меня на ipv6-test.com не проходило ничего касающееся ипв6.
Гугловские ресурсы (почта, диск и прочее) не грузились пока на клиентах не поотключали ипв6.
При этом пинги и трэйсы проходили
Все это работает. Поэтому если хотите исправить я сказал что можно сделать.
Danil
Вообще в ипв6 фрагментация пакетов запрещена и если где то не пролезает, то приходит исмп сообщение от узла что пакет слишком большой.
Прохождение пакетов, больших мту на тоннеле до сервера брокера я уже проверил
Danil
И вам тоже
Anonymous
Вообще в ипв6 фрагментация пакетов запрещена и если где то не пролезает, то приходит исмп сообщение от узла что пакет слишком большой.
Прохождение пакетов, больших мту на тоннеле до сервера брокера я уже проверил
если не пролазит, то клиент сам должен разбить на части и отправить
Danil
Короче что то было именно с офисом - сейчас отлагалось и всё опять хорошо и пушисто в дуалстэке.
Anonymous
Серый Кардинал будет жить. Поприветствуем!
 Дмитрий Тютык
Может немного нубский вопрос. А IPv6 те кто юзают это just for fun? Или это реальные кейсы для работы?
Cumberbatch
Может немного нубский вопрос. А IPv6 те кто юзают это just for fun? Или это реальные кейсы для работы?
ipv6 only убог более чем полностью. когда обе версии то большой разницы не видно. есть конечно сайты которые только на 6 версии но это крайне специфические ресурсы. так что многие для изучения в основном ставят.
Дмитрий Тютык
Ну значит кейс для саморазвития. Что при наличие времени для этого вполне понятно
Cumberbatch
Ну значит кейс для саморазвития. Что при наличие времени для этого вполне понятно
ну как бы когда придется столкнутся уже в реальности времени может не оказаться в достаточном количестве.
Дмитрий Тютык
Ну это как всегда в IT. Надо успевать бежать в авангард, если хочешь быть в топ стриме. Эх, эта не та работа для тех кто хочет "курить на заваленке"
Николай
Может немного нубский вопрос. А IPv6 те кто юзают это just for fun? Или это реальные кейсы для работы?
У меня на домашнем роуторе соотношение ipv4/ipv6 состовляет 9/1. nnm-club через ipv6 работает)
Дмитрий Тютык
ipv6 для борьбы с одним ....композором это не цель протокола. Я немного о другом думаю. Но как вариант "потрогать" IPv6 чем не кейс
Николай
ipv6 для борьбы с одним ....композором это не цель протокола. Я немного о другом думаю. Но как вариант "потрогать" IPv6 чем не кейс
в качестве кейса использую для упровления серверами в хецнере
 Андрей
Может немного нубский вопрос. А IPv6 те кто юзают это just for fun? Или это реальные кейсы для работы?
В офисе более 50% трафика через v6 идет
 Daemon
яндекс, гугл, майкрософт все сервисы
Андрей
И еще около 25 микрософт
Anonymous
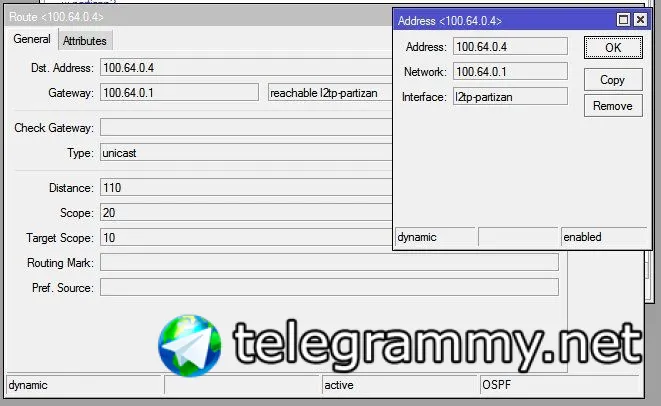
Вопросик. Поднимаю OSPF между двумя роутерами, соединены L2TP тоннелем, и почему-то в таблице маршрутизации обоих роутеров возникают записи на самих себя через соседа, собственно вопрос, что делать? Фильтр на ospf-in работает, но это костыль, на ospf-out не фильтруется почему-то
Anonymous
 Moneron 🇷🇺
Вопросик. Поднимаю OSPF между двумя роутерами, соединены L2TP тоннелем, и почему-то в таблице маршрутизации обоих роутеров возникают записи на самих себя через соседа, собственно вопрос, что делать? Фильтр на ospf-in работает, но это костыль, на ospf-out не фильтруется почему-то
Потому что на out фильтруется только lsa5. При /32 адресации (а на л2тп именно она) всегда появляются такие маршруты.
Anonymous
Владимир
Подскажите наиболее просто вариант подключения контроллера скуд в дата центре к считывателю в удаленном офисе по мак адресу. Политика лицензирования такова что ключ для контроллера прописывается по мак адресу на считыватель. Нет доступа к считывателю - нет лицензии. Между площадками gre туннель
Cumberbatch
Подскажите наиболее просто вариант подключения контроллера скуд в дата центре к считывателю в удаленном офисе по мак адресу. Политика лицензирования такова что ключ для контроллера прописывается по мак адресу на считыватель. Нет доступа к считывателю - нет лицензии. Между площадками gre туннель
Ну натянуть eoip между офисом и площадкой
Nikolai
Интересно, если бахнуть proxy-arp в сторону контроллера, может удастся обойти ограничения лицензии? Ведь все считыватели будут с одним mac видны. Или банальный dst-nat с пачкой IP
 Nikita
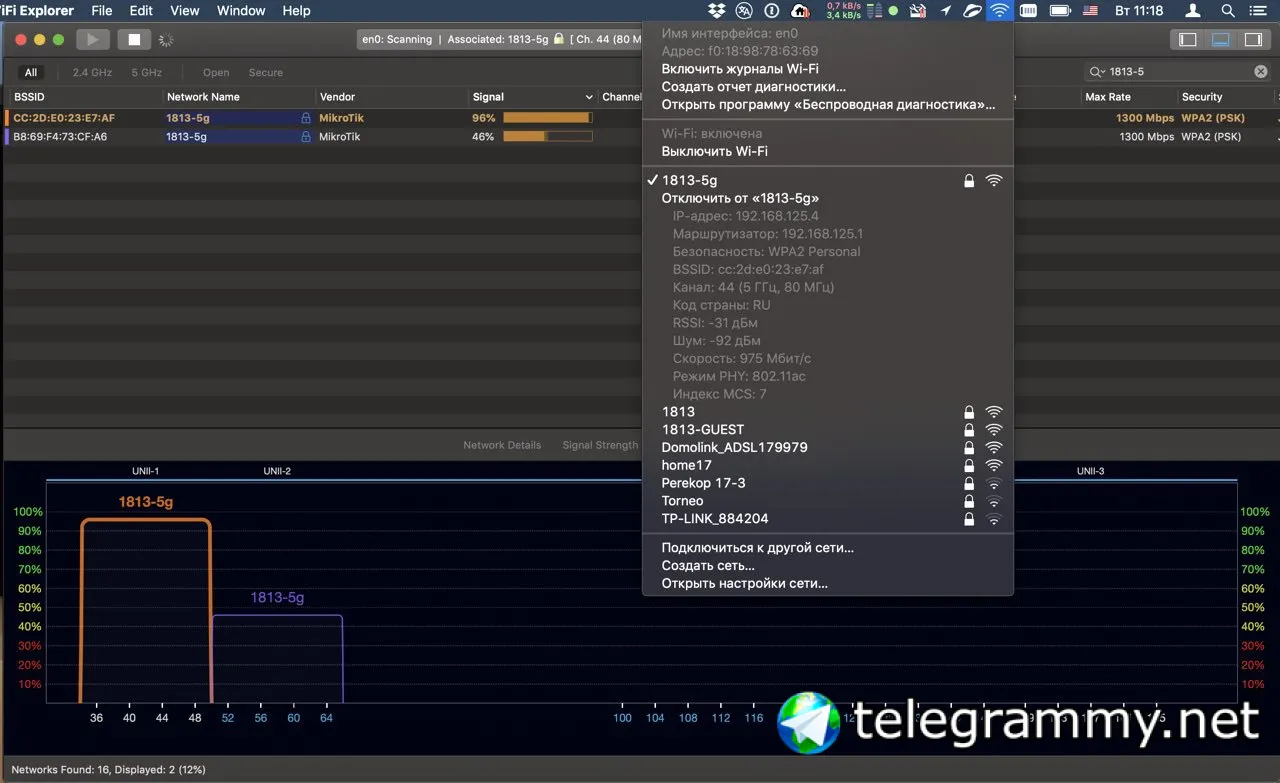
Коллеги, тут у @ok32_t сгорел наконец-то дома супер Asus RT-N66 dark knight и он ищет себе замену на стороне микротик, который вытащит гигабит L7 из воздуха. Но на форумах очень много жалоб, что микротики такое не умеют или научатся однажды с приходом роутерос7. У кого какие реальные цифры по rb4011?
Nikita
Напишите ему в личку пожалуйста, он стесняется задавать и обсуждать такие вопросы публично :)
Evgeny
вот ты жук)
Nikita
В качестве аргумента, что такое возможно приводится роутер Linksys с кучей устрашающих антенн, который спокойно копает гигабит до яндекс диска. Кто вытаскивал выше 800мбит на 5ггц 802.11 на микротиках?
Evgeny
Напишите ему в личку пожалуйста, он стесняется задавать и обсуждать такие вопросы публично :)
в личку мне писать не надо, лучше здесь, т.к. сам жук тоже заинтересован в ответах %)
Nikita
в личку мне писать не надо, лучше здесь, т.к. сам жук тоже заинтересован в ответах %)
Прилечу в Москву в сентябре - первым делом куплю 4011 и начну жечь эфир
😷Драничек
Насколько я помню, контроллерам не обязательно находиться в одном сетевом сегменте. Лицензия просто пришита к одному из них, а выдает их уже рабочее место оператора или как его там. По крайней мере у меня так было на одном месте, все контроллеры нахоились в разных VLAN.
Cumberbatch
В качестве аргумента, что такое возможно приводится роутер Linksys с кучей устрашающих антенн, который спокойно копает гигабит до яндекс диска. Кто вытаскивал выше 800мбит на 5ггц 802.11 на микротиках?
Скажите как оттестировать. Комп один. Телефон с iperf наверное слабоват будет. Инет 140. И то 2х70.
Cumberbatch
В качестве аргумента, что такое возможно приводится роутер Linksys с кучей устрашающих антенн, который спокойно копает гигабит до яндекс диска. Кто вытаскивал выше 800мбит на 5ггц 802.11 на микротиках?