Sergey
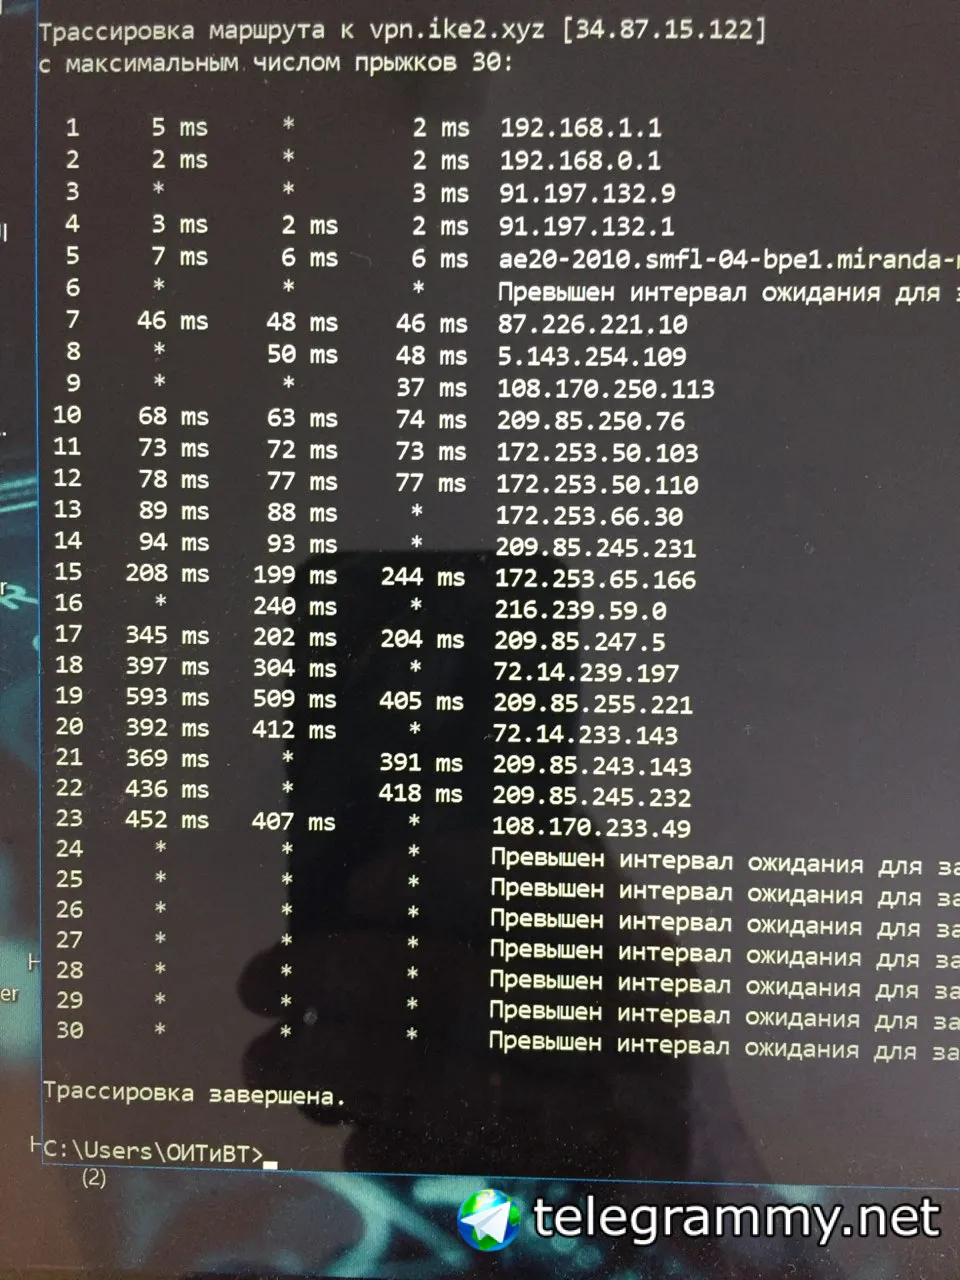
Вы посмотрите у ннего потери на 1 хопе
Sergey
причем тут провайдер
Sergey
;;f
Sergey
да
Cumberbatch
Тресеровка и у меня не доходит.
Cumberbatch
Пинг проверяйте
Антон Курьянов
До 8.8.8.8 трасировка тоже не ходит
Nickolay
Хммм, до первого маршрутизатора тплинк к которому я по вафле подключен пинг не стабильный 18% потерь
Nickolay
Хотя он вон в коридоре висит за пластиковой дверью
Nickolay
Но из-за этого все равно должно хоть сколько-то доходить до vpn.ike2.xyz
Myname_vladimir
ребят вопрос. два микротика на обоих подымаю гре тунель с предустановлеными настройками ipsec с одно стороны Ranning с другой нет. в Ipsec established. в какую сторону капнуть?
Myname_vladimir
ip по 30 маске
Myname_vladimir
трасеровка говорит если искать ip на другой стороне, то уходит к провайдеру. в нате добавил исключение дст адрес тунеля, но все равно уходит к провайдеру
Myname_vladimir
Без ipsec gre поднимается?
нет, с одной стороны значек "R" не появляется.
Nikita
accept gre выше deny invalid
Гре инвалидом стал?
Myname_vladimir
я написал что сделать
спасибо, почему инвалидом стал?
Cumberbatch
потому что.
Cumberbatch
!) security - fixed vulnerabilities CVE-2019-13954, CVE-2019-13955; !) security - fixed vulnerabilities CVE-2019-11477, CVE-2019-11478, CVE-2019-11479; !) security - fixed vulnerability CVE-2019-13074;
Cumberbatch
Подробнее
И да. Теперь если gre используете его нужно прописывать accept явно
Myname_vladimir
почему с одной стороны, один провайдер у обоих
Myname_vladimir
прошивки одинаковые
Myname_vladimir
🤔
Cumberbatch
прошивки одинаковые
значит в одном месте инвалиды не блокирует
Nikita
почему с одной стороны, один провайдер у обоих
Попробуй разрешить весь трафик между двумя ip адресами с обоих сторон и поднять правило на самый верх
Cumberbatch
Подробнее
позже описание выложат когда все перейдут на новые версии
Myname_vladimir
спасибо, проверил на другой органицации, не подымается если есть dual wan
Myname_vladimir
точно. как только гре добавлаю, все заходит
Cumberbatch
теперь так
Myname_vladimir
теперь так
это в 6.45.2 появилось?
Cumberbatch
нет. v6.45.1:
Myname_vladimir
Спасибо
Николай
добрый день, с недавних пор при подключении по винбоксу, в логах стало писать, хотя телнет отключен. Это нормально?
Cumberbatch
да. это окно терминало внутри винбокса
Николай
я, просто раньше в логах всегда было, что я подключен через винбокс, а с недавних пор заметил, что еще строчка про телнет добавилась
Nickolay
Проверь другие хосты google cloud ec2
Никит, подскажа пожалуйста адреса, просто что-бы уже совсем успокоиться. Переподключился к соседнему вайфаю, пинг до роутера стал стабильный, но лаба все равно не пингуется.
Vladimir
я, просто раньше в логах всегда было, что я подключен через винбокс, а с недавних пор заметил, что еще строчка про телнет добавилась
вы когда-то открыли терминал, и сейчас он открывается, когда открываете винбокс. Проверить просто - открыть винбокс и поштучно закрывать открытые окна
Николай
действительно) спасибо за подсказку, а то уже паранойя начиналась
Nickolay
Лови Индию 34.93.225.49 у меня пинг 94мс туда
не пингуется! Матрикс-Алчевск has you! )))
Nickolay
Походу так и придется играться в песочнице )))
Cumberbatch
не пингуется! Матрикс-Алчевск has you! )))
постройте сначала vpn куда нибудь. а через него уже в лабу
Anonymous
@Hacck4Sec будет жить. Поприветствуем!
Cumberbatch
внимание: на 6.45.2 такая фигня замечена: filter add chain=forward action=fasttrack-connection connection-state=established,related comment="defconf: fasttrack" filter add chain=forward action=accept connection-state=established,related,untracked comment="defconf: accept established,related, untracked" работает не корректно. проходят вот такие пакеты HOST-test forward: in:VLAN1150-HOST-test out:bridge-client, src-mac 02:1b:2b:9e:39:2a, proto TCP (ACK), 159.148.147.204:80->192.168.247.134:40568, len 1440 это пакет который блокируется правилом add action=drop chain=forward comment="DROP all" in-interface-list=external-int log=yes замечено, что при включенном packet sniffet и передече на удаленный хост эта проблемма исчезает. так же решение отключить fast track и вместо него правило: add action=accept chain=forward comment=Established+related connection-state=established,related in-interface-list=external-int
Alexandr
Всем привет, есть hap ac 2 настроен capsman на себя, 1-2 клиентов постояно дропает по ошибке : 4 way handshake timeout
Innokentiy
> настроен capsman на себя но зачем?
Cumberbatch
Alexandr
> настроен capsman на себя но зачем?
проще работать да и точки потом накину
Alexandr
вроде помогло отключить wlan от капсмана и сброс в wireless. вроде тихо по логам, спасибо
Nikolai
а можно суть проблемы в более общем виде? Какие последствия ошибки?
По идее, нагруженные tcp-сессии могут тормозить из-за потери отдельных ack
Nikolai
Интересно, какой статус у этих пакетов, если не сопоставлены с соединениями established и не untracked... ?
Nikolai
Надо сделать правило для new и проверять логированием . Странно.
Nikolai
По идее, new tcp должно иметь флаг syn
Cumberbatch
Надо сделать правило для new и проверять логированием . Странно.
В дороге обнаружил. Устранил. Не проверял пока
Cumberbatch
По идее, new tcp должно иметь флаг syn
Нью для микрота они свои
Nikolai
Гляньте на досуге. Интересно. Сам пока 6.45.2 не накатывал. Жду, пока на живых людях баги проявятся 😉
Cumberbatch
Кстате. В дефолте форвард микрот не режет все что не разрешено. Он режет new что не дст нат
Cumberbatch
Но тут явно баг потому как packet sniffer избавляет от этой проблемы
Это логично вообще-то потому как снифер отключает ФТ
Nikita
И так повсюду тут :) Когда же роутерборды научатся устанавливать качественные антенны в свои железки..
Nikita
Nikita
Nikita
Unifi в воздухе (см потолок), микротик как роутер + хотспот. Опять… Но молодцы, следят за апдейтами.