т.е. если у меня с одной стороны уже стоит hap lite, то ставить gr3 нет смысла?
да
 Илья


 Psix
Благодарю.
Psix
А есть возможность запустить достаточно безопасный канал с пропуском 40-50Мбит на haplite-ах? Может, мне и не нужен ipsec?
 Moneron 🇷🇺
L2tp with mppe encryption
Илья
А есть возможность запустить достаточно безопасный канал с пропуском 40-50Мбит на haplite-ах? Может, мне и не нужен ipsec?
Знаешь, почему Джо неуломивого зовут именно неуловимым? Потому, что он нафиг, никому не нужен. Вот если у тебя нет какой-то сверхсекретной информации, используй без шифрования впн соединения
Илья
вы в интернет выходите, провайдер ваш канал не шифрует
Psix
Никакой секретной инфы, просто Я просто не хочу, чтобы меня ломанули через какую-нибудь уязвимость самого vpn. Читал, что pptp и l2tp ломаются на раз.
 Vlad
используй l2tp с IPSEC
 😷Драничек
А есть возможность запустить достаточно безопасный канал с пропуском 40-50Мбит на haplite-ах? Может, мне и не нужен ipsec?
У меня haplite <-> 2011 в лабе, по BTest 35 мегабит выдает.
 Nikita
Vlad
Можно как вариант еще SSTP использовать но hap lite много не вытянет
Vlad
поэтому выбирай либо 750gr3 либо Hap ac^2
Vlad
там можно ипсек по полной использовать ))
 Evgeny
Я так понимаю, МТ продолжают обновлять линейку CCR до "второго" поколения. А не было никакой информации про модели типа 1016 или 1036, но чисто с оптическими портами и 2 или 4 SFP+? Одного SFP+ мало, а 1072 оч. дорого.
Геннадий
Проц, память
Геннадий
И он серенький
Геннадий
А вообще, там сильно переделана питальная часть
Anonymous
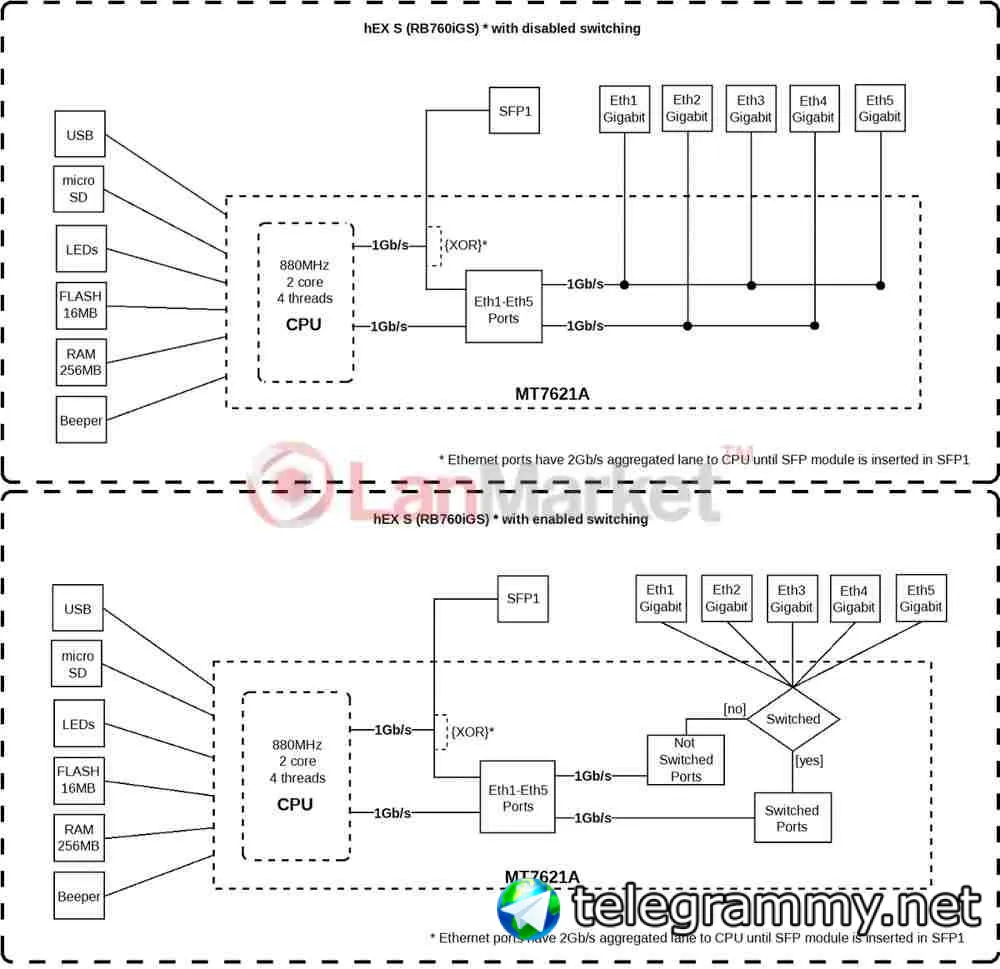
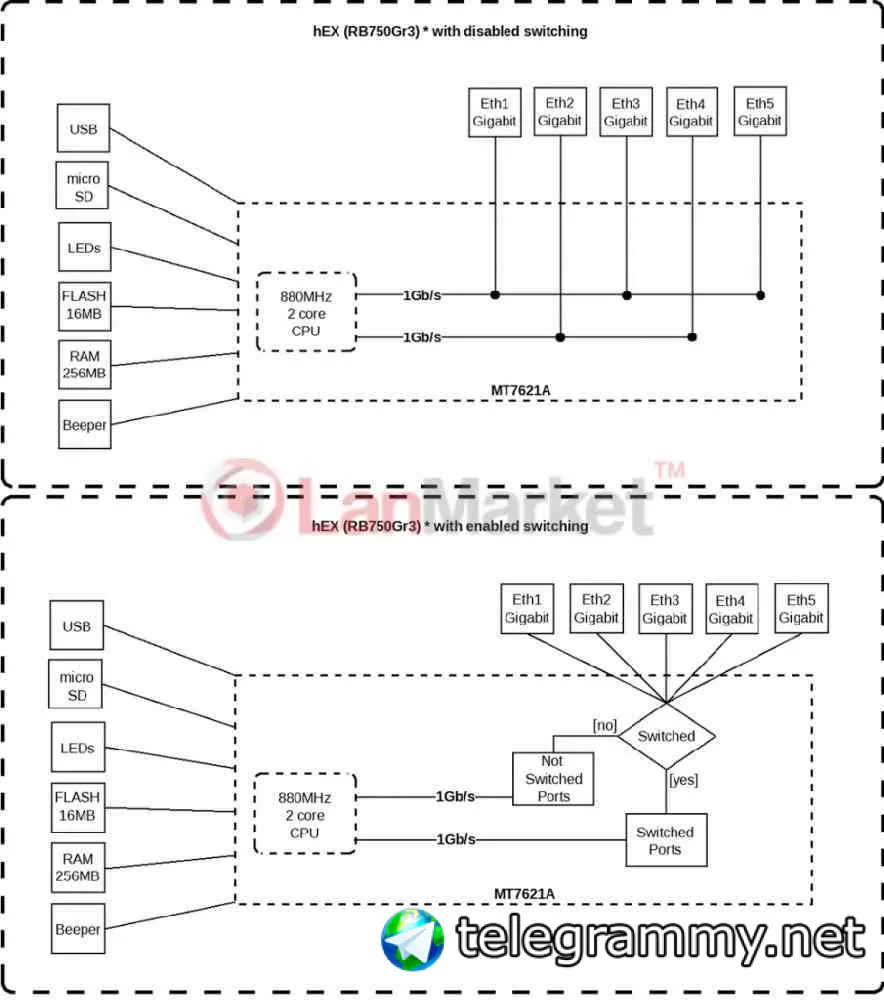
Там проц и память одинаковые, что в Gr3, что в 760.
Anonymous
 Anonymous
 Anonymous
Ну + свитч чип.
Anonymous
Я про hAP ac²
Ну, я подумал, что про 750 и 760 :)
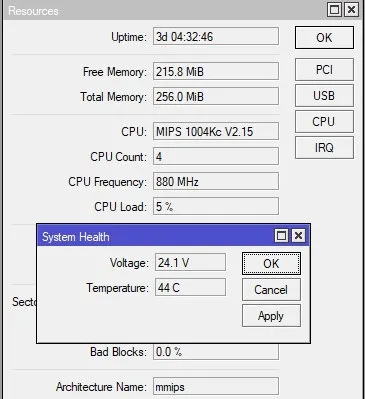
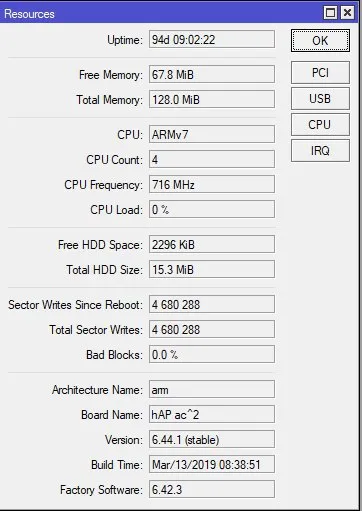
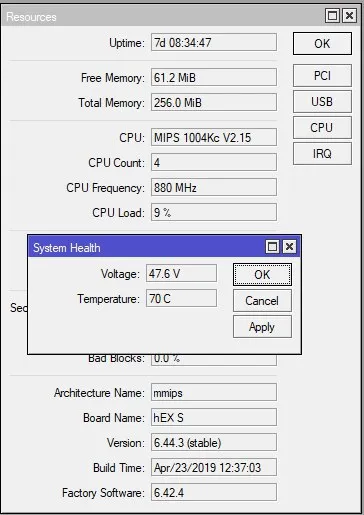
Просто закупил 2х760 и 4х750, + 4хhap ac2. Скажу так, в продакшене hAP ac2 живёт уже три месяца, но греется как утюг, не рекомендую.
760 тоже греется что-то, а вот 40 hAP, вообще хорошо живут. По 750 пока нет хорошей статистики
Anonymous
750 холодный, возможно из-за того, что 760 сидит на POE - он греется.
Anonymous
 Anonymous
 Anonymous
 FD
Кто нибудь реализовывал авторизацию по qr коду
FD
я взял за основу https://www.binaryheartbeat.net/2015/02/mikrotik-usermanager-qr-code-vouchers.html
FD
но коды почему то не хочет генерировать
Cumberbatch
но коды почему то не хочет генерировать
Вот тут разраб отвечает
Sorry, I have fixed my problem with QR Code on Mikrotik.
Solution :
use this script on Header :
script src="https://www.kangndo.com/qrcode/jquery.min.js"
script src="https://www.kangndo.com/qrcode/jquery.qrcode.min.js"
And in order to you can scan qr code and direct connect to login, on mikrotik you can seting IP --> Hotspot, On Server Profiles Tab, choose and click your server profile that you use, then at the Login Tab, you checklist HTTP PAP option.
And Clear.
FD
правда его сайт лежит
FD
буду признателен если кто-нибудь поделится решением
 Nickolay
Товарищи, повелители VLAN на свитч-чипах. Имею железку RB3011, с двумя свитч-чипами, через него и распилил бридж(порты со 2 по 10), на бридж повесил VLAN интерфейсы и на них dhcp серверы. Все работает. Но! На первом порту у меня dhcp клиент смотрит в сторону провайдера, и этот порт не в бридже и соответственно клиент не получает адрес. Закидываю ether1 в бридж и по сути оборачиваю трафик во влан и только после этого vlan интерфейс получает IP от провайдера. Мне что-то не нравится такая схема. Покритикуйте пожалуйста. Почему на первом порту не работает клиент, когда он не в бридже? Как исправить ситуацию?
Cumberbatch
Nickolay
А на первый порт адрес почему не хотите получить от провайдера?
Я пытался, честно! Не получает! Порт не крутил в настройках свитч-чипа, не получает и все тут! Пока не закинул этот порт в локальный бридж
Cumberbatch
Cumberbatch
И не получает?
Nickolay
постоянно serching... pppoe тоже не хочет подключаться... пол дня голову ломаю, даже железку с другого объекта притащил домой.
Cumberbatch
постоянно serching... pppoe тоже не хочет подключаться... пол дня голову ломаю, даже железку с другого объекта притащил домой.
Это похоже на то что порт у вас в бридже
Cumberbatch
Проверьте что ether1 не в бридже
Nickolay
Это похоже на то что порт у вас в бридже
точно не в бридже был, потом уже добавил и на влан получил адрес. Я даже сбросил конфиг и по новой несколько раз настраивал. Скину может - посмотрите?
Cumberbatch
Nickolay
сейчас так у меня заработало. Когда первый порт в общем бридже.
Nickolay
Когда использовал бридж фильтеринг тогда первый порт не был в бридже и все прекрасно работало, а тут, как только расписал вланы и включил secure mode первый порт буд-то выпал вообще отовсюду.
Cumberbatch
сейчас так у меня заработало. Когда первый порт в общем бридже.
Удаляйте порт 1 из бриджа.
Вот это точно вланайди не нужен. Нужно вернуть по умолчанию
add independent-learning=no ports=ether1,switch1-cpu switch=switch1 vlan-id=100
И вот это
/ip dhcp-client add dhcp-options=hostname,clientid disabled=no interface=vlan100
Меняйте interface на ether1
Nickolay
Удаляйте порт 1 из бриджа.
Вот это точно вланайди не нужен. Нужно вернуть по умолчанию
add independent-learning=no ports=ether1,switch1-cpu switch=switch1 vlan-id=100
И вот это
/ip dhcp-client add dhcp-options=hostname,clientid disabled=no interface=vlan100
Меняйте interface на ether1
вернул по умолчанию настройки порта, клиента повесил на эзер1
Nickolay
не получает адрес
Nickolay
Чувствую нужно что-то докрутить в настройках порта.
Nickolay
47 строка
Сейчас вообще прописал адрес на ether1 - и не могу допинговать до вышестоящего микротика!
Nickolay
@sa_drug Cumberbatch помогите утопающему!
 asd
всем привет , чет заметил примерно раз в 15 минут стал перезагружаться роутер without proper shutdown. Я так понимаю это при ситуации отвала электроэнергии он может писать такое? И могут ли выходить из строя таким образом ? роутер rb 951ui
Nickolay
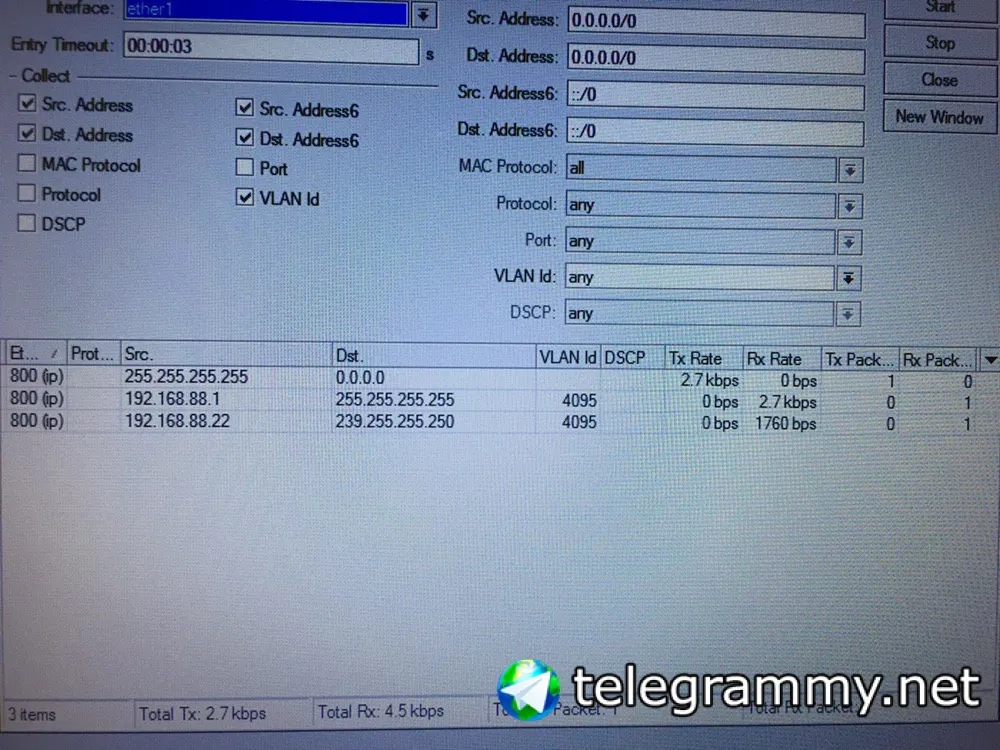
Торчем сейчас смотрю на интерфейсе ether1 и он приходит тегированный 4095
Nickolay
 Андрей
asd
Спасибо!
Nickolay
https://pastebin.com/mpc4g9c7
О многоуважаемый @moneron помоги советом! Почему мне от вышестоящего микрота прилетает трафик VLAN ID 4095, я так понимаю, это стандартный дефолтный влан микротика, а он его не принимает.
 Innokentiy
4095 влан в теге быть не может
Innokentiy
http://www.yellow-bricks.com/2010/06/10/vlan-id-4095/
Innokentiy
 Innokentiy
это как раз та штука, которая взрывает мозг начинающим сетевикам, которые думают, что метка в кадре и влан это одно и то же
Nickolay
0xFFF в VID может появиться только в результате внутренней подстановки, оно запрещено к передаче в явном виде
Я уже не знаю, куда думать, и почему не могу поднять dhcp клиента просто на ether1, когда остальные порты в бридже и распилены на вланы в свитч-чипе
Innokentiy
посмотрите, мб какие-нибудь правила подмены есть
 Group Butler
Nickolay, this kind of message is not allowed in this chat (1/3)
Nickolay
посмотрите, мб какие-нибудь правила подмены есть
https://pastebin.com/mpc4g9c7 вот конфиг с чистого листа начинал, ничего не крутил лишнего. 47 строку удалил
Anonymous
@ololo777 будет жить. Поприветствуем!
Innokentiy
https://pastebin.com/mpc4g9c7 вот конфиг с чистого листа начинал, ничего не крутил лишнего. 47 строку удалил
а за что отвечает 13 строка?
Innokentiy
вы инструктируете свитччип вести лернинг по таблице 300, но коммутацию не производить