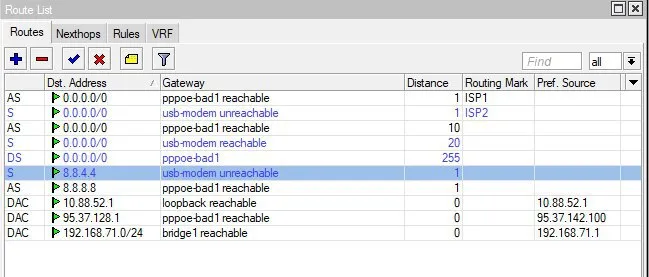
Но есть список сайтов, к которым должен быть доступ даже при отключенном доступе
Добивать ещё одно правило в котором белый список на dst
 Cumberbatch

 Геннадий
в общем, если кому пригодится, то выше скрипт, коотрый просто отключает интерфейс wan2
Cumberbatch
да, но по второму каналу гуляет трафик проверки доступности
Если чекинг настроен то трафик будет гулять. Но он незначителен
Геннадий
тогда, в случае отсутсвия падения инета на wan1, по wan2 ничего ен гуляет
Геннадий
есть такие тарифы, где если ты месяц ничего не гонял, то абонентки нет
Геннадий
и и была задача: свести к минимуму трафик во втором ване, в случае бесперебойной работы вана1
Cumberbatch
есть такие тарифы, где если ты месяц ничего не гонял, то абонентки нет
Чекайте тогда только тот что безлим. А у второго поставьте метрику больше
Геннадий
метрика и так стоит больше, он все равно там гуляет, т.к. проверяет доступ через 2й
Cumberbatch
Геннадий
 Cumberbatch
Геннадий
даже если ее выключить, трафик все равно будет гулять технический
Геннадий
что автоматом приведет к платежу
Геннадий
Какой?
все, проехали, я не в настроении сейчас влезать в дискуссию.
я показал скрипт, кому нужно - применят.
 Костя
Добивать ещё одно правило в котором белый список на dst
А можно пример? Пытался нагуглить, но все не то
Cumberbatch
А можно пример? Пытался нагуглить, но все не то
Такое же только лист другой и не src list а dst list
Костя
Такое же только лист другой и не src list а dst list
Не совсем понял. В firewal filter прописаны такие правила: chain=forward action=accept src-address-list=allow in-interfaces=bridge-lan out-interface=ether1 и chain=forward action=accept dst-address-list=allow in-interfaces=ether1 out-interface=bridge-lan
Cumberbatch
Не совсем понял. В firewal filter прописаны такие правила: chain=forward action=accept src-address-list=allow in-interfaces=bridge-lan out-interface=ether1 и chain=forward action=accept dst-address-list=allow in-interfaces=ether1 out-interface=bridge-lan
Нужно еще вот так
chain=forward action=accept dst-address-list=allow-site in-interfaces=bridge-lan out-interface=ether1
chain=forward action=accept src-address-list=allow-site in-interfaces=ether1 out-interface=bridge-lan
Костя
 Aleksei
подскажите, ip accounting отдает bytes и packets, байты это размер всех пакетов или одного?
 Vlad
подскажите, ip accounting отдает bytes и packets, байты это размер всех пакетов или одного?
байты это размер пакетов в src-dst за одну сесию
 Mikrotik new version checker
🔥 [stable] New version has been released!
Version: 6.45.1 (stable)
#mikrotik #routeros #update #packages #checker #stable #new
https://telegra.ph/Changelog-6451-stable-07-01
 Evgeny
Ух ты
 Сергей
@tarikin , пора тестировать ipsec/ikev2 )
 Nikita
Дааааа
Сергей
информируй, пожалуйста по результату, все ли робит или опять шломалось
Nikita
Дада, я как раз почти начал лабы по сайт-ту-сайт.
Nikita
Но начну наверное тестировать ProtonVPN
 Кейс
"dot1x: added support for IEEE 802.1X Port-Based Network Access Control" аааа сколько лет спрашивали когда, и тут ОНО
 Evgeniy
скажите, а в ospf с опцией distribute-default=if-installed-as-type-2 (или type-1) кто-нибудь испытывал проблемы?
Cumberbatch
Evgeniy
Нет
странно. у меня не работает. если ставить always-as-type-2 (или 1) всегда редистрибьютит как as-type-1, если ставить if-installed-as-type-2 - вообще не редистрибьютит ничего. хотя статический 0.0.0.0/0 в таблице есть и он активен.
 Антон Курьянов
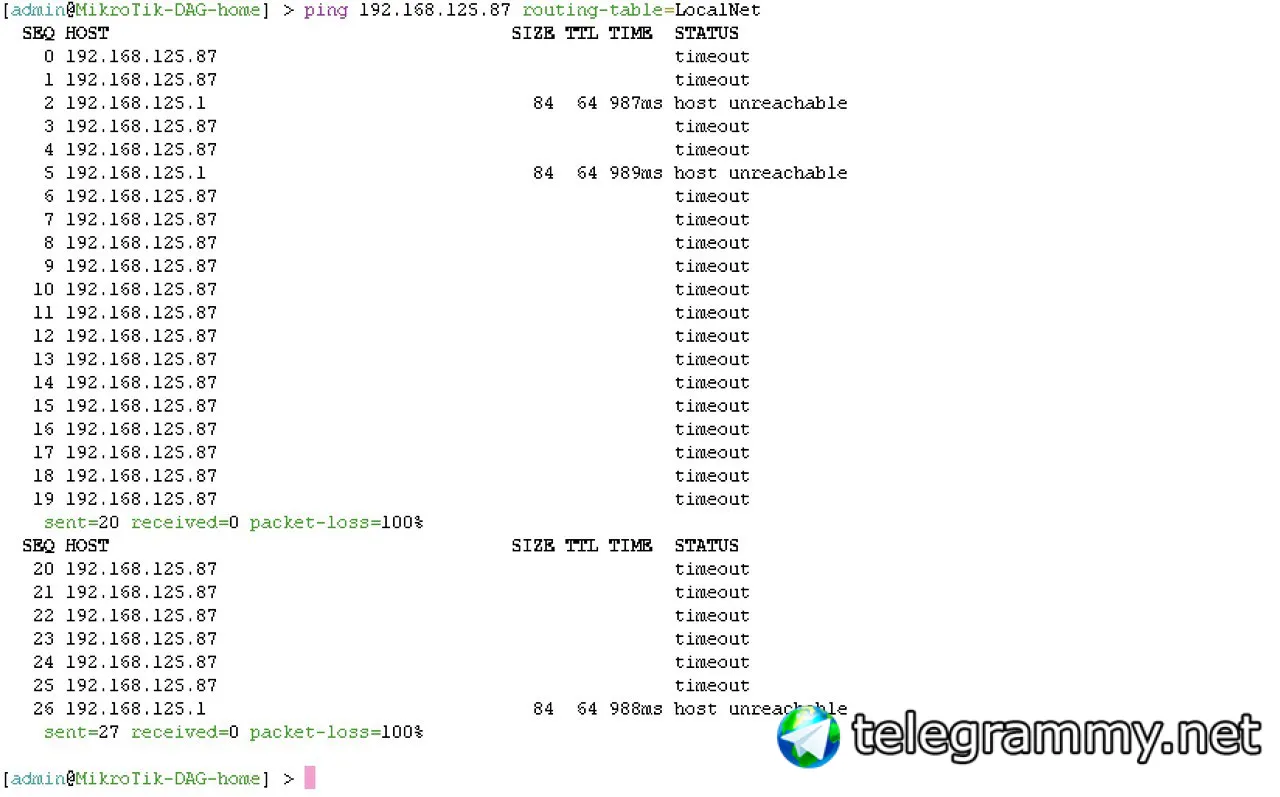
господа, возможно наивный вопрос, но ответа нагуглить не смог. подскажите плз, почему при пинге внутри своей локальной сети несуществующего ip адреса на каждый третий пакет ответ возвращается от самого роутера "хост анричибл"?
ни винда ни линукс так себя не ведут
Evgeniy
странно. у меня не работает. если ставить always-as-type-2 (или 1) всегда редистрибьютит как as-type-1, если ставить if-installed-as-type-2 - вообще не редистрибьютит ничего. хотя статический 0.0.0.0/0 в таблице есть и он активен.
пардон... as-type-1 или 2 редистрибьютит нормально, как положено. Не редистрибьютит в случает if-installed почему то.
 Aleksey
господа, возможно наивный вопрос, но ответа нагуглить не смог. подскажите плз, почему при пинге внутри своей локальной сети несуществующего ip адреса на каждый третий пакет ответ возвращается от самого роутера "хост анричибл"?
ни винда ни линукс так себя не ведут
А опрашиваемый несушествующий адрес входит в размер сети или находится вне его диапазона?
Антон Курьянов
входит
 Moneron 🇷🇺
господа, возможно наивный вопрос, но ответа нагуглить не смог. подскажите плз, почему при пинге внутри своей локальной сети несуществующего ip адреса на каждый третий пакет ответ возвращается от самого роутера "хост анричибл"?
ни винда ни линукс так себя не ведут
Винда часто пишет "заданный узел недоступен"
Антон Курьянов
Винда часто пишет "заданный узел недоступен"
если пинговать внутри своей локали то всегда будет таймаут, что собственно логично. микротик тоже отдает таймаут, но на каждый третий пакет возвращает анричибл
Cumberbatch
Evgeniy
В той же таблице дефолт, что и ospf instance?
да. в instance не указан routing-table. попробовал явно указать main - не помогло.
Moneron 🇷🇺
Aleksey
если пинговать внутри своей локали то всегда будет таймаут, что собственно логично. микротик тоже отдает таймаут, но на каждый третий пакет возвращает анричибл
Возможно размеры сетей на интерфейсе хоста и интерфейсе роутера разные. Потому пакет "иногда" пытается смаршрутизироваться. Но это лишь предположение
Moneron 🇷🇺
если пинговать внутри своей локали то всегда будет таймаут, что собственно логично. микротик тоже отдает таймаут, но на каждый третий пакет возвращает анричибл
Это нормальное поведение, не обращайте внимания. Он арпом пытается отрезольвить хост, а когда не дожидается ответа – пишет об этом
Cumberbatch
да. в instance не указан routing-table. попробовал явно указать main - не помогло.
 Moneron 🇷🇺
Странно. У меня с if-installed не было проблем ни разу
Cumberbatch
ну да. явно там routing-mark не указан. значит в main.
а дефолт через interface или адрес?
Evgeniy
адрес
Cumberbatch
логи включайте ospf. попробуйте понять. но не было проблем тоже
Evgeniy
 Evgeniy
и команда /ip route print detail where active and dst-address=0.0.0.0/0
Evgeniy
 Evgeniy
as-type2 не должен суммировать cost на интерфейсах
 Kirill
as-type2 не должен суммировать cost на интерфейсах
не там смотрите, смотрите в /routing ospf route pr
Evgeniy
не там смотрите, смотрите в /routing ospf route pr
Я уж понял. Да фик с ним, с exttype. Главное что бы работал if installed. Буду сейчас на gns тестить.
Nikita
🔥 [stable] New version has been released!
Version: 6.45.1 (stable)
#mikrotik #routeros #update #packages #checker #stable #new
https://telegra.ph/Changelog-6451-stable-07-01
*) defconf - fixed channel width selection for RU locked devices;
Vlad
*) defconf - fixed channel width selection for RU locked devices;
Никита здаров. Все еще пользуешся Stable версией )))
Nikita
Никита здаров. Все еще пользуешся Stable версией )))
в виртуальных лабораториях всегда стейблы 😉
Nikita
в заполярье Legacy 5.26
Nikita
Лукойл весь на 6.43.16 ? =)
Сергей
скоро long term с ipsec подпилами должны выкатить
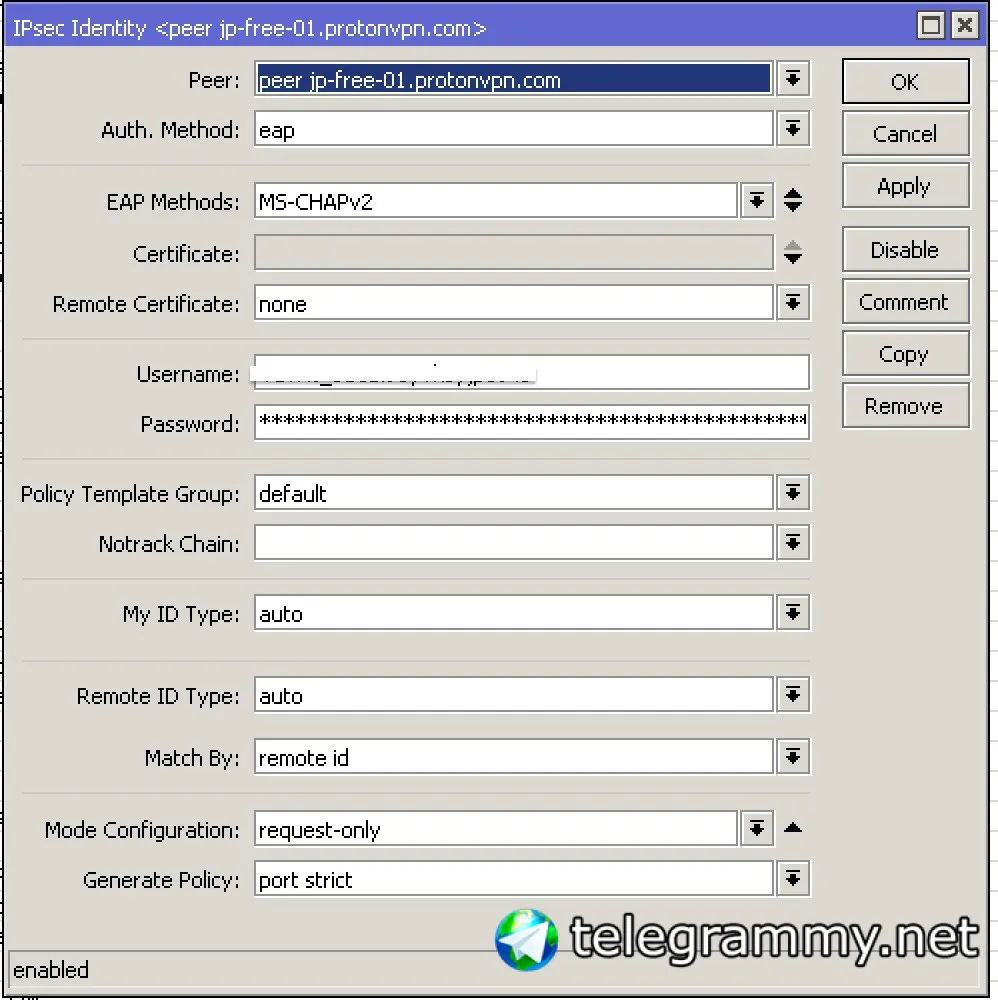
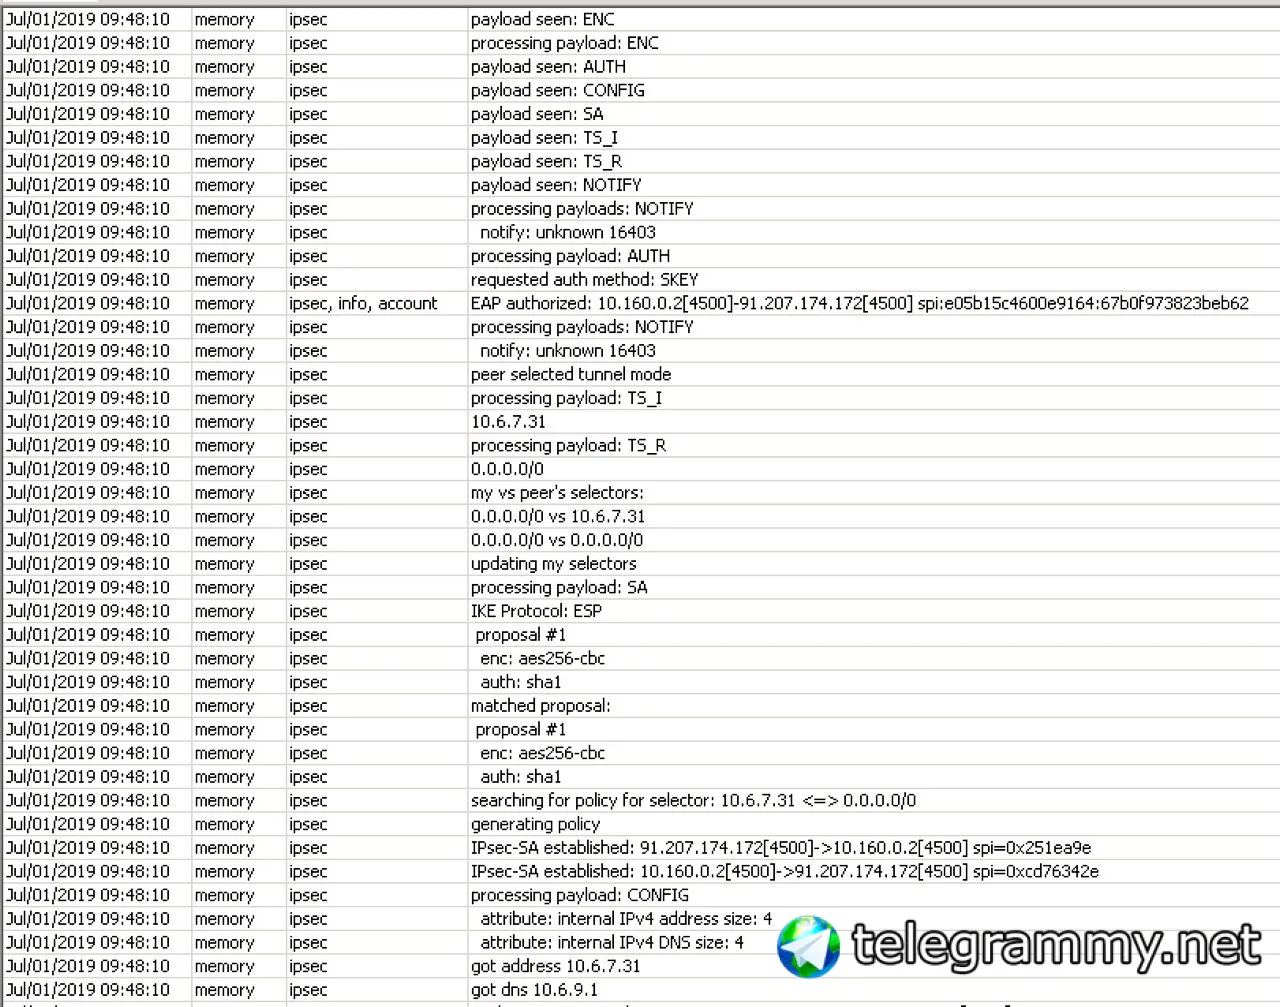 Сергей
ProtonVPN: еще один новый, модный Secure and Free VPN service ?
Nikita
ProtonVPN: еще один новый, модный Secure and Free VPN service ?
Что ты слышал про ProtonMail ? Чем он лучше MailRU ?
Dima
не тестил еще, но пир авторизовался, я прям на горячую отчитываюсь
а, понял, сорян ) Интересно по скорости понять. Но ты на бесплатном тестишь, да?
Nikita
а, понял, сорян ) Интересно по скорости понять. Но ты на бесплатном тестишь, да?
Да, как запущу все полностью, сделаю полноценный бенчмарк
Nikita
зреет еще один абзац для МУМа 🙂
Сергей
Что ты слышал про ProtonMail ? Чем он лучше MailRU ?
вообще не слышал, и к чему тут мейл.ру ?
Nikita
Коллеги, подскажите Сергею пожалуйста 🙂 А вообще это гуглится
 Innokentiy
а чем он лучше, кроме истинно арийской формы черепа у тамошнего товарища майора?