Прекрасно. Жаль всего 50 МБ)
Для одного бэкапа? Это ооооочень много!
 Moneron 🇷🇺


 Геннадий
При чем забрать на другой роутер нельзя...
Геннадий
Т.е. если пушистый зверек придет к железке, то на другой роутер не залить
Геннадий
Так что сомнительное удовольствие пользоваться этим сервисом
Геннадий
Вот если бы к своему акку можно было бы прикрутить бекапы, что бы можно было вытащить, а лучше сразу поправить и залить назад...
Геннадий
Да, и новый бекап не залить, надо удалить предыдущий
Геннадий
Так что фуфло ...
 😷Драничек
А бекап-то на другой железке заведется корректно? Естественно, на другой аналогичной.
Moneron 🇷🇺
Т.е. если пушистый зверек придет к железке, то на другой роутер не залить
Начнём с того, что бэкап предназначен для железки, на которой создавался. Поэтому на другую его и не надо заливать. А скачать бэкап с другой железки можно, указав ключ, который генерится при заливке.
😷Драничек
Поэтому юзаем export и его на почту)
 Цукерберг
я заводил много раз, проблем нет
Цукерберг
но железки были идентичны)
😷Драничек
Это надо в запасе идентичную железку иметь
 Dmitry
Мне кажется backup в cloud - это костыль для железок с мелким флэшки :)
Евгений
вопрос такой: нормальная ли ситуация, когда - на 1036 два sfp в бондинге - и все четыре светодиода ритмично мерцают? при этом, когда был один sfp - вообще светодиоды не обозначались..
Cumberbatch
Если на счёт backup in cloud у кого-то отрицательные впечатления то пользоваться никто не заставляет. На мой взгляд если будет возможность восстановить сложные Настройки после случайного удаления или сброса то это хорошо.
Dmitry
Если на счёт backup in cloud у кого-то отрицательные впечатления то пользоваться никто не заставляет. На мой взгляд если будет возможность восстановить сложные Настройки после случайного удаления или сброса то это хорошо.
Как минимум сначала придется восстановить связность, которая была обеспечена снесенным конфигом
Dmitry
Не очень удобно
Vladimir
Ну, дополнительный бэкап никому не вредил ещё
 Антон Курьянов
Ну, дополнительный бэкап никому не вредил ещё
Больше похоже на дополнительную точку через которую могут похарасить
Vladimir
Больше похоже на дополнительную точку через которую могут похарасить
а что делать. Всегда меняем безопасность на удобство.
Cumberbatch
Dmitry
Единственное, да для home-use достаточно удобно, чтобы не городить все это самостоятельно через публичные сервисы.
Антон Курьянов
Единственное, да для home-use достаточно удобно, чтобы не городить все это самостоятельно через публичные сервисы.
яндекс/гугл почта разве не удобней?
Cumberbatch
яндекс/гугл почта разве не удобней?
Делайте как хотите. Никто не запрещает. Предлагаю закончить холивар на эту тему
Cumberbatch
А по нагрузке схема: 2 бриджа (caps и local) с 2 dhcp против 2-x vlan's (caps b local) со своими dhcp?
Кстати. Такой момент. Если используете local forward ту тут только через VLANs
 Александр
Подскажите есть офис один приходит интернет и офис два нет интернета соединены виланом как дать интернет во второй офис
 Bykadorov Serj
Кстати. Такой момент. Если используете local forward ту тут только через VLANs
Понятно. Сейчас изучаю момент настройки vlan’s и перемещения в один из них capsa. Спасибо!
Tymur
Подскажите есть офис один приходит интернет и офис два нет интернета соединены виланом как дать интернет во второй офис
В офисе два микротик на vlan сидит? Прописать на нём маршрут 0.0.0.0/0 на адрес vlan в первом офисе
Tymur
И либо сделать на интерфейс этого vlan, во втором офисе, маскарад. Либо в первом офисе прописать маршруты для сетей во втором
Александр
Спасибо большое все сработало
 Андрей
Доброго всем дня. Подскажите, пожалуйста, можно ли частоту вещания wi-fi вынести за пределы каналов по умолчанию?
поставил директору домой микротик. стандартные частоты с 2412 до 2452 заняты 20 сетями вокруг... при выставлении любой частоты за пределами этих - клиенты перестают подключаться и в логах нет попыток подключения... что делать прям не знаю(
Cumberbatch
Доброго всем дня. Подскажите, пожалуйста, можно ли частоту вещания wi-fi вынести за пределы каналов по умолчанию?
поставил директору домой микротик. стандартные частоты с 2412 до 2452 заняты 20 сетями вокруг... при выставлении любой частоты за пределами этих - клиенты перестают подключаться и в логах нет попыток подключения... что делать прям не знаю(
Super channel поможет. Но можете получить проблему совместимости и проблему с ркн
Андрей
Так и должно быть )
что так и должно быть - я понял уже, путем экперементов. вопрос состоит в том можно ли сделать так, чтобы было не так?
Геннадий
Можно, но это запрещено
Андрей
Super channel поможет. Но можете получить проблему совместимости и проблему с ркн
собственно я и поставил superchannel, чтобы выставить частоту за пределами, иначе говорит no supported channel
Cumberbatch
собственно я и поставил superchannel, чтобы выставить частоту за пределами, иначе говорит no supported channel
На клиентах тоже нужен super channel
 Илья
Доброго всем дня. Подскажите, пожалуйста, можно ли частоту вещания wi-fi вынести за пределы каналов по умолчанию?
поставил директору домой микротик. стандартные частоты с 2412 до 2452 заняты 20 сетями вокруг... при выставлении любой частоты за пределами этих - клиенты перестают подключаться и в логах нет попыток подключения... что делать прям не знаю(
А чем вы собираетесь использовать запрещённые частоты ?
Андрей
А чем вы собираетесь использовать запрещённые частоты ?
wi-fi клиентами. сотовые телефоны домочадцев и ноутбук
Геннадий
Их надо взломать
Геннадий
И научить пользоваться закрепленными частотами
Геннадий
Т.е. вам к разработчикам дров
Геннадий
А не к микротиководам
Bykadorov Serj
Привет всем. Не могу понять почему не работает dhcp. Сделал 2 vlan's. Сделал 2 бриджа. Локалку завёл в vlan1, капсовый интерфейс wlan1 завёл во второй бридж ну а vlan2 туда же. Настроил 2 dhcp со своими пулами. Каждому бриджу дал свой dhcp. и тем кто не уснул еще... при подключении по проводу всё гуд, а при подключении к капсману, если стоит local forwarding , раздаются ip из dhcp 1 а не dhcp 2!!!!! А если убрать local forwarding, то вообще dhcp 2 не работает..... Где вы думаете может быть проблема?
 Nikita
Привет всем. Не могу понять почему не работает dhcp. Сделал 2 vlan's. Сделал 2 бриджа. Локалку завёл в vlan1, капсовый интерфейс wlan1 завёл во второй бридж ну а vlan2 туда же. Настроил 2 dhcp со своими пулами. Каждому бриджу дал свой dhcp. и тем кто не уснул еще... при подключении по проводу всё гуд, а при подключении к капсману, если стоит local forwarding , раздаются ip из dhcp 1 а не dhcp 2!!!!! А если убрать local forwarding, то вообще dhcp 2 не работает..... Где вы думаете может быть проблема?
Экспортируй сюда свои бриджи, вланы, дхцп и куски капсмана. Все, что упомянуто выше для точности
Bykadorov Serj
конфиг
Nikita
Коллеги, есть вопросик: Онлайм (Ростелеком, Москва) не выдает по DHCP ip адрес на бридж, только на ether интерфейс. Нужный мак адрес на бридже задан, не помогает. Кто сталкивался? Хочется телевизор воткнуть в роутер напрямую вместо внешнего свитча
An
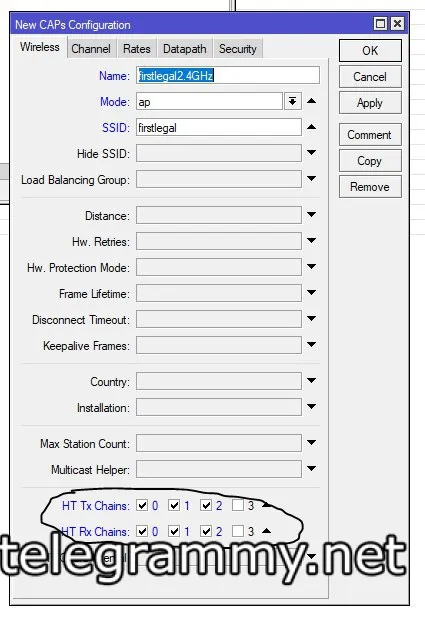
Коллеги добрый день, может кто подскажет за что отвечает правильно данные галочки
An
 Nikita
Задействаванные чейны в работе wireless интерфейса
Включай всегда все, если нет понимания как это работает
Cumberbatch
Привет всем. Не могу понять почему не работает dhcp. Сделал 2 vlan's. Сделал 2 бриджа. Локалку завёл в vlan1, капсовый интерфейс wlan1 завёл во второй бридж ну а vlan2 туда же. Настроил 2 dhcp со своими пулами. Каждому бриджу дал свой dhcp. и тем кто не уснул еще... при подключении по проводу всё гуд, а при подключении к капсману, если стоит local forwarding , раздаются ip из dhcp 1 а не dhcp 2!!!!! А если убрать local forwarding, то вообще dhcp 2 не работает..... Где вы думаете может быть проблема?
Скорее всего у вас интерфейс eth со стороны CAPsMAN включён в бридж 1 а должно быть через VLANs filter
 Yakov
Коллеги, есть вопросик: Онлайм (Ростелеком, Москва) не выдает по DHCP ip адрес на бридж, только на ether интерфейс. Нужный мак адрес на бридже задан, не помогает. Кто сталкивался? Хочется телевизор воткнуть в роутер напрямую вместо внешнего свитча
т.е. мак с эзернета прописал на бридж и этот же эзернет сунул в бридж?
Nikita
На мастер эзер приходит адрес, если убрать его в бридж - уже нет
Nikita
Даже на незнакомый мак онлайм выдает рандомный адрес. На бридж вообще ничего не выдается. Как это вычисляется?
Bykadorov Serj
Nikita
Если только в свитч группу собирать порты, но мне этот свитч нужен на другом бридже (один всего)
Cumberbatch
Nikita
Клиент всегда на мастер интерфейсе
Nikita
Проверьте у кого есть возможность, я очень далеко от онлайма для таких экспериментов :)
 Evgenii
Клиент всегда на мастер интерфейсе
вы себе противоречите. чтобы получить IP на бридж dhcp клиент должен быть на бридже
 Kartograf
Добрый день, есть задача увеличить jitter на прохождение пакетов через Mikrotik, возможно ли и в какую сторону смотреть?
Evgenii
Добрый день, есть задача увеличить jitter на прохождение пакетов через Mikrotik, возможно ли и в какую сторону смотреть?
очереди. queues. если я правильно понял что такое джиттер
Bykadorov Serj
Скорее всего у вас интерфейс eth со стороны CAPsMAN включён в бридж 1 а должно быть через VLANs filter
Дружище, Ты БОГ! Убрал бридж в datapath на capsman и local forwarding, а в VLANs поставил нужный bridge и id vlan и ВСЁ! С П А С И Б О!
Nikita
Местер интерфейс канул в лету давным давно
Если ты про свитч - да. Я про вообще любой интерфейс. Он либо мастер, либо слейв (смотри флаги). DHCP клиент работает только на мастер интерфейсе. В моем случае бридж - мастер, ether - slave
Nikita
Nikita
Добрый день, есть задача увеличить jitter на прохождение пакетов через Mikrotik, возможно ли и в какую сторону смотреть?
Я бы дропал рандомно пакеты, 2-5%
Bykadorov Serj
Скорее всего у вас интерфейс eth со стороны CAPsMAN включён в бридж 1 а должно быть через VLANs filter
Не долгой была радость)) Local forwarding установлен, но ip рандомно выдаются, то с dhcp 1 то с dhcp 2...
An
Коллеги, прошу помощи, не могу подключить локалбный радио интерфейс к CAPsMAN
Илья
Коллеги, прошу помощи, не могу подключить локалбный радио интерфейс к CAPsMAN
Capsman address 127.0.0.1 не прокатывает ?