Но в замечено было что это не всегда срабатывает в последнее время
Были с check-gateway траблы, вроде даже на 6.42.12. У меня VPN-ы чекаются, и пару раз эта фича "залипала", так что помогал только ребут роутера. Т.е. канал мог быть живой, а chech-gateway ложил маршруты по какой-то ему ведомой причине. Иногда начинало работать после disable/enable маршрута в Ip-routes
Но это не так часто, Буквально раз или два за год на 200 туннелях
 Evgeny


 Roman
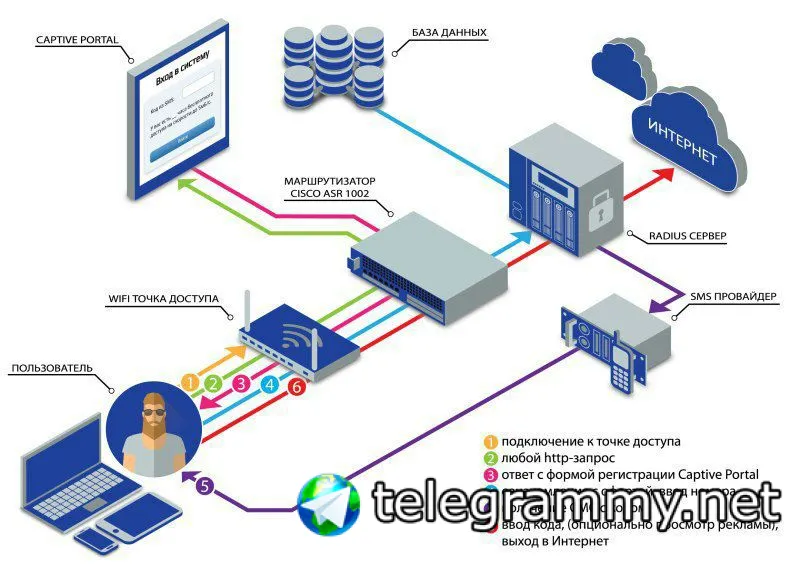 Roman
Привет всем , кто то знает что за редактор ?
 Илья
Привет всем , кто то знает что за редактор ?
Я конечно не спец но по-моему это любой векторный редактор
Anonymous
Ребята привет! Есть ли возможность маркировать видео поток youtube (для последующего создания приоритетов очередей) при этом не маркируя web трафик youtube? Нужно чтобы пользователи быстро открывали youtube, но видео на нём открывалось медленно буферизировалось.
Cumberbatch
Ребята привет! Есть ли возможность маркировать видео поток youtube (для последующего создания приоритетов очередей) при этом не маркируя web трафик youtube? Нужно чтобы пользователи быстро открывали youtube, но видео на нём открывалось медленно буферизировалось.
Только весь трафик на YouTube. Хотя может у них что-то изменилось. Сначала разобрать весь трафик от них. Но если все с одного хоста то ничего не сделаете
Anonymous
Только весь трафик на YouTube. Хотя может у них что-то изменилось. Сначала разобрать весь трафик от них. Но если все с одного хоста то ничего не сделаете
может на L7? никаких там маркеров нет?
Cumberbatch
Прокси конечно можно подумать
Anonymous
Если трафик https то увы
а каким инструментом лучше резать весь трафик с ютуба Simple Queues или Queue Tree? Как по ip лучше определять что это исенно трафик ютуба?
Cumberbatch
Cumberbatch
Cumberbatch
Anonymous
спасибо!
Vital̸ii
Порткнокинг хорошо, но как заходить с андроида и иоса?
 Innokentiy
через браузер
 Moneron 🇷🇺
Порткнокинг хорошо, но как заходить с андроида и иоса?
Одного-двух портов (плюс ловушка сканеров) обычно достаточно. Простучаться можно и браузером, да
 Yuriy
Порткнокинг хорошо, но как заходить с андроида и иоса?
Для андроида есть шикарная бесплатная программка Knock on ports. Может и пингкнок, и tcp/udp кнок. И даже кнок с пайлоадом - когда не просто пакет на порт, а еще и с определенным содержимым. ))
Возможно, она же есть и для айоса.
Vital̸ii
Ну для компа скрипт сделал и оно автоматом
Vital̸ii
А для телефона? Запустил браузер, ввел настроки , постучался, ввел вторые, постучался запустил рдп...
Vital̸ii
Не удобно
Cumberbatch
А для телефона? Запустил браузер, ввел настроки , постучался, ввел вторые, постучался запустил рдп...
На телефонах тоже давно уже скрипты есть.
Vital̸ii
Какие скрипты на иосе без джейла есть?
Cumberbatch
Какие скрипты на иосе без джейла есть?
Это к теме не относится. Но отвечу. Смотрите «Быстрые команды»
https://itunes.apple.com/ru/app/id915249334?mt=8
Yuriy
А для телефона? Запустил браузер, ввел настроки , постучался, ввел вторые, постучался запустил рдп...
Еще раз - есть программа. В ней настройка. Нажал на иконку программы, в ней - на нужную строчку кнопку Постучать. Всё, можно работать.
Cumberbatch
Все закрываем оффтоп. При желании можно все найти.
Илья
Еще раз - есть программа. В ней настройка. Нажал на иконку программы, в ней - на нужную строчку кнопку Постучать. Всё, можно работать.
AppStore -> Termius -> snippets
 Online Telecom
всем привет
хотел настроить на ROS NTP Server для сети внутренней, но никак не могу найти его, выпилили чтоль?
Moneron 🇷🇺
Отдельный пакет надо установить. И есть он не для всех архитектур
Online Telecom
откуда взять его?
Online Telecom
не пойму зачем его вообще убрали
Moneron 🇷🇺
Насколько помню 5, да. Тоже ставился отдельно.
Moneron 🇷🇺
Клиент был всегда, а сервер – отдельным пакетом.
 DaySandBox
Message from dummynet deleted. Reason: new user and external link (?)
Moneron 🇷🇺
@dummynet , да правильно. Бот имя архива за ссылку посчитал.
Online Telecom
спс, я уже начал разбираться чечм боту не угодил)))
Online Telecom
Клиент был всегда, а сервер – отдельным пакетом.
To use NTP client and server, ntp package must be installed and enabled.
а ведь было же написано в вики, как я проглядел не понял, наверное пора идти спать/отдохнуть...
 Владимир
Я пару раз встречал NTP сервер прям из коробки. Видимо этими тиками кто-то "игрался" до меня? 0_о
Online Telecom
учитывая что сами разрабы пишут что ставится отдельно, то получается что да
 Dmitriy
Господа, прошу помощи разобраться. Dual wan (0-3 правила) + load balancing (4-6 правила). Если вырубить 4-6 правила, все работает как надо, если врубить, то подключения к веб серверу локалки не всегда уходят через канал по которому пришли.
[@rb4011] > /ip firewall mangle print
Flags: X - disabled, I - invalid, D - dynamic
0 chain=input action=mark-connection new-connection-mark=ISP_MTS passthrough=yes in-interface=vlan_MTS
1 chain=input action=mark-connection new-connection-mark=ISP_Planeta in-interface=vlan_Planeta
2 chain=output action=mark-routing new-routing-mark=rout_MTS passthrough=no connection-mark=ISP_MTS
3 chain=output action=mark-routing new-routing-mark=rout_Planeta passthrough=no connection-mark=ISP_Planeta
4 chain=prerouting action=mark-routing new-routing-mark=lan_out_Planeta passthrough=yes src-address=192.168.100.0/24
dst-address-list=!BOGONS connection-mark=no-mark per-connection-classifier=!both-addresses-and-ports:6/0
5 chain=prerouting action=mark-routing new-routing-mark=lan_out_MTS passthrough=yes src-address=192.168.100.0/24
dst-address-list=!BOGONS connection-mark=no-mark per-connection-classifier=both-addresses-and-ports:6/0
6 chain=prerouting action=mark-routing new-routing-mark=lan_out_Planeta passthrough=yes src-address=192.168.100.0/24
dst-address-list=Planeta connection-mark=no-mark
 Nikita
 Cumberbatch
И я бы ещё метил только по пакетам new
Dmitriy
Cumberbatch
Благодарю. Попробую.
И к этим двум ещё два prerouting для mark routing по mark connection что бы ответы уходили норм.
Cumberbatch
Благодарю. Попробую.
Получается
4 (2 на каждого isp) правила для input
4 (2 на каждого isp) правила для dstnat
И далее как желаете для srcnat под локалку
Dmitriy
Получается
4 (2 на каждого isp) правила для input
4 (2 на каждого isp) правила для dstnat
И далее как желаете для srcnat под локалку
идею маркировки понял, осталось переварить и реализовать. спасибо большое
Dmitriy
Получается
4 (2 на каждого isp) правила для input
4 (2 на каждого isp) правила для dstnat
И далее как желаете для srcnat под локалку
вопчем сделал проще, в мои правила балансировки добавил connection-nat-state=!dstnat и вроде все работает
Dmitriy
хотя в принципе это тоже самое о чём Вы говорили ))
 Cooper
snmpwalk -v 2c -c public 172.16.16.254 1.3.6.1.2.1.31.1.1.1.10.50
IF-MIB::ifHCOutOctets.50 = Counter64: 226553377
Roman
Добрый день, подскажите мануал для двух каналов интернета от одного провайдера и получает dhcp isp1 и isp2 , резервирование или распределение, спасибо
Cumberbatch
Добрый день, подскажите мануал для двух каналов интернета от одного провайдера и получает dhcp isp1 и isp2 , резервирование или распределение, спасибо
Я бы по vrf раскидал. И манглами рулил бы вход/форвард
Petr
А есть мануал почитать ?
https://youtu.be/p7z_iZ2ouMA
Правда "посмотреть", но может кто поделится pdf, у меня под рукой нет. Выступление Чудина с МУМ 2017
 Yakov
pdf нет даже на сайте МУМа
Yakov
MUM - MikroTik User Meeting
https://mum.mikrotik.com/2017/RUM/agenda/en#0DMjN0O4Q9
 Unstoppable
Помнится, на одной из презентаций был продемонстрирован 48 портовый свитч с парой qsfp портов. Интересно, они вообще собираются выпускать его в продажу.
Cumberbatch
Unstoppable
Блин, я и не заметил. Интересно, что у него внутри будет. И каковы будут L3 возможнсти.
Evgeny
Товарищи. Кто уже юзает новые бриджи. Какие есть способы снифить трафик в vlan-ах на них?
Т.е., например, есть несколько транковых портов eth1, eth2, eth3 в бридже с vlan-ами 100, 200, 300. Хочу посмотреть трафик на порту eth1 в vlan100. Как это вообще сделать? Через Tools-Packet Sniffer не вариант, т.к. он такое не умеет и в случае бриджей трафик может просто ходить транзитом внутри бриджа между транковыми портами.
Интересует вариант как с HW offloading, так и без.
Cumberbatch
Товарищи. Кто уже юзает новые бриджи. Какие есть способы снифить трафик в vlan-ах на них?
Т.е., например, есть несколько транковых портов eth1, eth2, eth3 в бридже с vlan-ами 100, 200, 300. Хочу посмотреть трафик на порту eth1 в vlan100. Как это вообще сделать? Через Tools-Packet Sniffer не вариант, т.к. он такое не умеет и в случае бриджей трафик может просто ходить транзитом внутри бриджа между транковыми портами.
Интересует вариант как с HW offloading, так и без.
Или в бридже use ip firewall (vlan)
Или заркалировать трафик.
/interface ethernet switch
set switch1 mirror-source=ether2 mirror-target=ether3
Evgeny
Или в бридже use ip firewall (vlan)
Или заркалировать трафик.
/interface ethernet switch
set switch1 mirror-source=ether2 mirror-target=ether3
Вот я про use ip firewall думал. При ее включении hw offloading отключиться, логично?
Андрей Юрьевич
Всем привет! Подскажите, пожалуйста, как быть в ситуации:
У меня есть точки RBSXTLTE3-7 две штуки. Там сим карты от Yota и они подключаются к Current Operator: 250.11. И 1602 (band 3, bandwidth 20Mhz, DL freq 1845.2Mhz) при этом все работает хорошо и сигнал отличный и так далее.
Решили купить дополнительные 3 таких антенны, но старого образца уже нет в связи с этим купили новые RBSXTR&R11e-LTE. Ставлю симку и точку на то же самое место, где стояла старого образца, она подключается на к Operator: YOTA. И к band 7, что собственно и соответствует yota, но уровень и качество сигнала отвратительное. Настройки в ручную на band 3 ничего не дают.