 Dmitriy


но это настройки не микротика! а веб сервера
 Innokentiy
д
 Danil
т.е. на микротике такой трюк не првернуть?
Innokentiy
костылей много не бывает
Dmitriy
невозможно
Dmitriy
но это реально костыль, лучше на веб сервере прописать как надо
Danil
на вэб сервере что либо прописать нет возможности к сожалению
 Cumberbatch
как ?
Страничку на микроте создаёте где будет в header новый location прописан. И в fw направляете на локальный сервер микротиковский. Как для хотспотов делают.
Danil
Danil
в случае прокси я так понимаю весь трафик надо на него заворачивать - тогда это мне не подойдет видимо
Cumberbatch
Innokentiy
почему нет? что в этом плохого?
что плохого в индусском говнокоде? неочевидность, непредсказуемость, излишнее усложнение
Cumberbatch
почему нет? что в этом плохого?
Но вам правильно говорят. Что лучше ярлык сделайте где сразу нужный адрес будет. Или пропишите serv на какой-то ваш сервер где будет нужная переадресация идти.
Dmitriy
в случае прокси я так понимаю весь трафик надо на него заворачивать - тогда это мне не подойдет видимо
почему, можно просто по таргету только на прокси заворачивать
Dmitriy
Господа! он же говорит про локальный веб сервер! на микротике он тока ip адрес резолвит, веб то пойдет на прямую! минуя микротик!
Cumberbatch
Господа! он же говорит про локальный веб сервер! на микротике он тока ip адрес резолвит, веб то пойдет на прямую! минуя микротик!
Сервер должен в микрот быть воткнут либо добавив других идей описанных выше. А вообще костылить это так себе.
 Михаил
всем привет, помогите пожалуйста разобраться, ситуация следующая, есть клиенты на OpenVPN, они используют sip шлюзы которые авторизовываются в офисе. По определённым причинам нам необходимо перенаправить их на другой сервер астерикса. к примеру с адреса 192.168.3.6 на 192.168.3.10. я пытаюсь это дело реализовать на центральном микротике с помощью dstnat. Пинги к примеру спокойно перенаправляються а вот sip всё равно каким то образом просачиваеться и в пакетах не отображается
Михаил
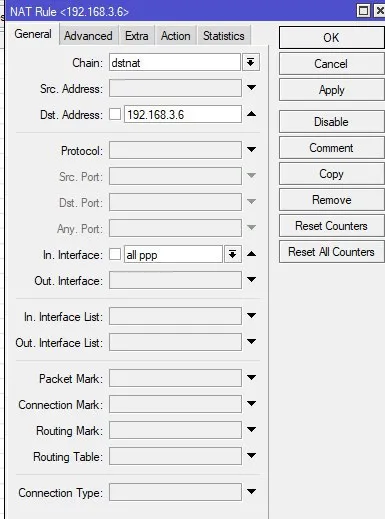 Михаил
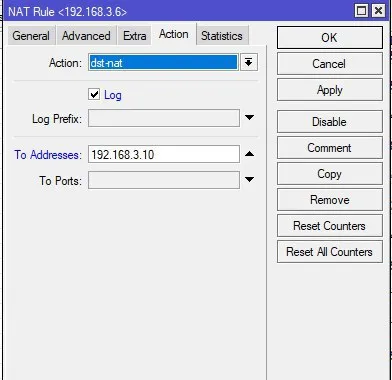 Михаил
такой же фокус проводили с ftp, там всё прошло без проблем
Anonymous
Просачиваются на 3.6?
Anonymous
TCP? сессии сбрасываете?
Михаил
да, просачиваються на 3,6
Михаил
сам шлюз sip перезагружаю
Anonymous
Если tcp используете, на микроте остаются висеть незакрытые сессии
Михаил
попробую тогда разорвать vpn
Anonymous
ip firewall connections смотрите
Михаил
попробовал перезагрузить клиентский микротик и шлюз. нифига (
 Vertex
Добрый день!
Кто сталкивался, знает....?
Имееются две сети, с настроенными DHCP серверами. Грубо говоря 1й сервер 10.10.1.1/24 и 2й 10.10.2.1/24. В каждой сети имеются TFTP сервера для загрузки PXE образов, адреса которых прописаны на DHCP сервере в NEXT SERVER, каждый в своей подсети. Все хосты из этих сетей видны друг-другу. Появилась необходимость брать тфтп образ из 1-й сети для хостов из 2й. Пытаюсь передать параметры, а именно адрес тфтп сервера на 2м dhcp сервере через 66 опцию, он упорно не хочет ее принимать. Как только уже не прописывал параметры 66й опции... разве что на эльфийском не писал)... нихрена. Если на втором dhcp сервере указать NEXT SERVER адрес тфтп из 1-й подсети.. все работает. Пробовал вообще убрать next server и передать параметры через 66 опцию, он упорно лезет на адрес шлюза (10.10.2.1). Что не так с опцией 66? почему не передает параметр... Опцию 66 писал и '10.10.1.4' и s'10.10.1.4' и в HEX виде
Михаил
Вроде разобрался
Михаил
Ничего)) всё работало, просто сип телефония не сразу конектится
Danil
Можно как то поменять порт используемый L2TP сервером в микротике?
 Александр
Имеется hex в организации. И периодически раз в несколько месяцев отключается доступ через winbox. Прошивка 6.43.4.
Доступ через telnet и ssh работает. В логах злоумышленник не замечен.
Я один такой или это баг прошивки?
Александр
Простой вопрос, но ответа не могу найти: Как проще всего настроить транзит софтового VLAN? Может есть галочка какая?
Александр
Схема такая, Маршрутизатор формирует VLAN, и отправляет транком, на оптический свитч, от оптического свитча, таким же транком нужно пробросить VLAN на PoE свитчи, а от PoE доставить vlan на wi-fi точки доступа
 Илья
Александр
Ну если честно, разбираюь с этой темой. Планирую на свитчах настроить транковые бриджи. Туда же и засунуть все порты. От сюда вопрос получится ли так? или нужно на каждый порт вешать вланы?
Илья
Ну если честно, разбираюь с этой темой. Планирую на свитчах настроить транковые бриджи. Туда же и засунуть все порты. От сюда вопрос получится ли так? или нужно на каждый порт вешать вланы?
Не. Вы физ порты в бридж суете там в бридж влан меню рулите таггед - антаггед ну и тд. В вики есть пример
Александр
Делал по этой инструкции https://lanmarket.ua/stats/bazovye-osnovy-nastroyki-vlan-v-routeros-na-oborudovanii-mikrotik-vlan-dlya-chaynikov-segmentatsiya
Александр
Не. Вы физ порты в бридж суете там в бридж влан меню рулите таггед - антаггед ну и тд. В вики есть пример
Спасибо, даже не про эту возможность
Александр
А может быть там еще и есть возможность посмотреть, приходят или не приходят vlan метки?
Илья
А может быть там еще и есть возможность посмотреть, приходят или не приходят vlan метки?
https://wiki.mikrotik.com/wiki/Manual:Interface/Bridge
Александр
ок, сейчас почитаю. Хотя мне кажется тупо nterface->Vlan, прицепить на бридж необходимые vlan.. или не будет так работать ?
Илья
ок, сейчас почитаю. Хотя мне кажется тупо nterface->Vlan, прицепить на бридж необходимые vlan.. или не будет так работать ?
У меня есть одна такая конфа по наследству ... лучше не надо
Александр
ОК.. собствннно одним из вопросов и был: Насколько корректно vlan цеплять к bridge в interface-vlan. То есть нерекомендуете?
 Moneron 🇷🇺
Илья
ОК.. собствннно одним из вопросов и был: Насколько корректно vlan цеплять к bridge в interface-vlan. То есть нерекомендуете?
Всмысле нет. Если вы сделаете на каждом порту по влан интерфейсу а потом каждый влан интерфейс в свой бридж засунете то да не советую
Moneron 🇷🇺
Moneron 🇷🇺
ОК.. собствннно одним из вопросов и был: Насколько корректно vlan цеплять к bridge в interface-vlan. То есть нерекомендуете?
Корректно, если он используется
Moneron 🇷🇺
ок, сейчас почитаю. Хотя мне кажется тупо nterface->Vlan, прицепить на бридж необходимые vlan.. или не будет так работать ?
Так, я, кажется, неправильно прочитал.
Moneron 🇷🇺
Если у вас задача транзитить кадры не вмешиваясь в теги – с этим справляется обычный бридж.
Илья
Если у вас задача транзитить кадры не вмешиваясь в теги – с этим справляется обычный бридж.
Я вот тоже в слово транзит не въехал но судя по всему человек хочет не из одного влана в другой а просто связность
Александр
Ну.. да
Александр
то есть, на промежуточных свитчах я вообще кроме брижа ничего не настраивают? И метки сохранятся как на входе так и на выходе?
Александр
Вот примерная схема
Александр
Александр
т.е VLANы формирует CCR1036, а разбирают CAPs
Александр
Собственно и интересуюсь нужно ли мне на промежуточных свитчах что-то трогать, как то вписывать, пробрасывать транковые порты?
Илья
Собственно и интересуюсь нужно ли мне на промежуточных свитчах что-то трогать, как то вписывать, пробрасывать транковые порты?
Вы имеете ввиду прозрачно пробрасывать Кадры через бридж ? Наверное пробросит )) просто я всегда настраиваю это )
Moneron 🇷🇺
Собственно и интересуюсь нужно ли мне на промежуточных свитчах что-то трогать, как то вписывать, пробрасывать транковые порты?
Не трогайте ничего, просто бридж
Александр
ок, попробую, спасибо
Александр
не совсем понял только для чего "VLAN Filtering" в настройках бриджа применяется
Moneron 🇷🇺
Это если вам нужно тегировать/растегировать в бридже. Почитайте вики, там подробно и с картинками
Александр
ок
Roman
Товарищи подскажите, 750up стоял несколько лет, работал и вдруг отвалился,
в соседях нет, адрес по dhcp не получает, при прямом подключении winbox его не видит в соседях.
сбросил в дефолт - все ок, виден можно подключиться.
сбросил в бланк - не виден, по маку нельзя подключиться на всех портах.
флеш-память в норме, сам микротик говорит что бед-блоков 0%
Roman
сейчас в дефолте пару портов из бриджа выкинул, и теперь на них по маку нельзя подключиться.
Moneron 🇷🇺
Товарищи подскажите, 750up стоял несколько лет, работал и вдруг отвалился,
в соседях нет, адрес по dhcp не получает, при прямом подключении winbox его не видит в соседях.
сбросил в дефолт - все ок, виден можно подключиться.
сбросил в бланк - не виден, по маку нельзя подключиться на всех портах.
флеш-память в норме, сам микротик говорит что бед-блоков 0%
Заготовьте нужный конфиг, сбросьте в дефолт, закиньте rsc на роутер, далее через меню сброса ставьте no default и указывайте закинутый скрипт. Рекомендую начинать его с :delay 7
Roman
это сейчас у всех так или конкретный роутер контуженный?
Moneron 🇷🇺