Добрый день!
Хочу в офисе, разделённом на два кабинета сделать бесшовый вай-фай двухдиапазонный. Основной роутер из CCR серии.
Подскажите, MIKROTIK RBCAPGI-5ACD2ND для этой цели подходящий вариант?
Суммарно в офисах больше 30 человек не собирается.
В полне подойдёт.
 Miha


 Danil
По точке в каждую комнату, мощность минимально-приемлемую чтобы на клиентах было -50..-60 дБм, оба диапазона одинаковый ssid, правила в acl на реджект ниже -70 дБм, разнос точек по непересекающимся частотам в обоих диапазонах
Danil
На 2,4 ГГц канал 20 МГц g/n или n-only. На 5 ГГц 40 МГц n/ac
Danil
Как то так
 Андрей
Danil
Я про капсман и пишу
Danil
А швы всегда будут без 802.1k/r
Danil
Но переход будет в пределах 1-3х пингов
Андрей
Я про капсман и пишу
В кармане каждый диапазон каждой точки сажать на свой канал? Чето прям радикально
Danil
В чём радикализм то?
Danil
Провижионинг по маку, один раз настроил и забыл
Arthur
Danil
Не за что
 Расим
Вопрос по EVE. Установил образ Mikritik RouterOS, не могу зайти telnet на него. Connection refused. Где разрешить вход на EVE?
 Andrey
Опишите что именно делали, с какими настройки запускали образ,
 Moneron 🇷🇺
Вопрос по EVE. Установил образ Mikritik RouterOS, не могу зайти telnet на него. Connection refused. Где разрешить вход на EVE?
Первый вопрос: какой гипервизор или система виртуализации?
 Yakov
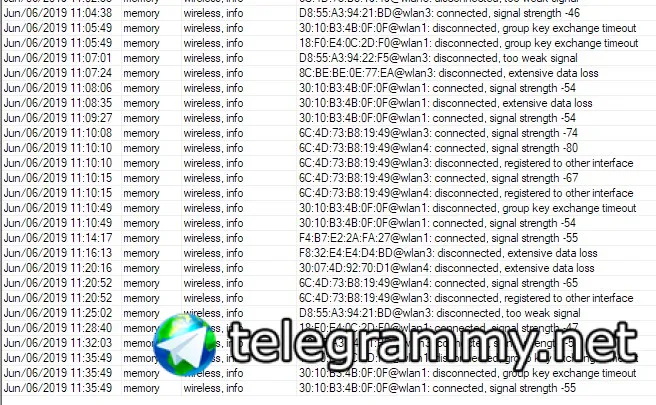
CAP ac несколько клиентов одних и тех же периодически отваливаются от вафли с сообщением group key xchange timeout
Yakov
 Yakov
это два телефона, сидят в одной комнате, метрах в 4 от точки за гипсовой стеной
 Руслан
Может кто сталкивался.
Похоже проблема с одним powerline.
1й при включении в розетку моргает всеми индикаторами в течении 2-3х сек.
На 2м индикаторы sync не моргают при включении в розетку.
Может ли это свидетельствовать о неисправности аппарата?
Прошивку обновлял - на обеих 6.43.16
Расим
Первый вопрос: какой гипервизор или система виртуализации?
Скачал с сайта iso установочное на 800мб
Расим
С него и поставил
 Обсессивно беспечное начало основополагающих раздумий
Гпон и микрот, совместимы или что-то ещё ставить придётся между ними?
Обсессивно беспечное начало основополагающих раздумий
Там же не просто сфп?
Sergey
вопрос, трафик генерируется самим микротиком (output), какой адрес будет выбран в качестве src адреса?
Sergey
где-то описана эта ситуация?
 😷Драничек
Sergey
все к тому же вопросу про 2 провайдера, с дефолтом ISP1, нужно направить отпредленный траф через второго, routing mark в mangle не работает как ожидается, счетчики тикают на правиле, но пакет получает src адрес который установлен на ISP1 и соответственно уходит через ISP1 игнорируя именованнуют талицу маршрутизации через ISP2
 Dmitry
вопрос, трафик генерируется самим микротиком (output), какой адрес будет выбран в качестве src адреса?
pref-src в маршруте до DST (ну или соот-но в активном default route)
Dmitry
все к тому же вопросу про 2 провайдера, с дефолтом ISP1, нужно направить отпредленный траф через второго, routing mark в mangle не работает как ожидается, счетчики тикают на правиле, но пакет получает src адрес который установлен на ISP1 и соответственно уходит через ISP1 игнорируя именованнуют талицу маршрутизации через ISP2
какая-то каша, нарисуйте схему того что хотите
Sergey
может криво описал, есть 2 провайдера, дефолт на ISP1, через PBR часть пользователей ходит через ISP2, все работает, необходимо направить трафик VPN клиента на самом микротике через второго провайдера, и только его, т.е. gre и tcp 1723
Sergey
до опредленного dst
Sergey
в mangle созданы правила делающие routing mark та табицу которая смортит на ISP2, счетчики правил тикают, но пакеты сгенерированные самим микротиком уходят через ISP1
Dmitry
Sergey
маршрут есть, но не до gre и именовання таблица маршрутизации 0.0.0.0/0 gw=ip_gw_ISP2 routing mark=ISP2
Sergey
а в магле правило output dst=адрес_ВПН_сервера proto=gre new routin mark=ISP2
Dmitry
ну а правило для TCP 1723 в mangle ?
Sergey
вот на этом правиле тикает счетчик, но согласно правила log в фильтре, out-interface = isp1
Sergey
да, тоже есть
Sergey
мне тут справедливо заметили что filter идет до принятия решения о маршртизации, и не может отражать реальный out-interface, но в src пакета стоит адрес который назначем провайдером ISP1
Sergey
если добавить маршрут до адреса впн сервера в основню таблицу маршрутизации и указать шлюзом ISP2, то все работает как нужно, в src пакета идет адрес ISP2 и уходит он через ISP2
Sergey
а с routing mark не работает
Sergey
вобщем-то оно работает, для транзитного трафика и для трафика input, н оне работает для трафики сгенерированного самим микротиком
Sergey
вернее не то чтобы не работает, оно работает но не так как ожидается
Sergey
в соседней конфе было сказано, что микротик в качестве src адреса ставит адрес кокорый на интерфейсе через который дефолт
Dmitry
без полного конфига мне сложно, но: https://habrastorage.org/webt/jh/qr/sd/jhqrsd8rq3lt8x1s3jzjuup_m-8.png
у вас не работает пункт 4-е routing adjustment
Sergey
и чтобы выйти из ситуации, нужно менять этот срц адрес на нужный, т.е. на адрес который выдал ISP2
Dmitry
смотрите сами по картинке или маркируйте в prerouting (но это не точно)
Sergey
прегоутинг для аутпут трафика сгенрерированного на микротике не работает
Dmitry
ладно по диаграме, как я все понимаю:
1. локальный процесс - да;
2. тут же route-decision - т.е. lookup в main (маркировки то еще нет ;) ), нахождение default, поиск выходного интерфейс, определение SRC как IP принадлежащего выходному интерфейсу, в одной подсети с gateway.
3. ваша перемаркировка - ок.
4. lookup в custom routing table, нахождение default, поиск выходного интерфейса, а вот source имхо менять тут уже никто не будет.
Соответственно, пакет уйдет второму провайдеру с src первого и там благополучно умрет
Sergey
как решить?
Sergey
может как-то черз src nat?
Dmitry
это был мой самый первый ответ и вы вроде проверили, что он работает - маршрутом до tunnel-end-point через нужного оператора
Dmitry
мне бы вот было интересно проверить правильно я все описал или нет
Sergey
а если только gre и tcp 1723 то никак?
Sergey
вроде правильно, я проверю попозже, н овроде все логично
Sergey
мопед не мой :) просто тоже стало интересно, начал делать тоже наткнулся на грабли
Dmitry
решение есть через fake default в интерфейс - почему это работает:
потому что маршруты с dst, имеющими интерфейс не участвуют в процессе next-hop-lookup, и соот-но src будет определен по соответствующей таблице.
Proof: https://wiki.mikrotik.com/wiki/Manual:IP/Route#Routes_with_interface_as_a_gateway
Пример:
https://forum.mikrotik.com/posting.php?mode=quote&f=2&p=655403
Но Вам придется нарисовать две rt, для двух операторов, разрисовать маркировку для двух операторов, расписать маршруты для двух операторов.
Dmitry
зачем, когда в текущей ситуации можно обойтись одним маршрутом?
Roman
https://twitter.com/mikrotik_com/status/1135777132033052673?s=09
 Nickolay
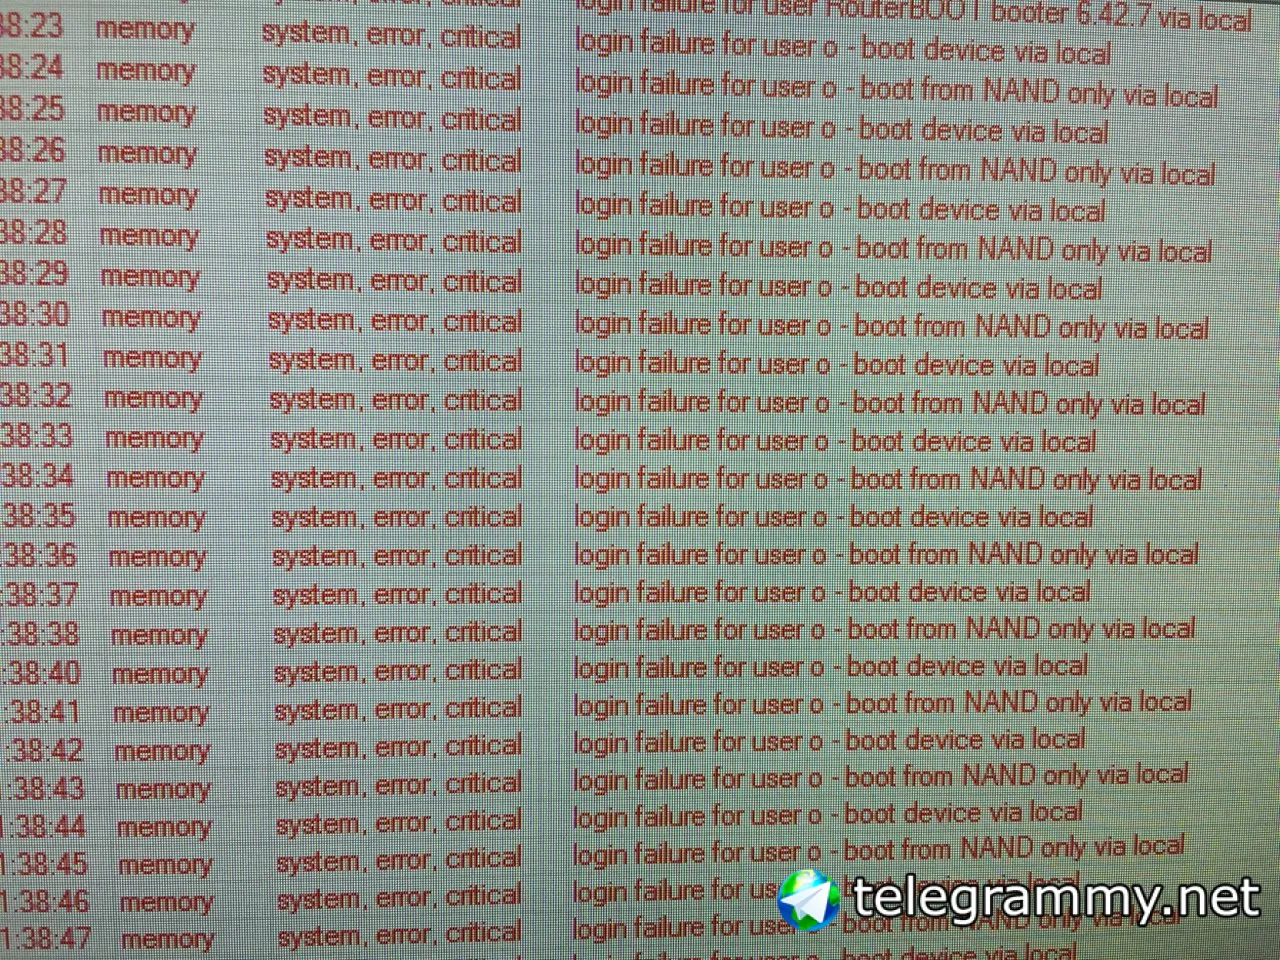
Подскажите пожалуйста, что значит в логах login failure for user o - boot from nand via local, boot device via local
Nickolay
 Dmitry
гыгы .... я кажется догадался, в консоль устройства перенаправляется вывод другого устройства ?
Dmitry
https://wiki.mikrotik.com/wiki/Manual:RouterBOOT
o - boot from NAND only
;)
Boot process одного MT перенаправляется на консоль другого, которое в этот момент ждет login?
другое устройство соответственно в boot-loop-е, наверное
Sergey
решение есть через fake default в интерфейс - почему это работает:
потому что маршруты с dst, имеющими интерфейс не участвуют в процессе next-hop-lookup, и соот-но src будет определен по соответствующей таблице.
Proof: https://wiki.mikrotik.com/wiki/Manual:IP/Route#Routes_with_interface_as_a_gateway
Пример:
https://forum.mikrotik.com/posting.php?mode=quote&f=2&p=655403
Но Вам придется нарисовать две rt, для двух операторов, разрисовать маркировку для двух операторов, расписать маршруты для двух операторов.
я тоже склоняюсь к 1 маршруту, но ТЗ было именно таким :)
Nickolay
https://wiki.mikrotik.com/wiki/Manual:RouterBOOT
o - boot from NAND only
;)
Boot process одного MT перенаправляется на консоль другого, которое в этот момент ждет login?
другое устройство соответственно в boot-loop-е, наверное
Да, понял, спасибо. Зачем-то воткнул консольный кабель из одного мт в другой :)
 Nikita
Делает тоже самое, что change-tcp-mss=yes в ppp profile, только для указанного вида трафика с учётом mtu выходного интерфейса.
Но только на занижение, верно?
И еще вопрос, подменять же нужно syn + syn,ack ?
Dmitry
Но только на занижение, верно?
И еще вопрос, подменять же нужно syn + syn,ack ?
я считаю что только исходящий первоначальный SYN, потому что дальше процесс PMTUD на src-host получи Frag-Needed от нашего маршрутизатора, а удаленная сторона подмененный SYN с правильным значением MSS
Nikita
я считаю что только исходящий первоначальный SYN, потому что дальше процесс PMTUD на src-host получи Frag-Needed от нашего маршрутизатора, а удаленная сторона подмененный SYN с правильным значением MSS
А если мы забудем про PMTUD и будем вручную контролить mss
Nikita
Хост А отправляет syn 1460, микрот подменяет на 1360. Хост Б получает 1360 и отправляет свой 1460 (или уже 1360?)
Nikita
Я кнеш могу глянуть вайршарком что прилетает в ответ от хоста Б
Dmitry
А если мы забудем про PMTUD и будем вручную контролить mss
1. изначально я спрашивал про сlamp-mss-to-pmdu
2. хост отправляет значение не больше полученного, имхо
Nikita
1. ок
2. надо проверить
Dmitry
вангую они сначала обменяются своими значениями mss - потом выберут наименьшее :)