вафля
а что с вафлей ?
 Roman


 Innokentiy
в стандалоне работает приемлемо, под капсманом - печаль-беда-огорчение
Innokentiy
пятерочий интерфейс вообще пришлось отключить, он худо-бедно завелся с бета прошивкой, а со стабильной поджигался только на 54 мегабитах
Innokentiy
но даже с бетой в чистом эфире больше чем на 150 раскачать не удалось
 Maksim
в стандалоне работает приемлемо, под капсманом - печаль-беда-огорчение
может не допилили прошивку? что-то похожее было с ac2
Roman
может не допилили прошивку? что-то похожее было с ac2
Вроде же прошивка одна на все устройства или нет? :)
 Rodion
Надо было брать 4011 без радиво и #зухелькинетик kn1810 в качестве точки доступа 😄
Innokentiy
на 2.4 тоже как-то подозрительно
Innokentiy
стоящий на другом этаже 751 работает лучше, чем 4011 в той же комнате
Innokentiy
не знаю, мб у меня руки растут оттуда же, откуда ноги
Innokentiy
но ожидал я от него сильно большего
Maksim
но ожидал я от него сильно большего
ИМХО рано делать выводы..пусть пройдет несколько обновлений ROS и хотелось бы поболее живых примеров от других пользователей - тогда можно делать выводы.
Innokentiy
а я не говорю, что плохой девайс. я говорю, что он меня расстроил
Innokentiy
в стандалоне, как уже говорил, работает норм
Maksim
в стандалоне, как уже говорил, работает норм
тестировали , например, с этой же конфигурацией на других устройствах? интересно, как они себя бы повели в плане wi-fi...За аналог что там более менее равнозначно в количестве чейнов...hAP ac, Wap ac? но там 3 против 4-х
Innokentiy
нет, у меня других железок с ac нет
Serega8178
2 правила src-nat и всё. Не нужен мангл
Тогда один активны маршрут, второй синеет и через него не ходит
Cumberbatch
нарпимер по dst-ip - указывая белый ип?
source ip list - указывая подсеть?
add action=mark-connection chain=input in-interface=ISP2 new-connection-mark=ISP2-conn все пытаются сослаться на ин/аут интерфейс, что мне не пролазит, как еще можно классифицировать?
А в чем проблема влан интерфейс 2130 обозвать ISP1 а 1130 ISP2 и далее как обычно
 Moneron 🇷🇺
Тогда один активны маршрут, второй синеет и через него не ходит
А вы уверены, что у вас шлюзы разные? Сделайте пинг до обоих адресов шлюзов и найдите их в арп-таблице
Moneron 🇷🇺
Если маки одинаковые – то глубоко пофиг, какой шлюз будет активен.
Moneron 🇷🇺
А в чем проблема влан интерфейс 2130 обозвать ISP1 а 1130 ISP2 и далее как обычно
Сань, интерфейс один. Два ипа на нём.
Anonymous
Добрый день. Имеются следующие исходные данные: есть центральный офис и филиал. В филиале стоит RB951G-2HnD (ох уж эти названия у Микротиков), в офисе оборудование другого вендора. Между ними поднят ipsec туннель. Сети друг друга видят, всё хорошо. Нужно, чтобы пользователи из филиала выходили в Интернет через шлюз в центральном офисе. Подскажите, пожалуйста, как на Микротике завернуть весь трафик в туннель? И возможно ли это вообще, а то в сети я что-то не нашёл рабочих вариантов.
Геннадий
Все остальное, это 0.0.0.0/0
Геннадий
Направляйте свою сеть туда, и будет Вам несчастье.
Геннадий
И помните правило, что сеть ходит по самой узкой маске
Cumberbatch
Добрый день. Имеются следующие исходные данные: есть центральный офис и филиал. В филиале стоит RB951G-2HnD (ох уж эти названия у Микротиков), в офисе оборудование другого вендора. Между ними поднят ipsec туннель. Сети друг друга видят, всё хорошо. Нужно, чтобы пользователи из филиала выходили в Интернет через шлюз в центральном офисе. Подскажите, пожалуйста, как на Микротике завернуть весь трафик в туннель? И возможно ли это вообще, а то в сети я что-то не нашёл рабочих вариантов.
Необходимо изменить политику для того что бы все адреса dst подпадали под неё на микроте. А в офисе настроить нат для сети Филиала и также политику что все src для вашего филиала тоже подпадали. Это вкратце
Anonymous
Все остальное, это 0.0.0.0/0
ну, концепция то понятна. Вопрос в технической реализации. IPsec, насколько я понимаю, не работает со статической маршрутизацией. Да и с динамической тоже.
Геннадий
ну, концепция то понятна. Вопрос в технической реализации. IPsec, насколько я понимаю, не работает со статической маршрутизацией. Да и с динамической тоже.
Странное у Вас понимание.
Каким образом ипсек пересекается с маршрутизацией?
Геннадий
Это как сказать, что замок не умеет работать со светофорами
Cumberbatch
Давайте на pastebin.com
 Evgenii
да понял уже ))
Evgenii
https://paste2.org/NW34J08d
Evgenii
почему круво роутится трафик ?
Evgenii
при то, что с удалённой тачки я запускаю пинг до 192.168.22.11
Evgenii
а нет, до 192.168.200.1
Evgenii
но так или иначе
Геннадий
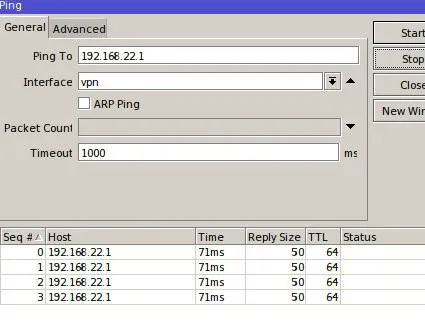
В микротике можно использовать пинг и трасероут от нужного адреса
Evgenii
192.168.22.1 на интерфейсе vpn
Геннадий
Для тестов компы не нужны
Геннадий
Выбираем существующий адрес из назначеного ему. И там смотрим прохожление
Геннадий
И по порядку ищем пути прохождения
 Чиркин
Напомните пожалуйста как разделить подключения 2х l2tp клиентов на разные публичники в разные таблицы маршрутизации
Геннадий
Можно поместить в разные адрес листы, и их рулить
Evgenii
так воркает
Evgenii
 Геннадий
Откуда пинговать
Геннадий
Интерфейс в принципе можно убрасть
Геннадий
Лучше трейсроутом. Там увидите куда идет
Evgenii
так, почему то натит его
Геннадий
Там тоже можно выбирать от кого пинговать, и в какой таблице
Evgenii
jun/04 03:05:08 firewall,info debug postrouting: in:(unknown 0) out:ether13, proto ICMP (type 8, code 0), 192.168.22.11->192.168.22.1, NAT (192.168.22.11->46.48.x.x)->192.168.22.1, len 50
Геннадий
Ищите, почему. Каким правилом...
Evgenii
но натит, т.к. при проутинге попадпет не на тот интерфейс
Anonymous
Anonymous
Странное у Вас понимание.
Каким образом ипсек пересекается с маршрутизацией?
Видимо, я некорректно выразился. Я про то, что отправить маршрут по умолчанию через ip-routes с ipsec не сработает. Но выше уже подсказали в каком направлении смотреть.
Геннадий
Смотрите, какая разница пакетам, куда их направят?
Использовать натинг нужно тогда, когда роутитнг не справляется. Это бест практикс.
Геннадий
Если Вы отправляете всё в шлюз на той стороне, то все пройдет и без ната со стороны филиала
Anonymous
попробую. Спасибо за помощь!
Evgenii
jun/04 03:12:49 firewall,info debug postrouting: in:(unknown 0) out:bridge0, proto ICMP (type 8, code 0), 192.168.200.1->192.168.22.1, len 56
jun/04 03:12:50 firewall,info debug postrouting: in:(unknown 0) out:bridge0, proto ICMP (type 8, code 0), 192.168.200.1->192.168.22.1, len 56
jun/04 03:12:51 firewall,info debug postrouting: in:(unknown 0) out:bridge0, proto ICMP (type 8, code 0), 192.168.200.1->192.168.22.1, len 56
jun/04 03:12:52 firewall,info debug postrouting: in:(unknown 0) out:bridge0, proto ICMP (type 8, code 0), 192.168.200.1->192.168.22.1, len 56
jun/04 03:12:53 firewall,info debug postrouting: in:(unknown 0) out:bridge0, proto ICMP (type 8, code 0), 192.168.200.1->192.168.22.1, len 56
Evgenii
как так ?)
Evgenii
я не могу пинговать с одного интерфейса другой
Evgenii
фаервол вообще выключен
Evgenii
но удалённый нет
Evgenii
https://i.imgur.com/koovCzv.png
Evgenii
а вот так ок
Evgenii
https://i.imgur.com/LrTZ30V.png
Evgenii
дичь
Evgenii
так, на соседнем микротике всё оки
Evgenii
пришивки одинаковые
 Dmitry
вам сверху предложили выложить конфиг на pastebin
Dmitry
целиком, но без паролей
Serega8178
А в чем проблема влан интерфейс 2130 обозвать ISP1 а 1130 ISP2 и далее как обычно
так они в одном вилане, придется ISP1 в ISP2 переименовывать 😊
Evgenii
короче это был какой то баг )
Evgenii
я ребутнул роутер и всё стало работать как надо
Vit
такой вопрос: на микроте настроен vpn client, необходимо сделать так, чтобы на vpn висели не все машины в сети, а только с определенными (статическим) адресами.
можно такое сделать?