 Цукерберг


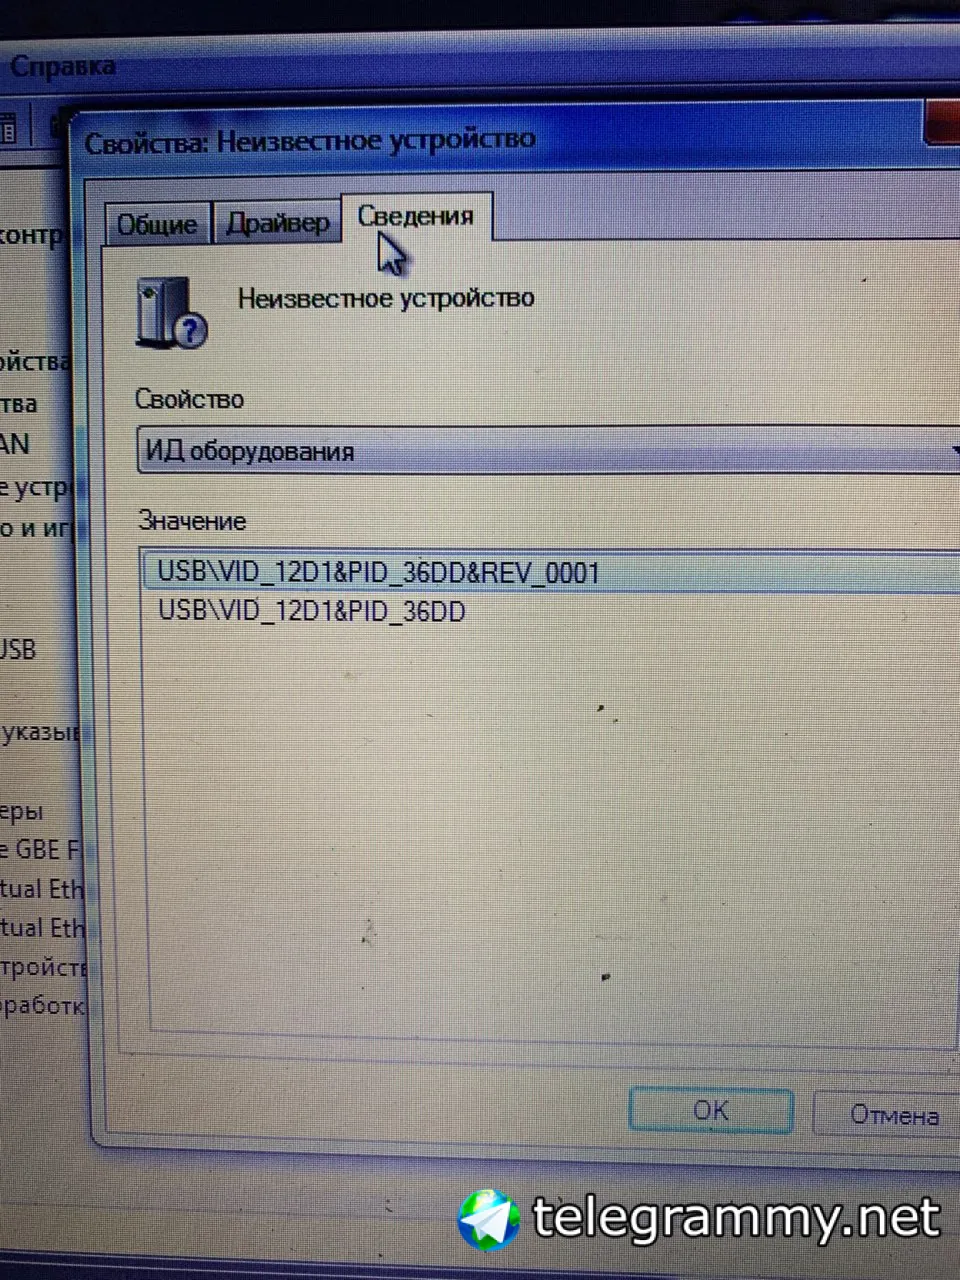
Переходник пришёл э, пытаюсь прошить :)
Цукерберг
это как?)
 Геннадий
ок гугл, как найти ид устройства
Цукерберг
А, не, не помогло)
Цукерберг
 Yakov
доброй ночи, что-то мне тут вопрос покоя не дает, а как можно в input цепочке файрвола отделить bogon сети от сетей пришедших с ipsec... т.е. сетка 172.30.0.0/21 из удаленного филиала приходящщая соглласно ipsec policy и какой-то мамкин хацкер снаружи моего роутера маскируется под локального клиента, как их разделить?
Yakov
внутри локалка 172.28.0.0/21
Yakov
ipsec-policy=in,ipsec решает вопрос
 Yuriy
Парни, я что-то пропустил (в обновлениях Роутерос), и теперь в конфигурации дуал ван микрот работает по входящему трафику с обоими каналами, независимо от того, дефолт маршрут которого из них сейчас активный?.. Раньше приходилось манглы рисовать, и всё такое. А щас включил, проверил - а оно работает... Чё-то туплю.
Yuriy
Отбой. Это не я, это Ростелеком сошел с ума и разрешил трафик not-from-originate-ip/subnet. И исходящие пакеты от микротика с сорс айпи домру спокойно отправляются - и доходят до меня - по каналу Ростелекома. А я полчаса втыкал в конфигурацию и не мог понять - как это оно...
 Evgenii
ipsec-policy=in,ipsec решает вопрос
точно. в стандартном фаерволе они через это правило нат делают (! ipsec)
 Moneron 🇷🇺
 Moneron 🇷🇺
 Alexandr
 Maxim
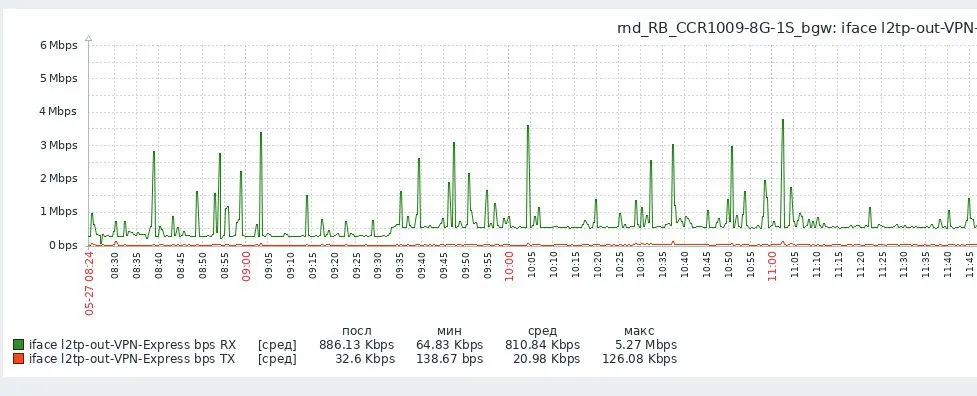
Эмм ... я когда искал oid ы для утилизации интерфейсов - так и не нашел, что то поменялось с тех пор, или это какая то своя реализация ?
Не помню уже, шаблон давно работает. Напишите в личку завтра - скину шаблон.
 Андрей
Ребята помогите профану.......Необходимо подобрать комплект оборудования: роутер на две симки, модем GSM/3G/LTE, антенну. Связь ужасная поэтому антенна необходима с максимальным коэф.усиления. Какие есть предложения😊
 Ettercap
Ребята помогите профану.......Необходимо подобрать комплект оборудования: роутер на две симки, модем GSM/3G/LTE, антенну. Связь ужасная поэтому антенна необходима с максимальным коэф.усиления. Какие есть предложения😊
https://mikrotik.com/product/lhg_lte_kit
Готовое решение.
Андрей
видел, но этот вариант на одну симку
Ettercap
Да, проглядел. Тогда sxt lte kit с усидением в 9dBi
Андрей
слабое усиление. хочется порядка 20dBi
Ettercap
Можно к LtAP mini LTE kit прикрутить внешнюю антенну с 20dBi
Андрей
У меня есть сборное решение. Хочу узнать мнение профессионалов
Андрей
Маршрутизатор Mikrotik RB953GS-5HnT-RP
Андрей
Беспроводная сетевая карта Mikrotik R11e-LTE -2 шт
Андрей
Корпус SBX-ALU-6N1E
Андрей
NITSA-5 MIMO, антенна панельная направленная LTE800/LTE1800/3G/WiFi2.4/LTE2600/GSM
Андрей
МОжет есть другое решение чтобы обходилось без доп.корпуса
Андрей
и один из главных критериев естественно цена)
David
А как сделать чтобы микротик выдавал освободившиеся адреса в дшсп?Т.е я получил 192.168.1.5/24 посидел час и потом ушел в подсеть 192.168.10.5/24 и больше в 1 подсеть не возвращаюсь. Адрес освободился через час допустим, но тот кто после меня приходит в 192.168.1.0/24 получает не 192.168.1.5 а 192.168.1.6
David
как сделать чтобы тот кто приходит после меня получил 192.168.1.5
 Dmitry
уменьшить время аренды ?
 Aba
как сделать чтобы тот кто приходит после меня получил 192.168.1.5
А конечная цель и смысл то какой?
 sergey🎃rest
как сделать чтобы тот кто приходит после меня получил 192.168.1.5
возврат адреса в пул не зависит от того что ты куда то там ушел
оно по кругу выдает как закончатся - начнет с начала все свободные выдавать
David
А конечная цель и смысл то какой?
ну мне кажется вдруг когда адреса дойдут 192.168.1.254 они больше не будут выдаваться)
sergey🎃rest
Aba
ну мне кажется вдруг когда адреса дойдут 192.168.1.254 они больше не будут выдаваться)
Судя по всему, они будут выдаваться по кругу
David
если правда будут выдаваться)
sergey🎃rest
если тут нам не веришь зачем приходишь спрашиваешь без уважения?
Cumberbatch
ну давайте без холивара
David
если бы не верил не спрашивал бы вообще
sergey🎃rest
я бы даже обьяснил почему именно так
Aba
Кстати, в эту же тему: микроту можно настроить выдачу пула по маске маков? К примеру макам: аассаа****** выдавать пул 172.22.22.0/24, а макам аааааа****** выдавать пул 172.22.21.0/24?
sergey🎃rest
а какой в этом смылс если не секрет?
Aba
Я так с лету чтото не увидел в настройках, хотя непоредственно к этой проблеме пока не подходил
Aba
а какой в этом смылс если не секрет?
Выдавать тестовым виртуалкам в бридже отдельную сеть, чтоб вся эта белиберда не мешалась в основной подсети
Cumberbatch
Выдавать тестовым виртуалкам в бридже отдельную сеть, чтоб вся эта белиберда не мешалась в основной подсети
отдельный влан и отдельная маршрутизация. не?
Aba
отдельный влан и отдельная маршрутизация. не?
по макам? Да можно наверное подумать. Просто в другой сети уже так настроено, посему хотелось сделать бы по аналогии
sergey🎃rest
Выдавать тестовым виртуалкам в бридже отдельную сеть, чтоб вся эта белиберда не мешалась в основной подсети
тестовым виртуалкам отдельную портгруппу со своими настройками вланом блекджеком и падшими теткми
Aba
Хотя не, не выйдет. Только если на клиентах создавать отдельный влан и в него бридж с виртуалки делать
Dmitry
по макам? Да можно наверное подумать. Просто в другой сети уже так настроено, посему хотелось сделать бы по аналогии
vendor-class в последних версиях ROS
Dmitry
let me google for you:
https://mikrotik.com/download/changelogs/testing-release-tree
Other changes since v6.44.3:
*) dhcpv4-server - added "vendor-class-id" matcher (CLI only);
Геннадий
Кли онли, ок. Спасибо
sergey🎃rest
а как ты по маку тестовые от продакшана отличать будешь то? они ж там все одного пула ягоды
Геннадий
Легко, продакшн можно выставлять одину мак маску, тестовым другую
Геннадий
Вообще не проблема
sergey🎃rest
имхо велики костыль непонятной этимологии получится, полиси отдельное для тестовых совсеми настройками и вланом политически правильное бестпрактис
sergey🎃rest
полисёй ты и не только это разграничишь а еще кучу нужного внутри твоего вм свитча
sergey🎃rest
хотя может я незнаю чего я только в вмварь умею
Геннадий
Мне нравится в длинках по маске мака отправка в влан прозрачная
Геннадий
Тут нечто похожее можно замутить
sergey🎃rest
да никто не спорит )
Геннадий
В любом случае, если это есть, то пусть будет... Для какого нибудь кейса можно будет применить.
Геннадий
Банально автоматически все устройства одного типа отправить в свою подсеть, и пусть там живут со своим броадкаст мусором.
Moneron 🇷🇺
так аренда закончилась, но адреса всеравно выдаются следующие
Когда дойдёт до конца пула, начнёт выдавать освободившиеся адреса
Moneron 🇷🇺
Moneron 🇷🇺
Moneron 🇷🇺
У вас публичный динамический айпишник?
Moneron 🇷🇺
Если да – включите микротиковский ip-cloud, и на это имя создайте cname-запись на noip. Работает железобетонно
Moneron 🇷🇺
Тогда noip и прочие ddns-сервисы вам никаким образом не помогут
 Dmitrii
Делать снаружи какой-то небольшой сервачок и понимать на нем vpn, подключаться к нему микротом и клиентом и ходить на микрот через впн