Александр


А как протестировать скорость между двумя микротиками? что-то мне кажется что Bandwith Test, как бэ немного брешет
Александр
два дня уже бьюсь
Roman
Iperf3?
Александр
А его можно на микротик поставить?
Александр
А то нет возможности к ним компьютеры подключить
 Vlad
А как протестировать скорость между двумя микротиками? что-то мне кажется что Bandwith Test, как бэ немного брешет
btest на виндовых машинах за маршрутизаторами
Vlad
А как протестировать скорость между двумя микротиками? что-то мне кажется что Bandwith Test, как бэ немного брешет
ты там упираешся скорее всего в проц
Александр
Да вроде бы быстрые микротики 800 MHz ARM оба
Александр
соедены оптикой SFP+, нужно проверить линию и дешманские SFP+ модули от GigaLink
 Moneron 🇷🇺
800 МГц не вытянет 10г
Moneron 🇷🇺
Иперф
Roman
10Г надо похорошему уже тестерами проверять
Александр
а зачем в них тогда делают SFP+
Александр
Да нет ничего. есть стол, два микротика, и 5 метров патч корд, хотел побыстрому проверить
Moneron 🇷🇺
Не вытянет 10Г Btesta, уточняю
Roman
никто ж не обещал что оно сможет сгенерировать 10G поток
Moneron 🇷🇺
10Г коммутации — без проблем
Vlad
btest генерит трафик, и проц просто не может физически сгенерить 10г трафика
Александр
да.. смотри действительно
Moneron 🇷🇺
Да нет ничего. есть стол, два микротика, и 5 метров патч корд, хотел побыстрому проверить
Если есть CCR хотя бы 1009, то можно Traffic Generator-ом с него
Александр
100% проц
Vlad
а пропустить то он сможет )) не путайте ))
Александр
есть
Александр
много микротиков есть
Александр
Но то есть, я правильно понимаю одними микротиками 10g линию протестировать нельзя
Roman
http://ntc.metrotek.ru/b3etx.html
Moneron 🇷🇺
Ну тогда 1009 с сфп+ или 1036 с сфп+ расчехляйте, и вкуривайте как трафген работает
Vlad
поэтому за роутерами ставь что то мощное что сгенерит 10г трафика
Roman
или какой нибудь Trex/warp17
Александр
Да там одну линию просерить да забыть. Cейчас даже не знаю что за этими микротиками поставить? была бы 10g медь, так там SFP+ плата нужна
Moneron 🇷🇺
Moneron 🇷🇺
2*CRS и прочая мелочь — нельзя
Александр
сейчас поищу с загашниках парочку CCR
Moneron 🇷🇺
Если у вас два свитча и вы между ними хотите линк протестить — то 1036 с двумя СФП+ нужен
Александр
CCR1036 и ССR1009 подойдут?
Moneron 🇷🇺
Если он есть — то больше ничего не надо
Александр
Если у вас два свитча и вы между ними хотите линк протестить — то 1036 с двумя СФП+ нужен
Каждому SFP+ IP назначить и патчем между собой воткнуть?
Александр
для проверки SFP+ модулей? а ничего не сгорит и не сломается?
Moneron 🇷🇺
Пойдёмте в ЛС
Moneron 🇷🇺
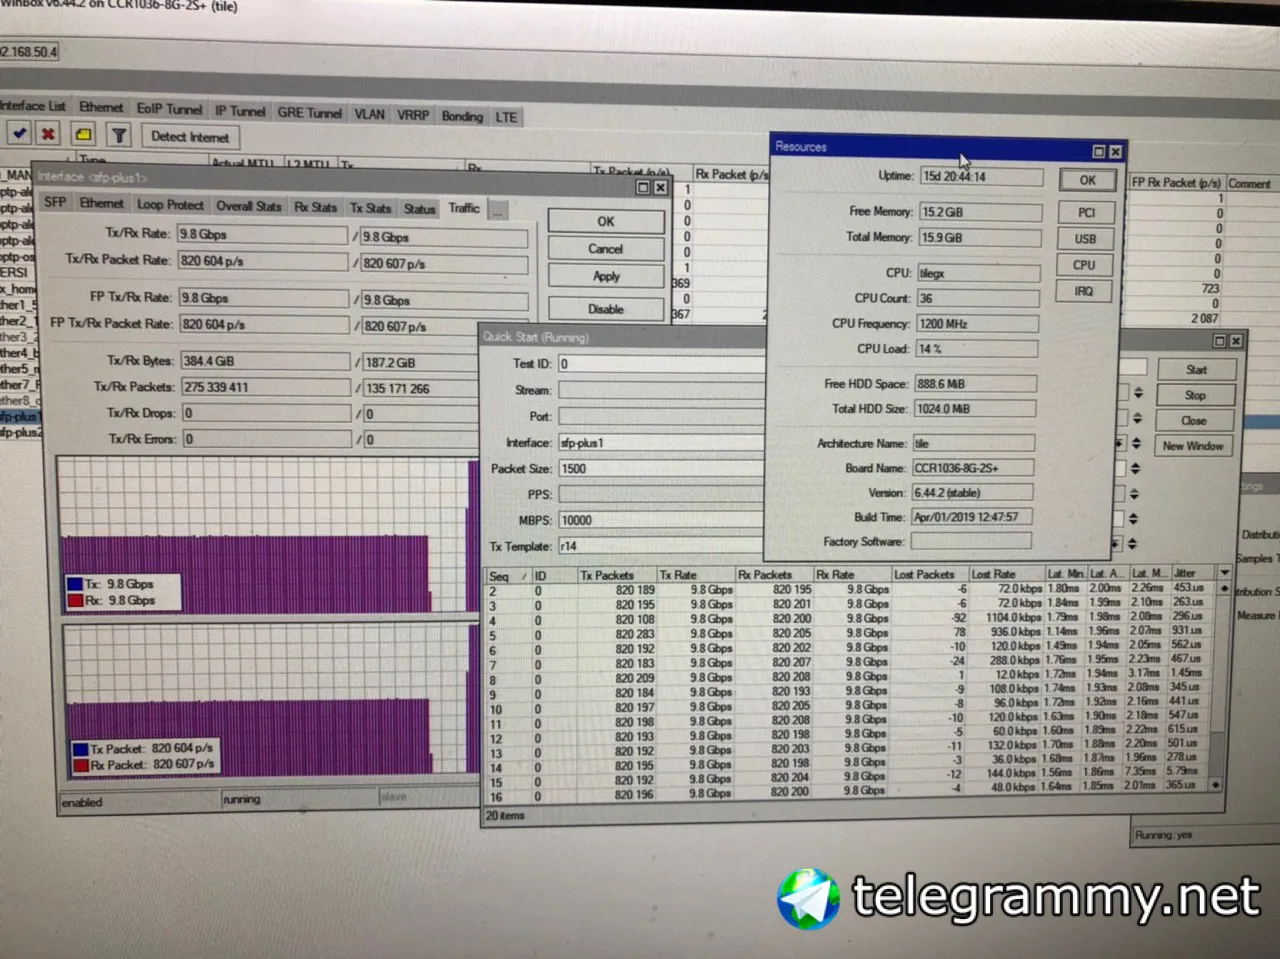
Результат проверки. Это генератор. Свитчи и модули справились
Moneron 🇷🇺
 Максим
Добрый вечер. Раз пошли вопросы про sfp+ решил запустить ccr1009 и hp c7000. Заказал пач но заведется ли линк между hp и микротом. Может кто пробовал уже?
 Андрей
Moneron 🇷🇺
Добрый вечер. Раз пошли вопросы про sfp+ решил запустить ccr1009 и hp c7000. Заказал пач но заведется ли линк между hp и микротом. Может кто пробовал уже?
Мт1036 дружили микротовским DAC-шнурком с цыско-шеститонником, вроде так. Было это давноооо…
Vladimir
Добрый вечер. Раз пошли вопросы про sfp+ решил запустить ccr1009 и hp c7000. Заказал пач но заведется ли линк между hp и микротом. Может кто пробовал уже?
Скорее всего да, но варианты могут быть
Максим
Как прийдёт шнурок то буду пробовать. Отпишусь.
 Alexander
вот кстати, пытался подружить 2 свитча huawei 6810 c 5720 через пару S-RJ01 с двух сторон (lacp static, trunk). в первом sfp+, во втором просто sfp. почему-то отказались работать. при том что когда воткнулся в rj45-порты на 5720 всё завелось при аналогичных настройках портов. есть мысли почему так могло быть?
 Roman
Доброй ночи.
1. Есть ли geoip для Микротика?
2. Как можно заблокировать, допустим исходящий и/или входящий трафик на страну на Микротике по geoip?
Вручную, в iptables я знаю, как это сделать, но может есть лучшее решение, например с тем же geoip, где можно указать только "кодовое" название страны (UA/RU/KZ/JP), а модуль geoip подгрузит все нужные IP адреса в iptables?
Например, мне нужно заблочить исходящий трафик из локалки на Корею и Китай, не перечесляя их все ASки и IP адреса вручную.
CTpaHHoe
Доброй ночи.
1. Есть ли geoip для Микротика?
2. Как можно заблокировать, допустим исходящий и/или входящий трафик на страну на Микротике по geoip?
Вручную, в iptables я знаю, как это сделать, но может есть лучшее решение, например с тем же geoip, где можно указать только "кодовое" название страны (UA/RU/KZ/JP), а модуль geoip подгрузит все нужные IP адреса в iptables?
Например, мне нужно заблочить исходящий трафик из локалки на Корею и Китай, не перечесляя их все ASки и IP адреса вручную.
прямого решения нет, есть кривое через списки адресов
адреса по странам можно здесь взять
http://www.iwik.org/ipcountry/mikrotik/COUNTRY_CODE
CTpaHHoe
а есть смысл по странам блокировать? у нас правила на добавление в черный список при доступе по порту прекрасно работают
Moneron 🇷🇺
Можно собрать самостоятельно. Mant30+netmetall
Roman
а есть смысл по странам блокировать? у нас правила на добавление в черный список при доступе по порту прекрасно работают
Блокировка по странам нужна, так как провайдер шлет мне Абузу о том, что с моего постоянного IP идет вирусная атака на Финансовый сектор Кореи. Соответственно ИТ-отдел Кореи шлет провайдеру Абузу, что с его IP адресов идет вирусная атака. Потому я хочу заблокировать именно страну, а потом разбираться, кто и откуда шлет вирусняки или на каком из компов завелся ботнет. Иначе провайдер блокирует мне порт на своем оборудовании и я остаюсь без инета
Геннадий
весь днс трафик завернуть тарпитом на себя
Roman
Блокировка по странам нужна, так как провайдер шлет мне Абузу о том, что с моего постоянного IP идет вирусная атака на Финансовый сектор Кореи. Соответственно ИТ-отдел Кореи шлет провайдеру Абузу, что с его IP адресов идет вирусная атака. Потому я хочу заблокировать именно страну, а потом разбираться, кто и откуда шлет вирусняки или на каком из компов завелся ботнет. Иначе провайдер блокирует мне порт на своем оборудовании и я остаюсь без инета
я в хецнере получал пул ип которые как оаказалось заблокированные на территории России , а мне надо было конект с германии на Россию , так как в датацентрах стоят серверар битрикс24 и сип конекторы, так что вы смело можете найти пулл страны и указатьь что 37.57.0.0/16 drop
Roman
весь днс трафик завернуть тарпитом на себя
а если атака не по днс идет, то такой заворот трафика не поможет. Провайдер у себя сделал для всех клиентов заворот днс трафика на свои днс сервера, неважно, какие днс прописаны у клиента. Трафик все равно завернется на днс провайдера
Roman
я в хецнере получал пул ип которые как оаказалось заблокированные на территории России , а мне надо было конект с германии на Россию , так как в датацентрах стоят серверар битрикс24 и сип конекторы, так что вы смело можете найти пулл страны и указатьь что 37.57.0.0/16 drop
Я так и сделал, но там список был из более чем 100 адресов и вбивать их все вручную геморно
Roman
Я так и сделал, но там список был из более чем 100 адресов и вбивать их все вручную геморно
там разный пулл ? обычно на старну небольшую до 30 пулов ipv4
Roman
у вас в адресах первые цифры одинаковые ?
Геннадий
Roman
там разный пулл ? обычно на старну небольшую до 30 пулов ipv4
я на каком то сайте находил список Кореи и там были и подсети и отдельные IP адреса с маской 32
Roman
в мире единый центр по присвоению и вадачи пулов странам
Roman
тогда как то странно
Вот это да. Если бы там было просто всю одну подсеть заблокировать, то проблем не было бы
Cumberbatch
Вот это да. Если бы там было просто всю одну подсеть заблокировать, то проблем не было бы
Я же вам ответил и даже пример привёл как заблокировать трафик в конкретную страну. Точнее список получить. А дальше fw
Roman
Cumberbatch
Winbox по мак адресу либо 192.168.88.1 кроме первого порта
Mikhail