 Nikita


Коллеги, как добавить из консоли правило в файрволле и разместить его перед определенным правилом, которое имеет спец комментарий?
 Dmitry
/ip firewall filter add place-before=[ find where comment~"INPUT" ] action=log chain=filter disabled=yes
Nikita
Nikita
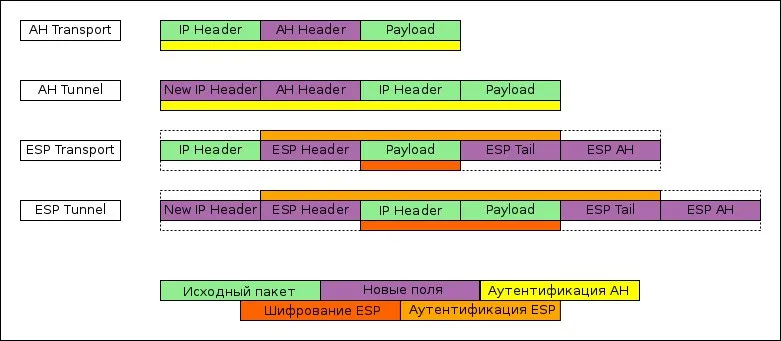
ike2 вообще ipsec-ah протокол использует? есть ли смысл его писать в файрволл или udp 500,4500 будет достаточно?
Nikita
ike2 вообще ipsec-ah протокол использует? есть ли смысл его писать в файрволл или udp 500,4500 будет достаточно?
Судя по всему да, если в одном сегменте с клиентом и не требуется нат
 Rodion
 Nikita
интересно наблюдение по поводу connection-state ipsec-esp пакетов в случае с ike2
Nikita
в самом верху дефолтное правило established, related, untracked
Nikita
под ним два правила:
udp 500,4500
ipsec-esp
Nikita
пакеты приходят только на udp 500,4500 в состоянии new
Nikita
а ipsec-esp пакеты прилетают уже в состоянии established в самое первое правило
Nikita
хотя я не видел ни одного ipsec-esp пакета в состоянии [new]
Dmitry
в ike1 - аналогичное поведение
Алекс 🇷🇺
Ребят, подскажите почему микротик может не принимать вход ssh по сертификату
даю команду: ssh -i ~/.ssh/id_dsa admin-ssh@192.168.1.1 "/ip firewall address-list print"
в ответ: admin-ssh@192.168.1.1's password: (ввожу пароль)
Получаю в ответ: Permission denied, please try again.
Cumberbatch
Ребят, подскажите почему микротик может не принимать вход ssh по сертификату
даю команду: ssh -i ~/.ssh/id_dsa admin-ssh@192.168.1.1 "/ip firewall address-list print"
в ответ: admin-ssh@192.168.1.1's password: (ввожу пароль)
Получаю в ответ: Permission denied, please try again.
Если сертификат то какой пароль?
Алекс 🇷🇺
Так а почему он запрашивает,
Алекс 🇷🇺
такое поведение стало после переустановки линукс-машины
Алекс 🇷🇺
ключи перенес копи-пастом
Алекс 🇷🇺
ок попробую переделать ключи. но хотелось бы конечно что-бы копипаст файлов работал. либо я чего-то недопонимаю
Алекс 🇷🇺
Переделал ключи - результат тот же
Marat
 Dmitrii
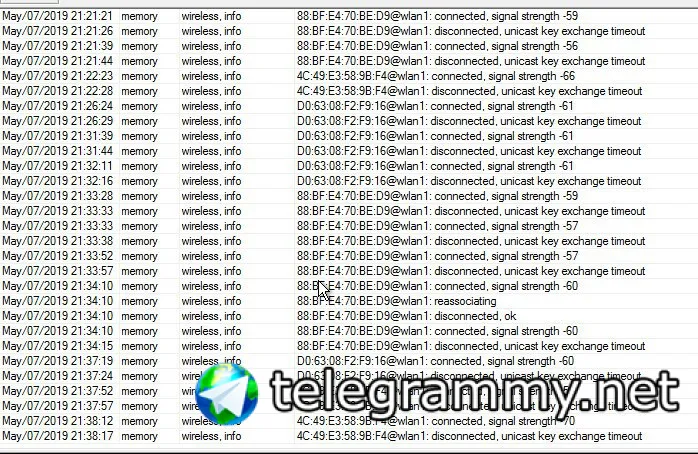
коллеги, опять приехала прблема с unicast key exchange timeout.
и проблема не с эппловыми устройствами.
ставил key exchange 30 минут, настроен только WPA2-AES
остальные все настройки дефолт попробовал скинуть - не помогло.
эфир чистый, это ангар, больше никаких точек нет кроме моей
Dmitrii
уровни сигнала у клиентов от -40 до -71
Cumberbatch
Dmitrii
/interface wireless print
Flags: X - disabled, R - running
0 R name="wlan1" mtu=1500 l2mtu=1600 mac-address=4C:5E:0C:76:7E:DE arp=enabled interface-type=Atheros AR9300 mode=ap-bridge ssid="sprint" frequency=2412 band=2ghz-g/n channel-width=20mhz secondary-channel=""
scan-list=default wireless-protocol=any vlan-mode=no-tag vlan-id=1 wds-mode=disabled wds-default-bridge=none wds-ignore-ssid=no bridge-mode=enabled default-authentication=yes default-forwarding=yes
default-ap-tx-limit=0 default-client-tx-limit=0 hide-ssid=no security-profile=sprint compression=no
Cumberbatch
/interface wireless print
Flags: X - disabled, R - running
0 R name="wlan1" mtu=1500 l2mtu=1600 mac-address=4C:5E:0C:76:7E:DE arp=enabled interface-type=Atheros AR9300 mode=ap-bridge ssid="sprint" frequency=2412 band=2ghz-g/n channel-width=20mhz secondary-channel=""
scan-list=default wireless-protocol=any vlan-mode=no-tag vlan-id=1 wds-mode=disabled wds-default-bridge=none wds-ignore-ssid=no bridge-mode=enabled default-authentication=yes default-forwarding=yes
default-ap-tx-limit=0 default-client-tx-limit=0 hide-ssid=no security-profile=sprint compression=no
Попробуйте жестко указать wireless-protocol=802.11
И bridge-mode=disable (если не используете bridge) но вообще много чего пишут и пароль более длинный помогает и бывает так что от прошивки к прошивке плавает проблема.
Dmitrii
протокол до сброса был жестко прибит, бридж - уже не помню, сейчас попробую. С паролем тоже рискнем. Тоже сейчас копаюсь - все какое-то шаманство советуют, кому-что помогает...
 Alexander
Коллеги, может кто подсказать как настраивается маршрутизация между VLAN’ами?
Cumberbatch
Коллеги, может кто подсказать как настраивается маршрутизация между VLAN’ами?
Что вы подразумеваете под маршрутизацией vlan?
Alexander
/interface bridge
add name=bridge1 vlan-filtering=yes
/interface vlan
add interface=bridge1 name=vlan10 vlan-id=10
add interface=bridge1 name=vlan20 vlan-id=20
add interface=bridge1 name=vlan30 vlan-id=30
add interface=bridge1 name=vlan40 vlan-id=40
/interface wireless security-profiles
set [ find default=yes ] supplicant-identity=MikroTik
/ip pool
add name=vlan10 ranges=172.16.10.1-172.16.10.10
add name=vlan20 ranges=172.16.20.1-172.16.20.10
add name=vlan30 ranges=172.16.30.1-172.16.30.10
add name=vlan40 ranges=172.16.40.1-172.16.40.10
/ip dhcp-server
add address-pool=vlan10 disabled=no interface=vlan10 name=vlan10
add address-pool=vlan20 disabled=no interface=vlan20 name=vlan20
add address-pool=vlan30 disabled=no interface=vlan30 name=vlan30
/interface bridge port
add bridge=bridge1 interface=ether1
add bridge=bridge1 interface=ether2 pvid=20
add bridge=bridge1 disabled=yes interface=ether4
add disabled=yes interface=ether3
/interface bridge vlan
add bridge=bridge1 tagged=ether1,bridge1 vlan-ids=10
add bridge=bridge1 tagged=ether1,bridge1 vlan-ids=30
add bridge=bridge1 tagged=ether1,bridge1 vlan-ids=40
add bridge=bridge1 tagged=ether1,bridge1 untagged=ether2 vlan-ids=20
/ip address
add address=172.16.10.254/24 interface=vlan10 network=172.16.10.0
add address=172.16.20.254/24 interface=vlan20 network=172.16.20.0
add address=172.16.30.254/24 interface=vlan30 network=172.16.30.0
add address=172.16.40.254/24 interface=vlan40 network=172.16.40.0
add address=172.16.1.254/24 interface=ether4 network=172.16.1.0
/ip dhcp-client
add dhcp-options=hostname,clientid disabled=no interface=ether3
/ip dhcp-relay
add dhcp-server=172.16.1.125 disabled=no interface=vlan40 local-address=\
172.16.40.254 name=vlan-40
/ip dhcp-server network
add address=172.16.10.0/24 dns-server=8.8.8.8 gateway=172.16.10.254
add address=172.16.20.0/24 dns-server=8.8.8.8 gateway=172.16.20.254
add address=172.16.30.0/24 dns-server=8.8.8.8 gateway=172.16.30.254
 Yuriy
 Alexander
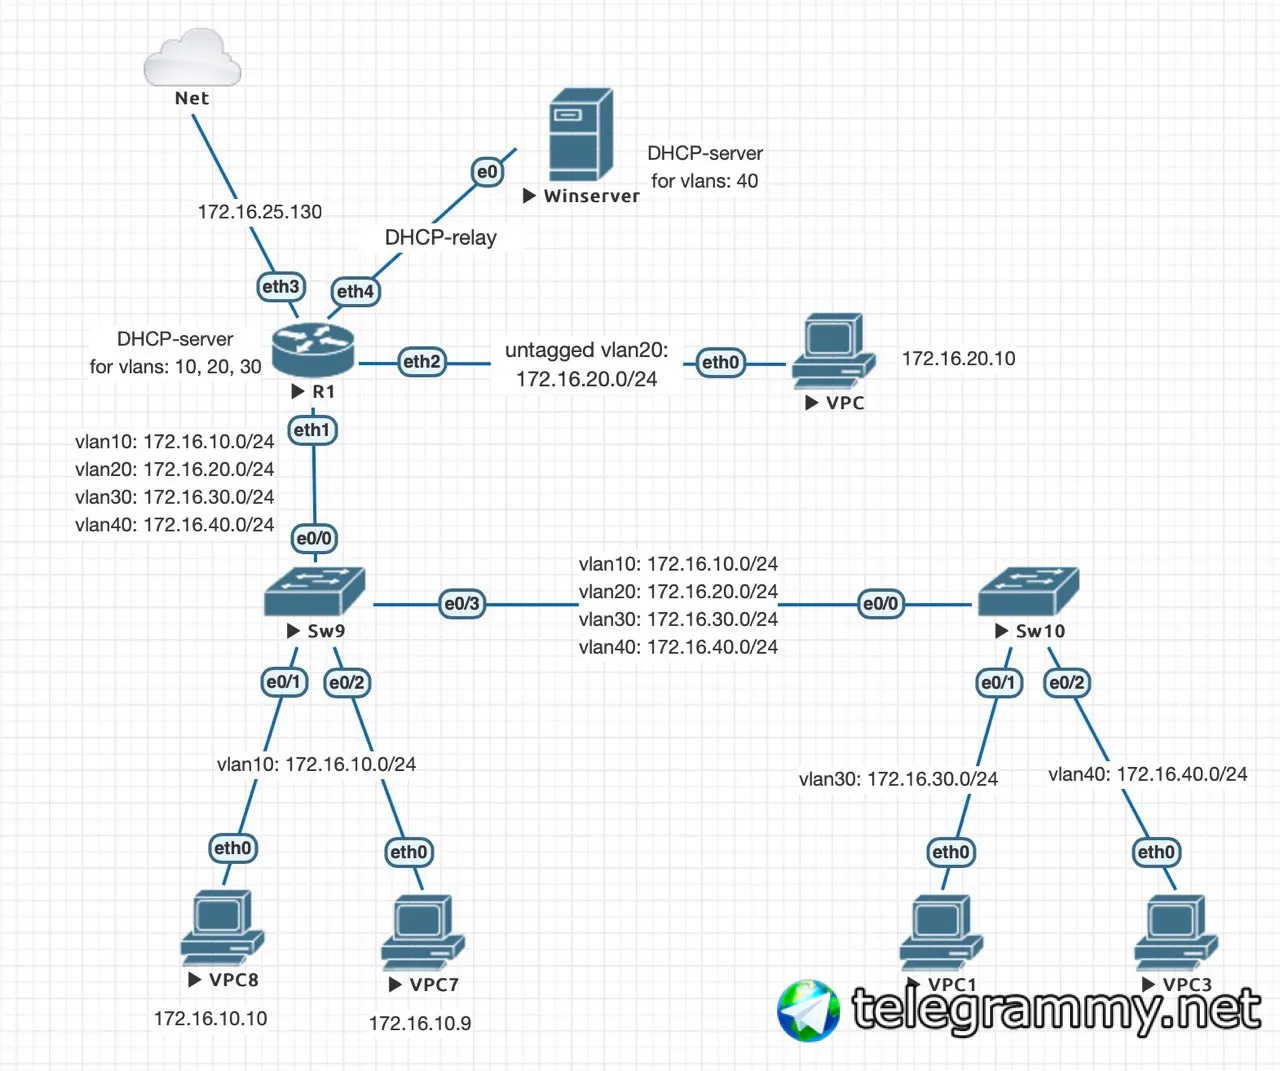 Alexander
Собрал на eve-ng тестовый стенд, прокинуть VLAN’ы с грехом пополам получилось. Тут подводные камни и CISCO-коммутаторов и настройка VLAN’ов, которая изменилась с 6.41
Alexander
Так вот я пытаюсь пингануть с DHCP сервера, который имеет адрес 172.16.1.125 микротик по IP: 172.16.1.254, все работает. Но вот пропинговать 172.16.40.254 не получается. Нужно это для настройки DHCP-relay. Я тренируюсь, как мне с микротика по кучам VLAN’ов все можно собрать в кучу на выделенный DHCP-сервер
Alexander
Вот и не могу понять почему с DHCP-сервера не доступны IP-адреса из других VLANов, ведь запрещающих правил нет, на самом микротике в таблице маршрутизации есть Direct-connect сети, то есть он же должен смаршрутизировать.
Cumberbatch
Alexander
у него есть маршрут по умолчанию на 0.0.0.0 172.16.1.254, поэтому в моем понимании он знает о нем. Или нужно ручками прописать?
Alexander
Добавил постоянный маршрут и заработало! Спасибо, но wtf?
Alexander
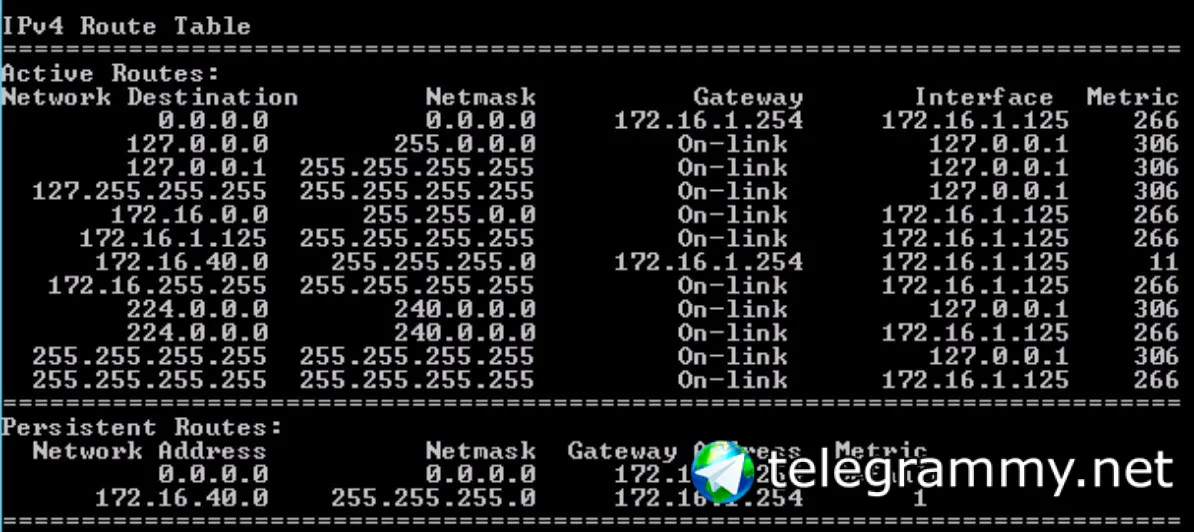 Alexander
Он же и так мог бы туда дойти и без явного указания.
Alexander
Урааа, заработало. Получил динамическую лизу от внешнего DHCP-сервера. DHCP-relay отработал. Но осадочек остался, от непонимания почему так
Alexander
Но там же написан маршрут 0.0.0.0 через 172.16.1.254? То есть мое решение, а я бы назвал это костылем, это добавление более узкого маршрута с таким же шлюзом. Ну это не правильно же на каждом из серверов вбивать маршруты руками.
Cumberbatch
Alexander
вот я дурень. Спасибо большое!
Alexander
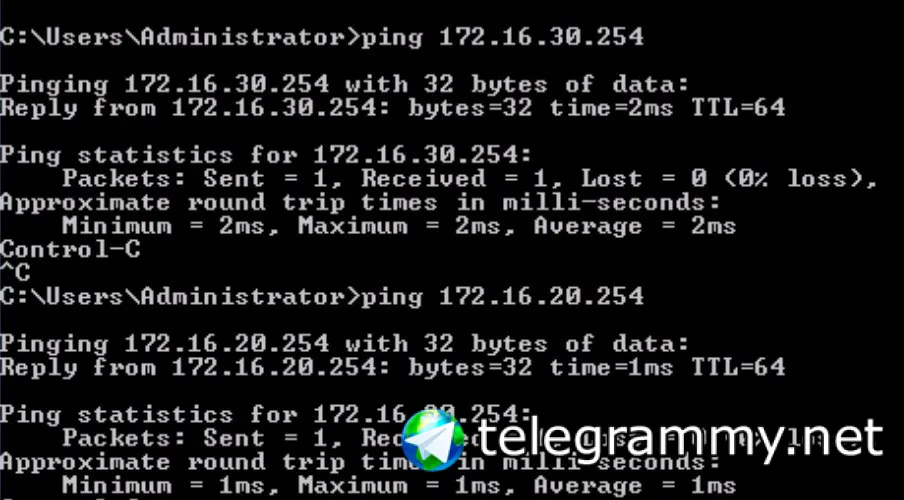 Alexander
Все заработало! Cumberbatch низкий поклон
Алекс 🇷🇺
На опечатку похоже. id_rsa.pub
Спасибо, дорогой! Эта была не опечатка, но как выяснилось - с DSA-ключом микрот не хотел работать. Переделал ключ на RSA - и все взлетело, как ракета с Гагариным. Всех благ!
 Ettercap
коллеги, опять приехала прблема с unicast key exchange timeout.
и проблема не с эппловыми устройствами.
ставил key exchange 30 минут, настроен только WPA2-AES
остальные все настройки дефолт попробовал скинуть - не помогло.
эфир чистый, это ангар, больше никаких точек нет кроме моей
Наблюдал такую проблему, когда роутер расположен был на кованном столе. Переместил в другое место - проблема исчезла. Также замечал подобное при установке микротика внутри шкафа-купе с зеркальными дверями.
Dmitrii
лежит на перевернутом мусорном пластиковом ведре :) в углу комнаты, ничего рядом нет
Cumberbatch
Dmitrii
хз, может быть и железный. Но не в самом углу
Cumberbatch
хз, может быть и железный. Но не в самом углу
Adaptive Noise Immunity в значение ap and client mode
Cumberbatch
Должно помочь
 Roman
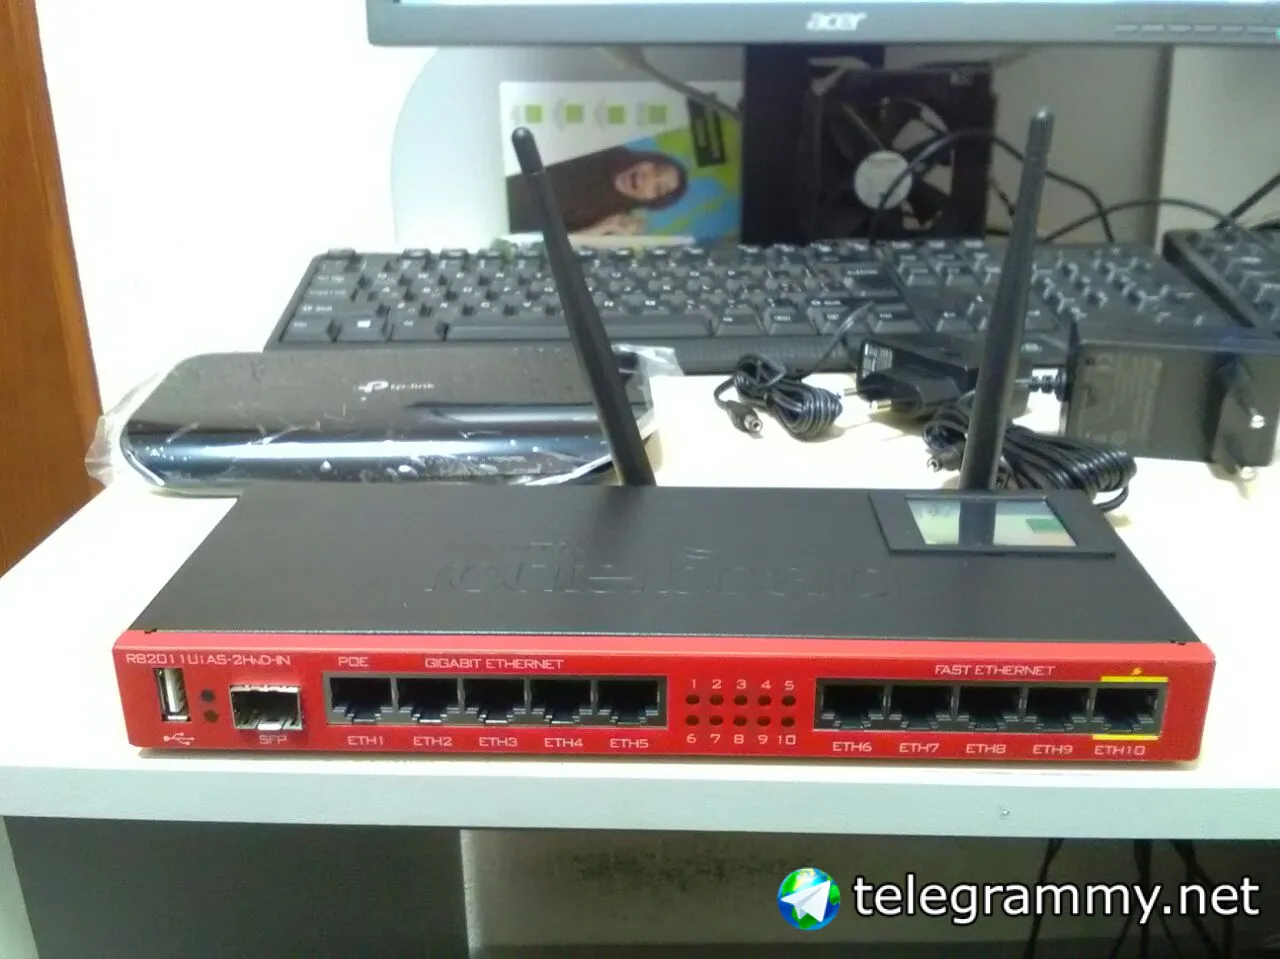
Получил сегодня RB2011 😁
Roman
 Roman
 Владимир
Коллеги, вопрос возник... А в дуде можно на схеме делать два линка от двух железок друг к другу? Если у меня два впна, как я могу это указать на схеме? Дуд ругается и говорит что второй линк сделать нельзя
Cumberbatch
Владимир
Дуд прям "говорит" что-то типа - не могу добавить второй линк.
 Daemon
Произвольный элемент квадратики впн1 и впн2 и от каждого к ним по линку)
Dmitrii
 Moneron 🇷🇺
Я правильно понял, что нужно сделать три влана, вместо двух? и разрулить их уже на процессоре.
Забейте на hw-офлоад. Думаете, 4011 не справится с задачей? Сделайте либо просто два бриджа, либо vlan filtering.
Roman
Добрый день, подскажите, пинги выростают то 800 мс и пропадают, отключаються клиенты потом подключаюстся в капсмене, конфигарация https://pastebin.com/sTAmjdvp
Ребята кто то подскажите по капсмену ? Может где ошибку допустил , весь день отпадают ноуты и телефоны , если настраиваю без капсмена точки то работают ровно , тестировал 3 часа , все вернул в кап и опять с нуля все
Dmitry
Dmitry
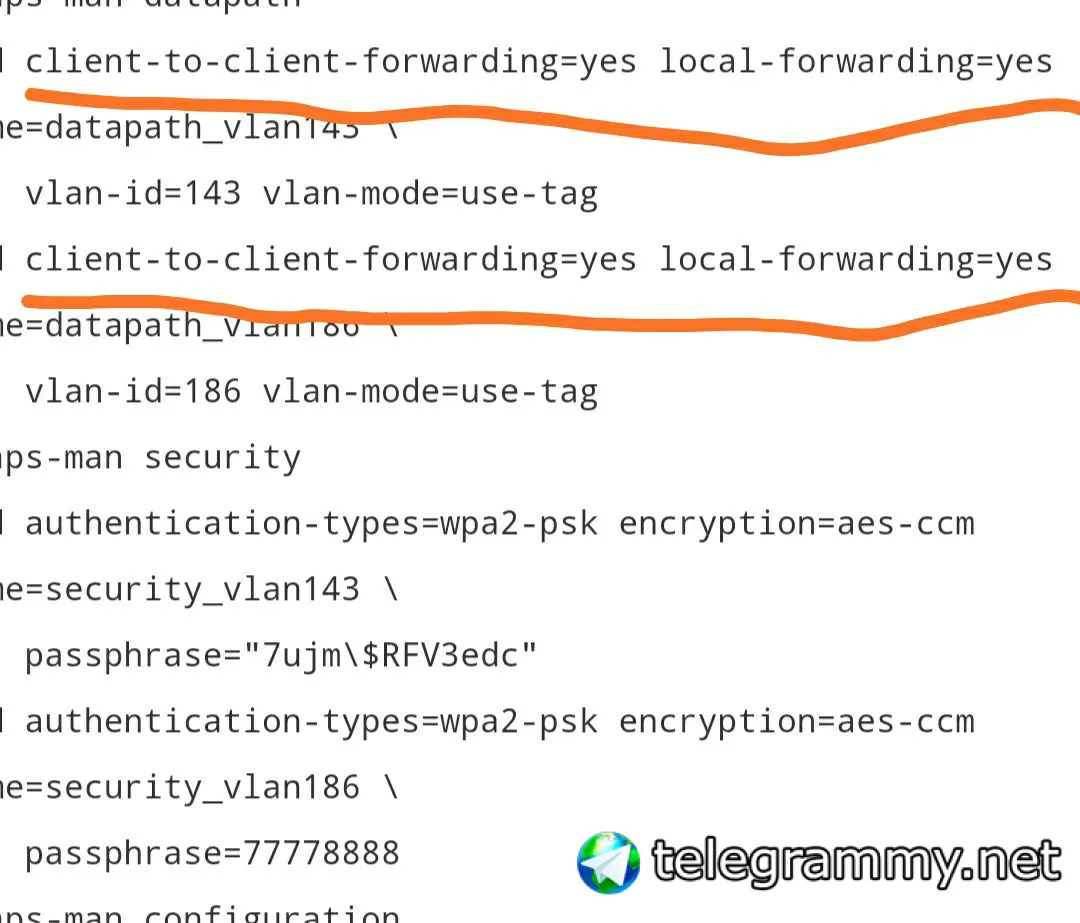
Не очень много, local forward ?
Cumberbatch
Roman
 Roman
Вланы разные , а кольцо от куда ? Телефоны 5 штук и 3 ноута
Всех выгнал , оставил свой ноут и телефон , результат тот же
Dmitry
Забейте на hw-офлоад. Думаете, 4011 не справится с задачей? Сделайте либо просто два бриджа, либо vlan filtering.
Вы, конечно, простите - но, запихивать в железки говночип при такой стоимости, имхо, не простительно для солидного бренда. Dlink делает тоже самое.... И это крайне печалит меня, как потребителя. Если раньше я был уверен в своих любимых rb1100ahx2 , то теперь с трудом ищу остатки у поставщиков и не знаю, что советовать клиенту
Dmitry
Сейчас у меня в руках российский (Карл! Российский!), умудртвшийся родить в своих железках dmvpn/ipsec в своих железках на Linux, bgp - нет, но все же! И это работает и нормально, а тут realtek и все процессором. Обидно.
Dmitry
Так же а этих железках есть eoip от mt и l2tpv3 - работает плохо, но есть! В общем, ладно... :(